

















Le seul consensus concernant la cybersécurité en 2022 est que la situation va empirer, mais de quelles façons ? La sécurité des tiers, les « « »« », les rançongiciels, l’intelligence artificielle (IA) et la finance décentralisée (DeFi) figurent parmi les menaces auxquelles vous pouvez vous attendre cette année — avec un potentiel de conséquences bien pires que celles observées par le passé. »rançongiciels, l’intelligence artificielle (IA) et la finance décentralisée (DeFi) figurent parmi les menaces auxquelles vous pouvez vous attendre cette année — avec un potentiel de conséquences bien pires que celles observées par le passé.
Voici quelques-unes des prédictions les plus intéressantes pour 2022 que nous avons relevées auprès de chercheurs en cybersécurité. Si beaucoup sont pessimistes, certaines visions sont optimistes et laissent entrevoir des progrès. Leur seul point commun est de susciter la réflexion et de vous préparer aux nouveaux défis de 2022 et au-delà.
- Les risques liés aux tiers occupent le devant de la scène
- Les attaques par rançongiciel et contre les infrastructures critiques s’aggravent
- Les attaques par IA entraînent une régulation
- La sécurité de la DeFi davantage scrutée
- Mesurer les progrès en cybersécurité
- Et une inquiétude pour l’avenir : la cryptographie quantique
Les risques liés aux tiers occupent le devant de la scène
Les risques liés aux tiers sont au cœur des préoccupations en matière de sécurité. SecZetta, fournisseur de solutions de gestion des risques liés aux identités, prédit ainsi que la « paranoïa de la chaîne d’approvisionnement » s’emparera cette année du monde de la cybersécurité.
La chaîne d’approvisionnement logicielle est au cœur de ces préoccupations, car les méthodes de développement par intégration et déploiement continus (CI/CD) créent des vulnérabilités exploitées lors d’attaques comme celles visant SolarWinds et Kaseya.
L’une des prédictions les plus intéressantes vient de Moshe Zioni, vice-président de la recherche en sécurité du spécialiste de la gestion des risques applicatifs Apiiro, qui affirme que les attaques visant la chaîne d’approvisionnement logicielle atteindront leur apogée cette année, puis commenceront à s’améliorer à mesure que de meilleures mesures de sécurité seront adoptées.
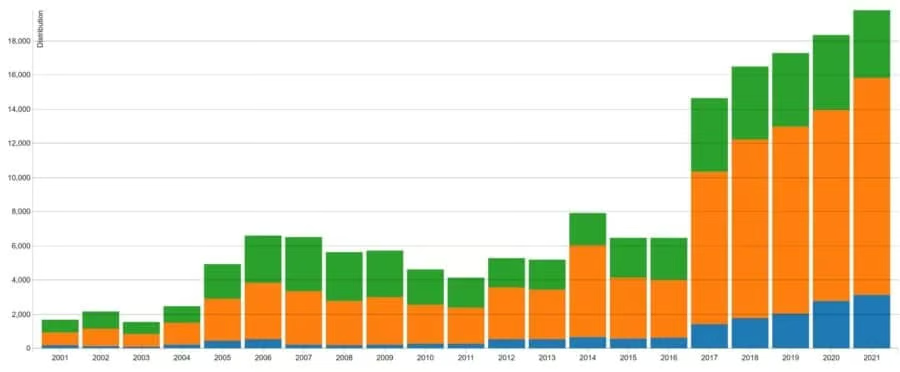
Un élément qui pourrait confirmer cette hypothèse vient de Pravin Madhani, PDG et cofondateur de K2 Cyber Security. Il remarque que, même si 2021 a été la cinquième année consécutive record pour les vulnérabilités enregistrées dans la US-CERT Vulnerability Database, le nombre de vulnérabilités de gravité élevée a en réalité diminué (voir l’image ci-dessous).
Madhani estime qu’« il est probable que la baisse du nombre de vulnérabilités de gravité élevée soit due à l’amélioration des pratiques de codage des développeurs. De nombreuses organisations ont adopté ces dernières années une approche de type “shift left”, cherchant à accorder davantage d’importance à la sécurité afin qu’elle devienne une priorité plus tôt dans le processus de développement. »
Madhani souligne toutefois que la pandémie de COVID-19 « a continué de pousser de nombreuses organisations à accélérer la mise en production de leurs applications dans le cadre de leur transformation numérique et de leur transition vers le cloud. Le code a donc peut-être fait l’objet de moins de cycles d’assurance qualité, et les organisations ont peut-être davantage utilisé du code tiers, ancien et open source, autre facteur de risque favorisant l’apparition de vulnérabilités. Ainsi, même si les entreprises codent peut-être mieux, elles testent moins, ou moins rigoureusement ; davantage de vulnérabilités sont donc arrivées en production. »
À lire également : Les meilleurs outils de gestion des risques liés aux tiers (TPRM)
Les attaques par rançongiciel et contre les infrastructures critiques s’aggravent
Après plusieurs attaques très médiatisées l’an dernier, les rançongiciels ne sont certainement pas près de disparaître. Derek Manky, responsable de Security Insights & Global Threat Alliances chez Fortinet FortiGuard Labs, s’attend d’ailleurs à ce que les attaques par rançongiciel deviennent encore plus destructrices.
Les rançongiciels ont déjà été associés à des attaques par déni de service distribué (DDoS), et Manky souligne qu’ils pourraient désormais intégrer des logiciels malveillants de type wiper, « capables non seulement de détruire les données, mais aussi de mettre hors service les systèmes et le matériel. […] Cela pourrait poser problème pour les environnements edge émergents, les infrastructures critiques et les chaînes d’approvisionnement. »
Mike Wilkes, RSSI de SecurityScorecard, a également relevé le risque de voir les attaques par logiciel malveillant et par rançongiciel s’aggraver considérablement.
« À mesure que les attaques par logiciel malveillant augmentent, la probabilité qu’un problème survienne au sein du code malveillant augmente elle aussi, explique Wilkes. Un événement dans un avenir proche pourrait entraîner une dépopulation massive des appareils connectés à Internet. Ou, pire encore, une corruption généralisée des dispositifs médicaux. Une telle attaque pourrait désactiver des cartes électroniques dotées de systèmes d’exploitation intégrés et les empêcher d’être réinitialisées. C’est une possibilité en 2022. »
À mesure que les infrastructures critiques deviennent des cibles plus fréquentes — une possibilité à mesure que de telles capacités sont intégrées aux kits d’attaque disponibles sur le dark Web et que Linux et l’Edge deviennent eux aussi de plus en plus ciblés — les conséquences pourraient effectivement devenir dramatiques.
Fortinet souligne qu’avec la convergence croissante des technologies opérationnelles (OT) et de l’informatique au niveau de la périphérie du réseau, grâce à l’accès à distance et aux appareils IoT, « la prise en otage de ces systèmes et des infrastructures critiques sera lucrative, mais pourrait aussi avoir de graves conséquences, notamment pour la vie et la sécurité des personnes. Comme les réseaux sont de plus en plus interconnectés, pratiquement n’importe quel point d’accès pourrait servir de porte d’entrée au réseau informatique. »
Non corrigées vulnérabilités critiques resteront un vecteur d’attaque majeur, car les organisations tardent encore à corriger les vulnérabilités connues, comme les failles Apache Log4j apparues le mois dernier.
Voir aussi : Les meilleures solutions de sauvegarde pour se protéger des rançongiciels
Les attaques par IA entraînent une régulation
Attendez-vous à voir apparaître des attaques de plus en plus sophistiquées fondées sur l’IA et l’apprentissage automatique — ainsi qu’une réponse réglementaire croissante des gouvernements du monde entier.
Michael Davis, architecte en chef chez MDR et Open Systems, fournisseur de solutions SASE, prédit que les attaquants « adopteront l’IA pour échapper à la détection », en utilisant des techniques adversariales et des réponses défensives pour développer des logiciels malveillants capables de se réécrire afin de contourner les systèmes de sécurité.
L’IA est déjà utilisée par les outils de sécurité pour détecter les comportements inhabituels, et Fortinet s’attend à ce que les cybercriminels utilisent des deepfakes et l’IA pour imiter les activités humaines, afin d’améliorer les attaques d’ingénierie sociale et de contourner les formes sécurisées d’authentification, comme la reconnaissance vocale ou faciale.
Selon Nick Halsey, PDG d’Okera, l’utilisation — et le détournement — croissants de l’IA entraîneront de nouvelles réglementations. Il souligne que l’Union européenne a déjà rédigé une réglementation sur l’IA. Avec la nouvelle loi chinoise sur la confidentialité des données, les entreprises peuvent s’attendre à ce que l’examen des usages et de la protection des données continue de s’intensifier.
Dawn Isabel, hacker chez HackerOne, affirme que les hackers white hat ont des compétences importantes à apporter au débat sur l’IA.
« Les hackers possèdent un mélange unique de compétences techniques et de créativité, essentiel pour trouver des moyens de contourner les systèmes, explique Isabel. À mesure que le secteur du hacking éthique gagnera en maturité, je pense que les compétences des hackers seront également appliquées à d’autres défis technologiques auxquels nous sommes confrontés. La désinformation, l’IA et l’apprentissage automatique, ainsi que la confidentialité des données, sont autant de domaines dans lesquels les hackers pourraient aider à repérer des biais ou des faiblesses problématiques. […] La créativité et la diversité internationale de la communauté des hackers en font des acteurs idéaux pour manipuler les chemins de décision des systèmes d’IA et d’apprentissage automatique, et pour identifier les résultats problématiques produits par ces systèmes. »
La sécurité de la DeFi davantage scrutée
À mesure que la finance décentralisée se généralise, les efforts pour la sécuriser se multiplieront eux aussi.
Le rôle des cryptomonnaies dans les paiements de rançongiciels fait déjà l’objet d’un examen attentif, mais à mesure que les paiements professionnels en cryptomonnaies se généraliseront, « l’accent sera davantage mis sur les aspects de sécurité de ces nouvelles technologies », affirme Marcus Carey, architecte d’entreprise chez ReliaQuest.
« Les RSSI et les équipes de sécurité devront comprendre toutes les facettes des cryptomonnaies, notamment les différentes blockchains comme Ethereum et Solana, les contrats intelligents, ainsi que le stockage à chaud et à froid, explique Carey. De même que les équipes de cybersécurité auditent aujourd’hui le code, elles devront auditer les contrats intelligents… Les équipes de cybersécurité et les équipes informatiques devront gérer les portefeuilles à chaud, utilisés pour les transactions, et les portefeuilles à froid, utilisés pour le stockage à long terme. Les RSSI et leurs équipes devront comprendre différents aspects et implications pour garantir la sécurité des fonds. Aujourd’hui, la cryptomonnaie représente le Far West du monde numérique. Les entreprises doivent dès maintenant se préparer à son impact au cours de l’année à venir. »
À lire également : État des applications blockchain dans la cybersécurité
Mesurer les progrès en cybersécurité
La nature décentralisée et distribuée des entreprises modernes, qui mettent l’accent sur l’Edge, l’accès à distance, les appareils IoT et bien d’autres éléments, amène les fournisseurs de sécurité à évoquer de nouvelles défenses sophistiquées comme la cybersécurité maillée et l’identité décentralisée, mais un responsable du secteur estime qu’une approche fondamentale axée sur les risques et les résultats fait défaut.
Ashok Sankar, vice-président du marketing produits et solutions de ReliaQuest, cite une étude de Ponemon selon laquelle près des deux tiers des organisations ne disposent pas de métriques standardisées pour mesurer les progrès de leurs programmes de gestion des risques de sécurité informatique. L’absence d’un programme de gestion de la sécurité et des risques clairement défini est précisément ce qui rend leur organisation la plus vulnérable aux attaques.
« En 2022, les organisations devraient donner la priorité à la standardisation des principaux indicateurs de sécurité et à leur suivi plus efficace, affirme Sankar. Nous verrons les responsables de la sécurité prendre conscience de la valeur de ces programmes et faire de ceux-ci une priorité absolue à l’entrée dans l’année 2022. »
À lire également : Les meilleurs logiciels de gestion des risques
Et une inquiétude pour l’avenir : la cryptographie quantique
Ce n’est pas comme si les professionnels de la sécurité informatique n’avaient pas déjà suffisamment de sujets d’inquiétude pour 2022, mais une entreprise se penche d’ores et déjà sur la menace que représentera à terme l’informatique quantique.
Jennifer Fernick, responsable mondiale de la recherche au sein du cabinet de conseil en cybersécurité NCC Group, affirme que la course à la construction d’« ordinateurs quantiques généralistes à évolutivité arbitraire pourrait bouleverser radicalement l’équilibre géopolitique des pouvoirs grâce aux capacités de déchiffrement et donc de collecte de données rendues possibles par la cryptanalyse quantique ».
Les ordinateurs quantiques seront capables de casser — ou, dans le cas des chiffrements symétriques, d’affaiblir considérablement — presque tous les algorithmes cryptographiques largement utilisés, souligne-t-elle.
« Si les travaux visant à développer une cryptographie résistante aux attaques quantiques sont en cours, les communautés scientifiques et du renseignement du monde entier s’efforcent de prendre une longueur d’avance, et nous ne saurons peut-être pas quand le premier gouvernement cassera RSA2048, a-t-elle déclaré. Celui qui y parviendra le premier disposera d’un pouvoir dont l’ampleur est difficile à mesurer, mais nous pouvons atténuer partiellement l’impact en déployant des implémentations de haute qualité d’algorithmes cryptographiques résistants au quantique et ayant fait l’objet d’une cryptanalyse approfondie. »
À lire également : Le chiffrement homomorphe progresse dans le monde réel, porté par Google, IBM et Microsoft