

















Der einzige wirkliche Konsens in Sachen Cybersicherheit im Jahr 2022 besteht darin, dass sich die Lage verschärfen wird – aber in welcher Hinsicht? Sicherheit bei Drittanbietern, Ransomware, künstliche Intelligenz (KI) und dezentrale Finanzsysteme (DeFi) gehören zu den Bedrohungen, mit denen in diesem Jahr verstärkt zu rechnen ist – mit dem Potenzial für weitaus schlimmere Folgen als bisher.
Hier sind einige der interessanteren Prognosen für 2022, die wir von Cybersicherheitsforschern gesehen haben. Viele davon sind düster, doch es gibt auch optimistische Einschätzungen, die auf Fortschritte hindeuten. Allen gemeinsam ist, dass sie zum Nachdenken anregen und Sie auf neue Herausforderungen im Jahr 2022 und darüber hinaus vorbereiten.
Risiken durch Drittanbieter rücken in den Mittelpunkt
Risiken durch Drittanbieter stehen im Zentrum der Sicherheitsbedenken. Der Anbieter für Identitätsrisikomanagement SecZetta prognostiziert, dass in diesem Jahr „Lieferkettenparanoia“ die Welt der Cybersicherheit beherrschen wird.
Die Software-Lieferkette steht im Mittelpunkt dieser Bedenken, da Entwicklungsmethoden für Continuous Integration und Deployment (CI/CD) Schwachstellen schaffen, die bei Angriffen wie denen auf SolarWinds und Kaseya ausgenutzt wurden.
Eine der interessanteren Prognosen stammt von Moshe Zioni, dem Vice President of Security Research des Start-ups für Anwendungsrisikomanagement Apiiro, der sagt, dass Angriffe auf die Software-Lieferkette in diesem Jahr ihren Höhepunkt erreichen werden – und dann mit der Einführung besserer Sicherheitsmaßnahmen allmählich zurückgehen.
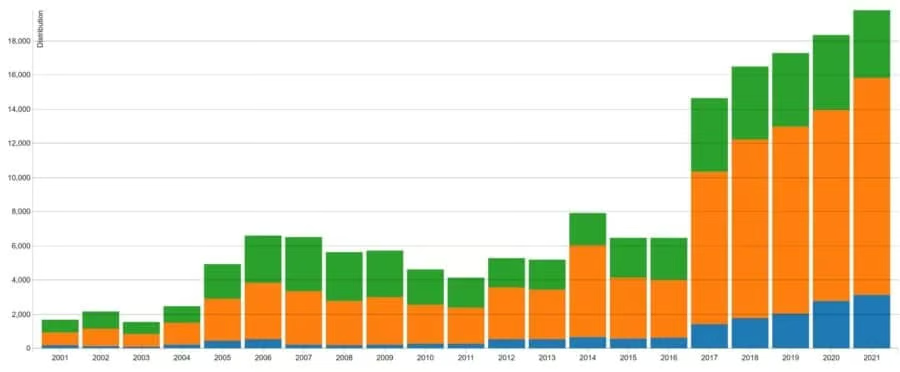
Ein möglicher Beleg für diese Einschätzung stammt von Pravin Madhani, CEO und Mitgründer von K2 Cyber Security. Er weist darauf hin, dass 2021 zwar das fünfte Rekordjahr in Folge bei den im US-CERT Vulnerability Database erfassten Schwachstellen war, die Zahl der Schwachstellen mit hohem Schweregrad jedoch tatsächlich zurückging (siehe Abbildung unten).
Madhani sagte: „Wahrscheinlich ist die geringere Zahl von Schwachstellen mit hohem Schweregrad auf bessere Programmierpraktiken der Entwickler zurückzuführen. Viele Unternehmen haben in den vergangenen Jahren den Ansatz ‚Shift Left‘ eingeführt und versucht, früher im Entwicklungsprozess stärker darauf zu achten, dass Sicherheit eine höhere Priorität erhält.“
Dennoch weist Madhani darauf hin, dass die COVID-19-Pandemie „viele Unternehmen weiterhin dazu gedrängt hat, ihre Anwendungen im Rahmen ihrer digitalen Transformation und Cloud-Reise möglichst schnell in die Produktion zu bringen. Das bedeutet, dass der Code möglicherweise weniger Qualitätssicherungszyklen durchlaufen hat und möglicherweise häufiger Code von Drittanbietern, veralteter und Open Source verwendet wurde – ein weiterer Risikofaktor für mehr Schwachstellen. Unternehmen programmieren also möglicherweise besser, testen aber nicht so viel oder so gründlich. Daher gelangten mehr Schwachstellen in die Produktion.“
Lesen Sie auch: Die besten Tools für das Risikomanagement bei Drittanbietern (TPRM)
Ransomware- und Angriffe auf kritische Infrastrukturen werden schlimmer
Nach einer Reihe spektakulärer Angriffe im vergangenen Jahr wird Ransomware sicherlich nicht so bald verschwinden. Derek Manky, Chief of Security Insights & Global Threat Alliances bei Fortinets FortiGuard Labs, erwartet sogar, dass Ransomware-Angriffe noch zerstörerischer werden.
Ransomware wurde bereits mit Distributed-Denial-of-Service-Angriffen (DDoS) kombiniert, und Manky weist darauf hin, dass Ransomware um Wiper-Malware ergänzt werden könnte, „die nicht nur Daten unbrauchbar machen, sondern auch Systeme und Hardware zerstören könnte. … Dies könnte für neue Edge-Umgebungen, kritische Infrastrukturen und Lieferketten problematisch werden.“
Auch Mike Wilkes, CISO von SecurityScorecard, wies auf das Potenzial hin, dass Malware- und Ransomware-Angriffe deutlich schlimmer werden.
„Mit der Zunahme von Malware-Angriffen steigt auch die Wahrscheinlichkeit, dass im Malware-Code etwas schiefgeht“, sagte Wilkes. „Ein Ereignis in naher Zukunft könnte zu einer massiven Entvölkerung internetverbundener Geräte führen. Oder, noch schlimmer, zu einer weitverbreiteten Beschädigung medizinischer Geräte. Ein solcher Angriff könnte Leiterplatten mit eingebetteten Betriebssystemen funktionsunfähig machen und verhindern, dass sie zurückgesetzt werden können. Das ist 2022 möglich.“
Da kritische Infrastrukturen immer häufiger zum Ziel werden – eine Möglichkeit, da solche Fähigkeiten in Angriffswerkzeuge aufgenommen werden, die im Darknet verfügbar sind, und Linux sowie der Edge zunehmend zu Zielen werden –, könnten die Folgen tatsächlich verheerend sein.
Fortinet weist darauf hin, dass durch die zunehmende Konvergenz von Operational Technology (OT) und IT am Netzwerkrand über Fernzugriff und IoT-Geräte „das Erpressen solcher Systeme und kritischer Infrastrukturen lukrativ sein wird, aber auch schwerwiegende Folgen haben könnte, einschließlich einer Beeinträchtigung von Leben und Sicherheit einzelner Menschen. Da Netzwerke zunehmend miteinander verbunden sind, könnte praktisch jeder Zugangspunkt ein Ziel sein, um in das IT-Netzwerk einzudringen.“
Ungepatchte kritische Schwachstellen bleiben ein wichtigster Angriffsvektor, da Unternehmen bekannte Schwachstellen wie die Apache-Log4j-Schwachstellen aus dem vergangenen Monat nur langsam beheben.
Siehe auch: Die besten Backup-Lösungen zum Schutz vor Ransomware
KI-Angriffe führen zu Regulierung
Rechnen Sie mit immer ausgefeilteren auf KI und maschinellem Lernen basierenden Angriffen – und mit einer zunehmenden regulatorischen Reaktion von Regierungen weltweit.
Michael Davis, Chief Architect beim Anbieter von MDR und SASE, Open Systems, prognostiziert, dass Angreifer „KI einsetzen werden, um der Erkennung zu entgehen“, und mithilfe offensiver Techniken und defensiver Reaktionen Malware entwickeln werden, die sich selbst umschreiben kann, um Sicherheitssysteme zu umgehen.
Sicherheitstools nutzen KI bereits, um ungewöhnliches Verhalten zu erkennen. Fortinet erwartet, dass Cyberkriminelle Deepfakes und KI einsetzen werden, um menschliche Aktivitäten nachzuahmen, Social-Engineering-Angriffe zu verstärken und sichere Authentifizierungsverfahren wie Stimmabdrücke oder Gesichtserkennung zu umgehen.
Die zunehmende Nutzung – und der Missbrauch – von KI wird zu neuen Vorschriften führen, prognostiziert Nick Halsey, CEO von Okera. Er weist darauf hin, dass die EU bereits KI-Vorschriften ausgearbeitet hat. Zusammen mit Chinas neuem Datenschutzgesetz ist damit zu rechnen, dass die Kontrolle der Datennutzung und des Datenschutzes weiter zunehmen wird.
Dawn Isabel, Hackerin bei HackerOne, sagt, dass White-Hat-Hacker wichtige Fähigkeiten in die KI-Debatte einbringen können.
„Hacker verfügen über eine einzigartige Mischung aus technischem Können und Kreativität, die unerlässlich ist, um Umgehungslösungen zum Aufbrechen von Systemen zu finden“, sagt Isabel. „Ich erwarte, dass mit der Reifung der Ethical-Hacking-Branche die Fähigkeiten von Hackern auch auf andere technologische Herausforderungen angewendet werden, vor denen wir stehen. Desinformation, KI und ML sowie Datenschutz sind Bereiche, in denen Hacker dabei helfen könnten, problematische Verzerrungen oder Schwachstellen zu identifizieren. … Die Kreativität und globale Vielfalt der Hacker-Community machen sie ideal dafür, die Entscheidungspfade von KI- und ML-Systemen zu manipulieren und problematische Ausgaben dieser Systeme zu erkennen.“
DeFi-Sicherheit gerät stärker unter die Lupe
Je mehr dezentrale Finanzsysteme zum Mainstream werden, desto mehr wird auch in ihre Absicherung investiert werden.
Die Rolle von Kryptowährungen bei Ransomware-Zahlungen steht bereits unter Beobachtung. Da Zahlungen von Unternehmen in Kryptowährungen jedoch immer üblicher werden, „wird der Sicherheitsaspekt dieser neuen Technologien stärker in den Mittelpunkt rücken“, sagt Marcus Carey, Enterprise Architect bei ReliaQuest.
„CISOs und Sicherheitsteams müssen alle Facetten von Kryptowährungen verstehen, darunter verschiedene Blockchains wie Ethereum und Solana, Smart Contracts sowie Hot- und Cold-Storage“, sagt Carey. „So wie Cybersicherheitsteams heute Code prüfen, müssen sie künftig auch Smart Contracts prüfen … Cybersicherheits- und IT-Teams müssen Hot Wallets verwalten, die für Transaktionen verwendet werden, und Cold Wallets, die der langfristigen Aufbewahrung dienen. Es gibt verschiedene Aspekte und Auswirkungen, die CISOs und ihre Teams verstehen müssen, um Geld sicher aufzubewahren. Kryptowährungen sind heute der Wilde Westen der digitalen Welt. Unternehmen müssen sich jetzt auf die Auswirkungen vorbereiten, die sie im kommenden Jahr haben werden.“
Lesen Sie auch: Der Stand der Blockchain-Anwendungen in der Cybersicherheit
Fortschritte bei der Cybersicherheit messen
Die dezentrale, verteilte Struktur moderner Unternehmen mit ihrem Schwerpunkt auf Edge, Fernzugriff, IoT-Geräten und mehr führt dazu, dass Sicherheitsanbieter über ausgefeilte neue Abwehrmaßnahmen wie Cybersecurity Mesh und dezentrale Identität diskutieren. Ein Branchenvertreter sagt jedoch, dass ein grundlegender Fokus auf Risiken und Ergebnissen fehlt.
Ashok Sankar, VP of Product & Solutions Marketing bei ReliaQuest, verweist auf eine Ponemon-Studie, der zufolge fast zwei Drittel der Unternehmen keine standardisierten Kennzahlen zur Messung der Fortschritte ihrer Programme für das IT-Sicherheitsrisikomanagement haben. Außerdem macht das Fehlen eines klar definierten Sicherheits- und Risikomanagementprogramms ihre Organisation am verwundbarsten für Angriffe.
„2022 werden Unternehmen voraussichtlich der Standardisierung zentraler Sicherheitskennzahlen und ihrer effektiveren Nachverfolgung Priorität einräumen“, sagt Sankar. „Wir werden sehen, dass Sicherheitsverantwortliche den Wert dieser Programme erkennen und sie auf dem Weg ins Jahr 2022 zu einer obersten Priorität machen.“
Lesen Sie auch: Die beste Risikomanagement-Software
Und eine Sorge für die Zukunft: Quantenkryptografie
Nicht, dass IT-Sicherheitsexperten für 2022 nicht schon genug Sorgen hätten, aber ein Unternehmen richtet den Blick bereits auf die letztlich von Quantencomputern ausgehende Bedrohung.
Jennifer Fernick, Global Head of Research beim Cybersicherheitsberatungsunternehmen NCC Group, sagt, das Wettrennen um den Bau „beliebig skalierbarer Quantencomputer für allgemeine Zwecke könnte durch die Entschlüsselungs- und damit Datensammlungsmöglichkeiten der Quantenkryptanalyse das geopolitische Kräfteverhältnis dramatisch verschieben“.
Quantencomputer werden in der Lage sein, nahezu alle weitverbreiteten kryptografischen Algorithmen zu brechen – oder im Fall symmetrischer Verschlüsselungsverfahren erheblich zu schwächen –, merkt sie an.
„Während an der Entwicklung quantenresistenter Kryptografie gearbeitet wird, liefern sich die globalen Wissenschafts- und Nachrichtendienste ein Rennen um den First-Mover-Vorteil, und möglicherweise werden wir nicht wissen, wann die erste Regierung RSA2048 knackt“, sagte sie. „Wer zuerst ans Ziel gelangt, wird Macht in einem Ausmaß ausüben, das kaum überschätzt werden kann. Wir können die Auswirkungen jedoch teilweise abmildern, indem wir hochwertige Implementierungen gut kryptanalysierter quantensicherer kryptografischer Algorithmen einsetzen.“
Lesen Sie auch: Homomorphe Verschlüsselung macht Fortschritte in der Praxis – vorangetrieben von Google, IBM und Microsoft