

















2022年のサイバーセキュリティについてほぼ唯一のコンセンサスと言えるのは、状況がさらに悪化するということだ。しかし、どのような形で悪化するのだろうか。サードパーティーセキュリティ、ランサムウェア、人工知能(AI)、分散型金融(DeFi)は、今年さらに増えると予想される脅威の一部であり、過去に見られたものよりはるかに深刻な結果をもたらす可能性がある。
ここでは、サイバーセキュリティの研究者が示した2022年の予測のうち、特に興味深いものを紹介する。多くは悲観的な内容だが、進展を示唆する楽観的な見方もある。共通しているのは、いずれも考えさせられる内容であり、2022年以降に待ち受ける新たな課題への備えになるという点だ。
サードパーティーリスクが最重要課題に
セキュリティ上の懸念ではサードパーティーリスクが最前線にあり、アイデンティティーリスク管理プロバイダーのSecZettaは、今年「サプライチェーン・パラノイア」がサイバーセキュリティの世界を席巻すると予測している。
こうした懸念の中心にあるのがソフトウェアのサプライチェーンだ。継続的インテグレーション/継続的デプロイ(CI/CD)による開発手法が、SolarWindsやKaseyaに対する攻撃のような攻撃で悪用される脆弱性を生み出している。
より興味深い予測の1つは、アプリケーションリスク管理のスタートアップ企業Apiiroでセキュリティリサーチ担当副社長を務めるMoshe Zioniによるものだ。同氏は、ソフトウェアのサプライチェーン攻撃は今年ピークを迎え、その後、より優れたセキュリティ対策が導入されるにつれて改善に転じると述べている。
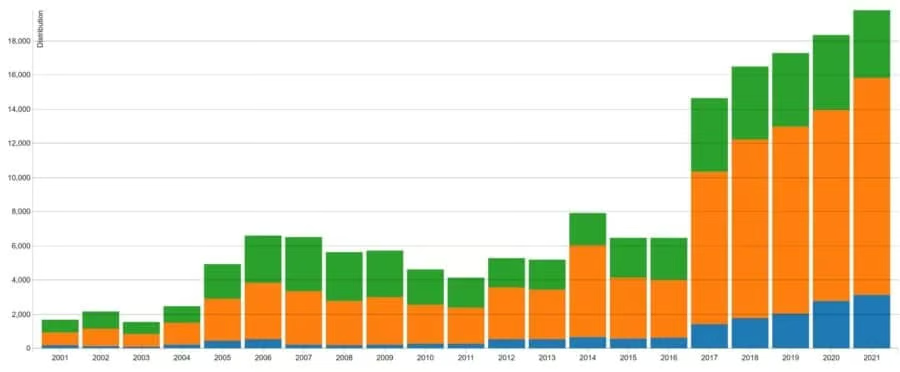
この見方を裏付ける可能性のあるデータポイントの1つとして、K2 Cyber SecurityのCEO兼共同創業者であるPravin Madhaniは、2021年が、US-CERT Vulnerability Databaseに記録された脆弱性の件数として5年連続の過去最多となった一方で、深刻度の高い脆弱性の数は実際には減少したと指摘している(下図)。
Madhani氏は、「深刻度の高い脆弱性が減少したのは、開発者のコーディング慣行が改善したためである可能性が高い。多くの組織は近年、開発プロセスの早い段階からセキュリティをより重視するために、『シフトレフト』を採用している」と述べた。
ただしMadhani氏は、COVID-19パンデミックによって「多くの組織がデジタルトランスフォーメーションやクラウド移行の一環として、アプリケーションを本番環境へ急いで投入し続けている。その結果、コードが受けた品質保証(QA)サイクルは少なく、サードパーティー製、レガシー、オープンソースコードの利用が増えた可能性もあり、これも脆弱性を増やす要因となる。企業はより適切にコーディングしているかもしれないが、テストの回数や徹底度は不足しているため、より多くの脆弱性が本番環境に入り込んだ」と指摘している。
関連記事:最適なサードパーティーリスク管理(TPRM)ツール
ランサムウェアと重要インフラへの攻撃はさらに悪化
昨年、注目を集めた攻撃が相次いだことを考えれば、ランサムウェアが近いうちに消滅することはないだろう。FortinetのFortiGuard Labsでセキュリティインサイトおよびグローバル脅威アライアンス部門の責任者を務めるDerek Manky氏は、ランサムウェア攻撃がさらに破壊的になると予想している。
ランサムウェアはすでに分散型サービス拒否(DDoS)攻撃と組み合わせられており、Manky氏は、ランサムウェアにワイパーマルウェアが加わる可能性を指摘している。「データを破壊するだけでなく、システムやハードウェアも破壊しかねない。……これは、新たに登場するエッジ環境、重要インフラ、サプライチェーンにとって懸念となる可能性がある」
SecurityScorecardのCISOであるMike Wilkes氏も、マルウェアとランサムウェアによる攻撃がはるかに深刻化する可能性を指摘している。
Wilkes氏は、「マルウェア攻撃が増えると、マルウェアのコード内部で何らかの問題が発生する可能性も高まる。近い将来、インターネットに接続されたデバイスが大量に機能停止する事態が起きるかもしれない。さらに悪い場合は、医療機器が広範囲に破壊される可能性もある。このような攻撃によって、組み込みオペレーティングシステムを搭載した基板を無効化し、リセットできなくすることも考えられる。これは2022年に起こり得る事態だ」と述べた。
重要インフラがより頻繁に標的となれば、事態は深刻になり得る。ダークウェブで入手できる攻撃キットにこうした機能が追加され、Linuxやエッジも標的となる可能性が高まっているからだ。
Fortinetは、ネットワークエッジで、リモートアクセスやIoTデバイスを介した運用技術(OT)とITの融合が進む中、「こうしたシステムや重要インフラを人質に取ることは、攻撃者にとって大きな利益となる一方、個人の生命や安全に影響を及ぼすなど、深刻な結果を招く可能性もある。ネットワークの相互接続が進んでいるため、ほぼあらゆるアクセスポイントがITネットワークへの侵入口として標的になり得る」と指摘している。
未修正の重大な脆弱性は引き続き主要な攻撃経路となる。組織が、先月明らかになったApache Log4jの脆弱性のような既知の脆弱性へのパッチ適用に依然として時間を要しているためだ。
関連記事:ランサムウェア対策に最適なバックアップソリューション
AI攻撃が規制を促す
より高度化したAIおよび機械学習ベースの攻撃が増えるとともに、世界各国の政府による規制対応も強まると予想される。
Open Systemsでチーフアーキテクトを務めるMDRおよびSASEベンダーのMichael Davis氏は、攻撃者が「検知を回避するためにAIを活用する」と予測している。敵対的な手法と防御側の対応を利用し、セキュリティシステムを回避するために自らを書き換えられるマルウェアを開発するという。
AIはすでにセキュリティツールによる異常な挙動の検知に利用されている。Fortinetは、サイバー犯罪者がディープフェイクとAIを使って人間の活動を模倣し、ソーシャルエンジニアリング攻撃を強化するとともに、声紋や顔認証など安全性の高い認証方式を回避すると予想している。
OkeraのCEOであるNick Halsey氏は、AIの利用と悪用が広がることで新たな規制につながると予測している。同氏によれば、EUはすでにAI規制案を策定している。中国の新たなデータプライバシー法と相まって、企業はデータの利用と保護について、さらに厳しい監視を受けることになるだろう。
HackerOneのハッカーであるDawn Isabel氏は、ホワイトハットハッカーがAIをめぐる議論に重要なスキルをもたらすと述べている。
Isabel氏は、「ハッカーは、システムを突破するための回避策を見つけるうえで不可欠な、技術力と創造性を独自に組み合わせた能力を持っている。エシカルハッキング業界が成熟するにつれ、ハッカーのスキルセットが、テクノロジーに関して私たちが直面する他の課題にも応用されるようになるだろう。偽情報、AIとML、データプライバシーはいずれも、問題のあるバイアスや弱点の特定にハッカーが貢献できる分野だ。……ハッカーコミュニティーの創造性と世界的な多様性は、AIおよびMLシステムの意思決定経路を操作し、こうしたシステムから問題のある出力を特定するうえで、ハッカーを理想的な存在にしている」と語った。
DeFiセキュリティへの監視が強化
分散型金融が主流になるにつれ、その安全確保に向けた取り組みも広がるだろう。
ランサムウェアの支払いにおける暗号資産の役割はすでに監視の対象となっているが、企業による暗号資産決済が一般的になるにつれ、「こうした新技術のセキュリティ面がより重視されるようになる」と、ReliaQuestのエンタープライズアーキテクトであるMarcus Carey氏は述べている。
Carey氏は、「CISOやセキュリティチームは、EthereumやSolanaなど異なるブロックチェーン、スマートコントラクト、ホットストレージとコールドストレージを含め、暗号資産のあらゆる側面を理解する必要がある。サイバーセキュリティチームが現在コードを監査しているのと同じように、今後はスマートコントラクトも監査しなければならない。……サイバーセキュリティチームとITチームは、取引に使われるホットウォレットと、長期保管に使われるコールドウォレットを管理する必要がある。資金を安全に保つために、CISOとそのチームが理解すべき側面や影響は多岐にわたる。暗号資産は、今日のデジタル世界における西部開拓時代だ。企業は、それが来年に及ぼす影響に今から備える必要がある」と語っている。
関連記事:サイバーセキュリティにおけるブロックチェーンアプリケーションの現状
サイバーセキュリティの進展を測る
エッジ、リモートアクセス、IoTデバイスなどを重視する、現代企業の分散型・非中央集権的な性質を背景に、セキュリティベンダーはサイバーセキュリティメッシュと分散型アイデンティティーのような高度な新防御策について議論している。しかし、ある業界関係者は、リスクと成果への基本的な注目が欠けていると指摘する。
ReliaQuestで製品・ソリューションマーケティング担当副社長を務めるAshok Sankar氏は、Ponemonの調査を引用し、組織のほぼ3分の2がITセキュリティのリスク管理プログラムの進捗を測定する標準化された指標を持っていないと指摘する。また、明確に定義されたセキュリティおよびリスク管理プログラムが欠如していることこそが、組織を攻撃に対して最も脆弱にしているという。
Sankar氏は、「2022年には、組織が主要なセキュリティ指標の標準化を優先し、より効果的に追跡するようになると予想される。2022年に入るにつれ、セキュリティリーダーはこうしたプログラムの価値を認識し、最優先事項に位置付けるようになるだろう」と述べている。
関連記事:最適なリスク管理ソフトウェア
将来への懸念:量子暗号
ITセキュリティの専門家にとって2022年に心配すべきことが十分にあるのは確かだが、ある企業はすでに量子コンピューティングが最終的にもたらす脅威に目を向けている。
サイバーセキュリティコンサルティング企業NCC Groupでグローバルリサーチ責任者を務めるJennifer Fernick氏は、「任意の規模に拡張可能な汎用量子コンピューター」の構築競争が、量子暗号解析によって可能になる復号とデータ収集能力を通じて、地政学的なパワーバランスを劇的に変える可能性があると述べている。
量子コンピューターは、広く使われているほぼすべての暗号アルゴリズムを破ることができるようになる(対称鍵暗号の場合は、大幅に弱体化させることが可能になる)と同氏は指摘する。
同氏は、「量子コンピューター耐性暗号の開発が進められている一方、世界の科学・情報機関は先行者利益を得ようと競争しており、最初の政府がRSA2048を解読する時期を私たちは知らないかもしれない。最初に到達した者は、いくら誇張してもしすぎではないほどの力を手にすることになる。しかし、十分に暗号解析された高品質な量子安全暗号アルゴリズムを導入することで、その影響を部分的に軽減できる」と語った。