

















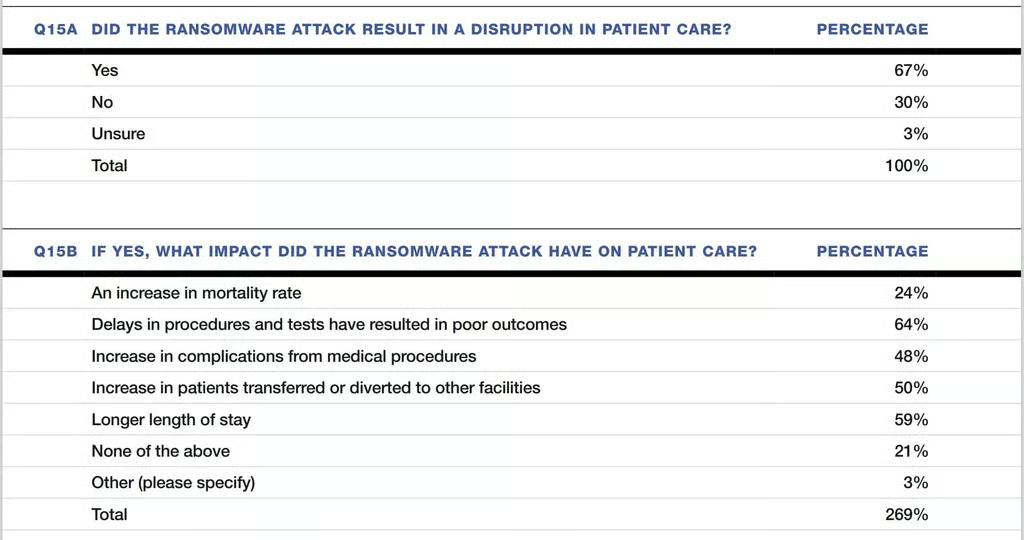
Près d’un quart des établissements de santé victimes d’attaques par rançongiciel ont constaté une hausse de la mortalité des patients, selon une étude du Ponemon Institute et de Proofpoint publiée aujourd’hui.
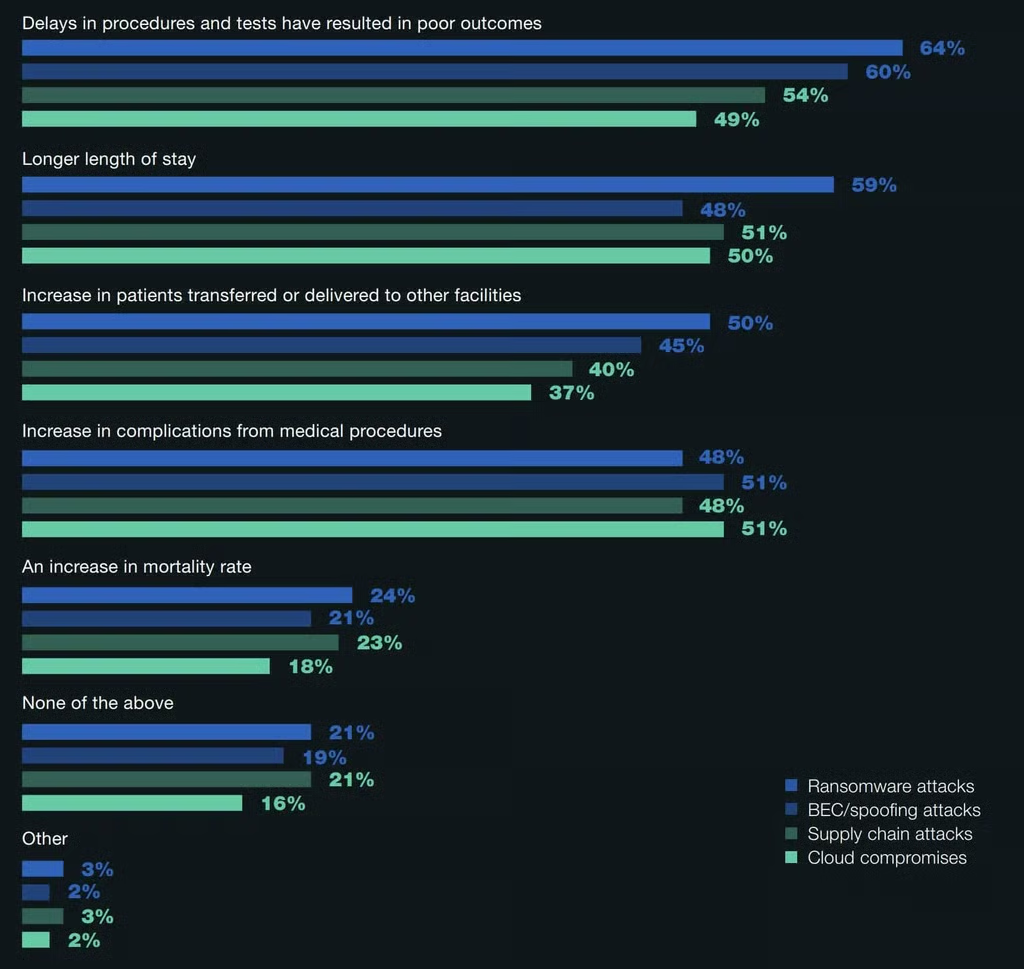
Le rapport, intitulé « Cyberinsécurité dans le secteur de la santé : coût et impact sur la sécurité et la prise en charge des patients », a interrogé 641 professionnels de l’informatique et de la sécurité dans le secteur de la santé et a constaté que les conséquences les plus courantes des cyberattaques sont le retard des interventions et des examens, entraînant de mauvais résultats pour les patients chez 57 % des établissements de santé, suivi d’une hausse des complications liées aux actes médicaux. Le type d’attaque le plus susceptible d’avoir un impact négatif sur la prise en charge des patients est le rançongiciel : il entraîne des retards dans les interventions ou les examens dans 64 % des établissements et prolonge le séjour des patients dans 59 % d’entre eux.
Le rapport de Ponemon s’accompagne d’une mise en garde : les chiffres dépendent de l’exactitude des déclarations des établissements eux-mêmes et n’ont donc pas la même valeur, par exemple, qu’une étude épidémiologique qui examinerait les données de référence sur la mortalité hospitalière avant et après une attaque. Ces données sont toutefois similaires à celles que Ponemon a publiées l’année dernière et plusieurs rapports ont fait état de décès de patients et d’autres complications liés à des attaques par rançongiciel.
À lire également : Après Springhill : évaluer l’impact des poursuites liées aux rançongiciels
Les cyberattaques contre le secteur de la santé sont fréquentes — et coûteuses
Le nouveau rapport a révélé que 89 % des établissements interrogés avaient subi en moyenne 43 cyberattaques au cours des 12 derniers mois. Les types d’attaques les plus courants étaient la compromission du cloud, les rançongiciels, la chaîne d’approvisionnement, ainsi que la compromission de la messagerie professionnelle (BEC)/usurpation d’identité/hameçonnage.
Dans une déclaration, Larry Ponemon, président et fondateur de Ponemon, a affirmé que « la plupart des professionnels de l’informatique et de la sécurité considèrent leurs organisations comme vulnérables à ces attaques », et que l’adoption croissante de technologies telles que le cloud, le mobile, big data et l’Internet des objets (IoT) accroît encore ce risque.
L’Internet des objets médicaux (IoMT) figure parmi les principales préoccupations des participants à l’enquête. Les établissements de santé disposent en moyenne de plus de 26 000 appareils connectés au réseau, mais seulement 51 % des organisations interrogées les incluent dans leur stratégie de cybersécurité.
Les établissements de santé sont plus performants en matière de sécurité du cloud, puisque 63 % prennent des mesures pour se préparer aux attaques par compromission du cloud et y répondre, et 62 % ont pris des mesures pour prévenir les rançongiciels et y réagir — mais près de 40 % des établissements de santé restent ainsi plus vulnérables qu’ils ne devraient l’être.
La préparation est encore moins bonne face aux attaques contre la chaîne d’approvisionnement et au BEC : seuls 44 % et 48 % des établissements disposent respectivement d’une procédure d’intervention documentée pour faire face à ces attaques.
Les outils de cybersécurité destinés au secteur de la santé offrent probablement un retour sur investissement (ROI) élevé, même si environ la moitié des répondants déclarent manquer de personnel et d’expertise interne suffisants.
Le rapport souligne que les coûts financiers des cyberattaques contre le secteur de la santé sont élevés : ils ont atteint en moyenne 4,4 millions de dollars US au cours des 12 derniers mois, la perte de productivité représentant l’impact financier le plus important, à hauteur de 1,1 million de dollars US.
« Le secteur de la santé a traditionnellement pris du retard sur les autres secteurs dans la correction des vulnérabilités… et cette inaction a un impact négatif direct sur la sécurité et le bien-être des patients », a déclaré Ryan Witt, responsable de la cybersécurité du secteur de la santé chez Proofpoint. « Tant que la cybersécurité restera une priorité faible, les établissements de santé continueront de mettre leurs patients en danger. Pour éviter des conséquences dévastatrices, les établissements de santé doivent comprendre l’impact de la cybersécurité sur la prise en charge de leurs patients et prendre les mesures nécessaires pour mieux se préparer, protéger les personnes et sécuriser les données. »
Pour aller plus loin sur la protection et la récupération après une attaque par rançongiciel :
- Comment récupérer après une attaque par rançongiciel
- Les meilleurs outils de suppression des rançongiciels
- Les meilleurs services de suppression et de récupération après une attaque par rançongiciel
- Les meilleures solutions de sauvegarde pour se protéger des rançongiciels
Défenses contre les cybermenaces dans le secteur de la santé
Le rapport a identifié deux des défenses de cybersécurité les plus courantes dans le secteur de la santé : les programmes de formation et de sensibilisation et la surveillance des employés.
Le renseignement sur les menaces figure également en bonne place parmi les répondants, qui l’utilisent via le trafic réseau (57 %, le trafic du pare-feu/IPS (53 %), les données du dark web (46 %) et le comportement des utilisateurs (44 %).
Les établissements de santé sont plus performants en matière de contrôle des accès, près de 80 % d’entre eux déclarant utiliser des contrôles adaptatifs d’accès et d’authentification, et 74 % indiquant recourir à plusieurs normes de fédération des identités telles que SAML.
Ponemon et Proofpoint ont organisé hier une présentation pour donner un aperçu du rapport, en présence de deux RSSI du secteur de la santé : Hussein Syed de RWJBarnabas Health et Dan Anderson de LifeScan Global.
Anderson a insisté sur la nécessité de mettre en place des contrôles de sécurité et des effectifs adaptés, soulignant que son organisation avait « des chasseurs de menaces sur notre réseau tous les jours, et qu’ils savent quand quelque chose semble anormal ». C’est préférable à un service de réponse aux incidents, a-t-il ajouté, car un intervenant chargé de répondre à un incident devrait alors découvrir le système en temps réel.
La désactivation des privilèges d’administrateur local sur les terminaux, la surveillance des téléchargements de logiciels, les tests et formations au zero trust, ainsi que la compréhension des flux de données sont d’autres contrôles importants mis en avant par Anderson.
Syed a déclaré que la cybersécurité dans le secteur de la santé était un « travail de longue haleine », couvrant tout, de l’hygiène jusqu’à l’EDR et à la gestion des accès. « Il s’agit véritablement d’une brique fondamentale, d’une approche stratégique visant à construire cette posture de sécurité », a-t-il déclaré.
À lire ensuite : Le Zero Trust accélère la réponse aux rançongiciels, selon un test d’Illumio et Bishop Fox