

















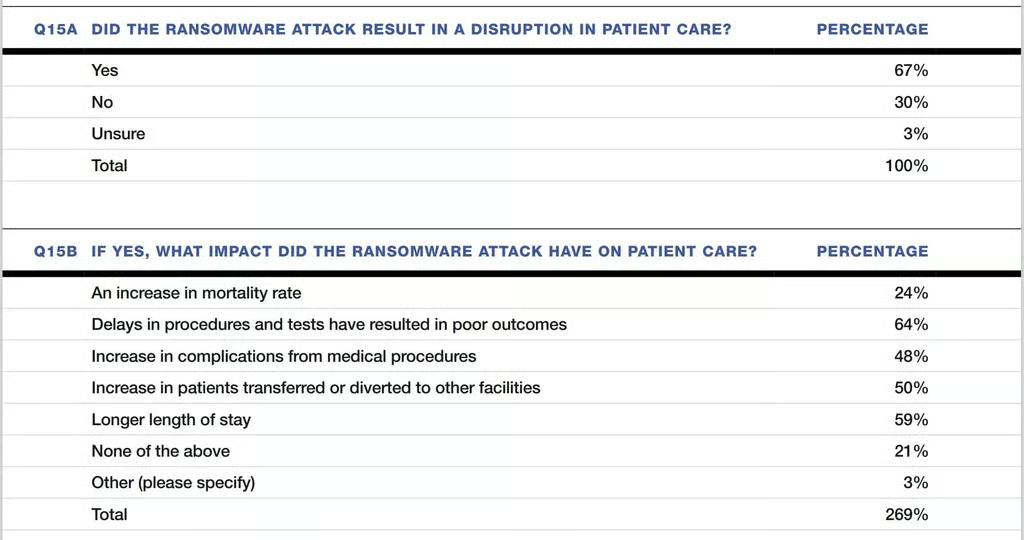
Fast ein Viertel der Gesundheitseinrichtungen, die von Ransomware-Angriffen betroffen waren, verzeichnete laut einer heute veröffentlichten Studie des Ponemon Institute und von Proofpoint einen Anstieg der Patientensterblichkeit.
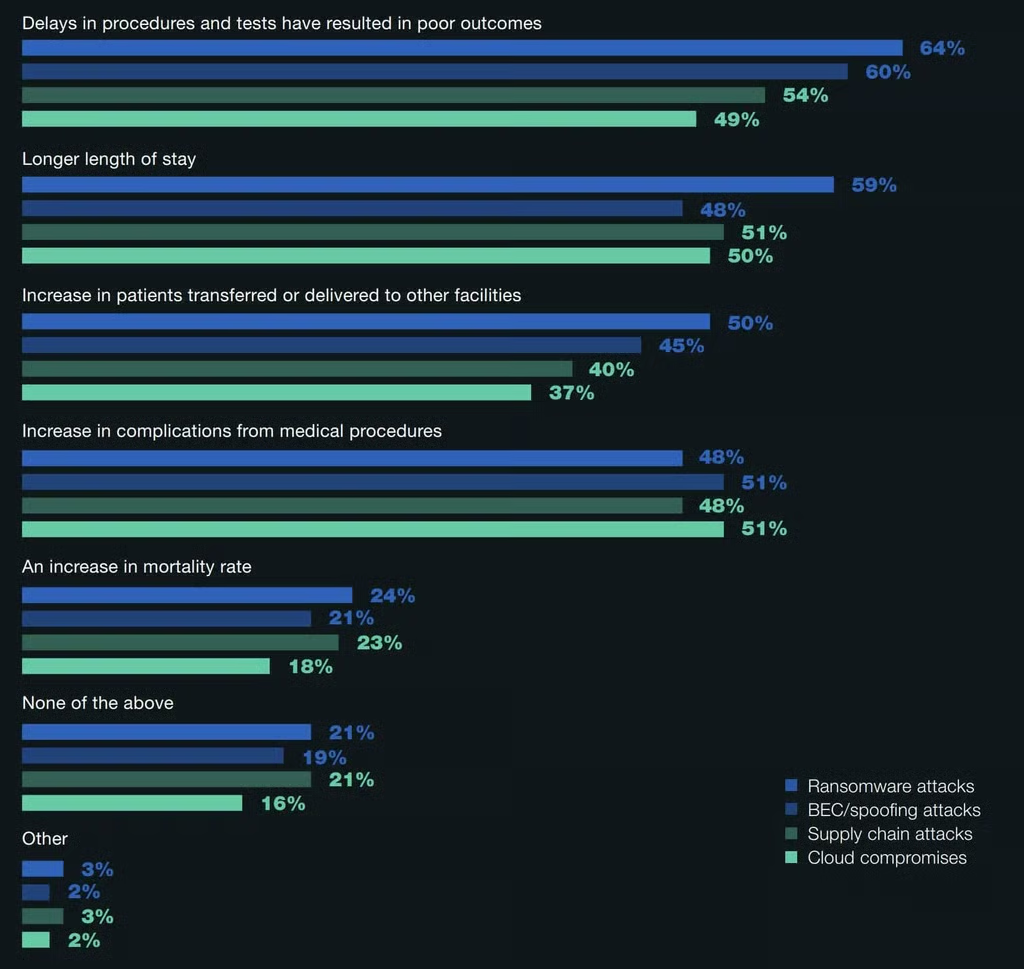
Der Bericht „Cyberunsicherheit im Gesundheitswesen: Kosten und Auswirkungen auf Patientensicherheit und -versorgung“ befragte 641 IT- und Sicherheitsexperten aus dem Gesundheitswesen. Dabei zeigte sich, dass verzögerte Eingriffe und Tests die häufigsten Folgen von Cyberangriffen sind. Für 57 % der Gesundheitsdienstleister führen sie zu schlechteren Behandlungsergebnissen, gefolgt von einer Zunahme von Komplikationen bei medizinischen Eingriffen. Die Angriffsart mit den wahrscheinlich gravierendsten Auswirkungen auf die Patientenversorgung ist Ransomware: Bei 64 % der Einrichtungen kommt es dadurch zu Verzögerungen bei Eingriffen oder Tests, bei 59 % zu längeren Krankenhausaufenthalten.
Zum Ponemon-Bericht gehört der Vorbehalt, dass die Zahlen von der Genauigkeit der Selbstauskünfte abhängen und daher nicht das Gewicht beispielsweise einer epidemiologischen Studie haben, die die Ausgangsdaten zur Krankenhaussterblichkeit vor und nach einem Angriff untersucht. Die Daten ähneln jedoch dem, was Ponemon im vergangenen Jahr festgestellt hat, und es gab zahlreiche Berichte über Todesfälle von Patienten und andere Komplikationen infolge von Ransomware-Angriffen.
Lesen Sie auch: Nach Springhill: Die Auswirkungen von Ransomware-Klagen bewerten
Cyberangriffe auf das Gesundheitswesen sind häufig – und kostspielig
Der neue Bericht ergab, dass 89 % der befragten Einrichtungen in den vergangenen 12 Monaten durchschnittlich 43 Cyberangriffe erlebt haben. Zu den häufigsten Angriffsarten gehörten die Kompromittierung von Cloud-Systemen, Ransomware, Lieferketten, die Kompromittierung geschäftlicher E-Mail-Konten (BEC)/Spoofing/Phishing.
Ponemon-Vorstand und -Gründer Larry Ponemon erklärte in einer Stellungnahme: „Die meisten IT- und Sicherheitsexperten halten ihre Einrichtungen für anfällig gegenüber diesen Angriffen.“ Die zunehmende Einführung von Technologien wie Cloud, mobilen Geräten, Big Data und dem Internet der Dinge (IoT) erhöhe dieses Risiko zusätzlich.
Das Internet der medizinischen Dinge (IoMT) ist für die Befragten ein besonders wichtiges Thema. Gesundheitseinrichtungen verfügen im Durchschnitt über mehr als 26.000 netzwerkverbundene Geräte, doch nur 51 % der befragten Einrichtungen berücksichtigen sie in ihrer Cybersicherheitsstrategie.
Gesundheitseinrichtungen sind besser bei der Cloud-Sicherheit: 63 % ergreifen Maßnahmen, um sich auf Angriffe durch die Kompromittierung von Cloud-Systemen vorzubereiten und darauf zu reagieren, und 62 % haben Maßnahmen zur Verhinderung und Abwehr von Ransomware ergriffen. Dennoch sind damit fast 40 % der Gesundheitseinrichtungen anfälliger, als sie sein sollten.
Bei Angriffen auf die Lieferkette und BEC ist die Vorbereitung noch schlechter: Nur 44 % beziehungsweise 48 % verfügen über eine dokumentierte Reaktion auf diese Angriffe.
Tools für die Cybersicherheit im Gesundheitswesen dürften eine hohe Kapitalrendite (ROI) erzielen, obwohl etwa die Hälfte der Befragten angibt, dass es ihnen an ausreichendem Personal und internem Fachwissen mangelt.
Die finanziellen Kosten von Cyberangriffen auf das Gesundheitswesen sind hoch, so der Bericht. In den vergangenen 12 Monaten beliefen sie sich durchschnittlich auf 4,4 Millionen US-Dollar. Der Produktivitätsverlust verursachte mit 1,1 Millionen US-Dollar die größten finanziellen Auswirkungen.
„Das Gesundheitswesen ist bei der Behebung von Schwachstellen traditionell hinter anderen Branchen zurückgeblieben … und diese Untätigkeit wirkt sich direkt negativ auf die Sicherheit und das Wohlergehen der Patienten aus“, erklärte Ryan Witt, Leiter der Cybersicherheit im Gesundheitswesen bei Proofpoint. „Solange Cybersicherheit eine geringe Priorität hat, werden Gesundheitsdienstleister ihre Patienten weiterhin gefährden. Um verheerende Folgen zu vermeiden, müssen Gesundheitseinrichtungen verstehen, wie sich Cybersicherheit auf ihre Patientenversorgung auswirkt, und Maßnahmen für eine bessere Vorbereitung ergreifen, die Menschen schützt und Daten verteidigt.“
Weiterführende Informationen zu Schutz und Wiederherstellung nach Ransomware:
- So stellen Sie sich von einem Ransomware-Angriff wieder her
- Die besten Tools zur Entfernung von Ransomware
- Die besten Dienste zur Entfernung und Wiederherstellung nach Ransomware
- Die besten Backup-Lösungen zum Schutz vor Ransomware
Schutzmaßnahmen für die Cybersicherheit im Gesundheitswesen
Zu den häufigeren Schutzmaßnahmen für die Cybersicherheit im Gesundheitswesen, die der Bericht ermittelte, gehören Schulungs- und Sensibilisierungsprogramme sowie die Überwachung von Mitarbeitern.
Bedrohungsdaten rangieren bei den Befragten ebenfalls weit oben und werden über Netzwerkverkehr (57 Prozent, Firewall/IPS-Verkehr (53 Prozent), Daten aus dem Dark Web (46 Prozent) und Nutzerverhalten (44 Prozent) eingesetzt.
Bei der Zugriffskontrolle sind die Gesundheitseinrichtungen besser aufgestellt: Fast 80 % geben an, adaptive Zugriffs- und Authentifizierungskontrollen einzusetzen, und 74 % berichten, mehrere Standards zur Identitätsföderation wie SAML zu verwenden.
Ponemon und Proofpoint veranstalteten gestern eine Informationsveranstaltung, auf der sie den Bericht vorstellten. Daran nahmen auch zwei CISOs aus dem Gesundheitswesen teil: Hussein Syed von RWJBarnabas Health und Dan Anderson von LifeScan Global.
Anderson betonte die Notwendigkeit angemessener Sicherheitskontrollen und ausreichender Personalbesetzung. Seine Organisation habe „jeden Tag Bedrohungsjäger in unserem Netzwerk, und sie wissen, wenn etwas nicht stimmt“. Das sei einem Incident-Response-Dienst vorzuziehen, sagte er, da ein Incident Responder das System in Echtzeit kennenlernen müsste.
Das Abschalten lokaler Administratorrechte auf Endgeräten, die Überwachung von Softwaredownloads, Zero Trust, Phishing-Tests und Schulungen sowie das Verständnis des Datenflusses sind weitere wichtige Kontrollen, die Anderson hervorhob.
Syed sagte, die Cybersicherheit im Gesundheitswesen sei ein „langfristiges Vorhaben“, das von grundlegenden Sicherheitsmaßnahmen bis hin zu EDR und Zugriffsmanagement reiche. „Es ist wirklich ein Baustein … ein strategischer Ansatz zum Aufbau dieser Sicherheitslage“, sagte er.
Lesen Sie als Nächstes: Zero Trust beschleunigt die Reaktion auf Ransomware, so ein Test von Illumio und Bishop Fox