

















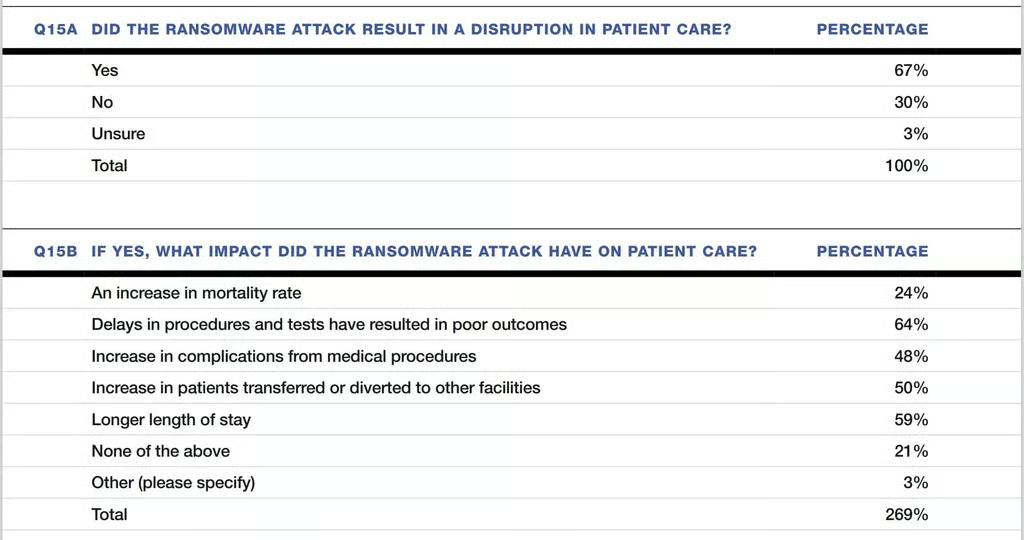
医療機関のほぼ4分の1がランサムウェア攻撃を受け、患者死亡率が上昇したことが、Ponemon InstituteとProofpointが本日発表した調査で明らかになった。
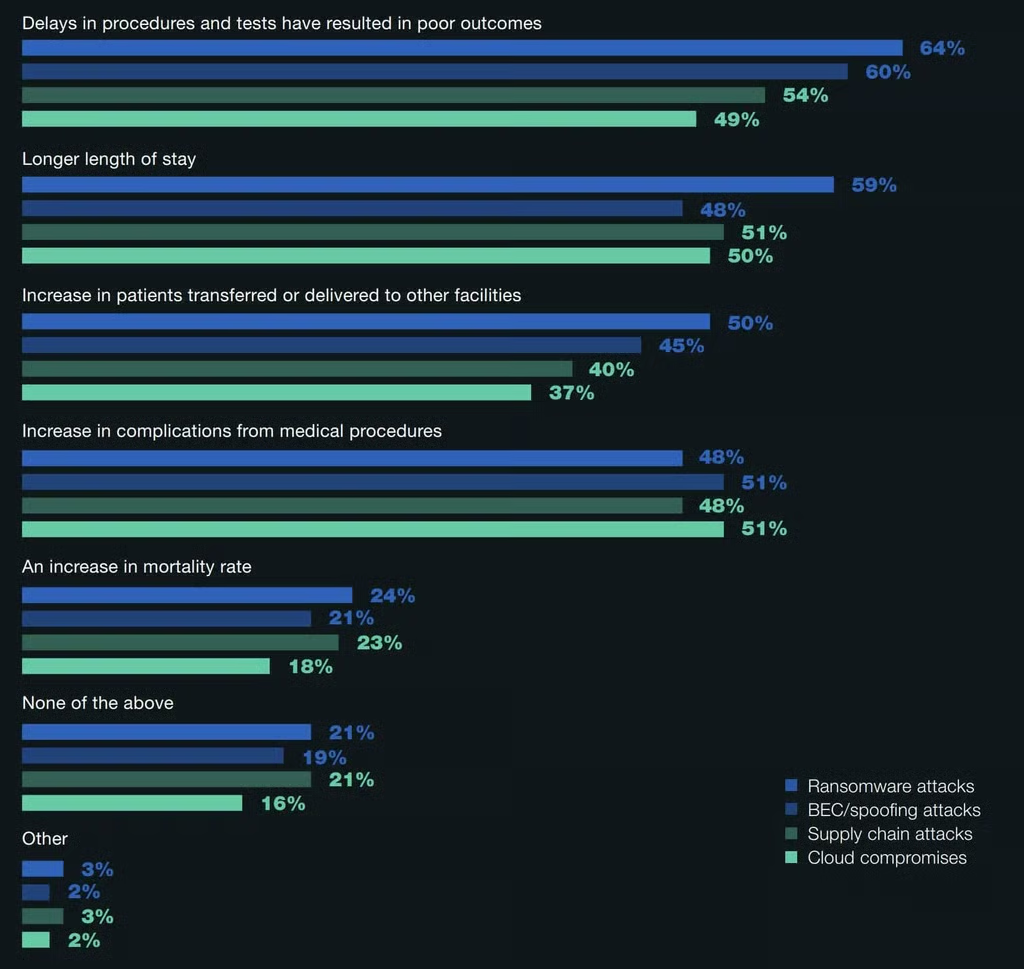
「報告書」と題された「Cyber Insecurity in Healthcare: The Cost and Impact on Patient Safety and Care」では、医療分野のITおよびセキュリティ担当者641人を対象に調査を実施し、サイバー攻撃の最も一般的な影響は処置や検査の遅延であり、医療提供者の57%で患者の転帰悪化につながっていることが分かった。次いで多かったのは、医療処置に伴う合併症の増加だった。患者ケアに悪影響を及ぼす可能性が最も高い攻撃の種類はランサムウェアで、64%の医療機関で処置や検査の遅延を、59%で患者の入院期間の長期化を招いていた。
Ponemonの報告書には、数値は自己申告の正確性に左右されるため、攻撃前後の病院死亡率のベースラインデータを調べる疫学調査などと比べると重みがないという但し書きがある。ただし、このデータはPonemonが昨年明らかにした内容と類似しており、ランサムウェア攻撃による患者の死亡やその他の合併症も多数報告されている。
関連記事:Springhill事件後:ランサムウェア訴訟の影響を評価する
医療機関へのサイバー攻撃は一般的――そして高コスト
新たな報告書によると、調査対象となった医療機関の89%が、過去12カ月間に平均43件のサイバー攻撃を経験していた。最も一般的な攻撃の種類は、クラウド侵害、ランサムウェア、サプライチェーン、ビジネスメール詐欺(BEC)/なりすまし/フィッシングだった。
Ponemonの会長兼創設者であるLarry Ponemon氏は声明で、「ITおよびセキュリティの専門家の大半は、自組織がこれらの攻撃に対して脆弱だと考えている」と述べ、クラウド、モバイル、ビッグデータ、そしてモノのインターネット(IoT)といったテクノロジーの導入拡大が、そのリスクを高めていると指摘した。
モノのインターネット(IoMT)は、調査参加者にとって大きな懸念事項だ。医療機関ではネットワークに接続されたデバイスを平均2万6,000台以上保有しているが、調査対象の医療機関でサイバーセキュリティ戦略にこれらを含めているのは51%にとどまった。
医療機関はクラウドセキュリティへの対応においては比較的優れており、63%がクラウド侵害攻撃への備えと対応のための対策を講じている。また、62%がランサムウェアの防止と対応に向けた対策を講じているが、それでも医療機関の約40%は、あるべき水準よりも脆弱なままだ。
サプライチェーン攻撃とBECへの備えはさらに悪く、それぞれ44%と48%しか文書化された対応手順を用意していなかった。
調査回答者の約半数が、十分な人員と社内の専門知識が不足していると答えているものの、医療機関向けサイバーセキュリティツールの投資対効果(ROI)は高いと考えられる。
報告書によると、医療機関へのサイバー攻撃による金銭的コストは高く、過去12カ月間の平均被害額は440万ドルに上った。中でも生産性の低下による金銭的影響が最も大きく、110万ドルに達した。
Proofpointの医療分野サイバーセキュリティ責任者であるRyan Witt氏は、「医療分野はこれまで、脆弱性への対処で他の業界に遅れを取ってきた……そして、この不作為は患者の安全と健康に直接的な悪影響を及ぼしている」と述べた。「サイバーセキュリティが低い優先度にとどまる限り、医療提供者は患者を危険にさらし続けるだろう。壊滅的な結果を避けるには、医療機関はサイバーセキュリティが患者ケアに及ぼす影響を理解し、人々を守りデータを防御するため、より十分な備えに向けた対策を講じなければならない」
ランサムウェアの防御と復旧に関する関連記事:
医療機関のセキュリティ防御
報告書で明らかになった、医療機関で比較的よく導入されているサイバーセキュリティ対策はトレーニングおよび啓発プログラムと従業員の監視の2つだ。
脅威インテリジェンスも回答者の間で導入率が高く、ネットワークトラフィック(57%、ファイアウォール/IPSトラフィック(53%)、ダークウェブデータ(46%)、ユーザー行動(44%)を通じて利用されている。
医療機関はアクセス制御にも比較的優れており、約80%が適応型アクセスおよび認証制御を利用していると回答し、74%がSAMLなど複数のIDフェデレーション標準を利用していると答えた。
PonemonとProofpointは昨日、RWJBarnabas HealthのHussein Syed氏とLifeScan GlobalのDan Anderson氏という2人の医療機関CISOを招き、報告書の概要を説明するブリーフィングを開催した。
Anderson氏は、適切なセキュリティ制御と人員配置の必要性を強調し、自組織では「ネットワーク上で毎日脅威ハンターを稼働させており、何かがおかしいときには把握できる」と述べた。同氏によると、これはインシデント対応サービスよりも望ましい。インシデント対応担当者がリアルタイムでシステムを把握しなければならないためだ。
エンドポイントのローカル管理者権限の停止、ソフトウェアのダウンロード監視、ゼロトラスト、フィッシングテストとトレーニング、データの流れの把握も、Anderson氏が強調した重要な対策だ。
Syed氏は、医療分野のサイバーセキュリティは、基本的な衛生管理からEDR、アクセス管理までを網羅する「長期戦」だと述べた。「これはまさに基盤であり……セキュリティ態勢を構築するための戦略的アプローチだ」と同氏は語った。