

















Les attaques par rançongiciel et les violations de données font la une lorsqu’elles mettent hors service de grands prestataires de soins connectés comme Ascension Healthcare ou Change Healthcare. L’examen des informations disponibles sur ces violations vous aidera à tirer des leçons importantes de leurs déboires afin d’éviter de subir les mêmes situations humiliantes et coûteuses.
Attaques et violations récentes dans le secteur de la santé
De grandes violations ont touché plus de 88 millions de personnes aux États-Unis en 2023, soit une hausse de 60 % par rapport à 2022. L’année 2024 devrait seulement faire augmenter le nombre de personnes touchées, compte tenu de l’ampleur des attaques par rançongiciel observées au premier semestre aux États-Unis, au Canada et en Australie.
Arrêt d’Ascension Healthcare à la suite d’une attaque par rançongiciel
Une activité inhabituelle détectée le 8 mai 2024 a contraint Ascension Healthcare à mettre hors service les systèmes concernés, à prévenir les autorités et à faire appel à des spécialistes de la cybersécurité. L’attaque a provoqué d’importantes perturbations chez ce prestataire de soins à but non lucratif, qui gère 140 hôpitaux et 40 établissements de soins pour personnes âgées dans 19 États et le district de Columbia. Malheureusement, les perturbations restent irrésolues dans de nombreux sites, affectant gravement la prise en charge des patients.
Perturbations et dommages connus
Ascension Healthcare continue de rendre publiques les premières perturbations, notamment :
- Opérations perturbées : Les problèmes cités comprennent le détournement d’ambulances affectées aux urgences, l’inopérabilité des systèmes téléphoniques et la perturbation des activités cliniques.
- Dossiers médicaux indisponibles : Toutes les informations électroniques sur les patients sont devenues indisponibles, notamment la base de données libre-service MyChart, les dossiers hospitaliers et les systèmes utilisés pour commander des examens, des actes et des médicaments.
- Traitements annulés : Le réseau a suspendu tous les actes non urgents pendant la première semaine et a retardé la communication des résultats de nombreux examens médicaux effectués.
Le Detroit Free Press a interrogé des employés sous pression qui se plaignaient d’« attendre quatre heures les résultats d’un scanner cérébral pour une personne victime d’un AVC ou d’une hémorragie cérébrale ». D’autres ont indiqué que plusieurs patients avaient reçu les mêmes dossiers médicaux temporaires, si bien qu’il est impossible de garantir que les résultats des analyses sanguines correspondent aux bons patients.
CNN a rapporté que le groupe de rançongiciel Black Basta était à l’origine de l’attaque, même si l’entreprise n’a pas officiellement confirmé cette information. Selon la dernière confirmation officielle, le 21 mai, de nombreux établissements fonctionnaient encore sur papier, de nombreuses pharmacies restaient fermées et incapables de fournir des médicaments, et les discussions avec les fournisseurs et partenaires pour rétablir la connexion des systèmes venaient tout juste de commencer.
Problèmes techniques révélés et autres conséquences
Aucune information claire n’est disponible sur le point d’entrée précis ni sur les systèmes infectés. Nous ne pouvons donc pas spéculer sur l’ampleur ou la cause de la violation. Il est toutefois évident qu’Ascension n’a pas réussi à restaurer les systèmes rapidement ni correctement. Cela révèle un manque de préparation en matière de reprise après sinistre et des tests d’intrusion inefficaces des systèmes.
Ascension pourrait tenter d’invoquer ses difficultés financières pour expliquer son manque de préparation. Ascension a perdu 2,66 milliards de dollars sur 28 milliards de dollars de chiffre d’affaires en 2023, et ses efforts de réduction des coûts ont ramené la perte à 237,8 millions de dollars au cours des trois premiers trimestres de l’exercice 2024. Cependant, cette attaque survient également trois ans après qu’Ascension a licencié des centaines de salariés informatiques locaux dans le cadre d’une réduction des coûts visant à externaliser les services informatiques en Inde.
L’externalisation n’est pas à elle seule source de problèmes, mais la direction d’Ascension doit peut-être faire de l’informatique une priorité plus importante. Pour le dernier exercice disponible, le Formulaire 990 de 2021 d’Ascension indique :
- 13 millions de dollars de rémunération pour le directeur général Joseph Impicciche
- 22 millions de dollars de rémunération pour les huit autres dirigeants les mieux payés
- 6,4 millions de dollars de dépenses informatiques
- 1,3 million de dollars d’honoraires de conseil, potentiellement liés à l’informatique, dont 987 000 dollars versés à World Wide Technology, un fournisseur de services informatiques de St. Louis, et 306 000 dollars à Accenture.
L’informatique ne devrait jamais constituer le principal poste de dépenses d’un organisme de santé. Pourtant, après une perturbation massive et son impact sur la prise en charge des patients, il est très difficile pour Ascension de justifier que le directeur général perçoive une rémunération environ deux fois supérieure à l’investissement de l’organisation dans l’informatique, et que les neuf principaux dirigeants gagnent près de 580 % des dépenses informatiques dans une organisation à but non lucratif.
Attaque par rançongiciel contre Change Healthcare
L’acquisition de Change Healthcare par United Healthcare Group (UHG) en 2022 a commencé à produire les mauvais dividendes en février dernier, lorsque des identifiants volés ont entraîné plus de 870 millions de dollars de dommages. Les coûts, le nombre de patients touchés et les conséquences continuent d’être comptabilisés.
Perturbations et dommages connus
Les attaquants ont utilisé des identifiants volés pour accéder à un portail Citrix de Change Healthcare qui n’était protégé par aucune authentification multifacteur (MFA). En neuf jours, ils ont progressé latéralement dans le réseau et exécuté une attaque par rançongiciel qui a mis hors service le service de traitement et de paiement de Change Healthcare, lequel facilite les commandes et les paiements pour les pharmacies, hôpitaux et cliniques de tout le pays.
Les dommages et coûts communiqués comprennent :
- 4 To de données volées
- 22 millions de dollars de rançon versés
- 593 millions de dollars de coûts directs de réponse
- 279 milliards de dollars de perturbations commerciales
- 1,6 milliard de dollars de dommages potentiels au total d’ici la fin de l’année
Bien que l’impact sur Change Healthcare et UHG soit quantifié pour la Securities and Exchange Commission (SEC) des États-Unis, il est plus difficile de mesurer l’impact sur le secteur américain de la santé. CNN a interrogé de petits cabinets privés de paiements, et UGH a finalement fourni 6,5 milliards de dollars de financements anticipés à des milliers de prestataires en avril.
UGH reconnaît avoir versé 22 millions de dollars au groupe de rançongiciel ALPHV (aussi appelé BlackCat), opérant selon un modèle de rançongiciel en tant que service (RaaS), pour empêcher la diffusion des dossiers de patients sur Internet. Malheureusement, le groupe ALPHV a publié sur son site une fausse notification de retrait émise par les forces de l’ordre, puis a disparu. L’affilié « notchy » qui avait exécuté la violation n’a pas reçu son paiement et a transmis les données à un nouveau groupe RaaS connu sous le nom de RansomHub, qui a commencé à divulguer des données de patients.
Problèmes techniques révélés et autres conséquences
Les premières informations révèlent l’importance cruciale de l’utilisation de la MFA pour protéger les systèmes d’accès à distance et de tester les systèmes de sauvegarde en vue d’une reprise après sinistre. Les entreprises devraient également utiliser les outils gratuits mis à leur disposition. Hudson Rock, un fournisseur d’outils de renseignement sur la cybercriminalité proposant des services gratuits, a indiqué avoir détecté des identifiants Citrix volés à Change Healthcare à l’aide de voleurs d’informations, un jour après l’attaque initiale.
UHG ne s’est pas non plus facilité la tâche avec sa stratégie de communication. Dans son rapport 10-K d’UHG remis à la SEC fin février, le directeur général a signé une déclaration affirmant que « à la date du présent rapport, nous n’avons pas déterminé que l’incident était raisonnablement susceptible d’avoir une incidence importante sur notre situation financière ou nos résultats d’exploitation ». Si cette formulation nie toute certitude, elle laisse également entendre qu’UHG espérait encore éviter des répercussions financières après une panne à l’échelle nationale.
Sans surprise, le Congrès américain a rapidement convoqué Andrew Witty, le directeur général du secteur de la santé le mieux rémunéré avec une rémunération de plus de 23 millions de dollars, pour témoigner au sujet des violations dans le secteur de la santé. Dans son témoignage, Witty reconnaît que le prestataire de soins ne peut pas identifier les données exfiltrées ni les patients concernés. Le sénateur Thom Tillis a répondu : « Honte à l’audit interne, à l’audit externe et aux équipes chargées de la redondance de vos systèmes. Elles ne font pas leur travail. Et, par conséquent, nous avons une violation de données. »
Autres attaques par rançongiciel dans le secteur de la santé
Si l’ampleur des attaques par rançongiciel contre Ascension et Change fait la une, de nombreux autres prestataires de soins ont également subi des attaques cette année. Parmi les autres événements notables :
- London Drugs : a fermé toutes ses pharmacies dans l’ouest du Canada en réponse à une attaque par rançongiciel survenue fin avril ; près d’un mois plus tard, certains magasins ne peuvent toujours pas traiter les ordonnances bien que tous les magasins aient désormais rouvert.
- MediSecure : a mis hors service le site australien de délivrance d’ordonnances après qu’un incident provenant d’un fournisseur tiers a permis à une attaque par rançongiciel de frapper l’organisation.
- Group Health Cooperative of South Central Wisconsin : a subi une attaque qui n’a pas réussi à chiffrer les données, mais a tout de même volé les données de 530 000 personnes.
Ces attaques ne fournissent pas beaucoup de détails permettant de tirer des leçons techniques précises, mais elles montrent que les attaquants ciblent des organisations de toutes tailles, partout dans le monde.
Violations sans rançongiciel
Compte tenu de tout le bruit autour des rançongiciels, il est facile d’oublier qu’il existe d’autres attaques et causes de violations. Même si les dommages sont moindres, l’embarras public et les amendes nuiront toujours à la réputation et pourront entraîner des pertes commerciales.
Parmi les autres sources notables divulguées cette année figurent :
- Compromission de comptes de messagerie : Le Los Angeles County Department of Health Services a communiqué la lettre relative à la violation de données aux personnes touchées par une attaque d’hameçonnage qui a volé des identifiants et permis d’accéder aux boîtes mail de 23 employés.
- Traceurs en ligne : Kaiser Permanente a déclaré une violation de la loi HIPAA concernant les informations de 1,34 million de patients, causée par un traceur tiers installé sur le portail patient de Kaiser.
- Ingénierie sociale : l’US Office of Information Security a émis une alerte sectorielle pour avertir que des acteurs malveillants utilisent des tactiques d’ingénierie sociale auprès des services d’assistance informatique des prestataires de soins et de santé publique afin d’accéder aux systèmes et de détourner des paiements.
Notez que seules deux de ces violations proviennent d’attaques externes. Kaiser Permanente a intentionnellement ajouté le traceur tiers à l’origine de la violation de données sans en comprendre toutes les conséquences et les capacités.
5 leçons clés de gestion de la cybersécurité à retenir
Vous ne pouvez pas simplement espérer éviter les cyberattaques ou autres catastrophes : vous devez vous attendre à ce que quelque chose de grave se produise. Tirez les leçons des déboires des autres et préparez-vous à l’échec, couvrez les fondamentaux, profitez des ressources gratuites, protégez-vous contre les violations par des tiers et méfiez-vous des récits potentiellement coûteux.
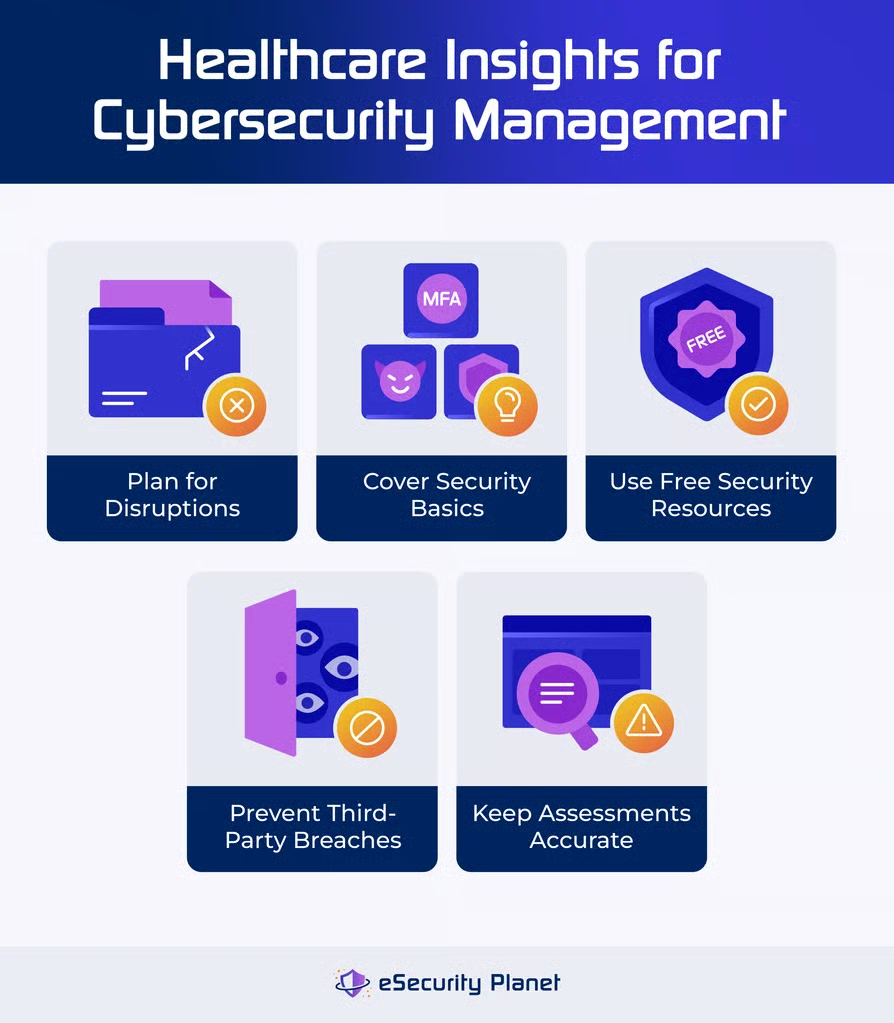
Préparez-vous à l’échec
Ne partez jamais du principe que tout ira bien. « Il est impératif que les hôpitaux et toutes les organisations des secteurs public et privé adoptent une approche fondée sur l’hypothèse d’une violation », explique Dan Lattimer, vice-président chez Semperis. « Se préparer dès maintenant aux perturbations inévitables améliorera considérablement la résilience opérationnelle d’une organisation et la préparera davantage à repousser les adversaires, poussant les acteurs malveillants vers des cibles plus vulnérables. »
Planifiez, mettez en œuvre et répétez régulièrement des scénarios de défaillance potentielle à l’aide de :
- La gestion intégrée des risques : Aligne les objectifs opérationnels sur les risques de sécurité afin d’identifier et de protéger les points critiques de défaillance et de limiter le rayon d’impact des problèmes potentiels.
- Reprise après sinistre : Dépassez les minimums réglementaires et mettez en œuvre les bonnes pratiques de prévention des pertes de données, et sauvegardez également les systèmes critiques tels qu’Active Directory, les configurations des serveurs et les paramètres des équipements réseau.
- Exercices sur table : Discutez à l’avance des catastrophes potentielles et des mesures à prendre afin que les équipes puissent identifier les points de défaillance et y remédier ; lorsque cela est possible, effectuez des exercices de reprise pour acquérir de l’expérience avec les procédures et vérifier que les plans de reprise après sinistre fonctionnent réellement.
Steve Stone, le Head of Rubrik Zero Labs, ajoute : « nous recommandons aux pouvoirs publics et au secteur privé d’évaluer et d’activer des sauvegardes récupérables pour les systèmes de santé, ainsi qu’un dispositif récurrent d’évaluation et de signalement des données sensibles. « L’University of Twente a récemment étudiéles facteurs contribuant au paiement d’une rançon, et les sauvegardes récupérables constituaient le facteur le plus déterminant : les organisations qui en disposent sont 27 fois moins susceptibles de payer une rançon. »
Couvrez les fondamentaux de la cybersécurité
S’il faut se préparer aux catastrophes, mieux vaut encore les éviter. Heureusement, quelques principes de sécurité élémentaires peuvent préparer toute organisation à faire face à la majorité des attaques :
- Protégez les identités : Les identifiants seront volés ; mettez donc en œuvre l’authentification multifacteur pour rendre les attaques plus difficiles à mener, et déployez la sécurité d’Active Directory (AD) pour détecter les tentatives d’utilisation abusive d’identifiants.
- Testez les systèmes : Ne partez pas du principe que les installations et les configurations sont correctes ; utilisez des tests d’intrusion pour valider l’état initial et continu des systèmes exposés sur Internet et des systèmes à forte valeur.
- Corrigez les vulnérabilités connues : Les fournisseurs publient régulièrement des correctifs pour résoudre les failles découvertes ; utilisez des correctifs ou la gestion des vulnérabilités pour hiérarchiser, suivre et mettre en œuvre les corrections.
- Identifiez et gérez les actifs : Pour vous assurer qu’aucun appareil n’est oublié, effectuez une découverte des actifs et mettez en œuvre une gestion des actifs informatiques – en particulier pour les systèmes à haut risque.
- Contrôlez les données réglementées : Utilisez la traçabilité et l’identification des données au moyen de la prévention des pertes de données (DLP) et d’autres outils pour trouver les données, contrôler les accès et les protéger par chiffrement.
Yossi Rachman, Senior Director of Security Research, Semperis, souligne que « les environnements Active Directory constituent les points d’entrée les plus vulnérables et sont à l’origine de certaines des attaques aux conséquences les plus graves ; les pirates ciblent fréquemment ces environnements, d’où l’impératif pour les organisations de disposer d’une visibilité en temps réel sur les modifications apportées aux comptes et groupes réseau à privilèges élevés. »
Utilisez les ressources gratuites
Comme la plupart des organisations, le secteur de la santé peine à accroître ses budgets informatiques. Les équipes peuvent toutefois investir un peu de temps pour utiliser des ressources gratuites sans grever leurs finances.
- Outils de sécurité : Les outils open source de tests d’intrusion et scanners de vulnérabilités, notamment Nmap, fournissent des informations précieuses sur les vulnérabilités potentielles.
- Sites de vérification des fuites de mots de passe : Des sites gratuits tels que HaveIBeenPwned et Hudson Rock proposent des ressources gratuites pour vérifier si des identités et des mots de passe ont été compromis.
- Services publics : L’US Cybersecurity & Infrastructure Security Agency (CISA) propose des outils d’évaluation gratuits.
Même si ces outils peuvent nécessiter davantage de temps et d’expertise que les outils commerciaux, il est facile de trouver des conseils utiles dans de nombreux articles, vidéos et forums communautaires en ligne.
Prévenez les violations par des tiers
Comme l’a constaté MediSecure, des partenaires de confiance peuvent devenir la source d’une attaque. Jeremy Nichols, NTT Security Holdings Director, Global Threat Intelligence Center, recommande que « les prestataires de soins évaluent rigoureusement les fournisseurs de leur chaîne d’approvisionnement, les intégrations tierces, ainsi que les portails web destinés aux clients et aux assureurs. Ces éléments constituent d’importants points d’entrée accessibles au public vers les données des prestataires, des assureurs et des patients, ce qui expose à la fois les organisations de santé et leurs patients. »
- Suivez les risques fournisseurs : les outils de gestion des risques liés aux tiers aident à suivre les partenaires et même à effectuer des évaluations des risques sur leur infrastructure.
- Surveillez les chaînes d’approvisionnement logicielles : Utilisez des scanners de vulnérabilités des logiciels et des sites web pour analyser les bibliothèques et les composants de la chaîne d’approvisionnement logicielle à la recherche de failles et de logiciels malveillants.
- Comprenez les plug-ins web : Comprenez parfaitement les fonctionnalités et les conséquences de l’installation de plug-ins tiers sur les sites web afin d’éviter les violations de sécurité involontaires.
- Appliquez la sécurité des API : Les interfaces de programmation d’applications (API) établissent rapidement des connexions entre les logiciels, mais les vulnérabilités des API peuvent être très difficiles à détecter et extrêmement dangereuses.
Méfiez-vous du récit
Des évaluations initiales excessivement optimistes et les démentis ne provoquent pas seulement un retour de bâton : ils fournissent également une motivation et des arguments aux actions en justice à visée punitive. Pour ne rien arranger, les décisions récentes concernant les dépenses informatiques ou l’allocation des ressources feront toujours l’objet d’un examen plus approfondi qu’il ne serait raisonnable après une violation.
- Anticipez l’image renvoyée : Avant de prendre des décisions concernant l’externalisation, les budgets et la rémunération de la direction, réfléchissez à la façon dont elles pourraient être perçues dans le contexte de violations importantes.
- Évitez les certitudes infondées : Les équipes de communication poussent toujours à formuler des déclarations fortes et assurées pour renforcer la confiance des parties prenantes, mais évitez les interprétations optimistes.
Si le catastrophisme est tout aussi inutile, l’optimisme alimente davantage le retour de bâton. Veillez à ce que vos déclarations soient simples, claires et concises.
En résumé : tirez les leçons du secteur de la santé avant d’en subir les conséquences
Les rançongiciels et autres attaques continueront de se multiplier tant que les attaquants continueront d’en tirer profit. Pour éviter de rejoindre ces organisations de santé très médiatisées dans la honte publique et les difficultés financières, appliquez dès aujourd’hui les cinq leçons clés afin d’améliorer la sécurité de votre organisation. La sécurité ne sera jamais totalement infaillible, mais elle peut certainement réduire le rayon d’impact d’une attaque réussie et vous éviter de faire la une de l’actualité.
Si vous n’avez pas les ressources nécessaires pour agir, envisagez l’externalisation comme option pour améliorer la sécurité et consultez les informations sur les fournisseurs de services de sécurité gérés (MSSP).