

















En exploitant une authentification multifacteur (MFA) mal configurée et une vulnérabilité non corrigée de Windows, des hackers soutenus par l’État russe ont réussi à pénétrer dans une organisation non gouvernementale (ONG) et à élever leurs privilèges, ont révélé la semaine dernière.
En utilisant une implémentation mal configurée de la MFA Cisco Duo pour forcer l’inscription d’un nouvel appareil, les hackers ont ensuite pu exploiter la vulnérabilité « PrintNightmare » du spouleur d’impression Windows (CVE-2021-34527 et CVE-2021-36958) pour obtenir des privilèges d’administrateur.
Comptes inactifs et configurations par défaut
Les hackers ont obtenu un accès initial en forçant par force brute un compte existant à l’aide d’un « mot de passe simple et prévisible » afin d’inscrire un nouvel appareil dans les procédures de MFA, ont déclaré les agences. L’organisation ciblée utilisait la configuration MFA par défaut, ce qui a permis de réactiver la MFA d’un compte dormant avec un nouvel appareil appartenant aux attaquants.
La MFA a été automatiquement désactivée parce que le compte était resté inactif pendant une longue période. Malheureusement, le compte était toujours activé dans Active Directory, ce qui a permis aux hackers d’accéder au réseau.
Ils ont ensuite modifié un fichier du contrôleur de domaine, c:\windows\system32\drivers\etc\hosts, afin de rediriger tous les appels MFA (par exemple, les connexions) vers localhost au lieu du serveur MFA.
Ils ont exploité une règle par défaut des protocoles MFA appelée « Fail open », qui désactive la vérification si le serveur MFA est inaccessible. Ils se sont ensuite authentifiés sur le VPN de la victime afin d’établir une connexion via le protocole de bureau à distance (RDP) aux contrôleurs de domaine. C’est ainsi qu’ils ont obtenu les identifiants d’autres comptes du domaine et reproduit l’opération pour contourner la MFA.
Cette évolution malheureuse montre comment des adversaires peuvent rapidement s’introduire dans un système et exploiter des vulnérabilités pour élever leurs privilèges et compromettre l’ensemble du réseau. Même avec des failles aussi importantes, une bonne segmentation du réseau et le zero trust auraient pu limiter les dégâts, voire bloquer l’attaque à un moment donné.
Dans les environnements privilégiés, il n’existe pas de petits problèmes.
À lire également : Les 9 meilleurs outils de sécurité pour Active Directory
PrintNightmare reste difficile à corriger
Administrateurs ont eu du mal à corriger et à appliquer les correctifs de PrintNightmare, et les hackers peuvent toujours exploiter un service de spouleur d’impression Windows vulnérable pour élever leurs privilèges.
Le spouleur d’impression est un service de Windows qui gère toutes les tâches d’impression envoyées au serveur d’impression. Vous pouvez d’ailleurs observer ce service dans Windows en ouvrant l’utilitaire services.msc. Il fonctionne très bien, mais des chercheurs ont découvert un bug dans la procédure d’installation des pilotes qui permet de contourner l’autorisation en utilisant une fonction RPC (Remote Procedure Call) pour installer une DLL malveillante et, au final, exécuter du code arbitraire.
Plusieurs POC (preuves de concept) sont disponibles publiquement, notamment ce script Python qui fonctionne sur un « contrôleur de domaine entièrement corrigé ». Microsoft a partiellement atténué le bug, mais pas l’élévation de privilèges. Appliquer les correctifs n’élimine pas tous les risques, mais ne pas le faire constituerait un risque important.
Bien sûr, vous pourriez désactiver le service Spouleur d’impression, mais cela désactiverait l’impression en local comme à distance, ce qui ne semble pas être une solution viable :

Le spouleur d’impression a une longue histoire de bugs et de diagnostics erronés, mais CVE-2021-34527 permet de compromettre l’intégralité du système Windows et affecte une vaste gamme de produits Microsoft.
Le bug lui-même ne nécessite pas de privilèges élevés : tout utilisateur authentifié suffit pour attaquer les contrôleurs de domaine :
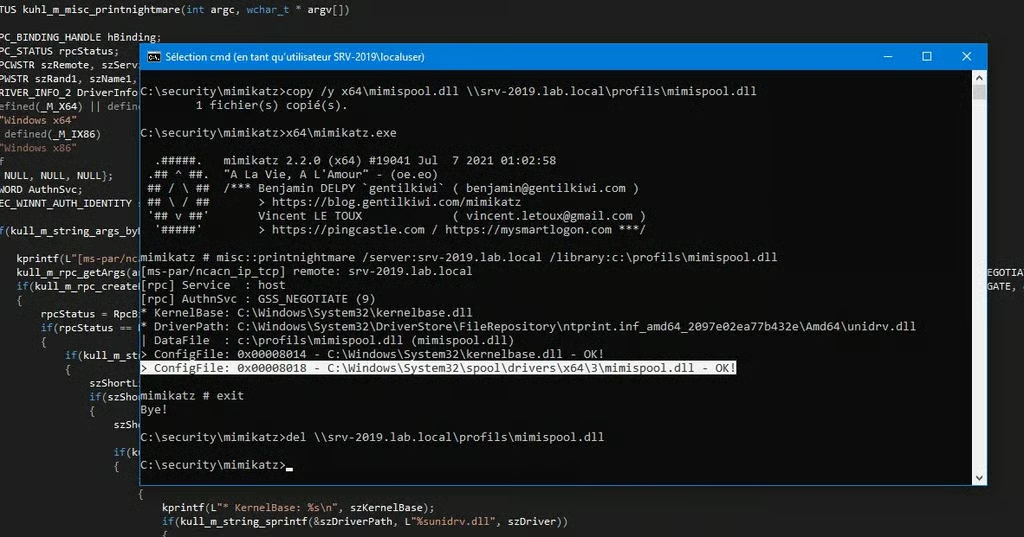
Les mesures d’atténuation consistant à restreindre les autorisations d’installation des pilotes pourraient être difficiles à mettre en œuvre, car il faut modifier les entrées du registre Windows ; si l’opération n’est pas effectuée correctement, vous risquez donc d’endommager le système.
À lire également : Les meilleurs logiciels de gestion des correctifs
Se protéger contre PrintNightmare et les exploits de la MFA
Le FBI et la CISA recommandent une longue liste de mesures d’atténuation ainsi que de bonnes pratiques de sécurité et de réseau, notamment le renforcement des politiques de connexion et la restriction des privilèges d’administrateur, mais aussi la surveillance des accès à distance et des protocoles non approuvés. Voici la liste complète :
Mesures d’atténuation
- Imposez la MFA à tous les utilisateurs, sans exception. Avant sa mise en œuvre, les organisations doivent examiner les règles de configuration afin de se protéger contre les scénarios « fail open » et de réinscription.
- Mettez en place des fonctions de temporisation et de verrouillage en réponse aux tentatives de connexion infructueuses répétées.
- Assurez-vous que les comptes inactifs sont désactivés de manière uniforme dans Active Directory, les systèmes MFA, etc.
- Mettez à jour rapidement les logiciels, notamment les systèmes d’exploitation, les applications et les micrologiciels des équipements du réseau informatique. Donnez la priorité à l’application des correctifs concernant les vulnérabilités connues comme étant exploitées, en particulier les vulnérabilités critiques et élevées qui permettent l’exécution de code à distance ou le déni de service sur les équipements exposés à Internet.
- Exigez que tous les comptes utilisant une connexion par mot de passe (par exemple, les comptes de service, les comptes d’administration et les comptes d’administrateur de domaine) disposent de mots de passe robustes et uniques. Les mots de passe ne doivent pas être réutilisés pour plusieurs comptes ni être stockés sur le système à un endroit où un adversaire pourrait y accéder.
- Surveillez en permanence les journaux réseau afin de détecter toute activité suspecte ainsi que les tentatives de connexion non autorisées ou inhabituelles.
- Mettez en place des politiques d’alerte de sécurité pour toute modification des comptes ou groupes protégés, et déclenchez des alertes lors de la création de processus suspects (ntdsutil, rar, regedit, etc.).
Bonnes pratiques de sécurité
- Déployez Local Administrator Password Solution (LAPS), imposez la signature Server Message Block (SMB), restreignez les privilèges administratifs (utilisateurs administrateurs locaux, groupes, etc.) et examinez les éléments sensibles du partage SYSVOL du contrôleur de domaine.
- Activez des règles de journalisation renforcées, imposez la journalisation PowerShell et assurez-vous qu’un logiciel antivirus/de détection et de réponse sur les terminaux (EDR) est déployé et activé sur tous les terminaux.
- Vérifiez régulièrement qu’aucune modification non autorisée du système, comme l’ajout de comptes ou de clés Secure Shell (SSH), n’a eu lieu afin de faciliter la détection d’une compromission. Pour détecter ces modifications, les administrateurs peuvent utiliser un logiciel de surveillance de l’intégrité des fichiers qui les alerte ou bloque les changements non autorisés sur le système.
Bonnes pratiques réseau
- Surveillez les journaux des accès à distance/RDP et désactivez les ports d’accès à distance/RDP inutilisés.
- Refusez les activités entrantes atypiques provenant de services d’anonymisation connus, notamment les services VPN commerciaux et The Onion Router (TOR).
- Mettez en place des politiques de liste d’autorisation pour les applications et les accès à distance, afin que les systèmes puissent uniquement exécuter les programmes connus et autorisés dans le cadre d’une politique de sécurité établie.
- Auditez régulièrement les comptes utilisateurs administratifs et configurez le contrôle des accès selon le principe du moindre privilège.
- Auditez régulièrement les journaux afin de vérifier que les nouveaux comptes correspondent à des utilisateurs légitimes.
- Analysez les réseaux à la recherche de ports ouverts et en écoute, et remédiez aux ports inutiles.
- Conservez les journaux historiques de l’activité réseau pendant au moins 180 jours, en cas de compromission suspectée.
- Identifiez les actifs critiques et créez-en des sauvegardes hors ligne.
- Mettez en place une segmentation du réseau.
- Mettez automatiquement à jour les solutions antivirus et antimalware et effectuez régulièrement des analyses à la recherche de virus et de logiciels malveillants.
Bonnes pratiques pour les environnements de travail à distance
- Mettez régulièrement à jour les VPN, les équipements d’infrastructure réseau et les appareils utilisés dans les environnements de travail à distance avec les derniers correctifs logiciels et les dernières configurations de sécurité.
- Lorsque c’est possible, mettez en place l’authentification multifacteur sur toutes les connexions VPN. Les jetons de sécurité physiques constituent la forme de MFA la plus sûre, suivis des applications d’authentification. Lorsque la MFA n’est pas disponible, exigez des employés travaillant à distance qu’ils utilisent des mots de passe robustes.
- Surveillez le trafic réseau afin de détecter les protocoles non approuvés et inattendus.
- Réduisez les surfaces d’attaque potentielles en supprimant les serveurs VPN inutilisés susceptibles de servir de point d’entrée aux attaquants.
La vigilance est de mise
Les évaluations régulières des vulnérabilités et les tests d’intrusion sont de moins en moins facultatifs. Les administrateurs système peuvent planifier des analyses afin de repérer les modifications non autorisées du système ou les accès SSH supplémentaires indésirables.
Les preuves de compromission, également appelées IoC (Indicators of Compromise), sont utiles pour déterminer ce qui s’est passé après une attaque. Parmi les IoC typiques figurent les activités inhabituelles sur les comptes privilégiés, les modifications suspectes du registre, le trafic sortant du réseau, les requêtes DNS, ou encore les anomalies géographiques telles que des tentatives de connexion provenant de pays où l’organisation n’exerce aucune activité.
Les organisations peuvent utiliser des logiciels spécifiques pour vérifier l’intégrité des fichiers et des outils de détection tels que l’EDR, mais ces efforts doivent couvrir l’ensemble de la surface d’attaque, y compris tous les terminaux potentiels.
Une gestion agressive des correctifs, la segmentation du réseau et des politiques de sécurité renforcées peuvent constituer de puissantes mesures d’atténuation.
L’attaque a montré que les comptes inactifs et les politiques par défaut sont propices aux mouvements latéraux et peuvent être utilisés pour élever les privilèges. Vous devez absolument vous assurer que ces comptes dormants sont désactivés de manière uniforme sur l’ensemble de votre réseau, notamment dans Active Directory, la MFA et les autres procédures.
En effet, il est préférable de supprimer les accès à toutes les ressources inutilisées, comme les anciens comptes ou les serveurs VPN que les hackers sont susceptibles d’utiliser comme points d’entrée.
À lire ensuite : Les meilleurs outils de gestion des vulnérabilités