

















設定ミスのある多要素認証(MFA)とパッチ未適用のWindowsの脆弱性を悪用し、ロシア政府系ハッカーが非政府組織(NGO)に侵入して権限を昇格させていたことを、米サイバーセキュリティ・インフラセキュリティ庁(CISA)とFBIが明らかにした。
設定ミスのあるCisco Duo MFAの実装を利用して新しいデバイスの登録を強制したハッカーは、その後「PrintNightmare」Windows Print Spoolerの脆弱性(CVE-2021-34527およびCVE-2021-36958)を利用して管理者権限を取得した。
非アクティブなアカウントとデフォルト設定
ハッカーは、「単純で予測可能なパスワード」を使って既存のアカウントをブルートフォース攻撃し、MFAの手続きに新しいデバイスを登録することで、最初のアクセス権を得たと両機関は説明している。標的組織はMFAのデフォルト設定を使用していたため、攻撃者が所有する新しいデバイスを使って、休眠アカウントのMFAを再有効化できた。
アカウントが長期間非アクティブだったため、MFAは自動的に無効化されていた。残念ながら、アカウント自体はActive Directoryで有効なままだったため、ハッカーはネットワークにアクセスできた。
その後、ハッカーはドメインコントローラーのファイル「c:\windows\system32\drivers\etc\hosts」を変更し、すべてのMFA呼び出し(ログインなど)をMFAサーバーではなくローカルホストへリダイレクトした。
ハッカーは、MFAサーバーに接続できない場合に検証を無効化する、MFAプロトコルのデフォルトポリシー「Fail open」を悪用した。そして被害組織のVPNに認証し、ドメインコントローラーへのリモートデスクトッププロトコル(RDP)接続を開始した。こうして他のドメインアカウントの認証情報を取得し、MFAを回避する操作を繰り返した。
この不幸な一連の出来事は、攻撃者がいかに素早くシステムへ侵入し、脆弱性を悪用して権限を昇格させ、ネットワーク全体を侵害できるかを示している。これほど重大な欠陥があっても、適切なネットワークセグメンテーションとゼロトラストを導入していれば被害を抑え、攻撃をどこかの段階で阻止できた可能性がある。
特権領域では、小さな問題など存在しない。
関連記事:Active Directoryセキュリティツールのトップ9
PrintNightmareへの対応は依然として困難
管理者は苦戦している。PrintNightmareの修正やパッチ適用は難航しており、ハッカーは依然として、脆弱なWindows Print Spoolerサービスを悪用して権限を昇格させることができる。
Print Spoolerは、プリントサーバーに送られたすべての印刷ジョブを管理するWindowsのサービスだ。Windowsでは、services.mscユーティリティを開けば、このサービスを実際に確認できる。正常に動作する一方、研究者はドライバーのインストール手順にバグがあることを発見した。このバグにより、RPC(Remote Procedure Call)機能を使って認証を回避し、悪意のあるDLLをインストールして、最終的に任意のコードを実行できる。
公開されているPOC(概念実証コード)は複数あり、例えばこのPythonスクリプトは「完全にパッチが適用されたドメインコントローラー」でも動作する。Microsoftはバグを部分的に緩和したが、権限昇格までは防げなかった。パッチを適用してもすべてのリスクがなくなるわけではないが、適用しないことは重大なリスクとなる。
もちろん、Print Spoolerサービスを無効にすることはできるが、そうするとローカルとリモートの両方で印刷が無効になるため、妥当な解決策とは思えない。

Print Spoolerにはバグや誤診の長い歴史があるが、CVE-2021-34527はWindowsシステム全体の侵害を可能にし、広範なMicrosoft製品に影響を及ぼす。
このバグ自体に高い権限は必要なく、認証済みユーザーであればドメインコントローラーを攻撃するのに十分だ。
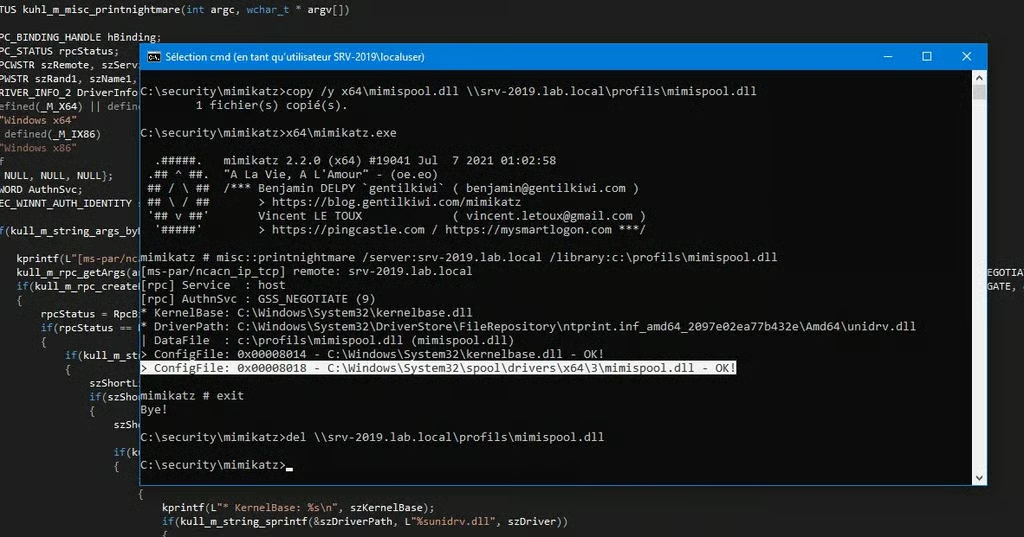
ドライバーのインストール権限を制限する緩和策は、Windowsのレジストリエントリを変更しなければならないため、難しい場合がある。正しく実行しなければ、システムを損傷する可能性があるからだ。
関連記事:パッチ管理ソフトウェアのベスト製品
PrintNightmareとMFA悪用から身を守る
FBIとCISAは、ログインポリシーの強化や管理者権限の制限に加え、リモートアクセスや未承認プロトコルの監視など、長い緩和策とセキュリティ・ネットワークのベストプラクティスを推奨している。全リストは以下のとおりだ。
緩和策
- 例外なく、すべてのユーザーにMFAを適用する。実装前に、組織は「Fail open」や再登録のシナリオから保護するため、設定ポリシーを見直すべきだ。
- ログインの連続した失敗に対応するタイムアウト機能とロックアウト機能を実装する。
- Active Directory、MFAシステムなど全体で、非アクティブなアカウントが一律に無効化されていることを確認する。
- ITネットワーク資産上のOS、アプリケーション、ファームウェアなどのソフトウェアを、適時に更新する。インターネットに接続された機器上でリモートコード実行やサービス拒否を可能にする、特に重大度の高い脆弱性と、既知の悪用済み脆弱性へのパッチ適用を優先する。
- パスワードログインを使用するすべてのアカウント(サービスアカウント、管理者アカウント、ドメイン管理者アカウントなど)に、強力で一意のパスワードを設定する。複数のアカウントでパスワードを使い回したり、攻撃者がアクセスできるシステム上に保存したりしてはならない。
- ネットワークログを継続的に監視し、不審な活動や未承認・異常なログイン試行を確認する。
- セキュリティが有効なアカウントやグループへのすべての変更について、セキュリティアラートのポリシーを実装し、不審なプロセス作成イベント(ntdsutil、rar、regeditなど)を検知して警告する。
セキュリティのベストプラクティス
- Local Administrator Password Solution(LAPS)を導入し、Server Message Block(SMB)署名を強制する。管理者権限(ローカル管理者ユーザー、グループなど)を制限し、ドメインコントローラーのSYSVOL共有にある機密資料を確認する。
- 詳細なログ記録ポリシーを有効にし、PowerShellのログ記録を強制する。また、すべてのエンドポイントにウイルス対策/エンドポイント検知・対応(EDR)を導入して有効化する。
- 侵害を検知するため、追加アカウントやSecure Shell(SSH)鍵など、承認されていないシステム変更が行われていないことを定期的に確認する。こうした変更を検知するには、管理者に警告を出したり、システム上の未承認変更をブロックしたりするファイル整合性監視ソフトウェアを利用できる。
ネットワークのベストプラクティス
- リモートアクセス/RDPのログを監視し、使用していないリモートアクセス/RDPポートを無効にする。
- 商用VPNサービスやThe Onion Router(TOR)など、既知の匿名化サービスからの通常とは異なるインバウンド通信を拒否する。
- 確立されたセキュリティポリシーの下で、既知の許可済みプログラムだけをシステムが実行できるようにする、アプリケーションおよびリモートアクセスの許可リストポリシーを実装する。
- 管理者ユーザーアカウントを定期的に監査し、最小権限の概念に基づいてアクセス制御を設定する。
- 新しいアカウントが正当なユーザーのものか確認するため、ログを定期的に監査する。
- ネットワークをスキャンして開放中・待ち受け中のポートを確認し、不要なものを対処する。
- 侵害が疑われる場合に備え、過去のネットワークアクティビティログを少なくとも180日間保持する。
- 重要資産を特定し、オフラインバックアップを作成する。
- ネットワークセグメンテーションを実装する。
- ウイルス対策およびマルウェア対策ソリューションを自動的に更新し、定期的にウイルスとマルウェアをスキャンする。
リモートワーク環境のベストプラクティス
- VPN、ネットワークインフラ機器、リモートワーク環境で使用するデバイスを、最新のソフトウェアパッチとセキュリティ設定で定期的に更新する。
- 可能な場合は、すべてのVPN接続に多要素認証を実装する。物理的なセキュリティトークンがMFAの最も安全な方式で、次いで認証アプリが続く。MFAを利用できない場合、リモートワークを行う従業員には強力なパスワードの使用を義務付ける。
- 承認されていない予期しないプロトコルがないか、ネットワークトラフィックを監視する。
- 攻撃者の侵入口として使われる可能性のある、使用していないVPNサーバーを廃止し、潜在的な攻撃対象領域を減らす。
警戒が必要
定期的な脆弱性評価とペネトレーションテストは、もはや任意とは言いにくくなっている。システム管理者は、承認されていないシステム変更や望ましくないSSHアクセスの追加を発見するため、スキャンをスケジュールできる。
侵害の痕跡、いわゆるIoC(Indicators of Compromise)は、攻撃後に何が起きたかを特定するのに役立つ。典型的なIoCには、特権アカウントでの異常な活動、不審なレジストリ変更、ネットワーク外部へのトラフィック(アウトバウンド)、不審なDNSリクエスト、または組織が事業活動を行っていない国からのログイン試行など、地理的な異常がある。
組織は、ファイル整合性を確認する専用ソフトウェアやEDRなどの検知ツールを利用できるが、こうした取り組みは、潜在的なすべてのエンドポイントを含む攻撃対象領域全体をカバーすべきだ。
積極的なパッチ管理、ネットワークセグメンテーション、強化されたセキュリティポリシーは、強力な緩和策になり得る。
この攻撃は、非アクティブなアカウントとデフォルトポリシーが、ラテラルムーブメントや権限昇格に悪用されやすいことを示した。Active Directory、MFA、その他の手続きを含むネットワーク全体で、こうした休眠アカウントが一律に無効化されていることを必ず確認すべきだ。
実際、古いアカウントやVPNサーバーなど、ハッカーが侵入口として利用しそうな未使用リソースからは、すべてアクセス権を削除するのが望ましい。
次の記事:脆弱性管理ツールのトップ製品