

















Durch eine fehlkonfigurierte Multi-Faktor-Authentifizierung (MFA) und eine ungepatchte Windows-Schwachstelle konnten russische staatlich unterstützte Hacker in eine Nichtregierungsorganisation (NGO) eindringen und ihre Berechtigungen ausweiten, wie die Cybersecurity and Infrastructure Security Agency (CISA) und das FBIenthüllten vergangene Woche.
Durch die Nutzung einer fehlkonfigurierten Cisco-Duo-MFA-Implementierung, um die Registrierung eines neuen Geräts zu erzwingen, konnten die Hacker anschließend die Windows-Print-Spooler-Schwachstelle „PrintNightmare“ (CVE-2021-34527 und CVE-2021-36958) nutzen, um Administratorrechte zu erlangen.
Inaktive Konten und Standardkonfigurationen
Die Hacker verschafften sich laut den Behörden zunächst Zugang, indem sie ein bestehendes Konto per Brute-Force mit „einem einfachen, vorhersehbaren Passwort“ kompromittierten, um ein neues Gerät für die MFA-Verfahren zu registrieren. Die angegriffene Organisation verwendete die standardmäßige MFA-Konfiguration, sodass MFA für ein inaktives Konto mit einem neuen, den Angreifern gehörenden Gerät wieder aktiviert werden konnte.
MFA wurde automatisch deaktiviert, weil das Konto über einen längeren Zeitraum inaktiv gewesen war. Leider war das Konto weiterhin im Active Directory aktiviert, wodurch die Hacker Zugriff auf das Netzwerk erhielten.
Anschließend änderten sie eine Datei des Domänencontrollers, c:\windows\system32\drivers\etc\hosts, um alle MFA-Aufrufe (z. B. Anmeldungen) an localhost statt an den MFA-Server umzuleiten.
Sie nutzten eine Standardrichtlinie in MFA-Protokollen namens „Fail open“, die die Verifizierung deaktiviert, wenn der MFA-Server nicht erreichbar ist. Anschließend authentifizierten sie sich am VPN des Opfers, um eine Remote-Desktop-Protokoll- (RDP-) Verbindung zu den Domänencontrollern herzustellen. So erlangten sie Zugangsdaten für weitere Domänenkonten und wiederholten den Vorgang, um MFA zu umgehen.
Diese unglückliche Verkettung zeigt, wie Angreifer schnell in ein System eindringen und Schwachstellen ausnutzen können, um Berechtigungen auszuweiten und das gesamte Netzwerk zu kompromittieren. Selbst bei solch gravierenden Schwachstellen hätten eine geeignete Netzwerksegmentierung und Zero Trust den Schaden begrenzen und den Angriff möglicherweise an einem bestimmten Punkt blockieren können.
In privilegierten Bereichen gibt es keine kleinen Probleme.
Lesen Sie auch: Die 9 besten Active-Directory-Sicherheitstools
PrintNightmare bleibt eine Herausforderung
Administratoren hatten zu kämpfen mit den Fehlerbehebungen und Patches für PrintNightmare, und Hacker können weiterhin einen verwundbaren Windows-Print-Spooler-Dienst ausnutzen, um ihre Berechtigungen auszuweiten.
Der Druckspooler ist ein Windows-Dienst, der alle an den Druckserver gesendeten Druckaufträge verwaltet. Sie können den Dienst in Windows tatsächlich beobachten, indem Sie das Dienstprogramm services.msc öffnen. Er funktioniert gut, doch Forscher entdeckten einen Fehler im Verfahren zur Treiberinstallation, der es ermöglicht, die Autorisierung mithilfe einer RPC-Funktion (Remote Procedure Call) zu umgehen, eine bösartige DLL zu installieren und letztlich beliebigen Code auszuführen.
Öffentlich verfügbar sind mehrere POCs (Proofs of Concept), etwa dieses Python-Skript, die auf einem „vollständig gepatchten Domänencontroller“ funktionieren. Microsoft hat den Fehler teilweise entschärft, nicht jedoch die Rechteausweitung. Die Installation der Patches beseitigt zwar nicht alle Risiken, doch darauf zu verzichten wäre ein erhebliches Risiko.
Natürlich könnten Sie den Druckspooler-Dienst deaktivieren, aber dadurch würde das Drucken sowohl lokal als auch remote deaktiviert, was nicht nach einer praktikablen Lösung aussieht:

Der Druckspooler hat eine lange Geschichte von Fehlern und Fehldiagnosen, doch CVE-2021-34527 ermöglicht die Kompromittierung des gesamten Windows-Systems und betrifft eine große Bandbreite an Microsoft-Produkten.
Der Fehler selbst erfordert keine hohen Berechtigungen, da jeder authentifizierte Benutzer ausreicht, um Domänencontroller anzugreifen:
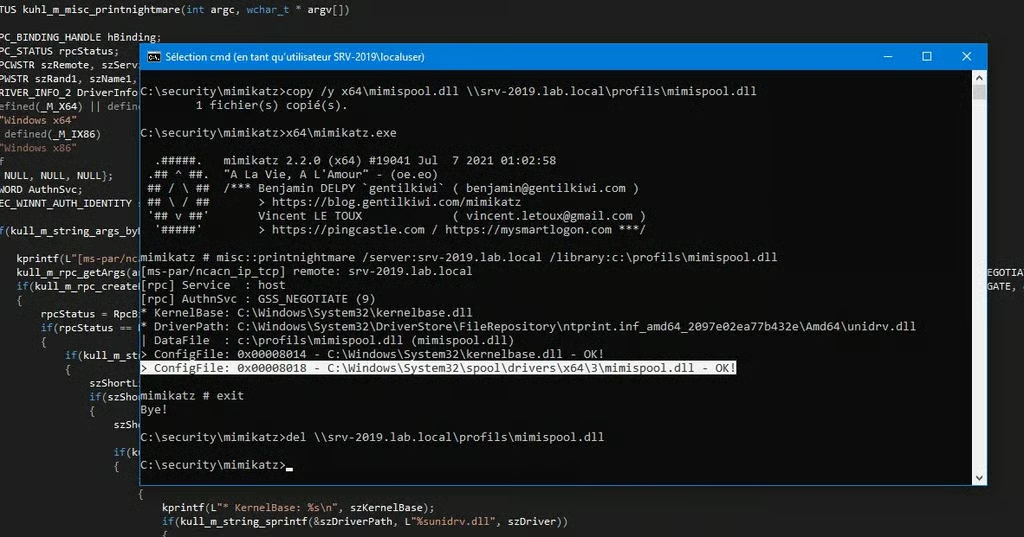
Gegenmaßnahmen, die aus einer Einschränkung der Berechtigungen für Treiberinstallationen bestehen, könnten schwierig umzusetzen sein, da dafür Einträge in der Windows-Registrierung geändert werden müssen. Wird dies nicht korrekt ausgeführt, könnte das System beschädigt werden.
Lesen Sie auch: Die beste Patch-Management-Software
Schutz vor PrintNightmare- und MFA-Exploits
FBI und CISA empfehlen eine lange Liste von Gegenmaßnahmen sowie bewährten Sicherheits- und Netzwerkpraktiken. Dazu gehören die Härtung von Anmelderichtlinien und die Einschränkung von Administratorrechten, aber auch die Überwachung des Fernzugriffs oder nicht genehmigter Protokolle. Hier ist die vollständige Liste:
Gegenmaßnahmen
- MFA ausnahmslos für alle Benutzer erzwingen. Vor der Implementierung sollten Organisationen die Konfigurationsrichtlinien überprüfen, um sich vor „Fail-open“- und Szenarien zur erneuten Registrierung zu schützen.
- Bei wiederholten fehlgeschlagenen Anmeldeversuchen Zeitüberschreitungs- und Kontosperrfunktionen implementieren.
- Sicherstellen, dass inaktive Konten im gesamten Active Directory, in MFA-Systemen usw. einheitlich deaktiviert werden.
- Software einschließlich Betriebssystemen, Anwendungen und Firmware auf IT-Netzwerkressourcen rechtzeitig aktualisieren. Das Patchen von bekanntermaßen ausgenutzten Schwachstellen priorisieren, insbesondere von kritischen und schwerwiegenden Schwachstellen, die die Ausführung von Remote-Code oder einen Denial-of-Service auf internetseitig erreichbaren Geräten ermöglichen.
- Für alle Konten mit passwortbasierter Anmeldung (z. B. Dienstkonten, Administratorkonten und Domänenadministratorkonten) starke, eindeutige Passwörter verlangen. Passwörter sollten nicht für mehrere Konten wiederverwendet oder auf dem System gespeichert werden, auf das ein Angreifer möglicherweise Zugriff hat.
- Netzwerkprotokolle kontinuierlich auf verdächtige Aktivitäten sowie nicht autorisierte oder ungewöhnliche Anmeldeversuche überwachen.
- Sicherheitswarnrichtlinien für alle Änderungen an sicherheitsaktivierten Konten oder Gruppen implementieren und bei verdächtigen Ereignissen zur Prozesserstellung (ntdsutil, rar, regedit usw.) Warnungen auslösen.
Bewährte Sicherheitspraktiken
- Local Administrator Password Solution (LAPS) einsetzen, die SMB-Signierung (Server Message Block) erzwingen, Administratorrechte (lokale Administratorbenutzer, Gruppen usw.) einschränken und vertrauliche Inhalte auf der SYSVOL-Freigabe des Domänencontrollers überprüfen.
- Erweiterte Protokollierungsrichtlinien aktivieren, die PowerShell-Protokollierung erzwingen und sicherstellen, dass Antivirus/Endpoint Detection and Response (EDR) auf allen Endpunkten bereitgestellt und aktiviert sind.
- Regelmäßig überprüfen, dass keine nicht autorisierten Systemänderungen wie zusätzliche Konten und Secure-Shell-(SSH-)Schlüssel vorgenommen wurden, um eine Kompromittierung zu erkennen. Zur Erkennung solcher Änderungen können Administratoren Software zur Überwachung der Dateiintegrität einsetzen, die einen Administrator alarmiert oder nicht autorisierte Änderungen am System blockiert.
Bewährte Netzwerkpraktiken
- Protokolle für Fernzugriffe und RDP überwachen und nicht verwendete Ports für Fernzugriff und RDP deaktivieren.
- Ungewöhnliche eingehende Aktivitäten von bekannten Anonymisierungsdiensten, einschließlich kommerzieller VPN-Dienste und The Onion Router (TOR), ablehnen.
- Richtlinien für Anwendungs- und Fernzugriffe implementieren, die es Systemen nur erlauben, im Rahmen einer festgelegten Sicherheitsrichtlinie bekannte und genehmigte Programme auszuführen.
- Administratorkonten regelmäßig überprüfen und die Zugriffskontrolle nach dem Prinzip der geringsten Berechtigung konfigurieren.
- Protokolle regelmäßig überprüfen, um sicherzustellen, dass neue Konten legitimen Benutzern gehören.
- Netzwerke auf offene und lauschende Ports überprüfen und unnötige Ports schließen oder anderweitig absichern.
- Historische Netzwerkaktivitätsprotokolle im Fall einer vermuteten Kompromittierung mindestens 180 Tage lang aufbewahren.
- Offline-Backups für kritische Ressourcen identifizieren und erstellen.
- Netzwerksegmentierung implementieren.
- Antivirus- und Anti-Malware-Lösungen automatisch aktualisieren und regelmäßig Viren- und Malware-Scans durchführen.
Bewährte Praktiken für Remote-Arbeitsumgebungen
- VPNs, Netzwerkgeräte und in Remote-Arbeitsumgebungen eingesetzte Geräte regelmäßig mit den neuesten Software-Patches und Sicherheitskonfigurationen aktualisieren.
- Wenn möglich, Multi-Faktor-Authentifizierung für alle VPN-Verbindungen implementieren. Physische Sicherheitstoken sind die sicherste Form der MFA, gefolgt von Authentifizierungsanwendungen. Wenn MFA nicht verfügbar ist, sollten Mitarbeiter, die remote arbeiten, starke Passwörter verwenden.
- Netzwerkverkehr auf nicht genehmigte und unerwartete Protokolle überwachen.
- Potenzielle Angriffsflächen reduzieren, indem nicht verwendete VPN-Server abgeschaltet werden, die Angreifern als Einstiegspunkt dienen könnten.
Wachsamkeit ist erforderlich
Regelmäßige Schwachstellenbewertungen und Penetrationstests werden zunehmend unverzichtbar. Systemadministratoren können Scans planen, um nicht autorisierte Systemänderungen oder unerwünschte zusätzliche SSH-Zugriffe zu erkennen.
Hinweise auf eine Kompromittierung, auch IoCs (Indicators of Compromise) genannt, helfen dabei, nach einem Angriff festzustellen, was geschehen ist. Typische IoCs können ungewöhnliche Aktivitäten in privilegierten Konten, verdächtige Änderungen an der Registrierung, aus dem Netzwerk abgehender Datenverkehr oder verdächtige DNS-Anfragen sowie geografische Auffälligkeiten sein, etwa Anmeldeversuche aus Ländern, in denen die Organisation keine Geschäftsaktivitäten unterhält.
Organisationen können spezielle Software zur Überprüfung der Dateiintegrität und Erkennungstools wie EDR einsetzen. Diese Maßnahmen sollten jedoch die gesamte Angriffsfläche abdecken, einschließlich aller potenziellen Endpunkte.
Aggressives Patch-Management, Netzwerksegmentierung und gehärtete Sicherheitsrichtlinien können wirkungsvolle Gegenmaßnahmen sein.
Der Angriff zeigte, dass inaktive Konten und Standardrichtlinien anfällig für laterale Bewegungen sind und zur Rechteausweitung genutzt werden. Sie sollten unbedingt sicherstellen, dass solche ruhenden Konten in Ihrem gesamten Netzwerk einheitlich deaktiviert werden, einschließlich Active Directory, MFA und anderer Verfahren.
Tatsächlich sollten Sie den Zugriff auf alle nicht verwendeten Ressourcen wie alte Konten oder VPN-Server entfernen, die Hacker wahrscheinlich als Einstiegspunkt nutzen werden.
Lesen Sie als Nächstes: Die besten Tools für das Schwachstellenmanagement