

















Les attaques contre SolarWinds et Kaseya au cours de l’année écoulée ont mis en lumière la manière dont une attaque visant une seule entreprise peut avoir des conséquences en cascade sur les partenaires et les clients de la victime.
Les attaquants ont exploité l’accès obtenu aux entreprises pour se propager à d’autres sociétés et organismes publics, dérober des données et contraindre certaines organisations à interrompre temporairement leurs activités, causant des dizaines de millions de dollars de dommages.
Ils ont tiré parti des faiblesses inhérentes à un monde toujours plus connecté et souligné la nécessité, pour les entreprises, non seulement de garantir leur propre sécurité, mais aussi d’examiner celle de leurs fournisseurs et de mettre en place les protections nécessaires.
Un rapport publié cette semaine par Cyentia Institute, cabinet spécialisé dans la recherche et la science des données, met clairement en évidence la menace que représentent ces cyberattaques multipartites. En examinant les 50 plus importantes compromissions multipartites de ces dernières années, l’organisation a constaté que le nombre médian d’organisations touchées par ces incidents de sécurité — baptisés « tsunamis » — était de 31, même si jusqu’à 800 victimes secondaires ont pu être prises dans ces attaques.
Dommages collatéraux
En outre, le coût médian de ces tsunamis s’élevait à 90 millions de dollars. À titre de comparaison, un incident de cybersécurité classique coûte environ 200 000 dollars, ce qui met en évidence les coûts considérables associés aux attaques de grande ampleur qui touchent de multiples organisations.
« Le fait que plusieurs parties contribuent à multiplier les coûts n’a rien de surprenant, écrivent les auteurs du rapport. Mais cela rappelle malgré tout l’accumulation des risques. Nous avons tendance à nous concentrer sur l’évaluation de « notre » risque (individuel) et ne prenons pas toujours en compte « notre » risque (collectif). »
Pour ce rapport, Cyentia a utilisé des informations issues de Cyber Loss Data, la base de données de l’assureur Advisen, qui contient, selon les auteurs, près de 100 000 cyberévénements recueillis auprès de diverses sources vérifiables publiquement. Pour établir la liste des 50 plus grands tsunamis, Cyentia a rassemblé les 30 incidents de cybersécurité multipartites les plus importants selon le montant total des pertes financières déclarées, les 30 plus importants selon le nombre de dossiers de données touchés et les 30 plus importants selon le nombre d’organisations impliquées.
Tous les incidents multipartites ont été pris en compte pour établir la liste, et les 50 premiers ont été sélectionnés en fonction des totaux combinés et des informations disponibles.
Pour aller plus loin : Les meilleurs outils de gestion des risques liés aux tiers (TPRM) en 2021
Les rançongiciels, des « poids lourds »
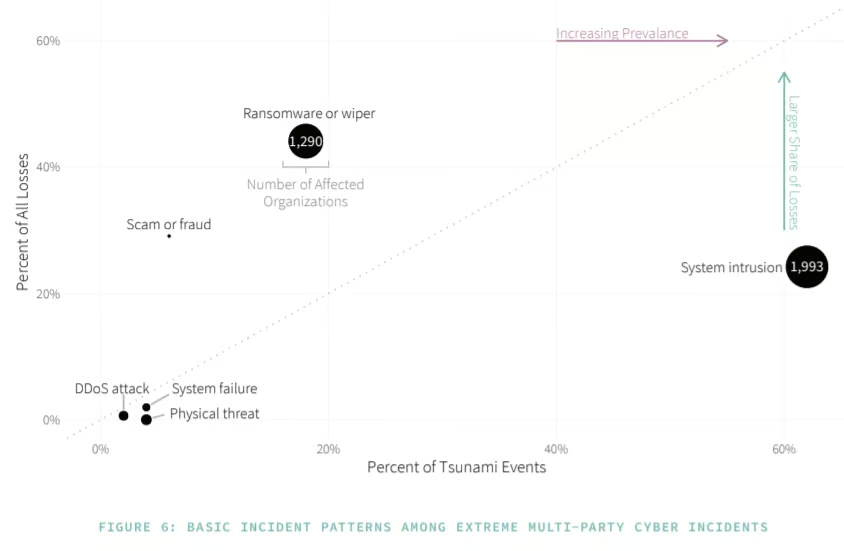
Parmi les informations tirées du rapport, on apprend que les intrusions dans les systèmes — tentatives de compromission de systèmes, d’applications ou de réseaux par des moyens tels que le déploiement de logiciels malveillants, l’élévation des privilèges et le contournement des contrôles d’accès logiques — constituaient le type d’incident le plus courant et représentaient 57 % des organisations en aval touchées. Les rançongiciels arrivaient loin derrière en termes de fréquence, mais étaient les plus lourds financièrement, responsables de 44 % des pertes financières liées aux 50 principaux incidents de cybersécurité.
« Si l’on ajoute les 37 % de victimes secondaires à ce palmarès, il apparaît clairement que les rançongiciels sont des poids lourds parmi les cyberévénements multipartites majeurs entraînant des pertes », indique le rapport.
Voir aussi : Les meilleurs services de suppression et de récupération après une attaque par rançongiciel
Les chaînes d’approvisionnement sont des cibles
Les compromissions de chaînes d’approvisionnement ont entraîné 7,4 milliards de dollars de pertes, soit la plus grande part des pertes financières enregistrées et le plus grand nombre de victimes secondaires.
Le rapport insiste sur la nécessité, pour les organisations, de veiller non seulement à être protégées contre les cyberattaques, mais aussi à savoir si leurs fournisseurs sont compromis. Le cas le plus fréquent était la compromission de données multipartites agrégées par l’organisation initialement victime.
« Dans ce scénario, les systèmes des parties en aval ne sont pas piratés, mais ces organisations subissent néanmoins diverses conséquences en tant que propriétaires des données divulguées, écrivent les auteurs. Cette situation est doublement regrettable pour les propriétaires initiaux des données, car ils ont peu de moyens de protéger ces données une fois qu’elles ont été partagées. La meilleure protection consiste à choisir judicieusement les dépositaires des données et à vérifier régulièrement qu’ils respectent leur part du marché. »
Parmi les autres situations figurent les systèmes partagés, dans lesquels les systèmes appartenant aux entreprises en aval ou utilisés par celles-ci sont également compromis. Dans certains cas, toutes les entités partagent des applications centralisées ; la compromission de l’une d’elles s’étend alors aux autres. Dans d’autres, l’interconnexion et les accès de confiance peuvent entraîner la propagation de logiciels malveillants à d’autres systèmes ou organisations.
« La leçon à retenir est que des systèmes de confiance deviennent facilement des systèmes compromis en l’absence de contrôles appropriés des accès des tiers », écrivent les auteurs.
Voir aussi : La chaîne d’approvisionnement logicielle : là où commence la sécurité
Les cyberattaques multipartites sont très lucratives
« Les cybercriminels continueront de cibler les victimes susceptibles de générer les gains financiers les plus importants », a déclaré à eSecurity Planet Stephen Banda, directeur principal des solutions de sécurité chez l’éditeur de cybersécurité Lookout.
« Pour cette raison, cibler des chaînes d’approvisionnement vastes et complexes est une stratégie judicieuse pour les acteurs malveillants, a ajouté Banda. Ces écosystèmes de relations entre fournisseurs comportent de nombreuses interfaces et points de collaboration qui accroissent la surface d’attaque. Le scénario multipartite est le rêve de tout cyberattaquant. »
En ciblant les chaînes d’approvisionnement, ils accroissent la taille et l’ampleur de l’attaque, ce qui augmente à son tour sa rentabilité, a-t-il expliqué. Plus un attaquant peut dérober d’identifiants et d’autres données, mieux c’est pour lui.
Joseph Carson, directeur scientifique de la sécurité et CISO conseil chez ThycoticCentrify, a déclaré à eSecurity Planet que les entreprises doivent comprendre que la nature des cyberattaques évolue et qu’elles doivent s’adapter en conséquence, notamment dans leur manière d’aborder la sécurité de leurs fournisseurs et autres partenaires.
« Aujourd’hui, les organisations ont moins de contrôle et de visibilité sur les mesures de sécurité effectivement mises en place par les chaînes d’approvisionnement, a déclaré Carson. Pour l’essentiel, cet aspect est généralement couvert uniquement par des contrats juridiques, plutôt que par une véritable évaluation des risques de sécurité. Les organisations doivent donner la priorité à la sécurité des accès à privilèges afin de réduire les risques auxquels est exposée la sécurité de leur chaîne d’approvisionnement. »
Banda, de Lookout, a déclaré que les organisations devraient envisager de passer au cloud afin de tirer parti des solutions de sécurité qui y sont proposées et qui offrent des capacités étroitement intégrées de protection des données. La collaboration est au cœur des relations avec les fournisseurs et des chaînes d’approvisionnement ; la sécurité des données est donc essentielle lorsqu’elles sont partagées avec l’extérieur.
« La première étape consiste à s’assurer que vous pouvez classifier vos données afin de savoir lesquelles sont sensibles ou confidentielles, puis être en mesure d’appliquer des protections telles que le chiffrement ou l’authentification renforcée en temps réel, a-t-il déclaré. En définitive, les organisations doivent avoir une visibilité sur les utilisateurs, les appareils et les données qui se connectent à leur réseau et à leurs applications. Une fois cette visibilité centralisée obtenue, des politiques peuvent être mises en place pour garantir la protection des données où qu’elles se trouvent. »
Ne pas oublier les fondamentaux
Banda et d’autres intervenants ont également souligné que les entreprises devaient prêter attention aux fondamentaux.
« Les organisations doivent mettre en place une hygiène de sécurité complète, a-t-il déclaré. « Mots de passe robustes, authentification multifacteur et une pratique régulière de gestion des vulnérabilités et des correctifs sont très efficaces. »
Michael Isbitski, évangéliste technique chez Salt Security, partage cet avis.
« Les organisations ne peuvent plus retarder l’application de correctifs aux vulnérabilités connues et critiques par crainte des interruptions de service, de leur impact sur les utilisateurs en production ou de la perte de supervision d’un système », a déclaré Isbitski à eSecurity Planet. « Les systèmes non corrigés laissent des éléments importants de la pile informatique vulnérables, en particulier les API, que les attaquants ciblent de plus en plus, car elles acheminent directement le trafic vers des données et services précieux. »
Il a également noté qu’il pouvait exister des services cloud — et, par conséquent, des API et des données — avec lesquels les employés ou leurs partenaires travaillent sans que les entreprises en aient connaissance, ce qui ouvre une nouvelle voie aux risques multipartites, a-t-il ajouté.