

















Bases de données contiennent certaines des données les plus critiques des entreprises, et leurs vulnérabilités constituent donc de graves problèmes.
Des chercheurs de Group-IB, une entreprise de cybersécurité basée à Singapour, ont récemment découvert des milliers de bases de données exposées sur Internet qui auraient pu être exploitées parce qu’elles n’étaient pas protégées. L’équipe de gestion de la surface d’attaque de Group-IB a déclaré qu’elle analysait en permanence l’espace IPv4 à la recherche de bases de données exposées, de programmes potentiellement indésirables et d’autres risques. Du premier trimestre 2021 au premier trimestre 2022, l’équipe a découvert 399 200 bases de données exposées grâce à ces efforts.
À lire également : Sécurité des bases de données : 7 bonnes pratiques et conseils
Le SGBD Redis en tête de liste
Le système de gestion de bases de données (SGBD) open source Redis était utilisé par la majorité des bases de données exposées, suivi de MongoDB et Elastic. Les pirates auraient pu utiliser les mêmes méthodes que Group-IB pour exploiter ces bases de données.
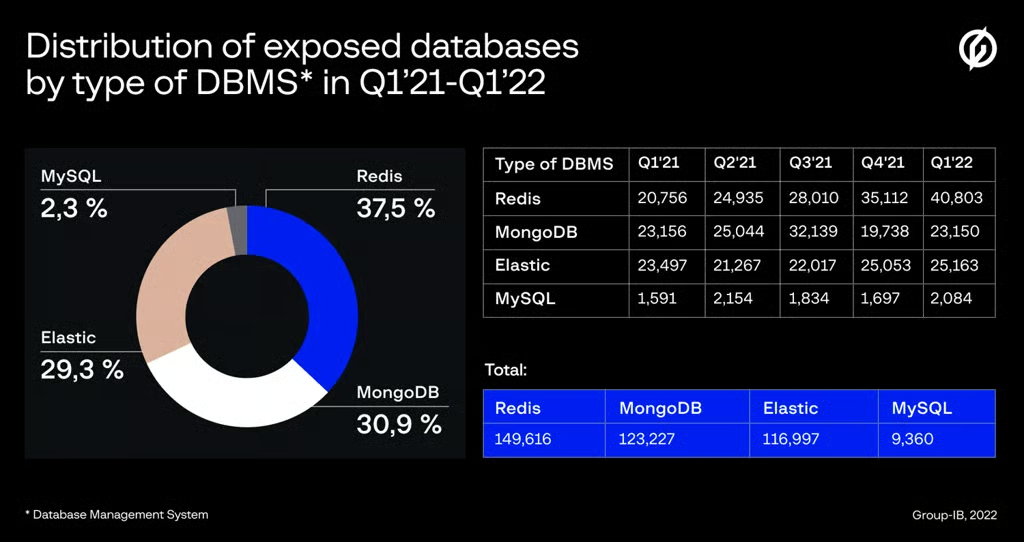
Selon Group-IB, la probabilité que ces systèmes de bases de données soient utilisés dans le cadre de cybercrimes et de failles de sécurité est élevée. Une violation de données, une attaque ultérieure contre les clients dont les données ont été exposées et d’autres risques peuvent découler d’une base de données exposée.
Lorsqu’il s’agit de gérer des contenus numériques à haut risque, la découverte rapide des vulnérabilités est essentielle, car les acteurs malveillants savent reconnaître une occasion de dérober des données sensibles, d’élever leurs privilèges ou de se déplacer latéralement dans le système.
Le délai de résolution des problèmes est élevé
Selon l’équipe de gestion de la surface d’attaque, le propriétaire d’une base de données exposée avait besoin en moyenne de 170,2 jours pour résoudre un problème de sécurité au premier trimestre 2021. Le délai moyen a progressivement diminué tout au long de 2021, mais il est remonté à 170 au début de 2022.
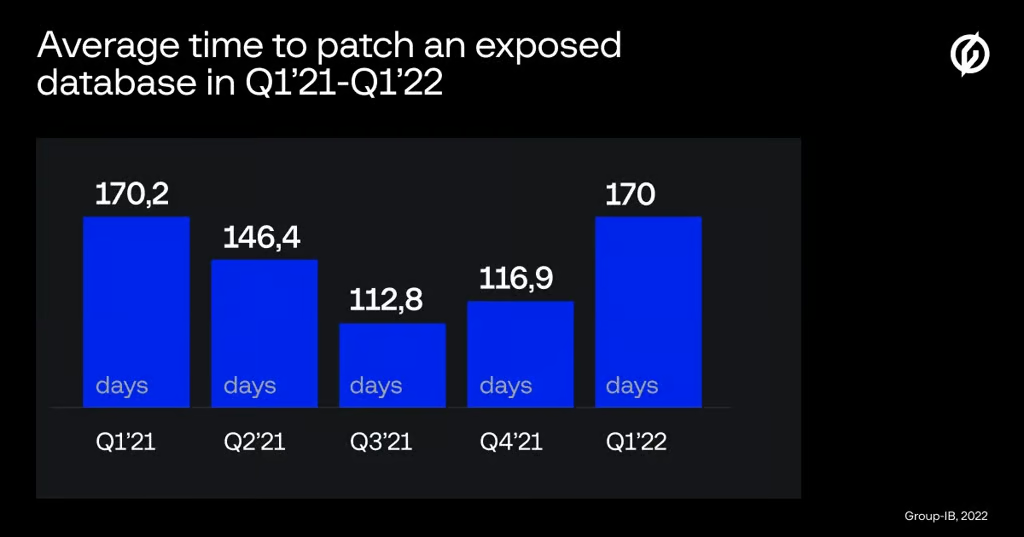
La pandémie a été l’une des principales causes de l’exposition des bases de données. Le télétravail a contraint les entreprises à connecter leurs bases de données à Internet pour permettre aux employés d’y accéder. Des changements étaient fréquemment effectués dans la précipitation. Les politiques étaient mal configurées.
Les entreprises américaines sont les plus exposées
Group-IB a indiqué que les logiciels malveillants n’infectent pas toutes les bases de données accessibles depuis Internet, mais qu’elles risquent d’être compromises. Les États-Unis comptaient le plus grand nombre de bases de données exposées, suivis de la Chine et de l’Allemagne.
Selon Group-IB, 37,5 % des bases de données exposées utilisaient le système de gestion de bases de données Redis. MongoDB était le deuxième système de gestion de bases de données le plus vulnérable, utilisé par 31 % des bases de données exposées. Elastic était le troisième système de gestion de bases de données le plus susceptible d’être compromis, utilisé par 29 % des bases de données exposées.
Environ 93 700 bases de données exposées ont été découvertes sur des serveurs aux États-Unis, suivis de la Chine, avec 54 700 bases de données exposées. Les serveurs allemands en hébergeaient 11 100, et la France 9 723.
« Beaucoup d’incidents de sécurité peuvent être évités avec très peu d’efforts et un bon ensemble d’outils », a déclaré Tim Bobak, responsable produit de la gestion de la surface d’attaque chez Group-IB.
« L’année dernière, plus de 50 % de nos interventions de réponse aux incidents découlaient d’une erreur de sécurité évitable, liée au périmètre. Une base de données publique, un port ouvert ou une instance cloud exécutant un logiciel vulnérable sont autant de risques critiques, mais finalement évitables. À mesure que la complexité des réseaux d’entreprise ne cesse de croître, toutes les entreprises doivent bénéficier d’une visibilité complète sur leur surface d’attaque. »
Découvrez notre sélection des meilleures solutions de sécurité des bases de données
Les attentes en matière de failles de sécurité sont élevées
Selon les conclusions récentes du Cyber Risk Index (CRI) international de Trend Micro pour le deuxième trimestre 2021, 76 % des personnes interrogées prévoient une faille au cours des 12 prochains mois. Bien que ce chiffre représente une baisse de 10 %, il révèle néanmoins des failles de sécurité critiques. Plus d’un tiers des entreprises ont subi au moins sept cyberattaques lourdes de conséquences au cours des 12 mois précédents, soit une hausse de 10 % par rapport à l’année précédente.
Les conclusions de ce rapport semestriel quantifient l’écart entre la préparation des répondants aux attaques et leur probabilité d’être victimes d’une faille. Le rapport CRI a interrogé plus de 3 500 responsables de la sécurité des systèmes d’information (RSSI), professionnels de l’informatique et cadres de la région Asie-Pacifique, d’Amérique du Nord, d’Europe et d’Amérique du Sud au cours de la deuxième moitié de 2021.
L’étude CRI a relevé cinq grandes cybermenaces :
- Ingénierie sociale et hameçonnage qui permettent de pénétrer dans les réseaux au moyen de courriels frauduleux contenant des pièces jointes ou des liens malveillants
- Botnets qui infiltrent le réseau d’une entreprise et en prennent le contrôle
- Attaques sans fichier qui prennent le contrôle d’outils système légitimes
- Rançongiciel
- Déni de service (DoS) qui ciblent les processus opérationnels des victimes
Les cyberattaques peuvent entraîner le vol ou la destruction d’outils, le recours coûteux à des conseillers et spécialistes externes, des problèmes réglementaires et des procès, une atteinte au prestige ou à la réputation, ainsi qu’une perte de clients, indiquent les chercheurs en sécurité.
En ce qui concerne les menaces pesant sur les infrastructures informatiques, les entreprises sont surtout préoccupées par les employés mobiles ou distants, les applications tierces et les smartphones. Les entreprises investissent donc dans des outils de sécurité de l’information afin de permettre un télétravail sécurisé et d’accroître leur efficacité.
À lire ensuite : Principaux outils de gestion des vulnérabilités