

















過去1年間に行われたSolarWindsとKaseyaへの攻撃は、1社への攻撃が被害企業のパートナーや顧客にどのような連鎖的影響を及ぼし得るかを浮き彫りにした。
攻撃者は両社への侵入経路を利用して企業や政府機関へと攻撃を拡大し、データを盗み、一部の組織には一時的な業務停止を余儀なくさせたことで、数千万ドルの損害を引き起こした。
攻撃者は、つながりがますます深まる世界に内在する弱点を突き、企業が自社のセキュリティを確保するだけでなく、ベンダーのセキュリティも確認し、必要な防御策を講じる必要性を浮き彫りにした。
調査・データサイエンス企業Cyentia Instituteが今週発表したレポートは、このような複数組織を巻き込むサイバー攻撃の脅威を明確に示した。Cyentia Instituteは、近年発生した複数組織を巻き込む侵害のうち最大規模の50件を調査し、これらのセキュリティ事象(「津波」と呼ばれる)の影響を受けた組織数の中央値は31だったと明らかにした。一方で、二次被害を受けた組織が最大800社に及んだ攻撃もあった。
巻き添え被害
また、これらの津波による費用の中央値は9000万ドルだった。これに対し、通常のサイバーセキュリティインシデントの費用はおよそ20万ドルであり、複数の組織を巻き込む大規模攻撃に伴う損失の甚大さを示している。
「複数の当事者がコストの増大に寄与するという事実は、決して驚くべきことではない」と、レポートの著者らは記している。「しかし、それでもリスクの蓄積を思い起こさせるものだ。私たちは『自分たちの』(自組織の)リスク評価に注目しがちで、『私たちの』 (共同体としての)リスクを常に考慮しているわけではない」
Cyentia Instituteはこのレポートのために、保険会社AdvisenのCyber Loss Dataを利用した。著者らによると、このデータには、一般に検証可能なさまざまな情報源から収集された約10万件のサイバー事象が含まれている。50件の最大規模の津波を選び出すため、Cyentia Instituteは、報告された金銭的損失の総額で測った複数組織を巻き込むサイバーセキュリティインシデント上位30件、影響を受けたデータレコード数で測った上位30件、関与した組織数で測った上位30件を集計した。
複数組織を巻き込むすべてのインシデントを候補とし、合計値と入手可能な情報に基づいて上位50件を選定した。
関連記事:2021年版・第三者リスク管理(TPRM)ツールのベスト製品
ランサムウェアは「重量級」
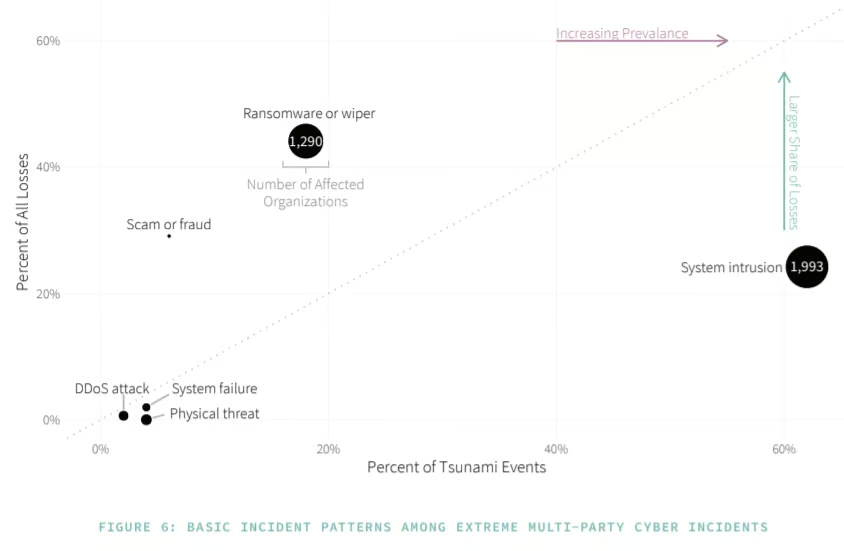
レポートから明らかになった情報の一つは、システム侵入――システムやアプリケーション、ネットワークを侵害する試み――が、マルウェアの展開、権限昇格、論理アクセス制御の迂回などによって行われる最も一般的なインシデントの種類であり、影響を受けた下流組織の57%を占めていたことだ。ランサムウェアは発生頻度では大きく引き離された2位だったが、金銭的被害は最も大きく、主要なサイバーセキュリティインシデント50件全体の金銭的損失の44%を占めた。
「さらに二次被害を受けた組織の37%を加えると、ランサムウェアが主要な複数組織型のサイバー損失事象における重量級であることは明らかだ」と、レポートは指摘している。
サプライチェーンが標的に
サプライチェーンの侵害による損失は74億ドルに上り、記録された金銭的損失の最大部分を占め、二次被害を受けた組織数も最多となった。
レポートは、組織がサイバー攻撃から自らを守るだけでなく、ベンダーが侵害された場合にも備える必要性を強調している。最も一般的だったのは、最初に被害を受けた組織が集約していた複数組織のデータが侵害されるケースだった。
「このシナリオでは下流当事者のシステムが侵害されるわけではないが、開示されたデータの所有者として、そうした組織もさまざまな影響を受ける」と著者らは記している。「元のデータ所有者にとっては、データを共有した後に保護する能力がほとんどないため、二重に不幸なことだ。最善の保護策は、データ管理者を慎重に選び、契約上の責任を果たしているかを定期的に確認することである」
他のケースには、下流企業が所有または利用するシステムも侵害される共有システムがある。すべての事業体が一元化されたアプリケーションを共有している場合、1社への侵害が他社にも及ぶことがある。また、相互接続性と信頼されたアクセスによって、マルウェアが他のシステムや組織へ拡散する可能性もある。
「ここでの教訓は、適切な第三者アクセス制御がなければ、信頼されたシステムが容易に侵害されたシステムへと変わってしまうということだ」と著者らは記している。
関連記事:ソフトウェアサプライチェーン:セキュリティの出発点
複数組織を狙うサイバー攻撃は大きな利益を生む
「サイバー犯罪者は、最大の金銭的利益を得られる被害者を今後も標的にし続けるだろう」と、サイバーセキュリティベンダーLookoutでセキュリティソリューション担当シニアマネージャーを務めるStephen Banda氏はeSecurity Planetに語った。
「このため、大規模で複雑なサプライチェーンを標的にすることは、攻撃者にとって理にかなった戦略だ。こうしたサプライヤー間の関係で構成されるエコシステムには、多くのインターフェースや協業ポイントがあり、攻撃対象領域を広げている。複数組織を巻き込むシナリオは、サイバー攻撃者にとって夢のようなものだ」
サプライチェーンを標的にすると、攻撃の規模と広がりが増し、それによって攻撃の収益性も高まると同氏は述べた。盗み出せる認証情報やその他のデータが多いほど、攻撃者にとっては好都合だ。
ThycoticCentrifyのチーフセキュリティサイエンティスト兼アドバイザリーCISOであるJoseph Carson氏は、ThycoticCentrifyのJoseph Carson氏はeSecurity Planetに対し、サイバー攻撃の性質が変化しており、企業はそれに応じて適応する必要があると語った。ベンダーやその他のパートナーのセキュリティにどう対処するかも、その対象に含まれる。
「現在、組織はサプライチェーンが実際に導入しているセキュリティを、以前ほど管理・可視化できていない」とCarson氏は述べた。「大半の場合、これは真のセキュリティリスク評価ではなく、法的契約でしかカバーされていない。組織は特権アクセスのセキュリティを優先し、サプライチェーンのセキュリティにさらされるリスクを低減する必要がある」
LookoutのBanda氏は、組織はクラウドへの移行を検討すべきだと述べた。クラウドには、データ保護機能を緊密に統合したセキュリティソリューションがあり、それを活用できるためだ。協業はベンダー関係やサプライチェーンの中心にあるため、外部と共有する際のデータセキュリティが重要になる。
「第一歩は、データを分類できるようにして、何が機密情報または秘密情報なのかを把握し、リアルタイムで暗号化やステップアップ認証などの保護を適用できるようにすることだ」と同氏は述べた。「最終的に組織は、ネットワークやアプリケーションに接続するユーザー、デバイス、データを可視化する必要がある。一元的な可視性を確保すれば、データがどこへ移動しても保護されるようポリシーを導入できる」
基本を忘れずに
Banda氏らは、企業は基本的な対策にも注意を払う必要があると述べた。
「組織は包括的なセキュリティ衛生管理を整える必要がある」と同氏は述べた。「強力なパスワード、多要素認証、定期的な脆弱性管理とパッチ管理を実践するだけで、大きな効果が得られる」
Salt SecurityのテクニカルエバンジェリストであるMichael Isbitski氏も同意した。
「組織はもはや、停止や本番ユーザーへの影響、システムの監視不能を懸念して、重大な脆弱性へのパッチ適用が必要な既知の脆弱性への対応を先延ばしにはできない」とIsbitski氏はeSecurity Planetに語った。「パッチが適用されていないシステムは、ITスタックの重要な要素を脆弱なままにしている。特にAPIは、価値のあるデータやサービスへトラフィックを直接送るため、最近では攻撃者がますます狙うようになっている」
同氏はまた、従業員やパートナーが利用しているクラウドサービス、ひいてはAPIやデータについて、企業が把握していないものが存在する可能性があり、それが複数組織を巻き込むリスクの別の経路を開くと指摘した。