

















Die Angriffe auf SolarWinds und Kaseya im vergangenen Jahr rückten ins Blickfeld, wie ein Angriff auf ein einzelnes Unternehmen nachgelagerte Folgen für die Partner und Kunden des Opfers haben kann.
Die Angreifer nutzten den Zugang, den sie zu den Unternehmen erlangt hatten, um sich in Unternehmen und Behörden auszubreiten, Daten zu stehlen und einige dazu zu zwingen, ihren Betrieb vorübergehend einzustellen, wodurch Schäden in zweistelliger Millionenhöhe entstanden.
Sie nutzten die Schwachstellen einer zunehmend vernetzten Welt aus und machten deutlich, dass Unternehmen nicht nur ihre eigene Sicherheit gewährleisten, sondern auch die Sicherheit ihrer Anbieter prüfen und notwendige Schutzmaßnahmen umsetzen müssen.
Ein Bericht des Forschungs- und Data-Science-Unternehmens Cyentia Institute, der diese Woche veröffentlicht wurde, führte die Bedrohung durch solche Cyberangriffe mit mehreren Beteiligten eindrücklich vor Augen. Bei der Untersuchung der 50 größten Sicherheitsverletzungen mit mehreren Beteiligten der vergangenen Jahre stellte die Organisation fest, dass die mittlere Zahl der von diesen Sicherheitsereignissen – „Tsunamis“ genannt – betroffenen Organisationen bei 31 lag, wobei bis zu 800 solcher sekundärer Opfer in die Angriffe hineingezogen wurden.
Kollateralschäden
Darüber hinaus beliefen sich die mittleren Kosten dieser Tsunamis auf 90 Millionen US-Dollar. Zum Vergleich: Ein typischer Cybersicherheitsvorfall verursacht Kosten von rund 200.000 US-Dollar. Das verdeutlicht die enormen Kosten großer Angriffe, die mehrere Organisationen in Mitleidenschaft ziehen.
„Dass mehrere Beteiligte zur Vervielfachung der Kosten beitragen, ist keineswegs überraschend“, schreiben die Autoren des Berichts. „Dennoch erinnert es an die Anhäufung von Risiken. Wir konzentrieren uns meist darauf, ‚unser‘ eigenes Risiko zu bewerten, und berücksichtigen nicht immer unser kollektives Risiko.“
Für den Bericht nutzte Cyentia Informationen aus Advisens Cyber Loss Data, die laut den Autoren fast 100.000 Cyberereignisse aus verschiedenen öffentlich überprüfbaren Quellen enthält. Um die Liste der 50 größten Tsunamis zusammenzustellen, trug Cyentia die 30 größten Vorfälle im Bereich der Cybersicherheit mit mehreren Beteiligten zusammen, gemessen an den insgesamt gemeldeten finanziellen Verlusten, die 30 größten gemessen an der Zahl der betroffenen Datensätze sowie die 30 größten gemessen an der Zahl der beteiligten Organisationen.
Für die Liste wurden alle Vorfälle mit mehreren Beteiligten berücksichtigt; die 50 wichtigsten wurden anhand der kombinierten Werte und der verfügbaren Informationen ausgewählt.
Weitere Lektüre: Die besten Tools für das Third-Party-Risk-Management (TPRM) 2021
Ransomware als „Schwergewicht“
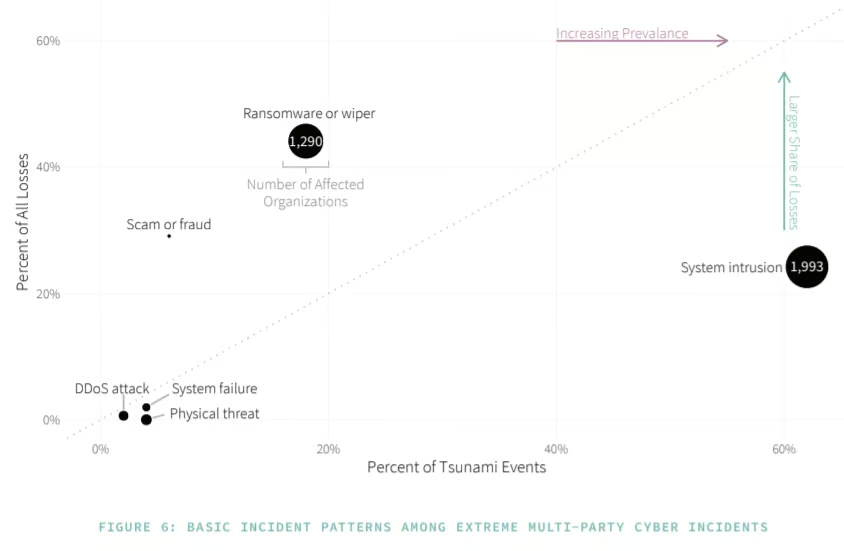
Zu den Erkenntnissen aus dem Bericht gehörte, dass Systemeinbrüche – Versuche, Systeme, Anwendungen oder Netzwerke durch Methoden wie das Einsetzen von Malware, das Erhöhen von Berechtigungen und das Umgehen logischer Zugriffskontrollen zu kompromittieren – die häufigste Art von Vorfall waren und 57 Prozent der betroffenen nachgelagerten Organisationen ausmachten. Ransomware lag hinsichtlich der Häufigkeit mit deutlichem Abstand an zweiter Stelle, war jedoch finanziell am schädlichsten und für 44 Prozent der finanziellen Verluste aller 50 großen Cybersicherheitsvorfälle verantwortlich.
„Rechnet man die 37 % sekundären Opfer hinzu, wird deutlich, dass Ransomware bei großen Cyberverlustereignissen mit mehreren Beteiligten ein Schwergewicht ist“, heißt es in dem Bericht.
Siehe auch: Die besten Dienste zur Entfernung und Wiederherstellung nach Ransomware-Angriffen
Lieferketten sind Angriffsziel
Kompromittierungen von Lieferketten führten zu Verlusten von 7,4 Milliarden US-Dollar – dem größten Anteil der erfassten finanziellen Verluste und der höchsten Zahl sekundärer Opfer.
Der Bericht betont, wie wichtig es für Organisationen ist, nicht nur gegen Cyberangriffe geschützt zu sein, sondern auch für den Fall, dass ihre Anbieter kompromittiert werden. Am häufigsten wurden Daten kompromittiert, die von der ursprünglichen Opferorganisation zusammengeführt worden waren.
„Die Systeme nachgelagerter Parteien werden in diesem Szenario nicht verletzt, doch diese Organisationen erleiden als Eigentümer der offengelegten Daten dennoch verschiedene Konsequenzen“, schreiben die Autoren. „Für die ursprünglichen Dateneigentümer ist dies doppelt bedauerlich, da sie kaum noch Einfluss darauf haben, die Daten zu schützen, sobald diese weitergegeben wurden. Der beste Schutz besteht darin, Datenverwalter sorgfältig auszuwählen und regelmäßig zu überprüfen, ob sie ihren Teil der Vereinbarung einhalten.“
Zu den weiteren Szenarien gehören gemeinsam genutzte Systeme, bei denen auch Systeme im Besitz nachgelagerter Unternehmen oder von diesen genutzte Systeme verletzt werden. In einigen Fällen nutzen alle Beteiligten zentralisierte Anwendungen, sodass sich ein Angriff auf ein Unternehmen auf andere ausweitet. In anderen Fällen können Vernetzung und vertrauenswürdiger Zugriff dazu führen, dass Malware auf andere Systeme oder Organisationen übertragen wird.
„Die Lehre daraus ist, dass vertrauenswürdige Systeme ohne angemessene Zugriffskontrollen für Drittanbieter leicht zu kompromittierten Systemen werden“, schreiben die Autoren.
Siehe auch: Die Software-Lieferkette: Wo Sicherheit beginnt
Cyberangriffe mit mehreren Beteiligten versprechen hohe Gewinne
Cyberkriminelle werden weiterhin Opfer ins Visier nehmen, die den größten finanziellen Gewinn versprechen“, sagte Stephen Banda, Senior Manager für Sicherheitslösungen beim Cybersicherheitsanbieter Lookout, gegenüber eSecurity Planet.
„Aus diesem Grund ist die gezielte Attacke auf große, komplexe Lieferketten eine sinnvolle Strategie für Angreifer“, sagte Banda. „Diese Ökosysteme aus Lieferantenbeziehungen verfügen über zahlreiche Schnittstellen und Kooperationspunkte, die die Angriffsfläche vergrößern. Das Szenario mit mehreren Beteiligten ist der Traum eines Cyberangreifers.“
Bei Angriffen auf Lieferketten vergrößern sie Umfang und Reichweite des Angriffs, was wiederum dessen Profitabilität steigert, sagte er. Je mehr Zugangsdaten und andere Daten gestohlen werden können, desto besser für einen Angreifer.
Joseph Carson, Chief Security Scientist und beratender CISO bei ThycoticCentrify, sagte gegenüber eSecurity Planet, dass Unternehmen verstehen müssen, dass sich die Natur von Cyberangriffen verändert und sie sich entsprechend anpassen müssen – auch bei der Absicherung von Anbietern und anderen Partnern.
„Heute haben Organisationen weniger Kontrolle und Einblick in die tatsächliche Sicherheit, die Lieferketten eingerichtet haben“, sagte Carson. „Zum größten Teil wird dies lediglich in rechtlichen Verträgen geregelt und nicht durch eine echte Sicherheitsrisikobewertung. Unternehmen müssen den Schutz privilegierter Zugriffe priorisieren, um die Risiken für die Sicherheit ihrer Lieferkette zu verringern.“
Bandas Arbeitgeber Lookout zufolge sollten Organisationen erwägen, in die Cloud zu wechseln, um dort die Sicherheitslösungen zu nutzen, die eng integrierte Funktionen zum Datenschutz bieten. Zusammenarbeit steht im Mittelpunkt von Anbieterbeziehungen und Lieferketten, daher ist die Sicherheit der Daten bei der externen Weitergabe entscheidend.
„Ein erster Schritt besteht darin, sicherzustellen, dass Sie Ihre Daten klassifizieren können, damit Sie wissen, was sensibel oder vertraulich ist, und anschließend Schutzmaßnahmen wie Verschlüsselung oder eine verstärkte Authentifizierung in Echtzeit anwenden können“, sagte er. „Letztlich müssen Organisationen einen Überblick über die Benutzer, Geräte und Daten erhalten, die sich mit ihrem Netzwerk und ihren Anwendungen verbinden. Sobald ein zentraler Überblick vorhanden ist, können Richtlinien eingeführt werden, um sicherzustellen, dass Daten überall dort geschützt sind, wohin sie gelangen.“
Die Grundlagen nicht vergessen
Banda und andere Experten sagten außerdem, dass Unternehmen auch auf die Grundlagen achten müssen.
„Organisationen müssen eine umfassende Sicherheitshygiene etablieren“, sagte er. „Starke Passwörter, Multi-Faktor-Authentifizierung und ein routinemäßiges Verfahren für das Schwachstellen- und Patch-Management bewirken sehr viel.“
Michael Isbitski, technischer Evangelist bei Salt Security, stimmte dem zu.
„Unternehmen können nicht länger das Einspielen von Patches kritischer, bekannter Schwachstellen hinauszögern, weil sie Ausfälle, Auswirkungen auf die Nutzer in der Produktion oder den Verlust der Kontrolle über ein System befürchten“, sagte Isbitski gegenüber eSecurity Planet. „Nicht gepatchte Systeme machen wichtige Elemente des IT-Stacks anfällig, insbesondere APIs, auf die Angreifer heutzutage zunehmend abzielen, da sie den Datenverkehr direkt zu wertvollen Daten und Diensten leiten.“
Er wies außerdem darauf hin, dass es möglicherweise Cloud-Dienste – und damit auch APIs und Daten – gibt, mit denen Mitarbeiter oder ihre Partner arbeiten, von denen die Unternehmen nichts wissen. Dadurch eröffnet sich ein weiterer Angriffsweg für Risiken mit mehreren Beteiligten, sagte er.