

















Une politique de pare-feu est un ensemble de règles et de normes conçues pour contrôler le trafic réseau entre le réseau interne d’une organisation et Internet. Elle vise à empêcher les accès non autorisés, à gérer les transferts de données et à se protéger contre les menaces de sécurité potentielles. Plusieurs éléments clés doivent être pris en compte, notamment les principaux types de politiques et de configurations de pare-feu, ainsi que des exemples de politiques à examiner pour mieux comprendre comment créer sa propre politique de pare-feu efficace.
- Modèle gratuit de politique de pare-feu
- Quels sont les composants des politiques de pare-feu ?
- 3 principaux types de politiques de pare-feu
- 9 étapes pour créer une politique de pare-feu
- Types de configuration de pare-feu
- De vrais exemples de politiques de pare-feu que nous apprécions
- En résumé : toutes les entreprises ont besoin d’une politique de pare-feu
Modèle gratuit de politique de pare-feu
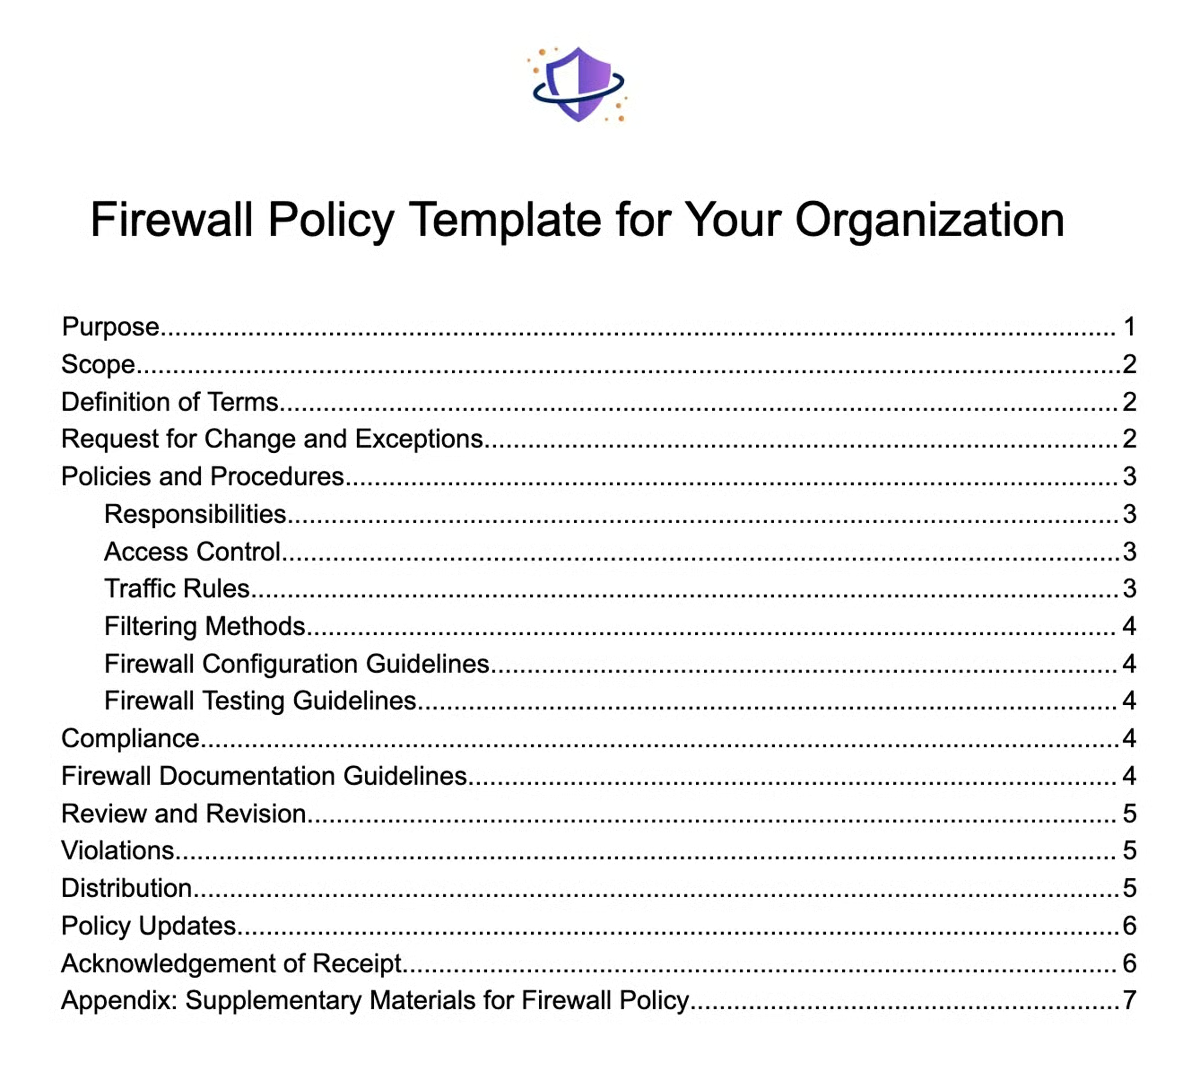
Nous avons créé un modèle générique gratuit de politique de pare-feu destiné aux entreprises, qu’elles peuvent télécharger et utiliser. Ce fichier contient les sections courantes d’une politique de pare-feu ; certaines peuvent donc être inutiles pour votre organisation, tandis que d’autres nécessiteront peut-être davantage de détails. Les notes entre crochets et le pied de page fournissent des instructions supplémentaires et doivent être supprimés de votre version finale. Téléchargez le modèle et adaptez-le aux exigences et aux conditions propres à votre entreprise.
Quels sont les composants des politiques de pare-feu ?
Les principaux composants d’une politique de pare-feu comprennent les mécanismes d’authentification des utilisateurs, les règles d’accès, les méthodes de journalisation et de surveillance, la base de règles ainsi que de nombreux objets de règle qui précisent les conditions de communication réseau. Lors de la rédaction de la politique de pare-feu, ces éléments constituent un ensemble détaillé de règles et de directives régissant l’utilisation, la gestion et les configurations de sécurité d’un pare-feu au sein d’une organisation.
Authentification des utilisateurs
L’authentification des utilisateurs permet aux seuls utilisateurs ou systèmes autorisés d’accéder au réseau. Cette méthode consiste souvent à vérifier les identifiants de l’utilisateur avant d’accorder l’accès. Elle renforce la sécurité en empêchant les accès indésirables et en protégeant les ressources critiques.
Règles d’accès
Les règles d’accès, également appelées listes de contrôle d’accès (ACL), déterminent quels trafics sont autorisés ou interdits. Elles définissent les conditions dans lesquelles les communications réseau sont autorisées et constituent des éléments fondamentaux des règles de sécurité réseau.
Journalisation et surveillance
Les méthodes de journalisation et de surveillance enregistrent et analysent l’activité réseau. Elles fournissent une base pour détecter les problèmes de sécurité potentiels et faciliter les analyses forensiques. Pour protéger la sécurité et l’intégrité du réseau, les administrateurs peuvent suivre et analyser les actions en tenant un journal des événements réseau.
Base de règles
La base de règles définit les critères d’acceptation ou de rejet du trafic réseau. Cet ensemble de règles comprend notamment les adresses IP source et destination, les numéros de port et les protocoles. Il constitue le fondement des règles du pare-feu, en précisant les critères de base du filtrage du trafic et du contrôle des flux de données.
Objets de règle
Les objets de règle définissent les règles d’accès et intègrent des composants tels que les applications, les hôtes et réseaux source ou destination. Ils comprennent notamment les utilisateurs, les groupes d’utilisateurs, les applications, les groupes d’applications, les pays, les points de terminaison IPv4/IPv6, les noms DNS d’hôtes, etc. Les objets de règle facilitent l’administration des politiques en fournissant un mécanisme structuré pour regrouper les éléments utilisés dans les règles d’accès.
Objets de règle basés sur les utilisateurs et les applications
Les objets de règle Utilisateur et Groupe d’utilisateurs reposent sur les utilisateurs et groupes d’utilisateurs de Windows Active Directory. Les objets de règle Application utilisent l’ensemble de signatures pour identifier différents progiciels. L’application sur port personnalisé détecte les ports non standard. Les groupes d’applications combinent plusieurs applications afin d’en uniformiser la gestion. Ces objets de règle permettent un contrôle détaillé du trafic propre aux utilisateurs et aux applications, renforçant ainsi la sécurité et la gestion des ressources.
Objets de règle basés sur le réseau
Les points de terminaison IPv4/IPv6, les noms DNS d’hôtes, les plages d’adresses IPv4/IPv6 et les réseaux définissent les critères de source et de destination. Les objets de règle Pays autorisent ou bloquent le trafic selon les pays d’origine et de destination. Pour faciliter la gestion, les objets de règle Groupe réseau intègrent plusieurs objets de règle liés au réseau. Ces objets définissent les critères de communication et permettent d’autoriser ou de bloquer le trafic selon les propriétés du réseau.
Objets de règle basés sur le temps
La période fixe applique des contraintes propres à un intervalle donné. L’application répétée de règles peut être effectuée à l’aide d’une période récurrente et d’un groupe de périodes récurrentes. Les règles basées sur le temps contrôlent l’accès au réseau en fonction de certaines plages et certains intervalles.
Objets de règle Service et Groupe de services
Les objets de règle Service limitent le trafic en fonction des protocoles IP, des codes ICMP ou des numéros de port TCP/UDP. Les objets de règle Groupe de services combinent des services pour assurer une gestion cohérente des politiques. Ces objets définissent les paramètres de communication et garantissent le contrôle de certains services et protocoles.
3 principaux types de politiques de pare-feu
Il existe trois grands types de politiques de pare-feu : hiérarchique, réseau global et réseau régional, chacun présentant ses propres avantages selon les besoins de l’organisation. Comprendre ces types permet aux entreprises de créer des politiques qui répondent à leurs objectifs de sécurité tout en s’intégrant harmonieusement à leur environnement métier.
Politique de pare-feu hiérarchique
La politique de pare-feu hiérarchique adopte une approche organisée de la structuration des règles en les regroupant selon une hiérarchie et en attribuant des règles uniques à chaque zone de sécurité. Elle offre aux entreprises un contrôle granulaire du trafic réseau, leur permettant d’ajuster finement les mesures de sécurité en fonction des exigences propres à chaque zone. Bien que cette stratégie fournisse un contrôle approfondi, elle exige une maintenance rigoureuse pour garantir une posture de sécurité efficace et complète.
Politique de pare-feu réseau global
Une politique de pare-feu réseau, contrairement au modèle hiérarchique, privilégie des règles standard appliquées uniformément à toutes les zones de sécurité d’une organisation. Elle offre un environnement de sécurité rationalisé et homogène. Cependant, comme ces normes sont globales par conception, elles peuvent manquer de spécificité pour les entreprises dont les besoins de sécurité varient selon les zones, ce qui risque d’aboutir à une approche universelle.
Politique de pare-feu réseau régional
Conçue pour les entreprises dont les activités sont réparties dans plusieurs régions, la politique de pare-feu réseau régional établit un équilibre entre la satisfaction des besoins de sécurité de nombreux sites et le maintien d’une approche centralisée de l’administration des politiques. Elle permet aux entreprises de répondre efficacement aux difficultés rencontrées et garantit que les mesures de sécurité sont optimisées pour les menaces et les environnements propres à chaque zone géographique.
9 étapes pour créer une politique de pare-feu
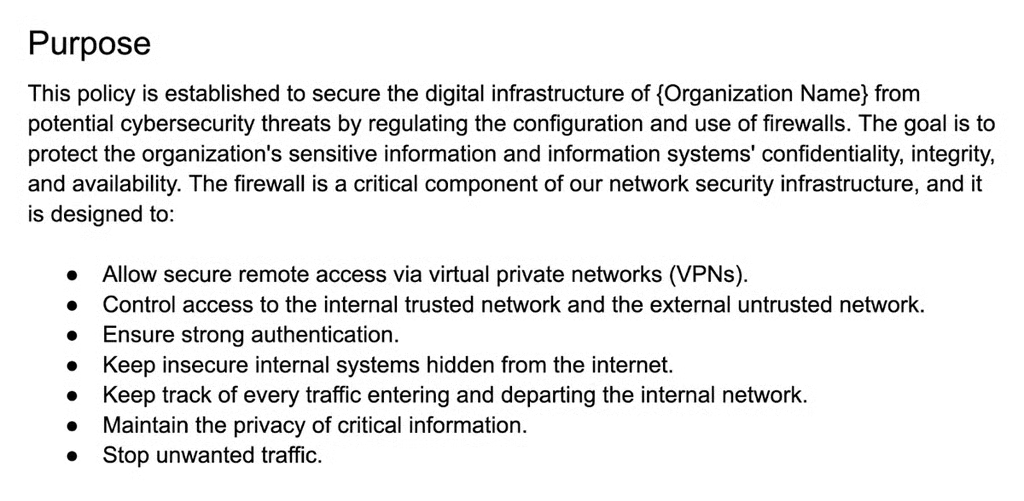
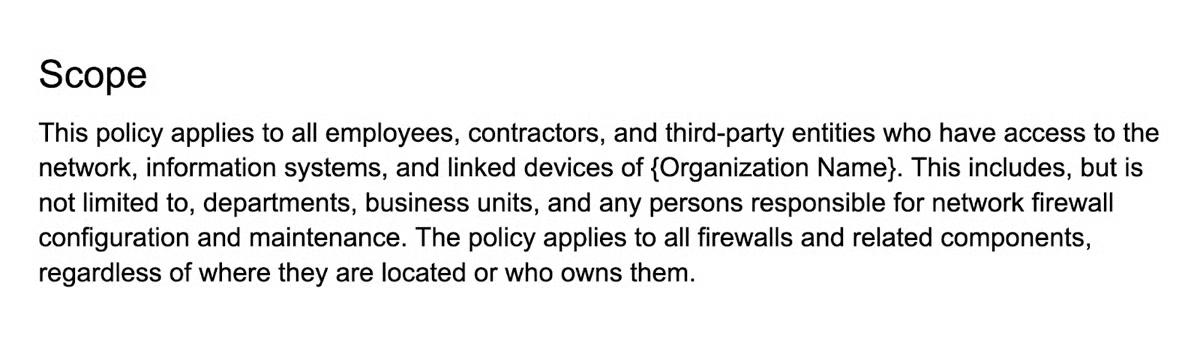
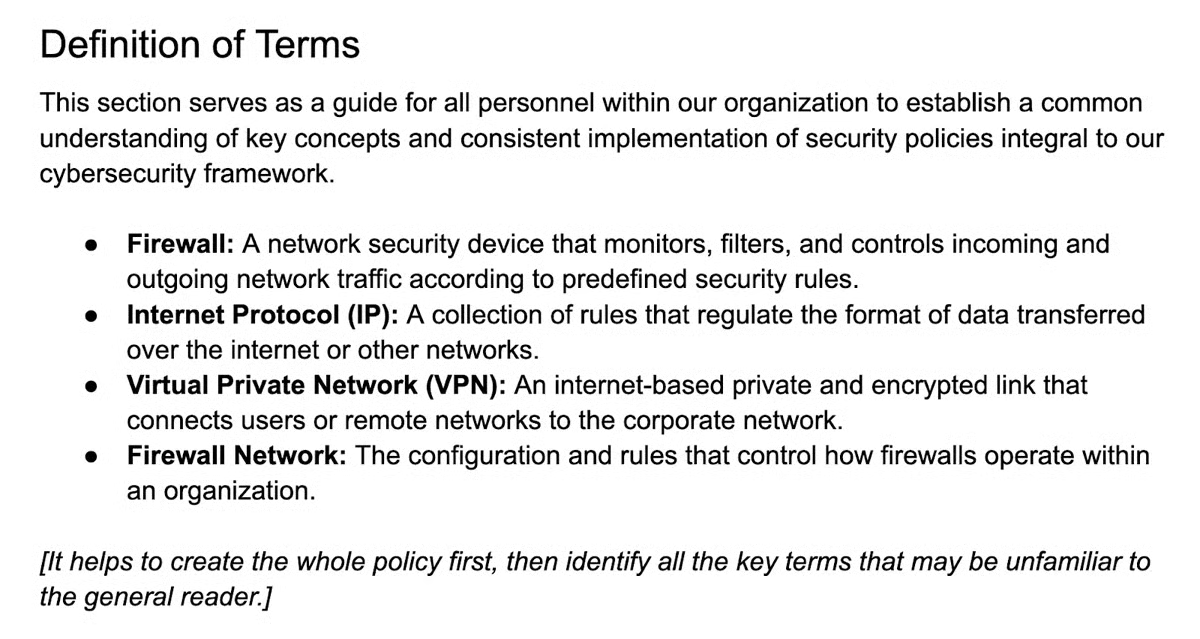
Le déploiement de pare-feu constitue une précaution standard, dont l’efficacité augmente lorsqu’elle s’accompagne d’une politique de pare-feu clairement définie. Les étapes stratégiques d’une politique solide comprennent la définition de l’objectif, du périmètre, des définitions, des exceptions et des règles de modification, l’élaboration de politiques et procédures détaillées, des directives de conformité, la documentation, les violations et sanctions, ainsi que le processus de distribution. Nous fournirons ci-dessous des captures d’écran de notre modèle pour vous aider à visualiser chaque section.
1. Définir l’objectif
Indiquez l’objectif visé par le pare-feu, par exemple sécuriser des données sensibles, restreindre l’accès au réseau ou se protéger contre des menaces précises. Cette clarté garantit que le pare-feu s’aligne sur les objectifs de sécurité plus larges et remplit sa fonction. Si l’objectif principal est de protéger des informations sensibles sur les clients, par exemple, la politique doit mettre en avant les méthodes permettant de sécuriser les échanges de données et d’empêcher les accès indésirables.
2. Définir le périmètre
Précisez les réseaux, systèmes et données couverts par la politique afin d’éviter toute ambiguïté et de garantir qu’elle englobe les actifs concernés. En définissant explicitement le périmètre, les organisations peuvent adapter leurs règles de pare-feu pour protéger des actifs spécifiques, rendant la politique plus ciblée et plus efficace. Si le périmètre englobe à la fois des systèmes internes et des systèmes cloud, la politique devra peut-être tenir compte des problèmes de sécurité propres à chaque environnement.
3. Définir les termes clés
Établissez des définitions explicites des termes afin de créer une compréhension commune entre toutes les parties prenantes chargées de mettre la politique en œuvre. La définition des termes clés garantit que chacun interprète et gère le contenu de manière cohérente, réduisant ainsi les risques de malentendus et d’erreurs. Envisagez de rédiger d’abord l’intégralité de la politique afin d’identifier tous les termes clés susceptibles d’être inconnus du lecteur général.
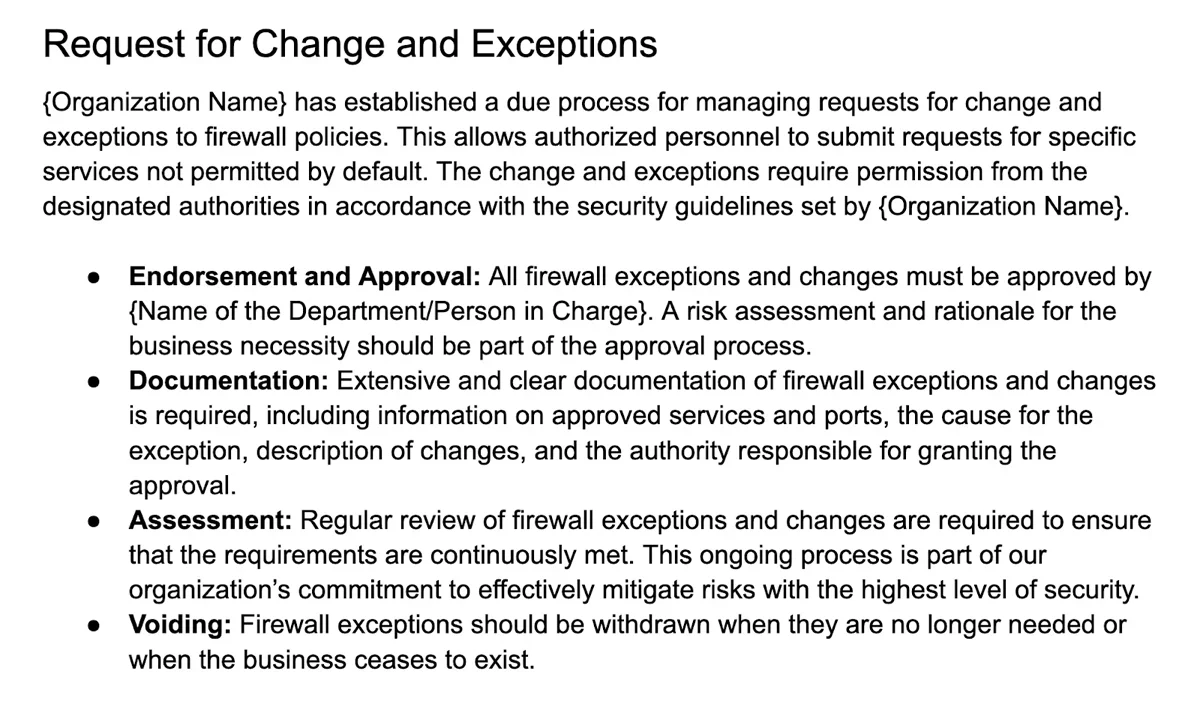
4. Établir les processus d’exception et de modification
Créez une procédure transparente de demande et d’approbation des modifications et des exceptions, avec les documents requis, afin de concilier flexibilité et règles de sécurité strictes. Cela garantit que les exceptions sont accordées pour des raisons métier valables, puis documentées et examinées régulièrement. Si un service doit ouvrir certains ports pour un projet, le processus d’exception définira les étapes d’approbation ainsi que les documents nécessaires.
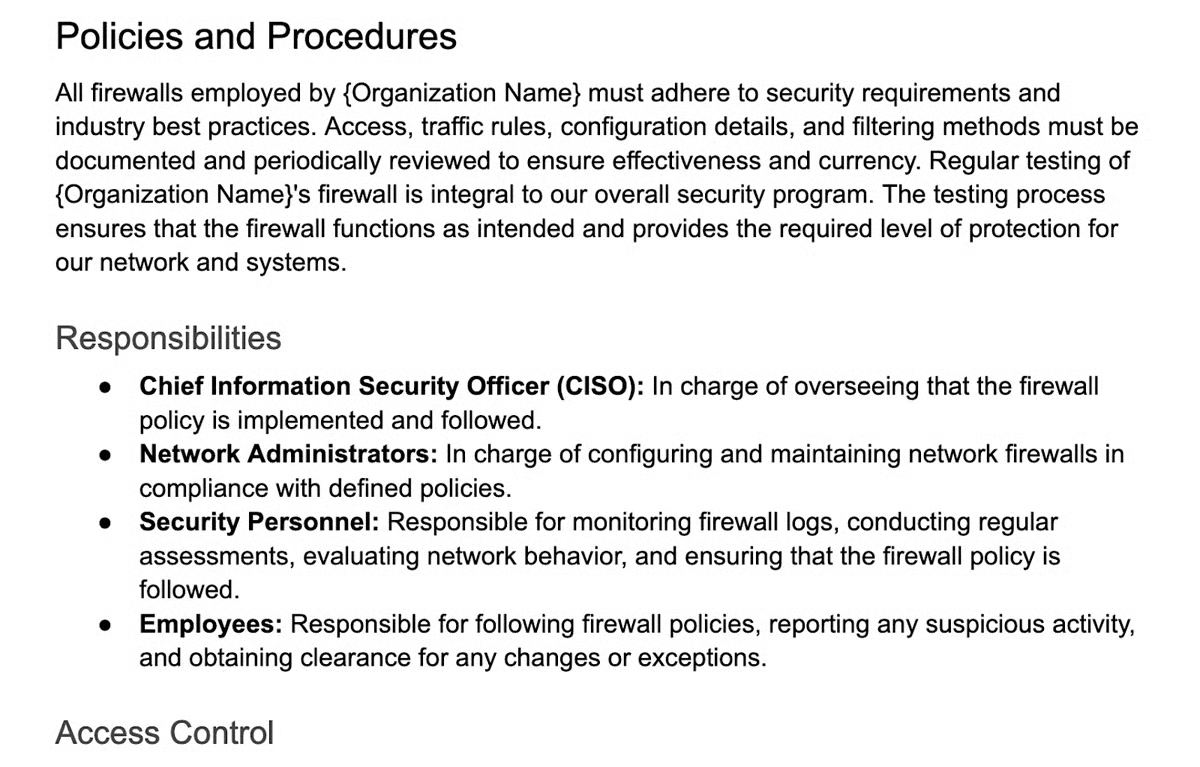
5. Détailler les politiques et procédures
Décrivez les responsabilités précises, les règles relatives au trafic entrant et sortant, les infractions à la politique et les procédures de mise à jour des règles afin d’assurer la pleine mise en œuvre de la politique. Cette phase fournit des instructions détaillées pour aider les organisations à appliquer constamment les mesures de sécurité. Par exemple, détailler les méthodes de modification des règles du pare-feu garantit que les changements sont effectués uniformément, réduisant ainsi le risque de mauvaise configuration.
Configurer les paramètres du pare-feu
Mettez en œuvre les configurations du pare-feu conformément aux politiques définies : il s’agit d’une étape pratique au cours de laquelle les entreprises créent des règles de contrôle du trafic. Conformes au principe du moindre privilège, ces configurations limitent l’accès aux seuls services et ports essentiels. Configurer le pare-feu pour n’autoriser que le trafic entrant et sortant nécessaire contribue à empêcher les tentatives d’accès illégales et les failles de sécurité potentielles.
Mettre en place des tests réguliers
Effectuez régulièrement des analyses de vulnérabilités, des tests d’intrusion et des examens des règles afin de maintenir l’efficacité du pare-feu. Des tests réguliers permettent de détecter et d’atténuer les failles, améliorant ainsi la posture de sécurité globale. L’analyse des vulnérabilités peut détecter les failles logicielles, tandis que les tests d’intrusion reproduisent des scénarios d’attaque réels pour évaluer la résistance du pare-feu.
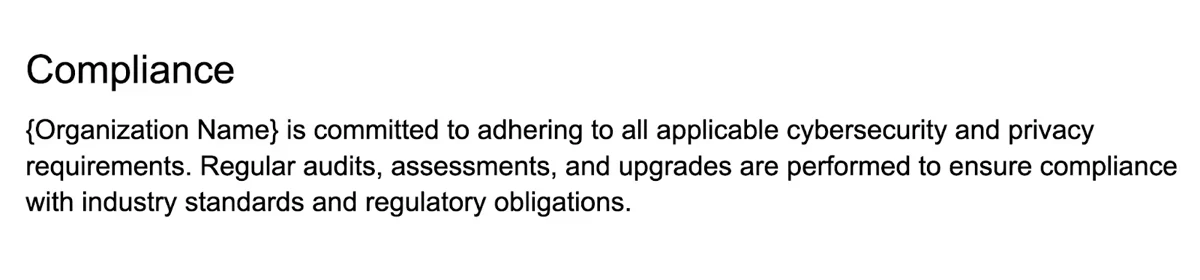
6. Répondre aux exigences de conformité
Veillez à ce que la politique de pare-feu respecte les exigences pertinentes en matière de cybersécurité et de protection de la vie privée. Cela témoigne de l’engagement de l’organisation envers les normes légales et réglementaires, réduisant le risque de conséquences juridiques. Par exemple, si l’entreprise traite des données de santé, la politique de pare-feu doit être conforme au Health Insurance Portability and Accountability Act (HIPAA) afin de protéger les informations des patients et d’assurer la conformité.
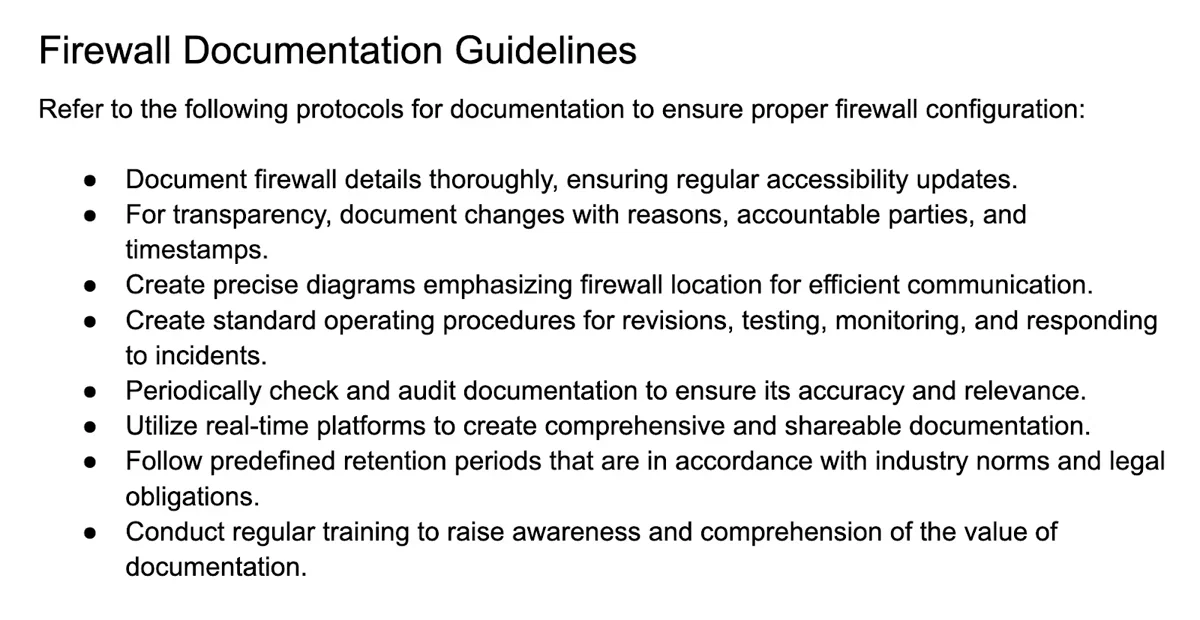
7. Tenir une documentation complète
Conservez des dossiers détaillés des configurations du pare-feu, des modifications, des exceptions et des résultats des tests. Cette documentation est utile pour les audits, le dépannage et les futures mises à jour de la politique. Créez des directives de documentation afin de permettre aux entreprises de suivre et d’examiner facilement les mises à jour apportées aux configurations du pare-feu. Cela facilite le dépannage et fournit des informations utiles à l’amélioration continue.
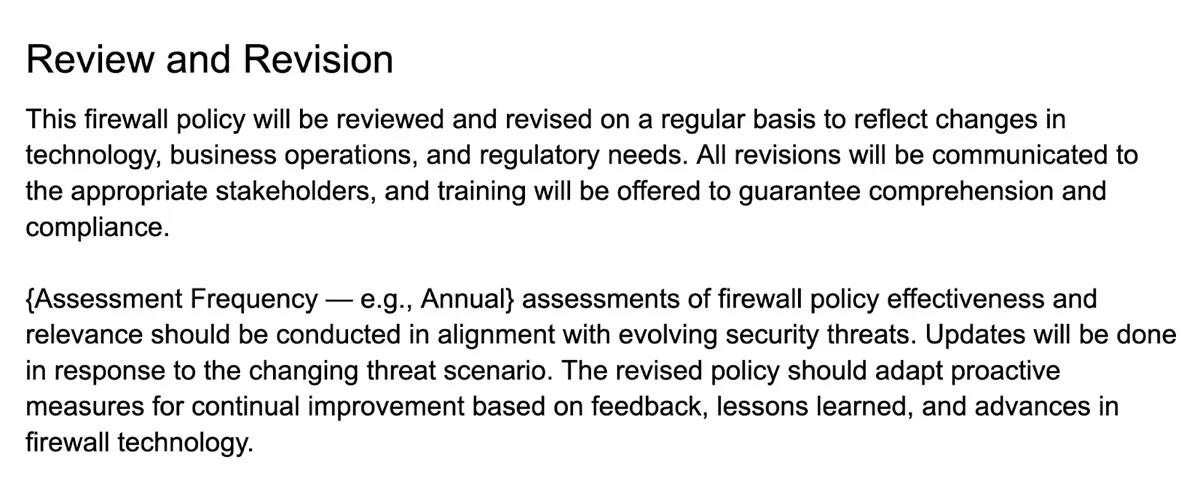
Définissez également la fréquence des examens et des révisions selon des intervalles précis (mensuels, trimestriels ou annuels). Précisez les circonstances dans lesquelles la politique doit être examinée et révisée, par exemple pour s’adapter à une évolution des technologies de pare-feu. Indiquez aussi les stratégies d’amélioration continue fondées sur les retours et les enseignements tirés.
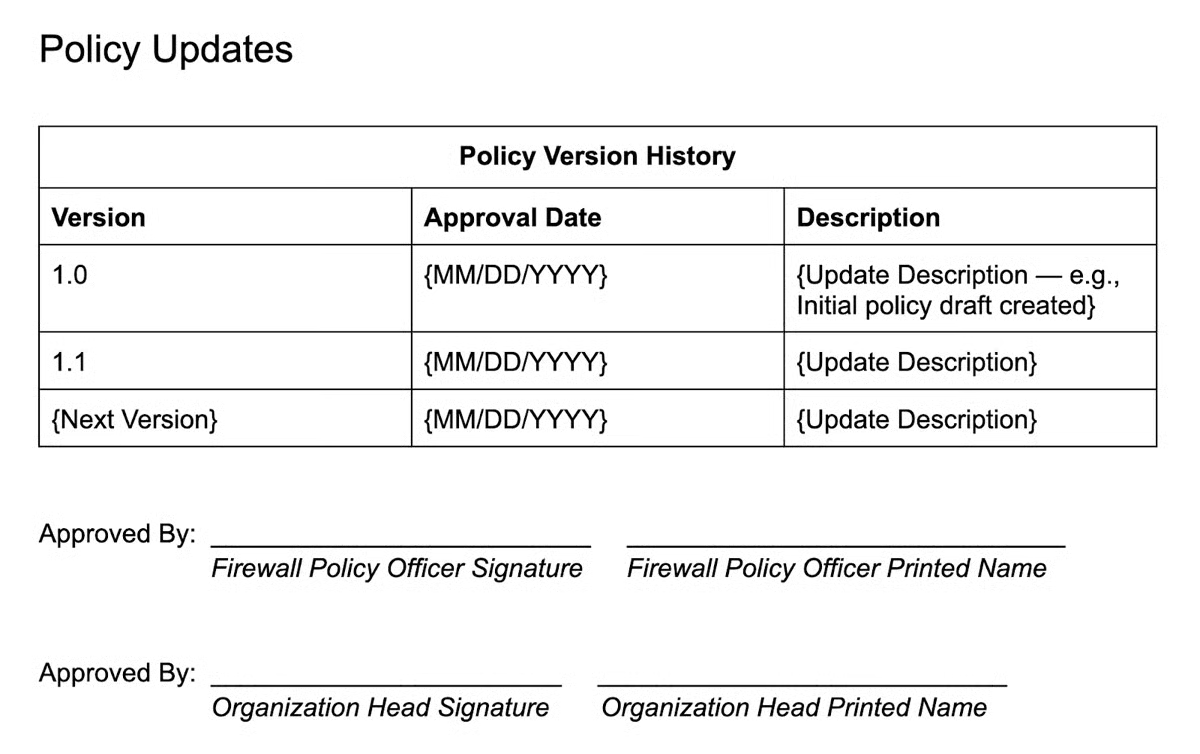
Enfin, renseignez l’historique des versions de la politique afin de noter toutes les mises à jour qui lui ont été apportées, ainsi que les personnes ayant approuvé la version la plus récente.
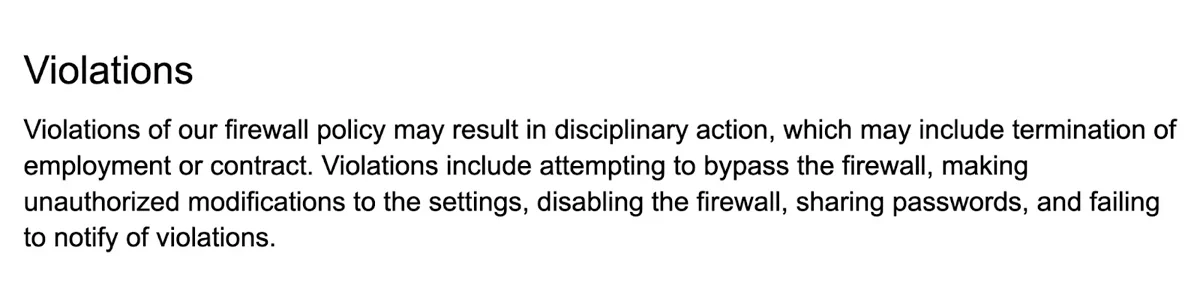
8. Définir les violations et les sanctions
Définissez clairement les conséquences des infractions à la politique, telles que le contournement volontaire du pare-feu ou tout autre comportement interdit, afin d’encourager une culture de la responsabilité. Par exemple, précisez que toute tentative de désactivation non autorisée du pare-feu peut entraîner un avertissement, une procédure disciplinaire ou un licenciement. Encouragez le personnel à respecter les règles de sécurité et à éviter toute activité illégale.
9. Planifier la distribution de la politique
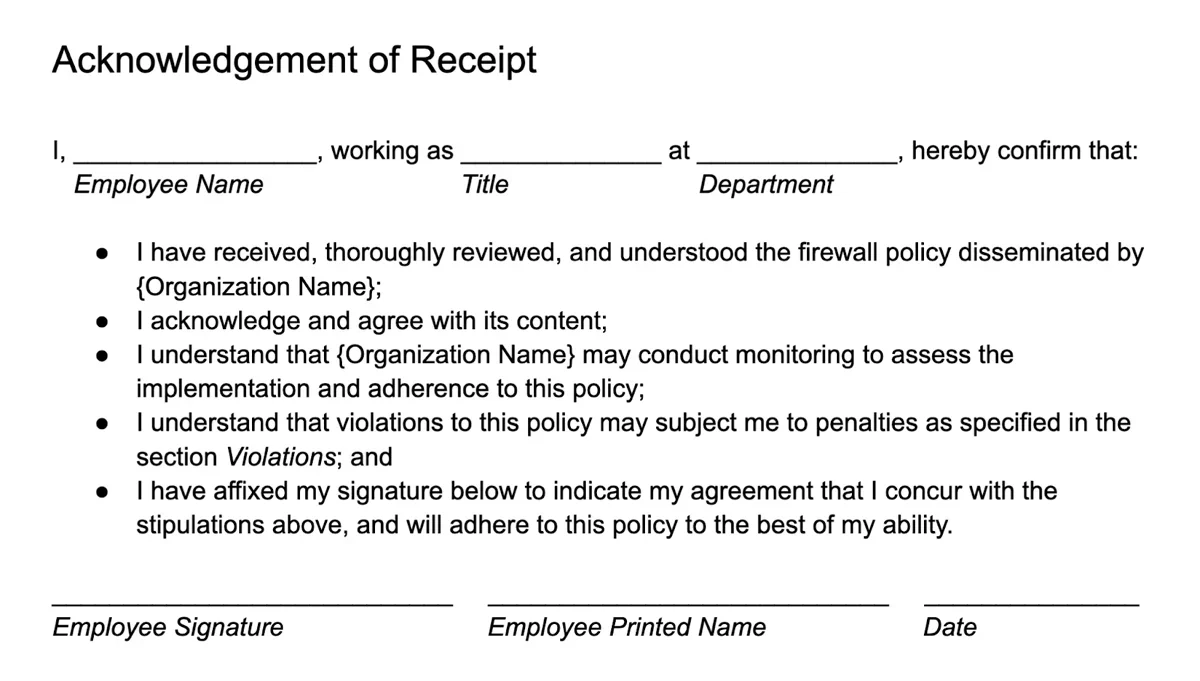
La section Distribution garantit que la politique parvient à toutes les personnes concernées chargées des responsabilités liées au pare-feu au sein de l’organisation. Cette diffusion veille à ce que chacun en prenne connaissance, en confirme la réception et accepte de respecter ses conditions.
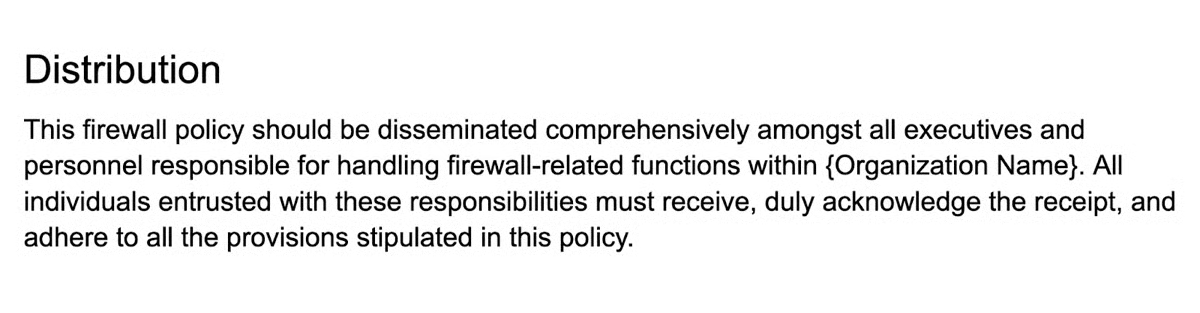
Chaque employé doit accuser réception de la politique et confirmer son respect en la signant au bas du document.
Types de configuration de pare-feu
Les types de configuration de pare-feu sont des configurations distinctes qui concilient le contrôle de la sécurité réseau avec une mise en œuvre et une maintenance efficaces. NIST met en évidence trois configurations : les règles explicites, dans lesquelles les règles sont définies manuellement ; la configuration basée sur les paramètres, qui utilise des configurations prédéfinies ; et la création automatique de politiques, qui recourt à l’automatisation pour générer et adapter les politiques. La connaissance de ces types aide à préciser les procédures dans le projet de politique de pare-feu.
Règles explicites
Dans ce type de configuration, les administrateurs adoptent une approche pratique et établissent des règles qui autorisent ou refusent explicitement certaines activités réseau. Ces règles couvrent des éléments importants, notamment les protocoles, les adresses source et destination et les ports. Si ce type de système offre un niveau de contrôle élevé, il exige une configuration manuelle exigeante et une maintenance régulière.
Configuration basée sur les paramètres
Dans une configuration basée sur les paramètres, les administrateurs configurent des paramètres génériques qui génèrent automatiquement des règles internes. Ces paramètres peuvent inclure les niveaux globaux de sécurité, les seuils de détection et de prévention des intrusions ainsi que d’autres facteurs généraux. Cette technique réduit les efforts de configuration, mais peut limiter la granularité du contrôle.
Création automatique de politiques
Certains pare-feu peuvent générer automatiquement des politiques et des règles en fonction du comportement observé du réseau ou de modèles prédéfinis. Des algorithmes d’apprentissage automatique ou des analyses comportementales peuvent contribuer à élaborer dynamiquement ces règles. En fonction des schémas de trafic observés, le pare-feu adapte de manière autonome son jeu de règles. Cette approche s’adapte souvent mieux à l’évolution des conditions réseau, mais nécessite des tests approfondis pour garantir sa précision et son efficacité.
De vrais exemples de politiques de pare-feu que nous apprécions
Un modèle bien structuré clarifie les composants clés, garantissant que les politiques sont exhaustives et conformes aux bonnes pratiques du secteur. Les modèles de politiques de pare-feu peuvent varier selon les besoins de l’organisation. Pour servir de point de départ à la création de votre propre politique, nous avons identifié quatre exemples de qualité provenant de Northwestern University, de DWP, de SANS et de NIST.
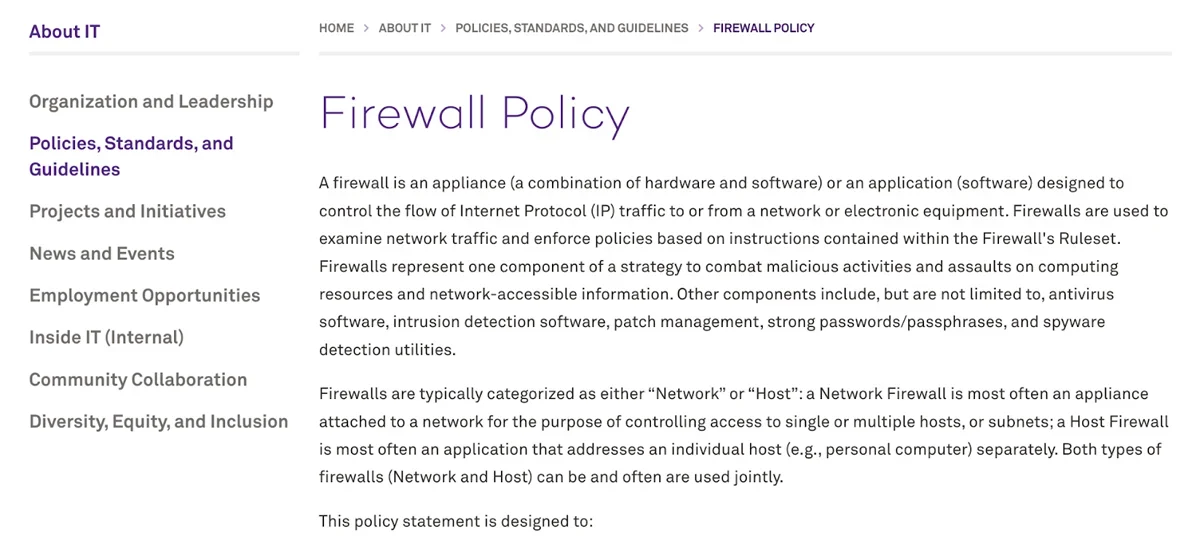
Northwestern University
La politique de pare-feu de Northwestern University met en évidence une utilisation et une administration efficaces du pare-feu au sein du réseau universitaire. Classée en deux catégories, Réseau et Hôte, cette politique définit les responsabilités, le périmètre et les scénarios de déploiement. Son objectif et son public sont clairement définis. Elle témoigne de sa conformité à la norme PCI-DSS, explique les méthodes de mise à jour du jeu de règles et précise les consignes de signalement des incidents, autant d’éléments qui contribuent au processus global de sécurité réseau de l’université.
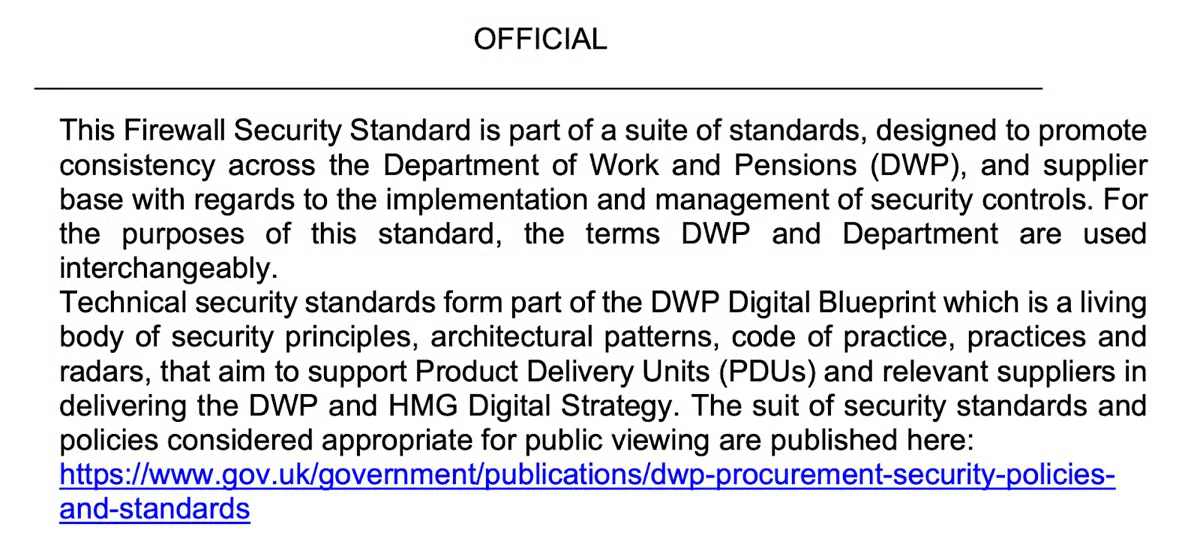
Department for Work and Pensions (DWP)
La politique de pare-feu de la DWP britannique comporte des sections structurées consacrées à l’historique des modifications et des approbations, à la conformité et à la procédure d’exception. Elle traite de procédures de sécurité telles que la gestion des changements, les tests des règles, les audits de sécurité, l’accès des utilisateurs et la maintenance. Comme elle est destinée à un public plus large, sa section d’annexes améliore sa lisibilité et sa clarté.
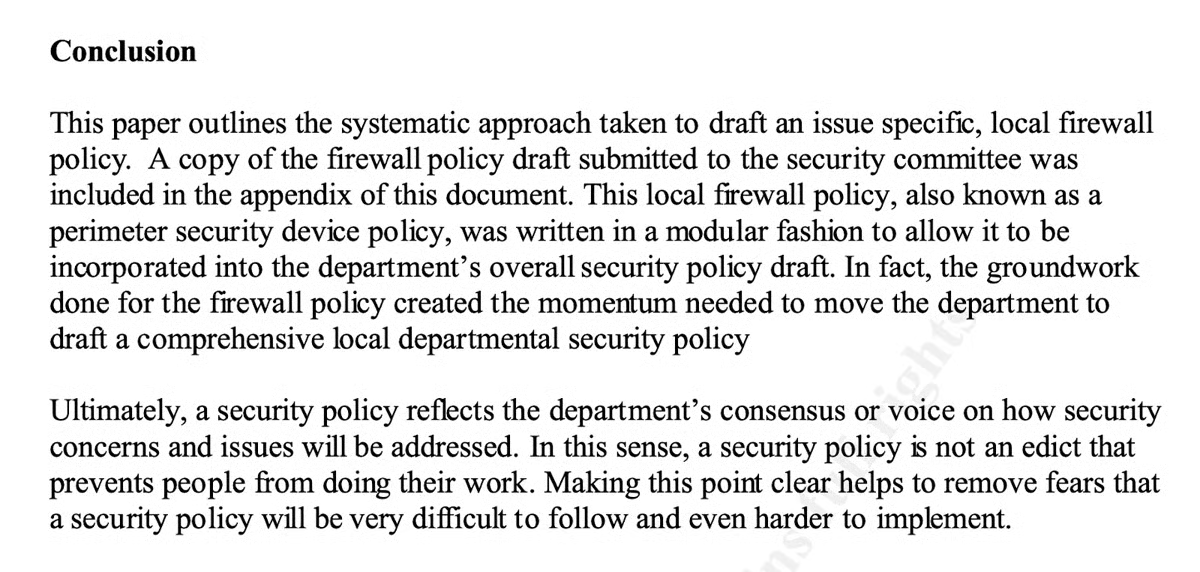
SANS Institute
Grâce à son approche méthodique et modulaire, le modèle de politique de pare-feu de SANS se distingue comme un guide de référence. Il garantit une couverture complète en se concentrant sur des aspects propres à chaque problème et en s’intégrant harmonieusement à la politique de sécurité globale. L’accent mis sur le consensus encourage une culture de sécurité collaborative et atténue les inquiétudes liées à l’application de la politique. La clarté et le caractère pratique du modèle en font une ressource solide pour structurer les politiques des entreprises.
National Institute of Standards and Technology (NIST)
Les recommandations de NIST relatives aux politiques de pare-feu proposent une introduction complète, une explication approfondie des technologies de pare-feu et des architectures réseau, ainsi qu’une section exhaustive consacrée aux procédures de politique de pare-feu. Elles contiennent des instructions détaillées pour planifier, configurer, tester, déployer et gérer les pare-feu. Dans l’ensemble, leur approche structurée et détaillée en fait une ressource précieuse pour les entreprises à la recherche d’un cadre bien organisé afin d’améliorer leurs mesures de cybersécurité.
En résumé : toutes les entreprises ont besoin d’une politique de pare-feu
La mise en œuvre d’une politique de pare-feu bien conçue et adaptée à vos besoins spécifiques est incontournable pour toute organisation. La capacité fondamentale d’une politique de pare-feu à protéger la sécurité de votre réseau contre les menaces potentielles constitue le socle d’une démarche globale de cybersécurité. En la renforçant par la connaissance du pare-feu et de ses bonnes pratiques , vous portez l’infrastructure numérique de votre organisation au plus haut niveau de sécurité.