

















Pour les organisations aux budgets limités disposant de solides compétences techniques, l’analyse des vulnérabilités open source peut offrir des solutions peu coûteuses aux organisations de toutes tailles. Toutefois, la plupart des organisations non techniques ne peuvent pas se permettre de conserver les compétences informatiques expérimentées nécessaires pour utiliser et maintenir efficacement des outils open source qui ne bénéficient pas d’un support technique officiel.
Plusieurs fournisseurs proposent des offres gratuites ou à bas coût pour leurs outils d’analyse, permettant aux plus petites organisations de profiter des avantages des produits commerciaux d’analyse réseau. Ces produits commerciaux proposent généralement des interfaces plus conviviales et un support technique de base.
| Scanner d’infrastructure informatique | Scanner web / applicatif | Offre gratuite | Limitations | |
|---|---|---|---|---|
| GFI Languard | Oui | n/a | Non | Aucune |
| Manage Engine Vulnerability Manager Plus | Oui | n/a | Oui | 25 appareils |
| Tenable Nessus Essentials | Oui | n/a | Oui | 16 adresses IP |
| Dastardly | n/a | Oui | Oui | 7 vulnérabilités clés |
| StackHawk | n/a | Oui | Oui | 1 application |
Scanners d’infrastructure informatique gratuits ou peu coûteux
Les outils de cette catégorie analysent les terminaux, les serveurs et les équipements réseau présents dans de nombreuses petites organisations.
GFI Languard : un scanner de vulnérabilités des terminaux peu coûteux
Languard de GFI Software est un outil d’analyse des vulnérabilités qui détecte les appareils et recherche les correctifs manquants dans les systèmes d’exploitation et les logiciels tiers. L’outil peut également effectuer des audits de sécurité et de conformité, générer des rapports, suivre les modifications du réseau et repérer les failles de sécurité courantes.
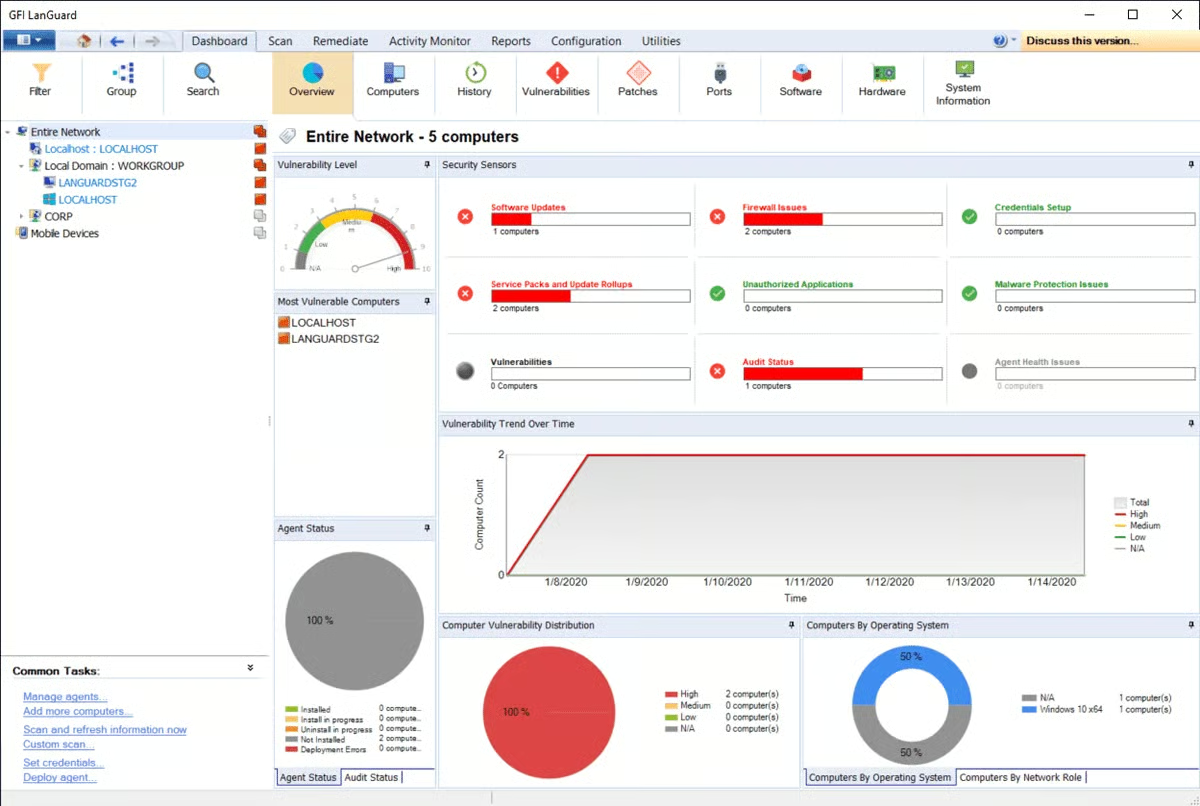
Fonctionnalités clés
- Découverte automatique des appareils : ordinateurs, appareils mobiles, imprimantes, serveurs, machines virtuelles, routeurs et commutateurs
- Identifie les vulnérabilités autres que celles liées aux correctifs à partir d’une liste constamment mise à jour de plus de 60 000 problèmes connus
- Détecte les correctifs manquants et assure la gestion des correctifs pour les systèmes d’exploitation Microsoft, Mac et Linux
- Analyse automatiquement les réseaux ou à la demande
- Téléchargement automatique des correctifs manquants ou restauration des correctifs précédents
- Analyse les appareils, identifie et catégorise les vulnérabilités avec les mesures recommandées
Avantages
- Correctifs automatiques pour les navigateurs web
- Rapports web, avec possibilité de consolider plusieurs instances
- S’intègre à plus de 4 000 applications de sécurité
- Suit les appareils connectés au réseau
- Fonctionne dans les environnements virtualisés et prend en charge les technologies de virtualisation
- Fonctionne en mode avec ou sans agent
Inconvénients
- Interface utilisateur trop basique
- Les serveurs peuvent nécessiter des redémarrages périodiques pour éviter les plantages
- Les agents peuvent consommer beaucoup de ressources locales
Tarifs
GFI concède des licences pour Languard sur une base annuelle et par nœud, selon trois niveaux :
- Petites entreprises : 10 à 49 utilisateurs, 26,33 $
- Entreprises moyennes : 50 à 249 utilisateurs, 11,48 $
- Grandes entreprises : 250 utilisateurs et plus, 8,10 $
ManageEngine Vulnerability Manager Plus : idéal pour les PME de moins de 25 appareils
ManageEngine propose une grande variété de solutions de gestion des identités, de sécurité et d’informatique. Son produit Vulnerability Manager Plus analyse les appareils et les serveurs web afin de détecter les vulnérabilités, les erreurs de configuration et les logiciels à haut risque. Pour les petites entreprises comptant moins de 25 appareils, ManageEngine propose une licence gratuite.
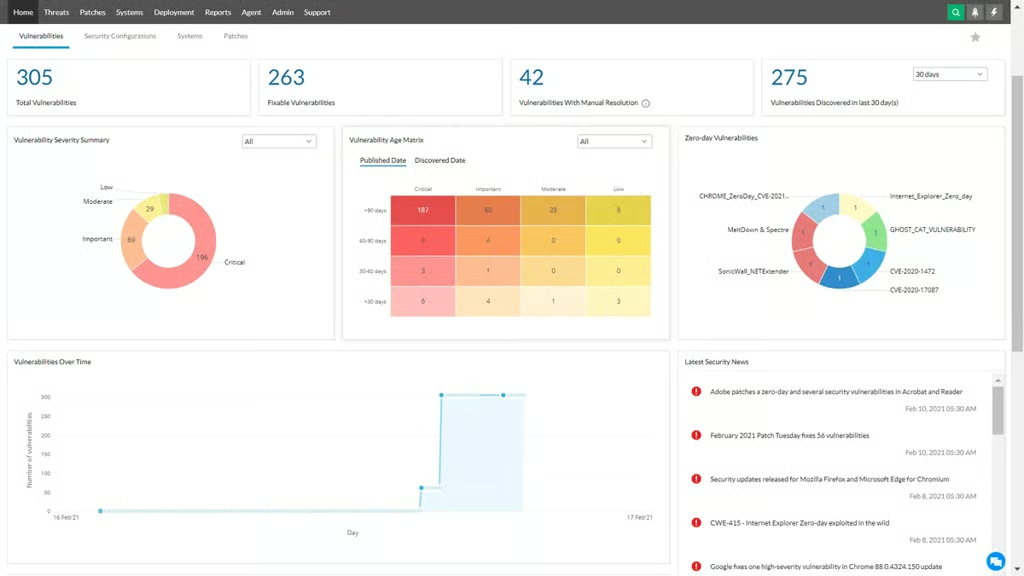
Fonctionnalités clés
- Analyse les appareils à la recherche de vulnérabilités dans les systèmes d’exploitation et les logiciels tiers, les logiciels en fin de vie, les logiciels pair-à-pair ainsi que les vulnérabilités zero-day
- Recherche les identifiants par défaut, les erreurs de configuration des pare-feu, les partages ouverts et les problèmes de privilèges utilisateur (utilisateurs ou groupes inutilisés, privilèges élevés, etc.)
- Peut analyser les serveurs web à la recherche de pages web inutilisées, d’en-têtes/options HTTP mal configurés, de certificats expirés et autres problèmes
Avantages
- Regroupe l’évaluation des vulnérabilités, la conformité, la gestion des correctifs et la configuration de sécurité des systèmes en un seul outil
- Détection des ports ouverts sur tous les appareils
- Facile à configurer
Inconvénients
- Ne prend pas en charge le système d’exploitation AIX
- N’est pas natif du cloud et ne prend pas en charge le déploiement automatique des agents dans le cloud
- Le déploiement immédiat des correctifs peut être limité
Tarifs
Des essais gratuits sont disponibles pour les trois éditions du logiciel, sous licence annuelle :
- Gratuit (PME jusqu’à 25 appareils)
- Professionnel : à partir de 695 $ pour 100 postes de travail / 1 technicien
- Entreprise : à partir de 1 195 $ pour 100 postes de travail / 1 technicien, avec en plus les fonctionnalités suivantes :
- Audit de conformité avec les référentiels CIS
- Affichage, téléversement et déploiement des correctifs de firmware
- Gestion et surveillance du déploiement
- Gestion des correctifs
- Serveur de distribution
- Planification de l’arrêt à distance
- Planification du Wake on LAN
La gestion des appareils réseau nécessite des licences supplémentaires.
Tenable Nessus Essentials : la meilleure option pour découvrir un outil d’analyse des vulnérabilités d’infrastructure informatique leader du marché
Tenable a d’abord développé Nessus en tant qu’outil open source et gratuit d’analyse des vulnérabilités Unix, avant de le transformer en outil d’évaluation des vulnérabilités sans agent couvrant plus de 47 000 systèmes informatiques, IoT, OT, systèmes d’exploitation et applications uniques. La version gratuite Nessus Essentials (anciennement appelée Nessus Home) perpétue la tradition de soutien aux petites organisations grâce à un outil qui offre les capacités de la plateforme Nessus complète, à une échelle réduite.
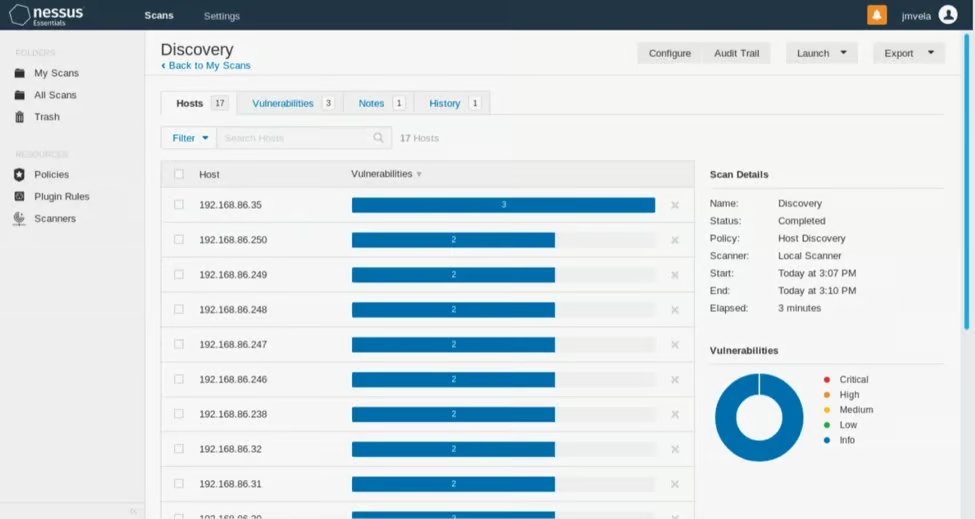
Fonctionnalités clés
- Analyses rapides, sans agent
- Vérifie les vulnérabilités ainsi que les configurations liées à la conformité
- S’installe sur Linux, Windows et Windows Server, ou dans des images Docker
- cours à la demande disponible pour apprendre à utiliser Nessus
Avantages
- 3e logiciel le plus facile à utiliser parmi les logiciels d’analyse des vulnérabilités sur G2
- Analyse sans agent
- Le taux de faux positifs est le plus bas publié, avec une précision supérieure à six sigma (environ 0,32 défaut pour 1 million d’analyses)
Inconvénients
- Courbe d’apprentissage abrupte pour les nouveaux utilisateurs
- Certains utilisateurs se plaignent de faux négatifs
- Certains utilisateurs se plaignent des possibilités limitées d’intégration de l’API
- La licence Essentials ne peut être utilisée que pour un maximum de 16 adresses IP par analyseur
- On ne sait pas clairement si Nessus Essentials peut analyser l’ensemble des vulnérabilités couvertes par le produit complet destiné aux entreprises
Tarifs
Nessus Essentials peut être téléchargé et enregistré pour une activation unique. L’enregistrement n’expire pas, mais toute nouvelle installation nécessite un nouveau code d’activation.
Pour en savoir plus sur la gamme étendue d’analyseurs de vulnérabilités de Tenable, consultez Les meilleurs fournisseurs d’analyseurs de vulnérabilités pour les entreprises.
Analyseurs de sites web et d’applications informatiques gratuits ou peu coûteux
Les outils de cette catégorie analysent les sites web et les applications à la recherche de vulnérabilités courantes telles que les scripts intersites (XSS), les problèmes de partage de ressources entre origines (CORS), l’injection SQL, et bien plus encore. Pour plus d’informations sur une sélection plus large d’analyseurs de vulnérabilités applicatives, consultez : Les meilleurs outils d’analyse des vulnérabilités DevOps, des sites web et des applications.
PortSwigger Dastardly : idéal pour les tests DAST de base
L’édition Enterprise de la très populaire suite Burp de PortSwigger est proposée à un prix raisonnable, mais peut rester hors de portée des plus petites organisations. Heureusement, l’analyseur d’applications web aux fonctionnalités limitées Dastardly peut être utilisé gratuitement pour aider les développeurs à se lancer.
Fonctionnalités clés
- S’intègre directement aux plateformes d’intégration et de développement continus (CI/CD) Jenkins, TeamCity et GitHub Actions, ainsi qu’aux systèmes de suivi des bogues
- S’intègre à d’autres plateformes CI/CD, mais ne fournit pas d’instructions d’intégration propres à chaque plateforme
- Vérifie automatiquement les applications lorsqu’elles sont envoyées vers la plateforme CI/CD
- Tests dynamiques de sécurité des applications (DAST) avec moins de faux positifs
- Les résultats de l’analyse sont transmis directement à l’outil CI/CD, de sorte qu’aucun logiciel supplémentaire n’est nécessaire pour les consulter ou les analyser
- Académie gratuite de sécurité web pour aider à corriger les bogues
Avantages
- Fonctionne même sur les applications monopages (SPA) fortement stateful
- Analyse indépendante du langage
- Détecte sept vulnérabilités importantes : XSS, problèmes de CORS, dépendances JavaScript, types de contenu non spécifiés ou multiples, cookies en double et jeux de caractères HTML non spécifiés
Inconvénients
- Ne détecte pas l’injection SQL, les XSS basés sur le DOM, la contrebande de requêtes HTTP, la pollution de prototypes côté client ni de nombreux autres problèmes détectés par la version commerciale de Burp Suite destinée aux entreprises
Tarifs
Dastardly est proposé gratuitement. Pour en savoir plus sur Burp Suite, consultez Premiers pas avec Burp Suite : tutoriel de test d’intrusion
StackHawk : la meilleure option pour tester les vulnérabilités d’une seule application
Fondé par des ingénieurs DevOps pour des ingénieurs DevOps qui écrivent et déploient du code chaque jour, StackHawk cherche à simplifier la création de logiciels sécurisés. Son analyseur DAST s’intègre à l’automatisation CI/CD et à Slack pour faciliter la qualification des résultats et permettre une correction rapide.
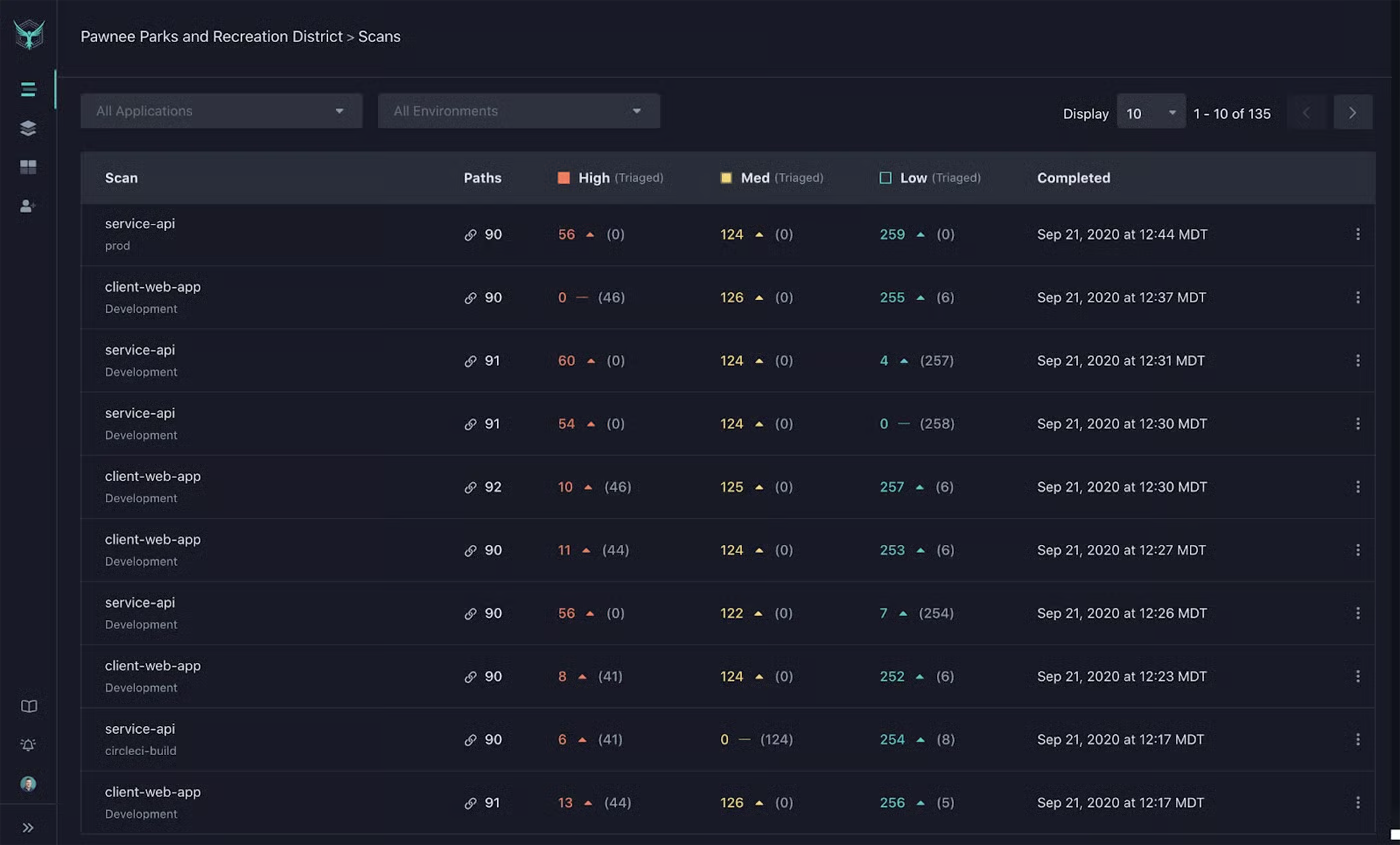
Fonctionnalités clés
- Intégration CI/CD et Slack
- Prise en charge de REST, GraphQL et SOAP
- Découverte personnalisée des analyses et données historiques d’analyse
- Critères de reproduction fondés sur cURL
Avantages
- Analyses illimitées pour une application
- Analyses et environnements illimités
- Analyseur de sécurité des applications basé sur Docker
- L’outil gratuit continue de bénéficier de nouvelles fonctionnalités (prise en charge de gRPC en cours de développement)
Inconvénients
- Nécessite d’utiliser et de maîtriser l’infrastructure Docker
- La version gratuite ne propose qu’une assistance par e-mail
- Nécessite une licence payante pour plus d’une application
Tarifs
StackHawk propose trois niveaux de licence. Les versions payantes sont facturées par développeur et par mois, avec une facturation mensuelle possible. La facturation annuelle donne droit à une remise sur les formules payantes.
- Niveau gratuit – une seule application
- Niveau Pro : 49 $ par développeur et par mois
- Minimum de 5 développeurs, remises en fonction du volume disponibles
- Analyse illimitée des applications
- Fonctionnalités du niveau gratuit, plus : tableau de bord des applications, intégration Snyk, intégration GitHub CodeQL et des dépôts, données de test personnalisées pour REST, nouvelle analyse HawkScan et données de test personnalisées pour GraphQL
- Assistance par e-mail et Slack
- Niveau Enterprise : 69 $ par développeur et par mois
- Remises en fonction du volume disponibles
- Fonctionnalités du niveau Pro, plus de nombreuses autres fonctionnalités, notamment : authentification unique, intégration MS Teams et Webhooks, autorisations basées sur les rôles, rapports de synthèse pour les dirigeants, accès à l’API pour les résultats d’analyse et gestion des politiques
- Assistance par e-mail et Slack (assistance dédiée), avec une option d’assistance Premier par Zoom
Critères de sélection des meilleurs outils d’analyse des vulnérabilités pour les petites et moyennes entreprises (PME)
Pour constituer cette liste d’outils adaptés aux PME, nous avons étudié un large éventail de sites web, de documents de fournisseurs et d’avis clients afin d’établir un ensemble de candidats qualifiés en fonction de leurs fonctionnalités et de leur réputation. Nous avons ensuite retenu spécifiquement les fournisseurs qui proposent une formule gratuite illimitée ou une formule peu coûteuse accessible aux petites entreprises.
- Fournisseurs proposant une période d’essai gratuite limitée
- Services gratuits utilisant des outils créés par d’autres fournisseurs
- Outils open source
Comme pour les autres catégories du marché de l’analyse des vulnérabilités, l’ajout de fonctionnalités, de nouveaux niveaux tarifaires et d’autres modifications des produits fera évoluer cette liste au fil du temps. Les meilleurs produits changeront au fil du temps et une organisation devra toujours comparer les fonctionnalités disponibles avec ses besoins actuels.
En bref : évitez les brèches coûteuses grâce à des analyses peu coûteuses
Même les plus petites entreprises devraient examiner leur stack de sécurité et leurs applications à l’aide d’analyseurs de vulnérabilités. La plupart des fournisseurs proposent des essais gratuits, et les fournisseurs de cette liste proposent des formules d’entrée de gamme permettant aux organisations de toutes tailles de détecter les vulnérabilités dans leur environnement avant qu’un attaquant malveillant ne puisse les exploiter.
Même si elles consomment du temps et des ressources, la mise en œuvre de mesures de sécurité réfléchies et planifiées coûtera toujours bien moins cher qu’une réponse d’urgence à un incident, une enquête criminalistique et la réparation des dommages. Des solutions peu coûteuses étant facilement accessibles, les organisations n’ont aucune excuse pour rester vulnérables : choisissez un outil et lancez-vous !
Pour plus d’informations sur les options d’analyse des vulnérabilités, consultez :
- Qu’est-ce que l’analyse des vulnérabilités et comment fonctionne-t-elle ?
- Les meilleurs outils d’analyse des vulnérabilités
- Les 12 meilleurs outils de gestion des vulnérabilités en 2023
- Les 10 meilleurs analyseurs de vulnérabilités open source en 2023
- Tests d’intrusion ou tests de vulnérabilité : une différence importante