

















Certains fournisseurs d’outils d’analyse des vulnérabilités reconnaissent le rôle clé que jouent les fournisseurs de services informatiques gérés (MSP) et les fournisseurs de services de sécurité informatique gérés (MSSP) auprès des nombreuses organisations disposant de ressources informatiques limitées. Ces éditeurs développent activement leurs relations avec les fournisseurs de services, les revendeurs et autres partenaires grâce à un accompagnement marketing, des fonctionnalités mutualisées, des tarifs préférentiels pour les recommandations et bien plus encore.
Les outils suivants offrent de solides options pour prendre en charge l’analyse des vulnérabilités et d’autres fonctionnalités, tout en proposant également des options spécifiquement destinées aux fournisseurs de services :
| Options de déploiement | Dans le cloud | Sur site | Appliance | Option de service |
|---|---|---|---|---|
| Carson & SAINT | Oui | Linux ou Windows | Oui | Oui |
| RapidFire VulScan | Appliance virtuelle Hyper-V ou VMware | Appliance virtuelle Hyper-V ou VMware | N/D | N/D |
| Solarwinds Network Configuration Manager | Appliance virtuelle, Windows Server 2012 ou version ultérieure, marketplace AWS ou Azure | Windows Server 2012 ou version ultérieure | N/D | N/D |
| Syxsense Security Scanner | Plateforme SaaS | N/D | N/D | N/D |
Carson & SAINT
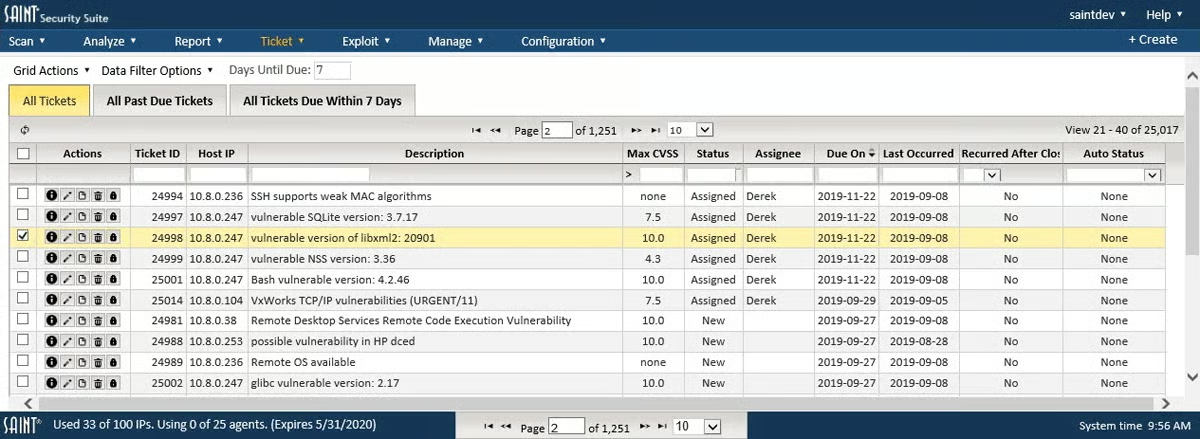
Développé dans les années 1990 comme outil UNIX gratuit, SAINT a évolué pour devenir un vaste ensemble de configurations et de fonctionnalités liées à la gestion des vulnérabilités, à la réponse aux incidents, à la génération de rapports de conformité et aux tests d’intrusion.
Fonctionnalités clés
- Solutions adaptées aux MSP et MSSP pour les fournisseurs de services
- Options mono-utilisateur ou multi-utilisateur
- Options d’évolutivité pour les scanners distribués et le tunneling sécurisé
- Analyse intégrée des vulnérabilités AWS
- Détecte, hiérarchise et gère les vulnérabilités
- Analyse les équipements réseau et les infrastructures cloud
- Fournit des API pour les intégrations personnalisées ; intégration existante avec Continuum GRC, Splunk et bien d’autres
- Également disponible sous la forme d’
- une appliance en rack ou en boîtier autonome (SAINTbox) pour un déploiement rapide
- une solution cloud (SAINTcloud) disponible directement ou via AWS
- un service de conseil
Avantages
- Fonctionnalités multiples : gestion des actifs, surveillance des configurations, rapports de conformité, gestion des tickets de réponse aux incidents, analyse des vulnérabilités, tests d’intrusion et ingénierie sociale
- Plusieurs configurations pour répondre à différents besoins (cloud, sur site, appliance)
- Recherche les vulnérabilités, les erreurs de configuration et l’exposition aux logiciels malveillants
- Tests intégrés des vulnérabilités et des erreurs de configuration avec tests d’intrusion
- Les clients signalent des mises à jour constantes destinées à améliorer les capacités d’analyse et d’évaluation
Inconvénients
- Certains clients se plaignent du nombre excessif de faux positifs
- Ce n’est pas un outil spécialisé. Si seule l’analyse des vulnérabilités est nécessaire, les autres fonctionnalités compliqueront inutilement le processus et la solution paraîtra surchargée
Tarification
Carson & SAINT n’affiche pas ses tarifs sur son site web, mais propose un formulaire pour obtenir des informations tarifaires et s’inscrire à un essai gratuit. Des clients indiquent en ligne que les licences annuelles commencent à 1 500 $ par an et par utilisateur, tandis que la marketplace AWS propose un calculateur de prix pour SAINT fondé sur le coût par hôte et par heure.
RapidFire VulScan
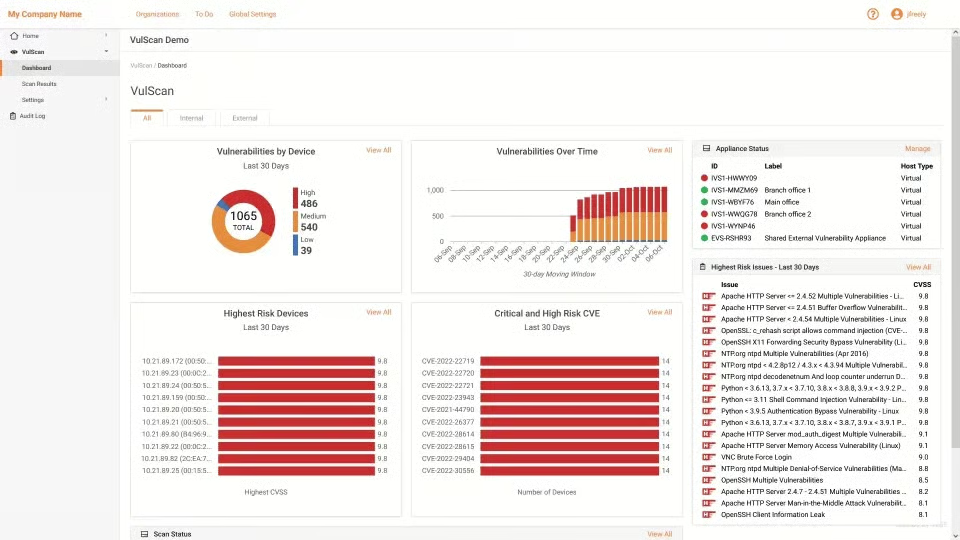
Le produit VulScan de RapidFire Tools effectue des analyses des vulnérabilités des réseaux internes et externes. Cet outil peut être associé aux solutions Network Detective Pro et Cyber Hawk de l’éditeur afin de permettre aux MSP et MSSP de proposer un large éventail de services informatiques et de sécurité.
Fonctionnalités clés
- Automatisation des analyses de vulnérabilités internes
- Plusieurs scanners peuvent être planifiés indépendamment, mais les résultats sont regroupés dans un tableau de bord unique
- Prend en charge plusieurs clients avec des tableaux de bord et des rapports consolidés et individuels
- Génère automatiquement des tickets de service pour les problèmes et vulnérabilités détectés
- Tableaux de bord mutualisés
- Alertes automatisées par e-mail, filtrées selon les plages d’adresses IP ou le niveau de gravité souhaités
- Utilisez des analyses personnalisées pour des besoins spécifiques, ou configurez rapidement le scanner et utilisez les analyses prédéfinies « faible impact », « standard » et « complète »
- Des analyses plus approfondies peuvent être activées grâce à une analyse authentifiée ou avec identifiants depuis des points de terminaison internes
Avantages
- Les scanners de vulnérabilités externes et internes permettent aux MSP et MSSP de fournir des services de gestion et de correction des vulnérabilités
- Le générateur de rapports personnalisable et personnalisable à la marque permet aux MSP et MSSP de créer des rapports à leur marque ou d’aider leurs clients à fournir des rapports de conformité à la marque de leurs clients
- Ressources de formation spécifiques aux fournisseurs de services
- Workflow facultatif pour externaliser les alertes vers le SOC de RocketCyber
- Supports marketing partenaires en marque blanche
Inconvénients
- La formation initiale payante peut être trop courte pour être efficace
- La configuration correcte de l’appliance virtuelle nécessite une expertise
Tarification
RapidFire Tools ne publie pas ses tarifs, mais demande aux clients intéressés de remplir un formulaire pour obtenir un devis. Des clients ont indiqué des tarifs de l’ordre de 500 $ par scanner pour un engagement de plusieurs années.
Solarwinds Network Configuration Manager
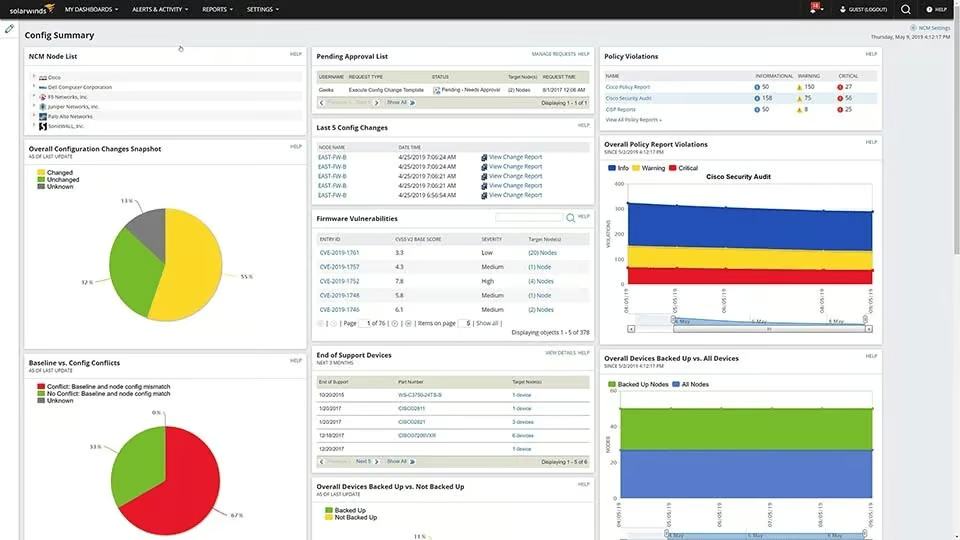
Network Configuration Manager de Solarwinds propose un ensemble de solutions pour la conformité réseau, l’automatisation du réseau, la sauvegarde des configurations réseau et l’évaluation des vulnérabilités. L’outil s’intègre également à une gamme d’autres produits Solarwinds afin de permettre toute une série de fonctionnalités pour gérer, surveiller et sécuriser les réseaux, les systèmes, les bases de données et les applications.
Fonctionnalités clés
- Analyse les équipements réseau à la recherche des vulnérabilités et expositions courantes (CVE) signalées
- Empêche les modifications non autorisées des configurations réseau
- Audite les routeurs et commutateurs réseau pour vérifier leur conformité
- Créez et testez des modifications de configuration à appliquer aux équipements ciblés afin d’accélérer les mises à jour, d’éliminer les erreurs et d’améliorer la cohérence
Avantages
- Soutenu par le programme Transform, le programme partenaires de Solarwinds
- Fait partie d’une gamme d’outils beaucoup plus vaste
- support marketing pour partenaires
Inconvénients
- Un peu surchargé pour ceux qui ont uniquement besoin d’un scanner de vulnérabilités
- Peut signaler un taux plus élevé de faux positifs
- Peut ne pas convenir aux environnements informatiques complexes intégrant le cloud, l’IoT, l’OT et des actifs virtuels
Tarification
Une licence pour Network Configuration Manager de Solarwinds commence à 1 738 $ avec des options pour les abonnements et les licences perpétuelles. Les licences perpétuelles incluent le support et les mises à jour pendant un an, mais continuent de fonctionner au terme de cette année. Les abonnements coûtent beaucoup moins cher, mais cessent de fonctionner à leur expiration.
Syxsense Security Scanner
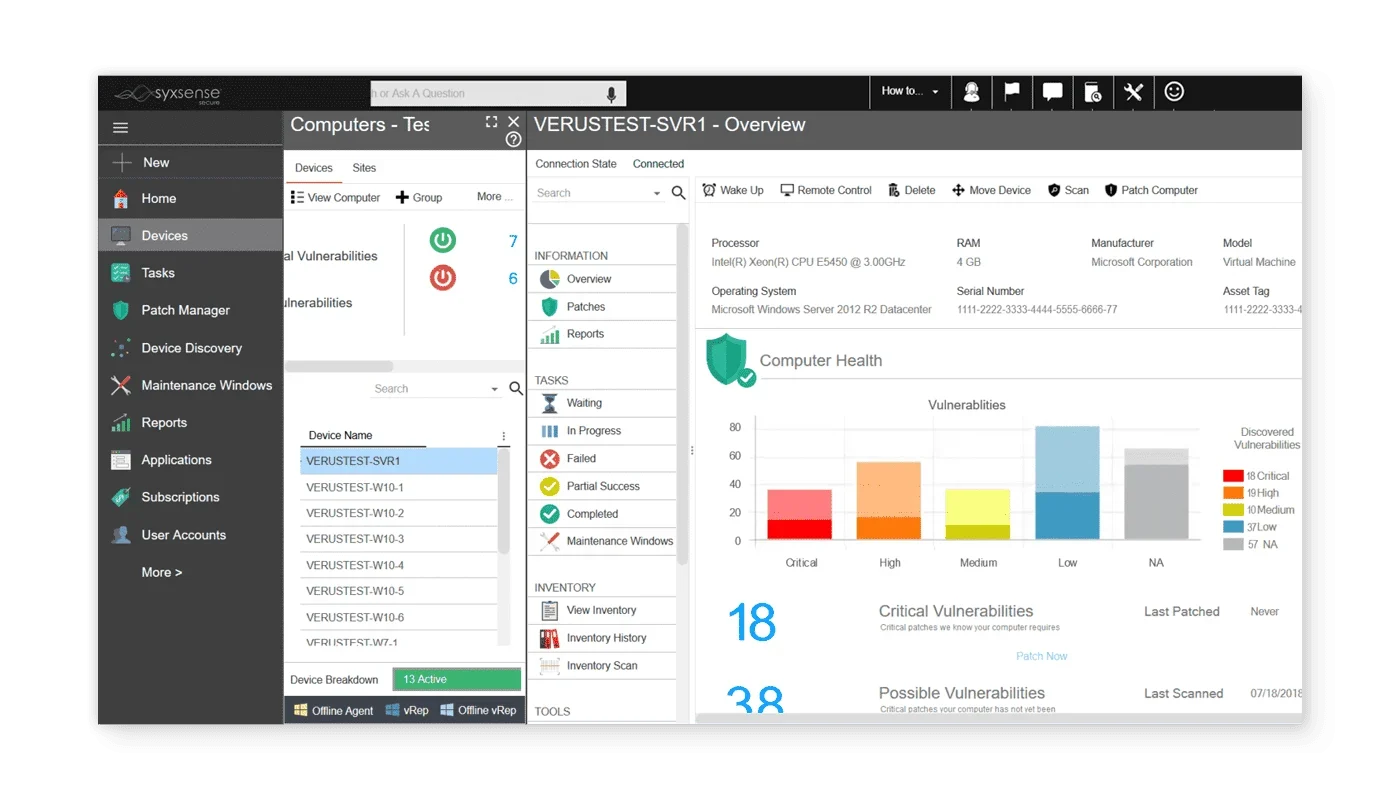
Le scanner de sécurité cloud de Syxsense détecte les points de terminaison en temps réel lorsqu’ils communiquent sur un réseau surveillé. Syxsense propose des fonctionnalités adaptées aux MSP et MSSP afin de favoriser le développement des partenariats, notamment l’absence de frais de programme, des formations gratuites, une intégration gratuite, des équipes dédiées aux canaux de distribution, l’enregistrement des opportunités en ligne, des supports marketing, un soutien marketing conjoint et des options de facturation mensuelle.
Fonctionnalités clés
- Fonctionnalités mutualisées pour surveiller et gérer les vulnérabilités dans les environnements spécifiques de chaque client
- Tableau de bord unique pour tous les clients ou spécifique à chaque client
- Détection des appareils en temps réel
- Gestion automatisée des correctifs
- Historique de l’inventaire et journaux d’audit
- Détection étendue des erreurs de configuration, des vulnérabilités ouvertes, des ports ouverts, de l’état des antivirus, des pare-feu désactivés, etc.
- Compatible avec tous les systèmes d’exploitation, et capture les appareils Windows, macOS, iOS, Linux et Android
- Commission d’apporteur de 10 % ou options de facturation directe
- S’intègre à d’autres produits Syxsense pour la gestion avancée des systèmes, l’application des correctifs et la protection des points de terminaison
Avantages
- Sans agent
- Cloud et rapide à configurer
- Facile à utiliser
- Inclut également la gestion des configurations, les alertes de menaces, le contrôle à distance, la gestion des redémarrages et les rapports de conformité
Inconvénients
- Ne peut pas analyser les appareils bloqués vis-à-vis d’Internet ou strictement sur site
- Certains utilisateurs se plaignent de problèmes d’accès à distance qui se fige
- Il s’agit principalement d’une solution de gestion des correctifs ; les autres fonctionnalités n’offrent pas le même niveau de performances
- Ne prend pas en charge toutes les vulnérabilités des systèmes d’exploitation de manière équivalente ; la prise en charge de Linux et d’Apple est moins bonne
Tarification
Syxsense n’affiche pas ses tarifs, mais fournit des devis. L’analyse et la gestion des vulnérabilités de sécurité sont disponibles avec le produit Syxsense Secure. Des fonctionnalités futures telles que la correction, la gestion des appareils mobiles (MDM) et l’exportation des données SIEM sont accessibles en passant à Syxsense Enterprise.
Critères de sélection des meilleurs outils d’analyse des vulnérabilités pour les MSP et MSSP
Toutes les organisations doivent effectuer des analyses de vulnérabilités, mais beaucoup ne disposent pas des ressources internes nécessaires pour installer, configurer et maintenir des outils d’analyse des vulnérabilités, et encore moins pour réaliser les analyses et y donner suite. Pour cet article, nous nous sommes concentrés sur les scanners de vulnérabilités qui mettent l’accent sur une offre destinée aux MSP et MSSP. Les fonctionnalités mutualisées ont également été prises en compte pour établir cette liste.
Nous avons exclu les outils d’analyse des vulnérabilités très performants, tels que les outils open source, ainsi que les fournisseurs qui peuvent promouvoir plus modestement leurs programmes destinés aux MSP et MSSP. Par exemple :
- Invicti : scanner d’applications destiné aux entreprises
- Fortra Digital Defense : fournisseur de services proposant des outils destinés aux entreprises
- nmap : outil open source populaire
- Manage Engine : outil destiné aux PME
- OpenVAS : outil open source populaire
- Qualys : outil destiné aux grandes entreprises
- Tenable : outil destiné aux grandes entreprises
Certains fournisseurs, comme ConnectSecure et In-SOC proposent des solutions de gestion des vulnérabilités qui couvrent davantage que l’analyse ; toutefois, pour les besoins de cet article, nous nous sommes strictement concentrés sur les outils d’analyse des vulnérabilités. Des services tels que Hacker Target ou Hosted Scan hébergent des services d’analyse des vulnérabilités qui utilisent des outils open source ; ces solutions ont également été exclues, car ce ne sont pas des outils.
En résumé : outils d’analyse des vulnérabilités pour MSP et MSSP
Les fournisseurs de services managés favorisent la satisfaction et la sécurité des clients grâce aux analyses de vulnérabilités. Un MSP ou MSSP qui détecte les problèmes avant qu’un attaquant puisse les exploiter peut éviter au client une violation de sécurité et lui épargner une fortune en coûts futurs.
La gestion des vulnérabilités impossibles à corriger offre aux MSP et MSSP des possibilités de générer des revenus grâce à la conception d’architectures informatiques, à des outils supplémentaires et à des services permettant de surveiller ou de contrôler ces vulnérabilités. Toutefois, pour garantir des déploiements rentables et stables, les MSP et MSSP doivent sélectionner des outils dotés de fonctionnalités, de programmes marketing et d’un support adaptés aux fournisseurs de services.
Pour plus d’informations sur les options d’analyse des vulnérabilités, consultez :
- Qu’est-ce que l’analyse des vulnérabilités et comment fonctionne-t-elle ?
- Les meilleurs outils de scan de vulnérabilités
- 12 outils de gestion des vulnérabilités incontournables en 2023
- Les 10 meilleurs scanners de vulnérabilités open source en 2023
- Devenir un MSSP : outils, services et conseils pour les services de sécurité managés
- Tests d’intrusion ou tests de vulnérabilités : une différence importante