

















Für budgetbeschränkte Unternehmen mit hohen technischen Kompetenzen können Open-Source-Tools zur Schwachstellenprüfung kostengünstige Optionen für Unternehmen jeder Größe bieten. Die meisten nichttechnischen Unternehmen können es sich jedoch nicht leisten, die erfahrenen IT-Fachkräfte zu beschäftigen, die für die effektive Nutzung und Wartung von Open-Source-Tools ohne formellen technischen Support erforderlich sind.
Mehrere Anbieter bieten kostenlose und kostengünstige Tarife für ihre Scanning-Tools an, mit denen auch die kleinsten Unternehmen von kommerziellen Netzwerk-Scanning-Produkten profitieren können. Diese kommerziellen Produkte bieten in der Regel benutzerfreundlichere Oberflächen und grundlegenden technischen Support.
| Scanner für IT-Infrastrukturen | Web-/App-Scanner | Kostenloser Tarif | Einschränkungen | |
|---|---|---|---|---|
| GFI Languard | Ja | n. z. | Nein | Keine |
| Manage Engine Vulnerability Manager Plus | Ja | n. z. | Ja | 25 Geräte |
| Tenable Nessus Essentials | Ja | n. z. | Ja | 16 IP-Adressen |
| Dastardly | n. z. | Ja | Ja | 7 zentrale Schwachstellen |
| StackHawk | n. z. | Ja | Ja | 1 Anwendung |
Kostengünstige und kostenlose Scanner für IT-Infrastrukturen
Tools dieser Kategorie prüfen Endpunkte, Server und Netzwerkgeräte, die in vielen kleineren Unternehmen zu finden sind.
GFI Languard: Kostengünstiger Scanner für Endpunkt-Schwachstellen
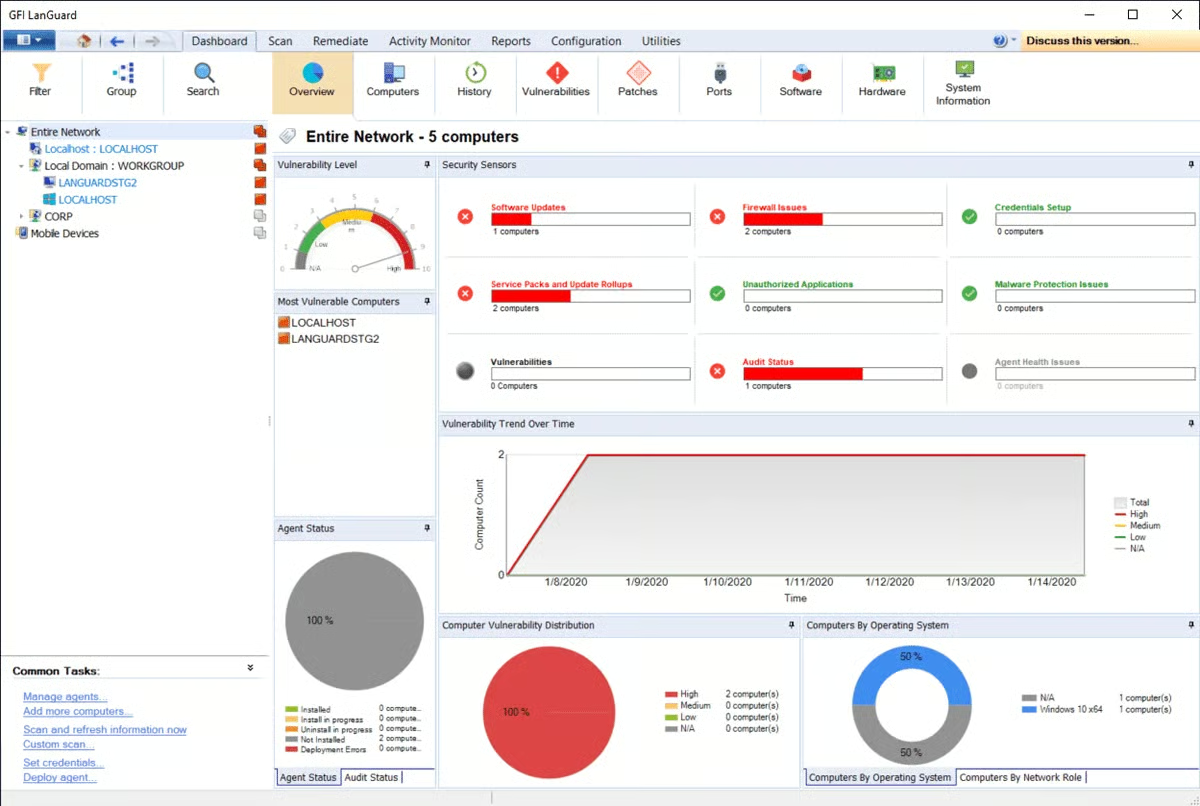
Languard von GFI Software scannt Geräte auf fehlende Patches für Betriebssysteme und Drittanbietersoftware. Das Tool kann außerdem Sicherheits- und Compliance-Audits durchführen, Berichte erstellen, Änderungen am Netzwerk verfolgen und häufige Sicherheitslücken aufspüren.
Wichtige Funktionen
- Automatische Erkennung von Geräten: Computer, Mobilgeräte, Drucker, Server, virtuelle Maschinen, Router und Switches
- Identifiziert Schwachstellen, die nicht durch Patches behoben werden, anhand einer kontinuierlich aktualisierten Liste mit mehr als 60.000 bekannten Problemen
- Bietet die Erkennung fehlender Patches und Patch-Management für Microsoft-, Mac- und Linux-Betriebssysteme
- Prüft Netzwerke automatisch oder auf Abruf
- Automatischer Download fehlender Patches oder Zurücksetzen von Patches
- Prüft Geräte, identifiziert und kategorisiert Schwachstellen und empfiehlt Maßnahmen
Vorteile
- Automatische Patch-Installation für Webbrowser
- Webbasierte Berichte, mehrere Instanzen können zusammengeführt werden
- Integration mit mehr als 4.000 Sicherheitsanwendungen
- Verfolgt mit dem Netzwerk verbundene Geräte
- Läuft in Virtualisierungstechnologien und unterstützt diese
- Läuft agentenlos oder agentenbasiert
Nachteile
- Übermäßig einfache Benutzeroberfläche
- Server müssen möglicherweise regelmäßig neu gestartet werden, um Abstürze zu vermeiden
- Agenten können erhebliche lokale Ressourcen verbrauchen
Preise
GFI lizenziert Languard jährlich pro Knoten in drei Stufen:
- Kleine Unternehmen: 10–49 Benutzer, 26,33 US-Dollar
- Mittlere Unternehmen: 50–249 Benutzer, 11,48 US-Dollar
- Große Unternehmen: 250 oder mehr Benutzer, 8,10 US-Dollar
ManageEngine Vulnerability Manager Plus: Am besten für KMU mit weniger als 25 Geräten
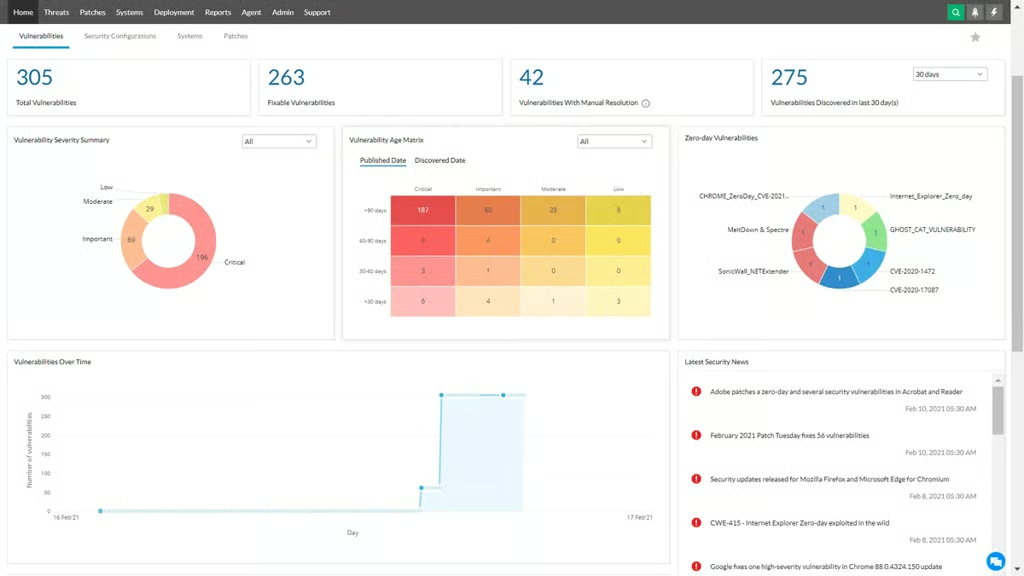
ManageEngine bietet eine große Auswahl an Lösungen für Identität, Sicherheit und IT-Management. Das Produkt Vulnerability Manager Plus scannt Geräte und Webserver, um Schwachstellen, Fehlkonfigurationen und risikoreiche Software zu erkennen. Für kleine Unternehmen mit weniger als 25 Geräten bietet ManageEngine eine kostenlose Lizenz an.
Wichtige Funktionen
- Prüft Geräte auf Schwachstellen in Betriebssystemen und Drittanbietersoftware, veralteter Software, Peer-to-Peer-Software sowie Zero-Day-Schwachstellen
- Prüft auf Standardanmeldedaten, Fehlkonfigurationen von Firewalls, offene Freigaben und Probleme mit Benutzerberechtigungen (ungenutzte Benutzer oder Gruppen, erweiterte Berechtigungen usw.)
- Kann Webserver auf ungenutzte Webseiten, falsch konfigurierte HTTP-Header und -Optionen, abgelaufene Zertifikate und mehr prüfen
Vorteile
- Kombiniert Schwachstellenbewertung, Compliance, Patch-Management und die Konfiguration der Systemsicherheit in einem Tool
- Erkennung offener Ports auf allen Geräten
- Einfache Einrichtung
Nachteile
- Unterstützt das Betriebssystem AIX nicht
- Nicht cloudnativ und keine Unterstützung für die automatische Bereitstellung von Agenten in der Cloud
- Die sofortige Bereitstellung von Patches kann eingeschränkt sein
Preise
Kostenlose Testversionen sind für drei Editionen der Software verfügbar, die jährlich lizenziert werden:
- Kostenlos (KMU mit bis zu 25 Geräten)
- Professional: ab 695 US-Dollar für 100 Workstations / 1 Techniker
- Enterprise: ab 1.195 US-Dollar für 100 Workstations / 1 Techniker; zusätzlich:
- Audit-Compliance anhand von CIS-Benchmarks
- Firmware-Patches anzeigen, hochladen und bereitstellen
- Bereitstellungen verwalten und überwachen
- Patch-Management
- Verteilungsserver
- Herunterfahren per Fernzugriff planen
- Wake-on-LAN planen
Die Verwaltung von Netzwerkgeräten erfordert zusätzliche Lizenzen.
Tenable Nessus Essentials: Beste Option, um ein führendes Tool zur Schwachstellenprüfung von IT-Infrastrukturen kennenzulernen
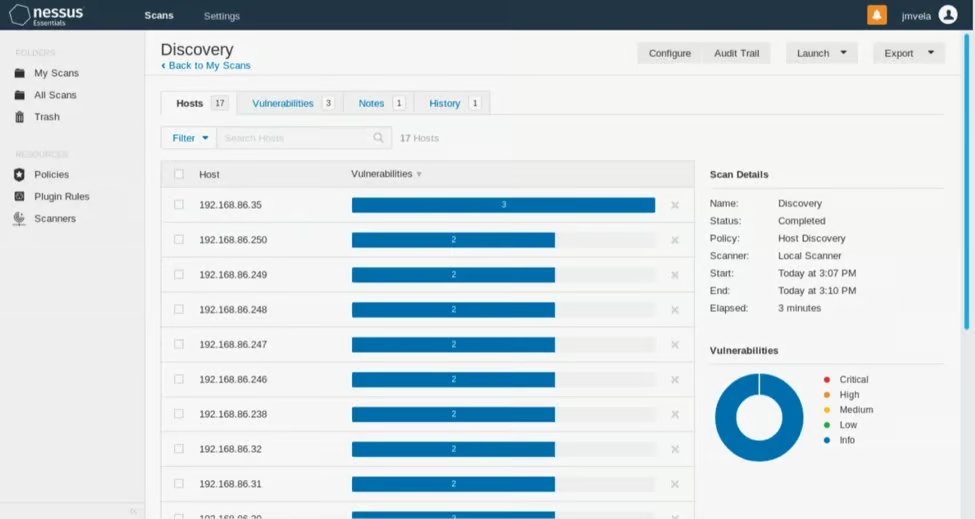
Tenable entwickelte Nessus ursprünglich als quelloffenes und kostenloses Unix-Tool zur Schwachstellenprüfung und entwickelte es später zu einem agentenlosen Tool zur Schwachstellenbewertung mit Abdeckung von mehr als 47.000 einzigartigen IT-, IoT- und OT-Systemen, Betriebssystemen und Anwendungen weiter. Das kostenlose Nessus Essentials (früher Nessus Home) setzt die Tradition fort, kleinere Unternehmen mit einem Tool zu unterstützen, das die Funktionen der umfassenderen Nessus-Plattform in reduziertem Umfang bereitstellt.
Wichtige Funktionen
- Schnelle, agentenlose Scans
- Prüft auf Schwachstellen sowie Compliance-Konfigurationen
- Installation unter Linux, Windows und Windows Server oder in Docker-Images
- On-Demand-Kurs zum Erlernen von Nessus verfügbar
Vorteile
- Am drittleichtesten zu bedienen in den Rankings für Vulnerability-Scanner-Software auf G2
- Agentenloses Scanning
- Niedrigste veröffentlichte Rate falsch-positiver Ergebnisse mit einer Genauigkeit von mehr als sechs Sigma (ca. 0,32 Fehler pro 1 Million Scans)
Nachteile
- Steile Lernkurve für neue Benutzer
- Einige Benutzer beklagen falsch-negative Ergebnisse
- Einige Benutzer beklagen die eingeschränkte API-Integration
- Die Essentials-Lizenz kann pro Scanner nur für bis zu 16 IP-Adressen verwendet werden
- Es ist unklar, ob Nessus Essentials das gesamte Spektrum an Schwachstellen des voll ausgestatteten Enterprise-Produkts prüfen kann
Preise
Nessus Essentials kann heruntergeladen und einmalig aktiviert werden. Die Registrierung läuft nicht ab, aber für eine neue Installation ist ein neuer Aktivierungscode erforderlich.
Weitere Informationen zur umfassenderen Suite der Tenable-Schwachstellenscanner finden Sie unter Die besten Anbieter von Scannern zur Schwachstellenprüfung für Unternehmen.
Kostengünstige und kostenlose IT-Scanner für Websites und Anwendungen
Tools dieser Kategorie prüfen Websites und Anwendungen auf häufige Schwachstellen wie Cross-Site-Scripting (XSS), Probleme bei der Cross-Origin Resource Sharing (CORS), SQL-Injection und mehr. Weitere Informationen zu einer größeren Auswahl an Scannern zur Prüfung von Anwendungsschwachstellen finden Sie unter: Die besten Tools zur Schwachstellenprüfung für DevOps, Websites und Anwendungen.
Portswigger Dastardly: Am besten für grundlegende DAST-Tests
Portswiggers beliebte Burp Suite Enterprise Edition ist preislich angemessen, kann aber für die kleinsten Unternehmen dennoch unerschwinglich sein. Glücklicherweise kann der funktionsbeschränkte Dastardly Webanwendungsscanner kostenlos eingesetzt werden, um Entwicklern den Einstieg zu erleichtern.
Wichtige Funktionen
- Direkte Integration in die Continuous-Integration-/Continuous-Development-Plattformen (CI/CD) Jenkins, TeamCity und GitHub Actions sowie in Fehlerverfolgungssysteme
- Integration in andere CI/CD-Plattformen, jedoch ohne plattformspezifische Integrationsanleitungen
- Prüft Anwendungen automatisch, wenn sie in CI/CD übertragen werden
- Dynamic Application Security Testing (DAST) mit weniger falsch-positiven Ergebnissen
- Die Scanergebnisse werden direkt in das CI/CD-Tool eingespeist, sodass keine zusätzliche Software zum Anzeigen oder Analysieren der Ergebnisse erforderlich ist
- Kostenlose Web Security Academy als Hilfe beim Beheben von Fehlern
Vorteile
- Funktioniert auch mit stark zustandsbehafteten Single-Page-Anwendungen (SPAs)
- Sprachunabhängiges Scanning
- Erkennt sieben wichtige Schwachstellen: XSS, CORS-Probleme, JavaScript-Abhängigkeiten, nicht angegebene oder mehrere Inhaltstypen, doppelte Cookies und nicht angegebene HTML-Zeichensätze
Nachteile
- Erkennt keine SQL-Injection, DOM-basiertes XSS, HTTP-Request-Smuggling, clientseitige Prototype Pollution und viele weitere Probleme, die von der kommerziellen Enterprise-Version der Burp Suite erkannt werden
Preise
Dastardly wird kostenlos angeboten. Weitere Informationen zur Burp Suite finden Sie unter Erste Schritte mit der Burp Suite: Ein Pentesting-Tutorial
StackHawk: Beste Option für die Prüfung der Schwachstellen einer einzelnen Anwendung
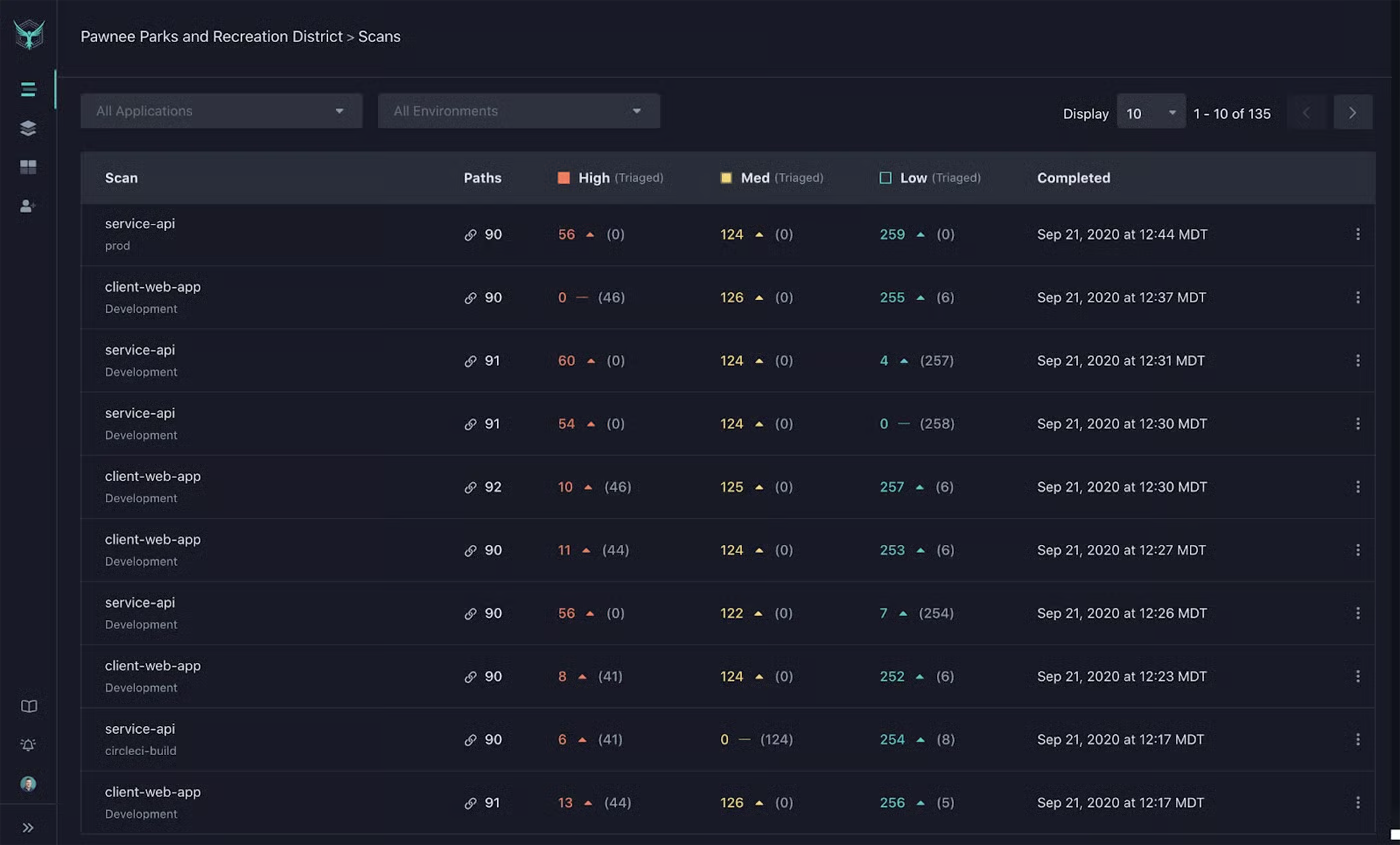
StackHawk wurde von DevOps-Ingenieuren für DevOps-Ingenieure entwickelt, die täglich Code schreiben und bereitstellen, und StackHawk zielt darauf ab, den Prozess der Entwicklung sicherer Software zu vereinfachen. Der DAST-Scanner integriert sich in CI/CD-Automatisierung und Slack, um die Triage von Befunden zu unterstützen und eine schnelle Behebung zu ermöglichen.
Wichtige Funktionen
- CI/CD- und Slack-Integration
- Unterstützung für REST, GraphQL und SOAP
- Benutzerdefinierte Scan-Erkennung und historische Scandaten
- Auf cURL basierende Kriterien zur Reproduktion
Vorteile
- Unbegrenzte Scans für eine Anwendung
- Unbegrenzte Scans und Umgebungen
- Docker-basierter Scanner für die Anwendungssicherheit
- Das kostenlose Tool wird fortlaufend um Funktionen erweitert (gRPC-Unterstützung in Entwicklung)
Nachteile
- Erfordert die Nutzung und Kenntnisse der Docker-Infrastruktur
- Für die kostenlose Version wird nur Support per E-Mail angeboten
- Für mehr als eine Anwendung ist eine kostenpflichtige Lizenz erforderlich
Preise
StackHawk bietet drei Lizenzstufen an. Kostenpflichtige Versionen basieren auf einem Preis pro Entwickler und Monat und können monatlich abgerechnet werden. Bei jährlicher Abrechnung wird für die kostenpflichtigen Stufen ein Rabatt gewährt.
- Kostenlose Stufe – nur eine Anwendung
- Pro-Stufe: 49 US-Dollar pro Entwickler und Monat
- Mindestens 5 Entwickler, Mengenrabatte verfügbar
- Unbegrenzte Anwendungsprüfung
- Funktionen der kostenlosen Stufe sowie: Anwendungs-Dashboard, Snyk-Integration, GitHub-CodeQL- und Repository-Integration, benutzerdefinierte Testdaten für REST, HawkScan ReScan und benutzerdefinierte Testdaten für GraphQL
- Support per E-Mail und Slack
- Enterprise-Stufe: 69 US-Dollar pro Entwickler und Monat
- Mengenrabatte verfügbar
- Funktionen der Pro-Stufe sowie viele weitere Funktionen, darunter: Single Sign-on, MS Teams, Webhooks-Integration, rollenbasierte Berechtigungen, Berichte mit Zusammenfassungen für Führungskräfte, API-Zugriff auf Scanergebnisse und Richtlinienverwaltung
- Support per E-Mail und Slack (dedizierter Support) sowie optional Premier-Support per Zoom
Kriterien für die besten Tools zur Schwachstellenprüfung für kleine und mittlere Unternehmen (KMU)
Für die Zusammenstellung dieser Liste KMU-freundlicher Tools haben wir eine große Auswahl an Websites, Anbietermaterialien und Kundenbewertungen ausgewertet, um anhand von Leistungsumfang und Ruf eine Gruppe qualifizierter Kandidaten zu erstellen. Anschließend haben wir die Liste gezielt auf Anbieter beschränkt, die eine unbegrenzte kostenlose oder kostengünstige Stufe für kleinere Kunden anbieten.
- Anbieter mit einer begrenzten kostenlosen Testversion
- Kostenlose Dienste, die Tools anderer Anbieter verwenden
- Open-Source-Tools
Wie in anderen Kategorien des Marktes für Schwachstellenprüfung werden zusätzliche Funktionen, neue Preisstufen und sonstige Produktänderungen dazu führen, dass sich diese Liste im Laufe der Zeit weiterentwickelt. Die besten Produkte werden sich mit der Zeit verändern, und Unternehmen müssen die verfügbaren Funktionen stets mit ihrem aktuellen Bedarf abgleichen.
Fazit: Teure Sicherheitsverletzungen mit kostengünstigen Scans verhindern
Selbst die kleinsten Unternehmen sollten ihre Sicherheitsinfrastruktur und Anwendungen mithilfe von Scannern zur Schwachstellenprüfung untersuchen. Die meisten Anbieter bieten kostenlose Testversionen an, und die Anbieter in dieser Liste stellen Einstiegsstufen bereit, damit Unternehmen jeder Größe Schwachstellen in ihrer Umgebung erkennen können, bevor ein Angreifer sie ausnutzt.
Auch wenn die Umsetzung gezielter, geplanter Sicherheitsmaßnahmen Zeit und Ressourcen erfordert, ist sie stets deutlich günstiger als die Reaktion auf Notfälle, forensische Untersuchungen und die Behebung von Schäden. Da kostengünstige Lösungen problemlos verfügbar sind, gibt es für Unternehmen keine Entschuldigung, weiterhin verwundbar zu bleiben – wählen Sie also ein Tool und legen Sie los!
Weitere Informationen zu Optionen für die Schwachstellenprüfung finden Sie unter: