

















予算に制約がある一方で高度な技術力を持つ組織にとって、オープンソースの脆弱性スキャンツールは、規模を問わず低コストの選択肢となります。しかし、技術部門を持たない組織の多くは、正式な技術サポートのないオープンソースツールを効果的に使い、維持するために必要な経験豊富なIT人材を雇い続ける余裕がありません。
複数のベンダーがスキャンツールの低価格または無料プランを提供しており、最小規模の組織でも商用のネットワークスキャン製品のメリットを得られます。こうした商用製品は通常、より使いやすいインターフェースを備え、基本的な技術サポートを提供します。
| ITインフラスキャナー | Web/アプリスキャナー | 無料プラン | 制限事項 | |
|---|---|---|---|---|
| GFI Languard | はい | 該当なし | いいえ | なし |
| Manage Engine Vulnerability Manager Plusになっています。 | はい | 該当なし | はい | 25台のデバイス |
| Tenable Nessus Essentialsになっています。 | はい | 該当なし | はい | 16個のIPアドレス |
| Dastardlyになっています。 | 該当なし | はい | はい | 主要な脆弱性7件 |
| StackHawkになっています。 | 該当なし | はい | はい | 1つのアプリケーション |
低価格・無料のITインフラスキャナー
このカテゴリーのツールは、多くの小規模組織で使われているエンドポイント、サーバー、ネットワーク機器をスキャンします。
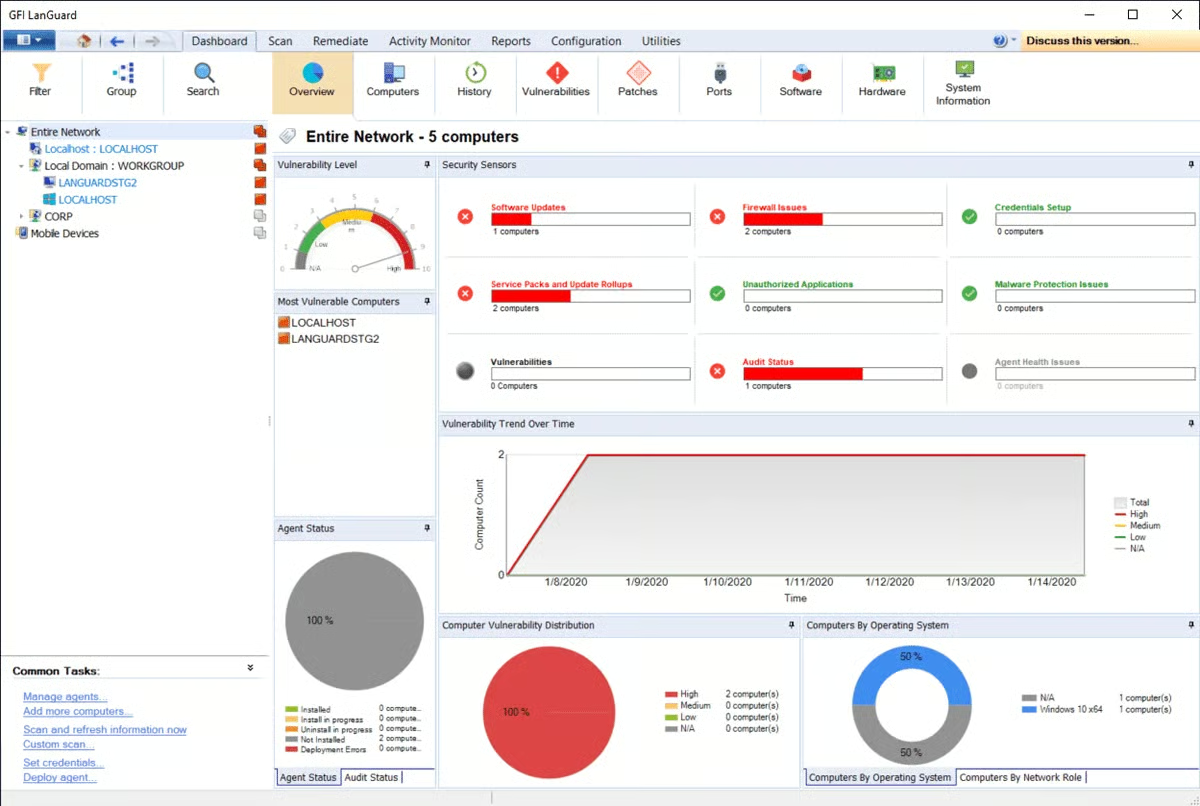
GFI Languard:低価格のエンドポイント脆弱性スキャナー
GFI SoftwareのLanguard脆弱性スキャンツールは、OSやサードパーティー製ソフトウェアに不足しているパッチを検出するため、デバイスを発見してスキャンします。このツールは、セキュリティとコンプライアンスの監査、レポート作成、ネットワークの変更追跡、一般的なセキュリティ上の欠落箇所の特定も実行できます。
主な機能
- コンピューター、モバイルデバイス、プリンター、サーバー、仮想マシン、ルーター、スイッチなどのデバイスを自動検出
- 常時更新される6万件以上の既知の問題リストから、パッチ以外の脆弱性を特定
- Microsoft、Mac、Linuxの各OSを対象に、不足パッチの検出とパッチ管理を提供
- ネットワークを自動またはオンデマンドでスキャン
- 不足パッチやロールバック用パッチを自動ダウンロード
- デバイスをスキャンし、推奨アクションとともに脆弱性を特定・分類
メリット
- Webブラウザーの自動パッチ適用
- Webベースのレポート作成。複数のインスタンスを統合可能
- 4,000以上のセキュリティアプリケーションと連携
- ネットワークに接続されたデバイスを追跡
- 仮想化技術上で動作し、サポート
- エージェントレスモードまたはエージェントベースモードで動作
デメリット
- ユーザーインターフェースが過度に基本的
- クラッシュを避けるため、サーバーを定期的に再起動する必要がある場合がある
- エージェントがローカルリソースを大量に消費する可能性がある
価格
GFIはLanguardにノード単位・年単位で、次の3つの料金帯を設定しています:
- 小規模企業(ユーザー10~49人):26.33米ドル
- 中規模企業(ユーザー50~249人):11.48米ドル
- 大規模企業(ユーザー250人以上):8.10米ドル
ManageEngine Vulnerability Manager Plus:デバイス25台未満の中小企業に最適
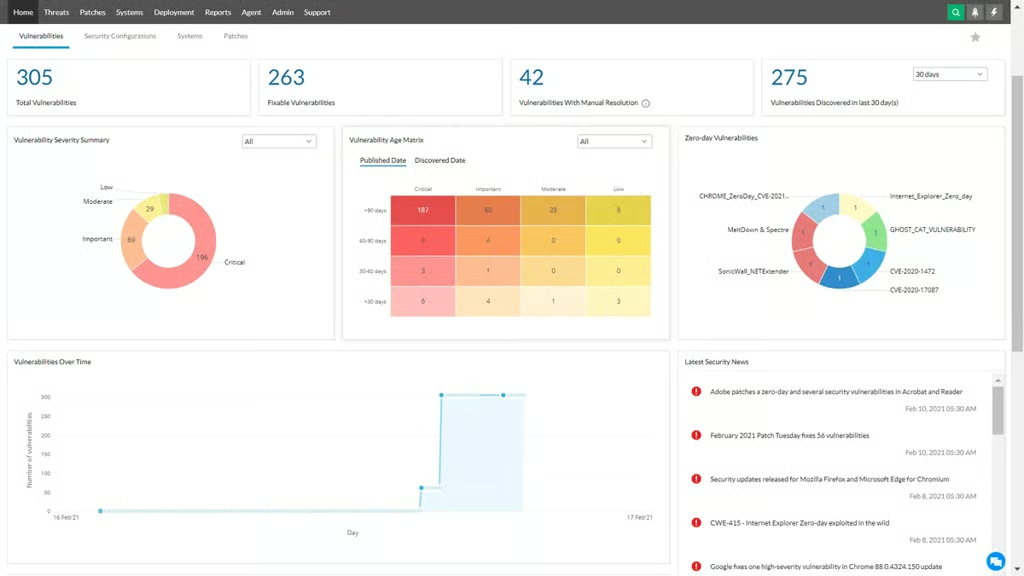
ManageEngineは、ID、セキュリティ、IT管理に関する幅広いソリューションを提供しています。同社のVulnerability Manager Plus製品は、デバイスとWebサーバーをスキャンし、脆弱性、設定ミス、リスクの高いソフトウェアを検出します。デバイス数が25台未満の小規模企業には、ManageEngineが無料ライセンスを提供しています。
主な機能
- OSやサードパーティー製ソフトウェア、サポート終了ソフトウェア、ピアツーピアソフトウェア、ゼロデイ脆弱性についてデバイスをスキャン
- デフォルト認証情報、ファイアウォールの設定ミス、オープン共有、ユーザー権限の問題(未使用のユーザーやグループ、昇格された権限など)をスキャン
- 未使用のWebページ、設定ミスのあるHTTPヘッダー/オプション、期限切れの証明書などを対象にWebサーバーをスキャン可能
メリット
- 脆弱性評価、コンプライアンス、パッチ管理、システムセキュリティ設定を1つのツールに統合
- すべてのデバイスでオープンポートを検出
- セットアップが簡単
デメリット
- AIX OSをサポートしていない
- クラウドネイティブではなく、クラウド上でのエージェントの自動展開をサポートしていない
- パッチを即時に展開できない場合がある
価格
ソフトウェアは年単位のライセンスで、3つのエディションすべてに無料トライアルが用意されています:
- 無料(中小企業、デバイス25台まで)
- Professional:ワークステーション100台/技術者1人で695米ドルから
- Enterprise:ワークステーション100台/技術者1人で1,195米ドルから。以下を追加:
- CISベンチマークによる監査コンプライアンス
- ファームウェアパッチの表示、アップロード、展開
- 展開の管理と監視
- パッチ管理
- 配布サーバー
- リモートシャットダウンのスケジュール設定
- Wake on LANのスケジュール設定
ネットワークデバイスの管理には追加ライセンスが必要です。
Tenable Nessus Essentials:市場をリードするITインフラ脆弱性スキャンツールを学ぶ最適な選択肢
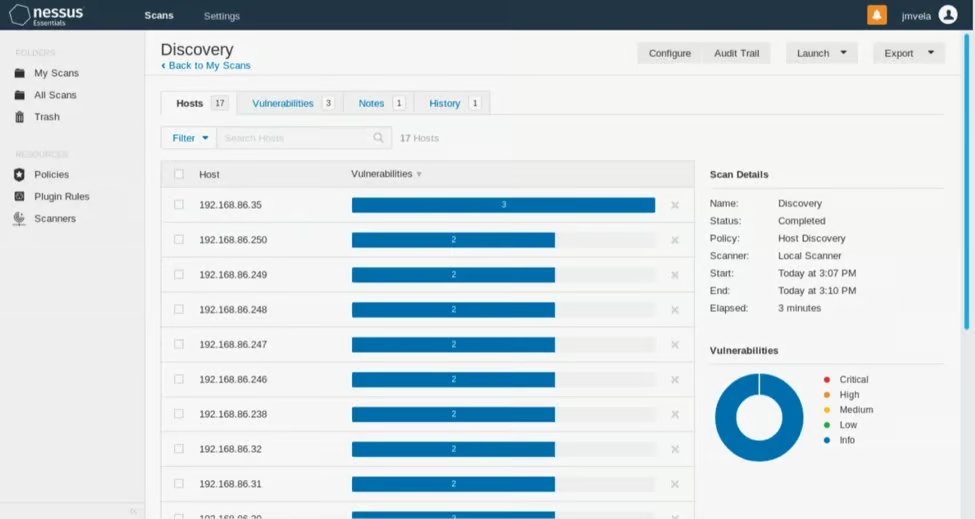
Tenableは当初、Nessusをオープンソースで無料のUnix向け脆弱性スキャンツールとして開発し、その後、Nessusを、47,000種類を超えるIT、IoT、OT、OS、アプリケーションをカバーするエージェントレスの脆弱性評価ツールへと発展させました。旧称Nessus Homeの無料版Nessus Essentialsは、より小規模な組織向けに、Nessusプラットフォームの幅広い機能を縮小した形で提供し続けています。
主な機能
- 高速なエージェントレススキャン
- 脆弱性に加え、コンプライアンス設定もチェック
- Linux、Windows、Windows Server、またはDockerイメージにインストール可能
- オンデマンドコースでNessusを学習可能
メリット
- G2のランキングで3番目に使いやすい脆弱性スキャナーソフトウェアランキング(G2)
- エージェントレススキャン
- 公表されている中で最も低い誤検知率を実現し、6シグマを上回る精度(100万回のスキャンあたり約0.32件の欠陥)
デメリット
- 新規ユーザーには学習曲線が急
- 誤検知(偽陰性)があるとの不満が一部のユーザーから出ている
- API連携が限定的との不満が一部のユーザーから出ている
- Essentialsライセンスは、スキャナー1台あたり最大16個のIPアドレスにしか使用できない
- Nessus Essentialsが、フル機能のエンタープライズ製品と同じ範囲の脆弱性をすべてスキャンできるかどうかは明確ではない
価格
Nessus Essentialsは、1回限りのアクティベーションでダウンロードして登録できます。登録の有効期限はありませんが、新たにインストールする場合は新しいアクティベーションコードが必要です。
Tenableの脆弱性スキャナーに関するより幅広いスイートの詳細については、エンタープライズ向け脆弱性スキャンベンダーのベスト製品をお読みください。
低価格・無料のIT Webサイト/アプリケーションスキャナー
このカテゴリーのツールは、クロスサイトスクリプティング(XSS)、クロスオリジンリソース共有(CORS)の問題、SQLインジェクションなど、一般的な脆弱性をWebサイトやアプリケーションから検出します。アプリケーション脆弱性スキャナーのより幅広い製品については、次を参照してください:DevOps、Webサイト、アプリケーション向け脆弱性スキャンツールのベスト製品.
Portswigger Dastardly:基本的なDASTテストに最適
Portswiggerの人気製品Burp Suite Enterprise Editionは手頃な価格ですが、最小規模の組織には手が届かない場合があります。幸い、機能を限定したDastardlyというWebアプリケーションスキャナーは、開発者が使い始めるために無料で利用できます。
主な機能
- Jenkins、TeamCity、GitHub Actionsの継続的インテグレーション/継続的デリバリー(CI/CD)プラットフォームおよびバグ追跡システムと直接連携
- 他のCI/CDプラットフォームとも連携するが、プラットフォーム固有の連携手順は提供しない
- CI/CDにプッシュされるとアプリケーションを自動的にチェック
- 誤検知を抑えた動的アプリケーションセキュリティテスト(DAST)
- スキャン結果をCI/CDツールに直接送信するため、結果の表示や分析に追加のソフトウェアは不要
- バグ修正を支援する無料のWeb Security Academy
メリット
- 状態を大量に保持するシングルページアプリケーション(SPA)にも対応
- 言語に依存しないスキャン
- 7つの重要な脆弱性を検出:XSS、CORSの問題、JavaScriptの依存関係、未指定または複数のコンテンツタイプ、重複Cookie、未指定のHTML文字セット
デメリット
- SQLインジェクション、DOMベースXSS、HTTPリクエストスマグリング、クライアント側プロトタイプ汚染など、Burp Suiteの商用エンタープライズ版が検出する多くの問題は検出しない
価格
Dastardlyは無料で提供されています。Burp Suiteの詳細については、Burp Suiteを始める:ペネトレーションテスト入門
StackHawk:単一アプリケーションの脆弱性テストに最適
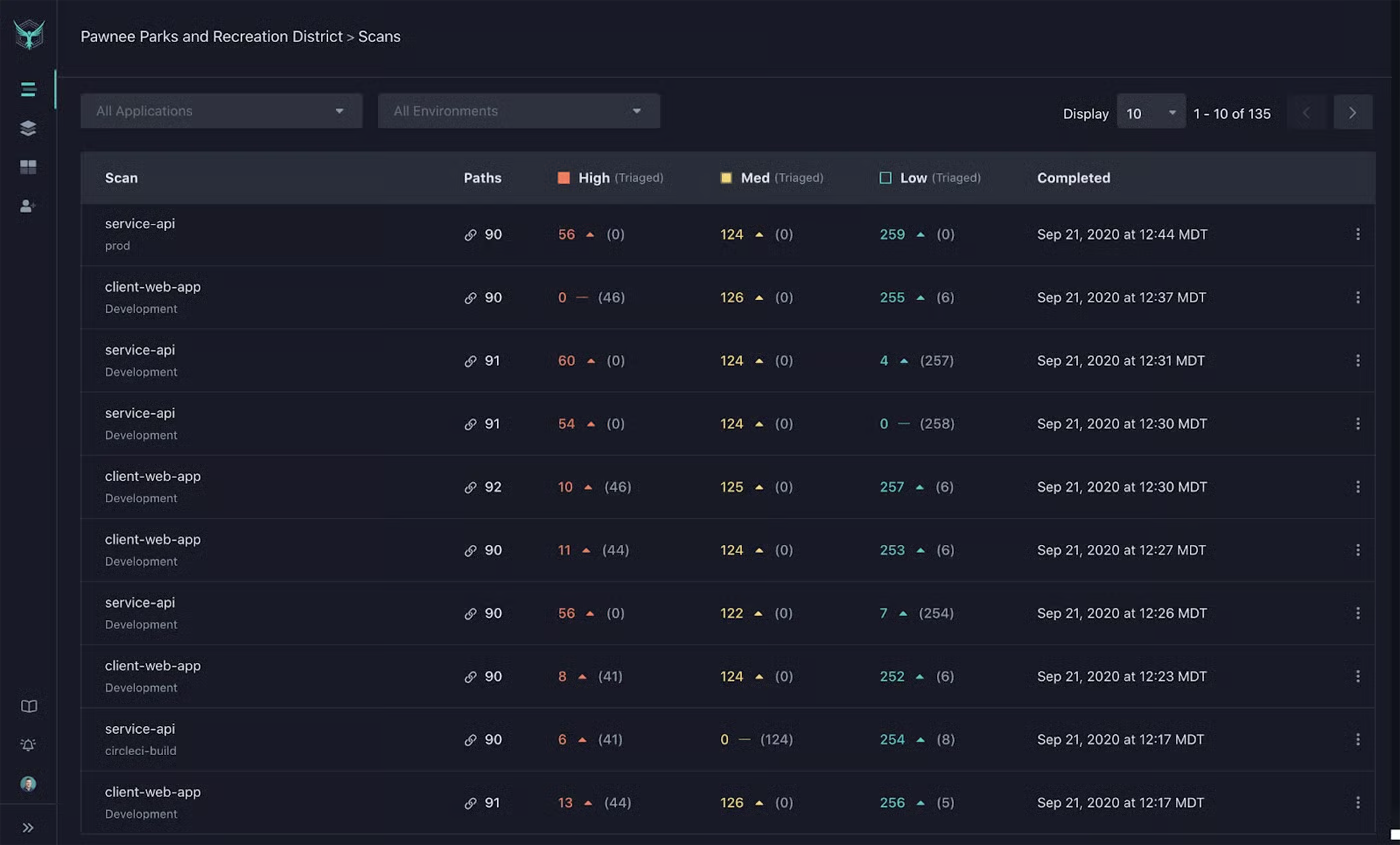
毎日コードを書いてリリースするDevOpsエンジニアが、DevOpsエンジニアのために設立したStackHawkは、安全なソフトウェアの構築プロセスを簡素化することを目指しています。同社のDASTスキャナーはCI/CD自動化およびSlackと連携し、検出結果のトリアージと迅速な修正を支援します。
主な機能
- CI/CDおよびSlackとの連携
- REST、GraphQL、SOAPをサポート
- カスタムスキャン検出および過去のスキャンデータ
- cURLベースの再現条件
メリット
- 1つのアプリケーションを無制限にスキャン
- スキャンと環境が無制限
- Dockerベースのアプリケーションセキュリティスキャナー
- 無料ツールに機能を継続的に追加(gRPCサポートを開発中)
デメリット
- Dockerインフラストラクチャの利用と知識が必要
- 無料版ではメールによるサポートのみ
- 複数のアプリケーションには有料ライセンスが必要
価格
StackHawkは3段階のライセンスを提供。有料版は開発者1人あたり月額で設定され、月払いが可能です。有料プランを年払いにすると割引が適用されます。
- 無料プラン:アプリケーション1つのみ
- 49米ドル/開発者1人あたり月額、Proプラン
- 開発者5人以上、ボリュームディスカウントあり
- アプリケーションのスキャンが無制限
- 無料プランの機能に加え、アプリケーションダッシュボード、Snyk連携、GitHub CodeQLおよびRepo連携、REST用カスタムテストデータ、HawkScan ReScan、GraphQL用カスタムテストデータを提供
- メールとSlackによるサポート
- 69米ドル/開発者1人あたり月額、Enterpriseプラン
- ボリュームディスカウントあり
- Proプランの機能に加え、シングルサインオン、MS Teams、Webhooks連携、ロールベースの権限、経営層向けサマリーレポート、スキャン結果へのAPIアクセス、ポリシー管理など多数の機能を提供
- メール、Slack(専任サポート)によるサポート、およびPremier Zoomサポートのオプション
中小企業(SMB)向け脆弱性スキャンツールの選定基準
中小企業向けツールのリストを作成するため、幅広いWebサイト、ベンダー資料、顧客レビューを調査し、機能と評判に基づいて適格な候補を集めました。その後、リストを絞り込み、小規模顧客が利用できる無制限の無料プランまたは低価格プランを提供するベンダーに限定しました。
- 限定的な無料トライアルを提供するベンダー
- 他のベンダーが作成したツールを使用する無料サービス
- オープンソースツール
脆弱性スキャン市場の他のカテゴリーと同様に、機能の追加、新たな料金プラン、その他の製品変更によって、このリストは時間とともに変化します。最適な製品も変わっていくため、組織は常に利用可能な機能と既存のニーズを比較する必要があります。
結論:低コストのスキャンで高額な侵害対応費用を防ぐ
最小規模の企業でも、脆弱性スキャナーを使ってセキュリティスタックとアプリケーションを検査すべきです。ほとんどのベンダーは無料トライアルを提供しており、このリストに掲載したベンダーは、あらゆる規模の組織が、悪意ある攻撃者に悪用される前に組織内の脆弱性を発見できるよう、エントリーレベルのプランを用意しています。
時間とリソースは依然として必要ですが、意図的かつ計画的なセキュリティ対策を実施するコストは、緊急インシデント対応、フォレンジック調査、被害の修復にかかるコストを常に大幅に下回ります。低コストのソリューションを簡単に利用できる今、脆弱性を放置する理由はありません。ツールを選んで始めましょう。
脆弱性スキャンの選択肢について詳しくは、次を参照してください: