

















Les développeurs de sites web et d’applications ont besoin d’outils d’analyse des vulnérabilités pour tester le code compilé et non compilé à la recherche de vulnérabilités connues.
La plupart des outils d’analyse des vulnérabilités détectent les vulnérabilités courantes, mais peuvent être limités quant aux types d’analyses effectuées, aux langages de programmation pris en charge et aux intégrations avec d’autres outils de développement et d’exploitation (DevOps).
La plupart des équipes DevOps fondent leurs décisions d’achat de scanners de vulnérabilités sur la flexibilité du déploiement, la vitesse d’analyse, la précision des analyses, les connexions avec d’autres outils et, bien sûr, le prix. Les recommandations de cet article portent principalement sur les outils spécialisés d’analyse des applications web et ne répertorient pas les modules d’analyse des applications web des scanners de vulnérabilités d’entreprise intégrés développés par Rapid7, Qualys, etc.
Après avoir examiné les outils spécifiques, cet article définira également les caractéristiques et énumérera les critères de sélection du meilleur outil d’analyse des vulnérabilités applicatives utilisés pour sélectionner les outils recommandés.
- Acunetix Vulnerability Scanner (Invicti) : recommandé pour les sites WordPress
- AppScan (HCLTech) : le meilleur choix pour de nombreux langages de programmation
- Burp Suite Enterprise Edition (Portswigger) – le meilleur choix pour les tests de sécurité applicative hors bande
- Detectify – le meilleur choix pour la gestion de la surface d’attaque externe participative
- Invicti (anciennement Netsparker) : le meilleur scanner global de vulnérabilités applicatives
- StackHawk : la meilleure option pour les PME
- ZAP (OWASP Zed Attack Proxy) : le meilleur choix pour les experts soucieux de leur budget
- Critères de sélection du meilleur outil d’analyse des vulnérabilités applicatives
- En bref : outils d’analyse des applications
| DAST – tests dynamiques de sécurité des applications | IAST – tests interactifs de sécurité des applications | Fuzzing | SAST – tests statiques de sécurité des applications | SCA – analyse de la composition logicielle | |
|---|---|---|---|---|---|
| Acunetix | Oui | Option | |||
| AppScan | Oui* | Oui* | Oui* | Oui* | |
| Burp Suite | Oui | ||||
| Detectify | Oui | Oui | |||
| Invicti | Oui | Oui | Oui | ||
| StackHawk | Oui | ||||
| ZAP | Oui |
- Acunetix Vulnerability Scanner (Invicti) : recommandé pour les sites WordPress
- AppScan (HCLTech) : le meilleur choix pour de nombreux langages de programmation
- Burp Suite Enterprise Edition (Portswigger) – le meilleur choix pour les tests de sécurité applicative hors bande
- Detectify – le meilleur choix pour la gestion de la surface d’attaque externe participative
- Invicti (anciennement Netsparker) : le meilleur scanner global de vulnérabilités applicatives
- StackHawk : la meilleure option pour les PME
- ZAP (OWASP Zed Attack Proxy) : le meilleur choix pour les experts soucieux de leur budget
- Critères de sélection du meilleur outil d’analyse des vulnérabilités applicatives
- En bref : outils d’analyse des applications
Acunetix Vulnerability Scanner (Invicti) : recommandé pour les sites WordPress
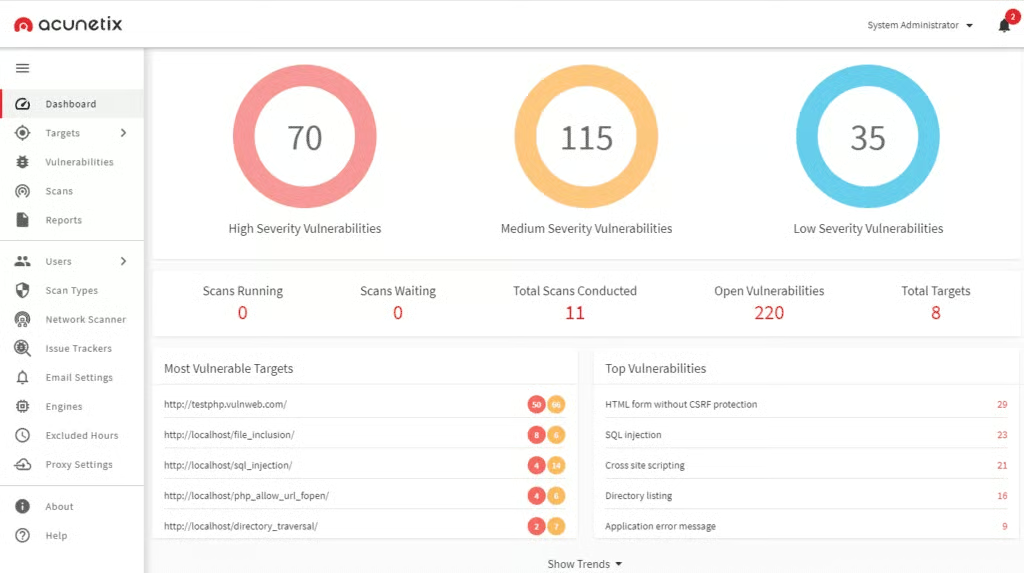
L’outil Acunetix d’Invicti fournit une détection améliorée des vulnérabilités DAST avec des options d’analyse IAST et de sécurité réseau. Acunetix met l’accent sur la vitesse et la précision, mais n’est pas conçu pour évoluer de la même manière que l’outil Invicti destiné aux entreprises (voir ci-dessous). Les développeurs WordPress travaillant sur de nombreux sites choisissent souvent Acunetix en raison de ses fonctions d’exploration et d’analyse simultanées, qui fonctionnent bien avec les sites WordPress de grande taille.
Fonctionnalités clés
- Déploiement local sous Linux, macOS et Microsoft Windows, ou dans le cloud
- Analyse IAST facultative du code PHP, Java ou .NET
- Intégration d’OpenVAS pour analyser la sécurité réseau de plages d’adresses IP afin de détecter les ports ouverts et les autres vulnérabilités propres aux réseaux
- Classe les vulnérabilités selon trois niveaux de confiance : élevé (vérifié à 100 %), moyen (probablement présente, mais impossible à vérifier automatiquement) et faible (possibilité suspectée, nécessitant un test d’intrusion ou l’examen du code source)
- Analyse les chemins complexes et les formulaires à plusieurs niveaux, les zones protégées par mot de passe, les sites riches en scripts (JavaScript ou HTML5), les applications monopages (SPA) et les pages non liées
Avantages
- Conçu pour la vitesse et l’efficacité
- Écrit en C++ pour plus de rapidité
- Conçu pour tester le code avec un nombre réduit de requêtes afin de diminuer la bande passante utilisée et la charge du serveur
- Exploration et analyse simultanées pour fournir rapidement et efficacement les résultats
- Hiérarchise dynamiquement les analyses afin de renvoyer jusqu’à 80 % des vulnérabilités dans les 20 premiers pour cent de l’analyse
- Peut détecter les modifications apportées aux applications web et effectuer une analyse incrémentielle portant uniquement sur les changements du code
- Réduit activement les faux positifs, peut vérifier les vulnérabilités et fournir une preuve d’exploitation
- S’intègre aux outils de pipeline et aux gestionnaires de tickets tels que Jenkins, Jira et GitHub afin de s’intégrer au flux de travail des développeurs
Inconvénients
- Moins précis que l’outil d’analyse phare d’Invicti lors des tests (voir ci-dessous)
- La preuve de concept d’une vulnérabilité est parfois complexe et difficile à comprendre
- Les clients se plaignent du modèle de licence par application cible
Tarifs
Invicti ne publie pas les tarifs d’Acunetix sur son site web et invite les personnes intéressées à remplir un formulaire pour demander un devis ou une démonstration. Acunetix est proposé sous la forme d’un abonnement annuel basé sur le nombre de sites web ou d’applications web analysés et sur la durée du contrat. Invicti propose trois versions :
- Standard : utilisateur unique, sur site
- Premium : version Standard + analyse continue, contrôles d’accès basés sur les rôles, rapports de conformité, analyse des vulnérabilités réseau, intégration avec les gestionnaires de tickets, utilisateurs multiples, moteurs d’analyse multiples, hébergé ou sur site
- Acunetix 360 : version Premium sans analyse des vulnérabilités réseau, mais avec des workflows personnalisables, l’authentification unique et des options d’installation en environnement hybride
AppScan (HCLTech) : le meilleur choix pour de nombreux langages de programmation
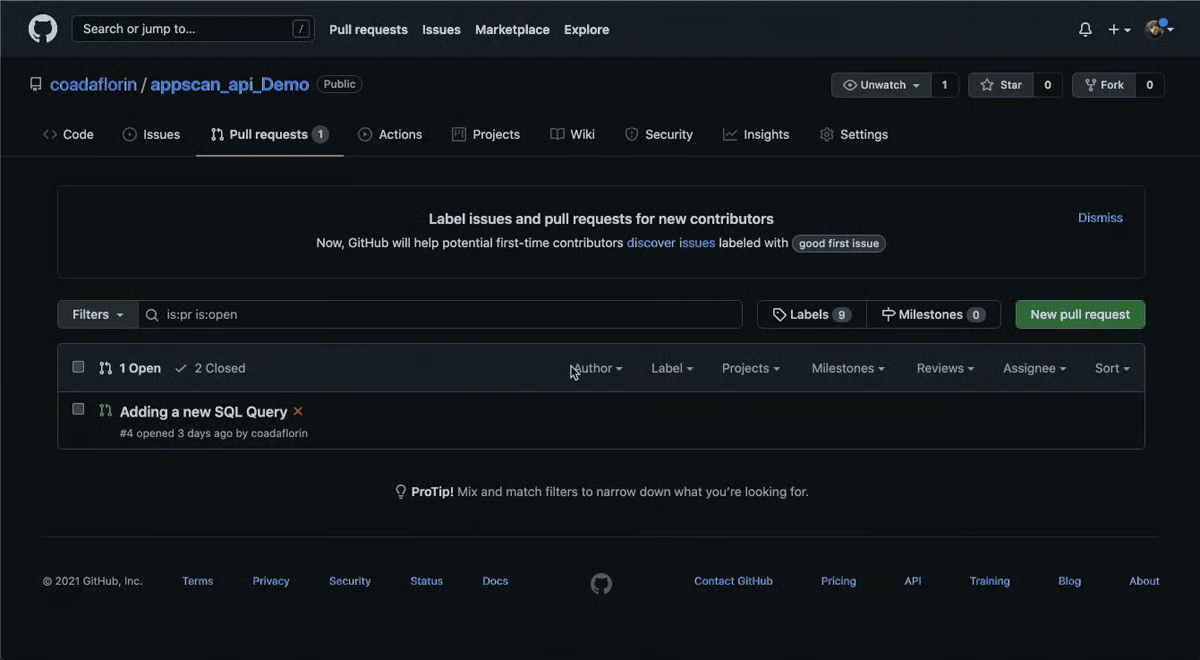
En 2018, IBM a vendu des marques de logiciels emblématiques, dont AppScan, à HCLTech, en Inde. HCLTech continue de développer le logiciel AppScan, qui propose désormais cinq versions différentes : AppScan CodeSweep (gratuit), AppScan Standard (DAST), AppScan Source (SAST), AppScan Enterprise (SAST, DAST, IAST et gestion des risques), et AppScan on Cloud (SAST, DAST, IAST et SCA).
Fonctionnalités clés
- Prend en charge un très grand nombre de langages de programmation, de JavaScript et Python aux langages plus spécialisés tels que Dart et Cobol
- Met en évidence les vulnérabilités et peut former les programmeurs aux stratégies d’atténuation
- Peut examiner le code non compilé, les pull requests GitHub, les applications web, les services web et les backends mobiles
- Peut suivre et identifier les vulnérabilités dans le code de la chaîne d’approvisionnement open source
- Peut être comparé aux référentiels de conformité PCI DSS, aux 10 principales vulnérabilités OWASP et à d’autres
- Tests de sécurité évolutifs et automatisables
- Analyse les API
- Surveille le code actif afin de détecter les problèmes d’exécution, sans requêtes d’analyse
Avantages
- Propose une variété d’outils adaptés aux besoins des développeurs
- Peut gérer des cas d’utilisation et des flux applicatifs complexes
- Peut s’intégrer aux pipelines d’intégration et de déploiement continus (CI/CD) DevOps
Inconvénients
- Certaines analyses DAST par défaut peuvent prendre trop de temps ou générer une erreur
- Peut produire des faux positifs en raison de définitions strictes
- Les plug-ins peuvent influer sur les résultats du score
- Les clients indiquent que certaines licences peuvent être assez coûteuses
Tarifs
HCLTech n’indique pas les tarifs des produits AppScan sur son site web, mais précise également que les clients peuvent obtenir des licences liées à un nœud (une seule licence, une seule machine) ou des licences flottantes. Les clients peuvent contacter HCLTech pour obtenir un devis ou passer par des partenaires. Les licences sont valables 12 mois, abonnement et assistance compris.
Burp Suite Enterprise Edition (Portswigger) – le meilleur choix pour les tests de sécurité applicative hors bande
Le populaire Burp Suite de Portswigger peut être concédé sous quatre formes. L’édition Community de Burp Suite et les scanners d’applications web Dastardly proposent gratuitement des outils aux fonctionnalités limitées pour aider les développeurs à débuter. Burp Suite Professional offre des fonctionnalités de test d’intrusion manuel et l’édition Burp Suite Enterprise Edition propose une analyse dynamique automatisée des vulnérabilités web.
Fonctionnalités clés
- A été le pionnier des tests de sécurité applicative hors bande (OAST), qui utilisent des serveurs externes pour détecter des bugs difficiles à repérer avec le DAST, tels que les bugs aveugles et asynchrones. L’OAST réduit également les faux positifs du SAST
- Tests de sécurité des API
- Configuration et analyse faciles
- S’intègre à toutes les principales plateformes CI/CD et aux systèmes de suivi des bugs
- Contrôle d’accès basé sur les rôles et destiné à plusieurs utilisateurs
- Plusieurs options de déploiement
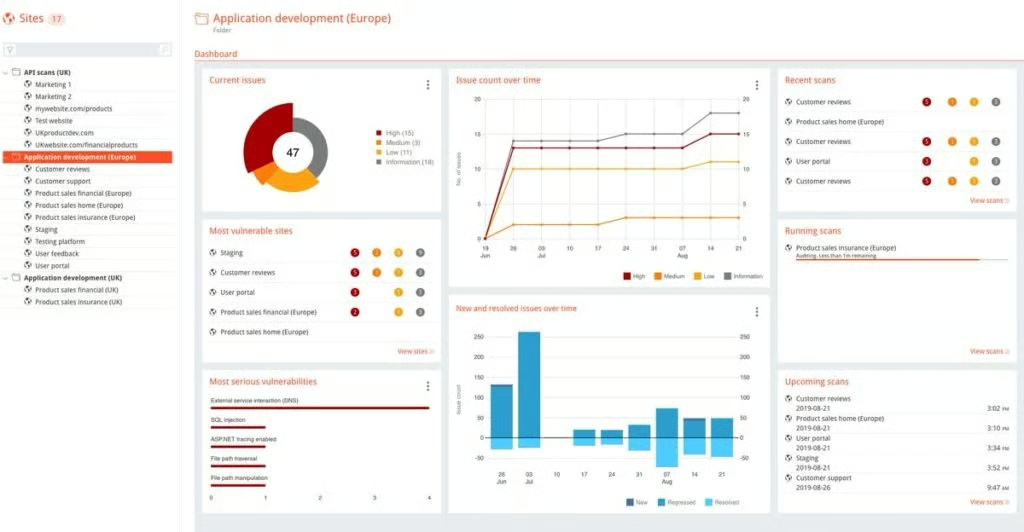
- Rapports consolidés sur les problèmes, tableaux de bord intuitifs, graphiques et rapports
- Rapports spécifiques à la conformité disponibles
- Utilise un navigateur Chromium intégré pour les analyses
Avantages
- Planification facile des analyses récurrentes
- Analyse évolutive
- Configurations personnalisées et prêtes à l’emploi
- Se déploie comme un logiciel standard ou dans Kubernetes à l’aide d’un chart Helm
Inconvénients
- Certains clients se plaignent de configurations complexes et chronophages
- Des faux positifs et des faux négatifs ont été signalés
Tarifs
Pour l’édition Enterprise de Burp, Portswigger n’impose aucune limite quant au nombre d’utilisateurs ou d’applications distinctes pouvant être analysées. La solution est concédée sous licence en fonction du nombre d’analyses simultanées à effectuer :
- Forfait Starter : 5 analyses simultanées = 8 395 $/an
- Forfait Grow : 20 analyses simultanées = 17 380 $/an
- Forfait Accelerate : pour 50 analyses simultanées ou plus, à partir de 35 350 $/an
Pour en savoir plus sur Burp Suite, consultez Premiers pas avec Burp Suite : tutoriel de test d’intrusion
Detectify – le meilleur choix pour la gestion de la surface d’attaque externe participative
Detectify cherche à exploiter la recherche participative sur les vulnérabilités pour alimenter des outils de gestion de la surface d’attaque externe (EASM) dédiés à la découverte des actifs et à l’évaluation des vulnérabilités. Actuellement, Detectify propose deux solutions : Surface Monitoring et Web Application Scanning.
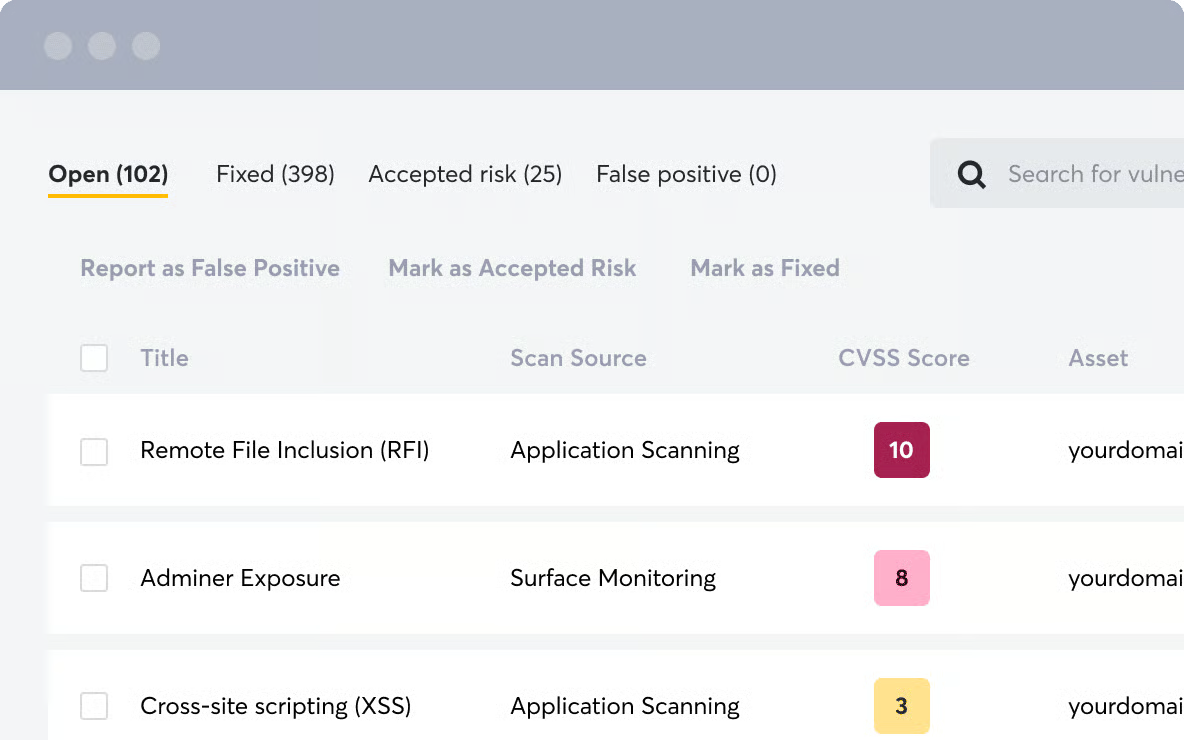
Surface Monitoring examine les sous-domaines exposés sur Internet d’une application afin de détecter les fichiers accessibles, les vulnérabilités et autres erreurs de configuration ne relevant pas du code. L’analyse des applications web teste le code des applications conçues sur mesure à la recherche de vulnérabilités de sécurité.
Fonctionnalités clés
- Découverte, inventaire et surveillance continus et automatisés des actifs exposés sur Internet
- Moteur unique et optimisé pour explorer le code
- Effectue des tests de fuzzing
- Les vulnérabilités peuvent être filtrées et étiquetées afin de hiérarchiser leur correction
- API flexible permettant l’intégration avec Slack, Jira, Splunk et d’autres outils
Avantages
- Détecte les ports ouverts, les types d’enregistrements DNS et les technologies hébergées sur chaque actif
- Possibilité de définir des politiques personnalisées
- Peut protéger contre les prises de contrôle de sous-domaines
- Détecte les divulgations involontaires d’informations
Inconvénients
- Le système conserve l’historique des vulnérabilités, mais ne reconnaît pas les vulnérabilités récemment corrigées et ne les inclut pas dans les rapports
- Les faux positifs marqués comme tels peuvent continuer à apparaître dans les rapports suivants
- N’indique pas toujours la probabilité qu’une vulnérabilité soit exploitable
Tarifs
Detectify propose un essai gratuit de 2 semaines et commercialise ses logiciels sous licence en fonction du nombre d’applications web, de domaines et de sous-domaines analysés. Pour les petites entreprises, Detectify propose des offres groupées à partir de :
- 289 $/mois pour la surveillance de la surface jusqu’à 25 sous-domaines, facturés annuellement
- 89 $/mois par profil d’analyse, facturés annuellement
Invicti (anciennement Netsparker) : le meilleur scanner global de vulnérabilités applicatives
Invicti, anciennement connu sous le nom de Netsparker, est un scanner de vulnérabilités applicatives conçu pour les entreprises et l’automatisation à grande échelle. Invicti entend faire de ce produit l’outil vers lequel une entreprise évolue après avoir utilisé Acunetix, destiné aux petites entreprises.
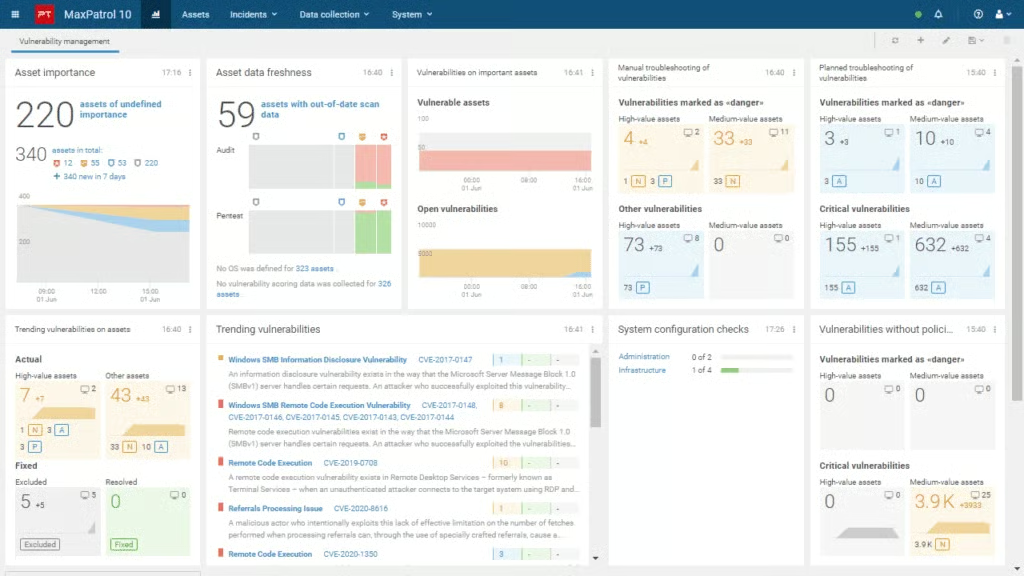
Fonctionnalités clés
- Analyses automatiques et continues pour actualiser les inventaires des sites web, des applications et des API
- Évite les files d’attente d’analyse en autorisant plusieurs analyses simultanées et des scanners qui alimentent un référentiel centralisé pour les rapports
- Se déploie sur site, dans le cloud, au sein d’images Docker ou comme solution hybride. Les agents cloud sont lancés pour les analyses, puis s’autodétruisent une fois celles-ci terminées.
- Analyses DAST, IAST et SCA dynamiques et automatisables
- Tests hors bande et tests asynchrones des vulnérabilités
- Les capteurs IAST peuvent souvent fournir le nom du fichier et le numéro de ligne du code concernés par les vulnérabilités
- Explore les pages authentifiées par soumission de formulaire, OAuth2, NTLM/Kerberos et d’autres méthodes
- Analyse les chemins complexes et les formulaires à plusieurs niveaux, les zones protégées par mot de passe, les sites riches en scripts (JavaScript ou HTML5), les applications monopages (SPA) et les pages non liées
Avantages
- Analyse les fichiers cachés
- Détecte les fichiers de configuration mal configurés
- Taux de détection et de faux positifs parmi les meilleurs du secteur lors de tests indépendants
- Suit la posture de sécurité des applications au fil du temps et identifie les tendances en matière de vulnérabilités
- Réduit activement les faux positifs, peut vérifier les vulnérabilités et fournir une preuve d’exploitation
- S’intègre aux outils de pipeline et aux gestionnaires de tickets tels que Jenkins, Jira et GitHub afin de s’intégrer au flux de travail des développeurs
Inconvénients
- La courbe d’apprentissage peut être abrupte
- Les clients se plaignent de l’inefficacité des tests d’authentification multifacteur
- Les utilisateurs constatent une certaine lenteur des analyses sur les applications web de grande taille
- Disponible uniquement avec une installation logicielle sous Windows
Tarifs
Invicti ne publie ni informations tarifaires ni niveaux de licence sur son site web. Invicti propose trois forfaits :
- Scanner de bureau standard sur site
- Le scanner Team (hébergé) ajoute des fonctionnalités au scanner de bureau :
- Plateforme multi-utilisateur
- Outil de workflow intégré
- Scanner de conformité PCI
- Découverte des actifs
- L’édition Enterprise (hébergée ou sur site) ajoute un workflow personnalisé et une assistance technique dédiée
StackHawk : la meilleure option pour les PME
Fondé par des ingénieurs DevOps pour des ingénieurs DevOps qui écrivent et déploient du code chaque jour, StackHawk cherche à simplifier le processus de développement de logiciels sécurisés. Son scanner DAST s’intègre à l’automatisation CI/CD et à Slack pour faciliter le tri des résultats et accélérer leur correction. Grâce à un niveau gratuit qui permet d’analyser une application, même les petites et moyennes entreprises (PME) disposant de ressources limitées peuvent se permettre d’intégrer la sécurité à leur processus de développement.
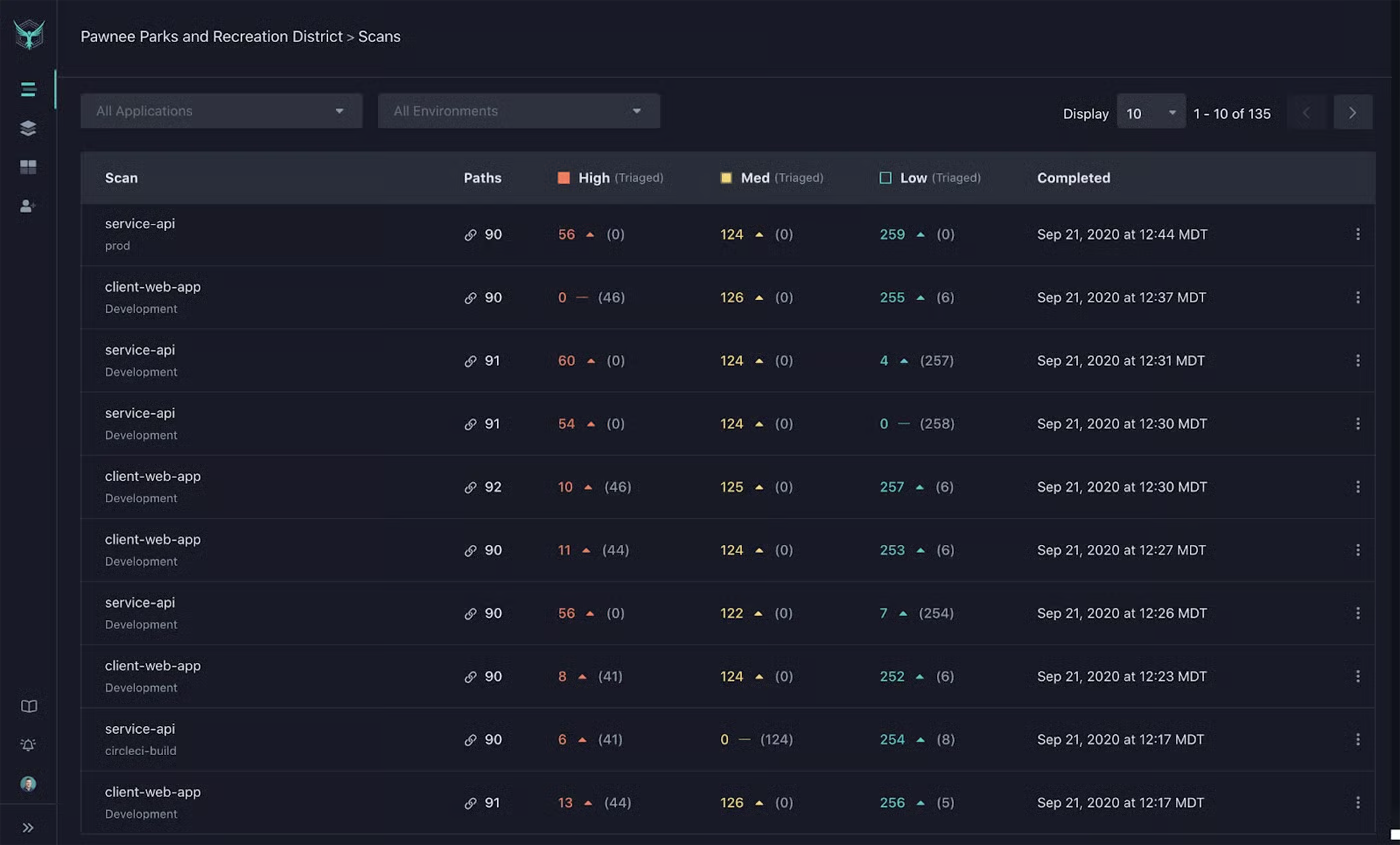
Fonctionnalités clés
- Intégration à CI/CD et Slack
- Prise en charge de REST, GraphQL et SOAP
- Découverte personnalisée des analyses et données historiques d’analyse
- Critères de reproduction basés sur cURL
Avantages
- Analyses illimitées pour une application
- Analyses et environnements illimités
- Scanner de sécurité applicative basé sur Docker
- Ajout continu de fonctionnalités à l’outil gratuit (prise en charge de gRPC en cours de développement)
Inconvénients
- Nécessite l’utilisation et la connaissance de l’infrastructure Docker
- La version gratuite propose uniquement une assistance par e-mail
- Nécessite une licence payante pour plus d’une application
Tarifs
StackHawk propose trois niveaux de licence. Les versions payantes sont facturées par développeur et par mois, avec une facturation mensuelle possible. La facturation annuelle donne droit à une remise sur les niveaux payants.
- Niveau gratuit : une seule application
- 49 $/développeur/mois — niveau Pro
- Minimum de 5 développeurs, remises selon le volume disponibles
- Analyse illimitée des applications
- Fonctionnalités du niveau gratuit, plus : tableau de bord des applications, intégration Snyk, intégration de GitHub CodeQL et des référentiels, données de test personnalisées pour REST, nouvelle analyse HawkScan et données de test personnalisées pour GraphQL
- Assistance par e-mail et Slack
- 69 $/développeur/mois — niveau Enterprise
- Remises selon le volume disponibles
- Fonctionnalités du niveau Pro, plus de nombreuses autres fonctionnalités, notamment : authentification unique, MS Teams, intégration de webhooks, autorisations basées sur les rôles, rapports de synthèse pour les dirigeants, accès à l’API pour les résultats d’analyse et gestion des politiques
- Assistance par e-mail, Slack (assistance dédiée) et possibilité de bénéficier de l’assistance Premier via Zoom
ZAP (OWASP Zed Attack Proxy) : le meilleur choix pour les experts soucieux de leur budget
La fondation Open Web Application Security Project (OWASP) et une communauté open source ont créé le Zed Attack Proxy, ou ZAP, un outil gratuit d’analyse des applications web. ZAP bénéficie du soutien de programmeurs bénévoles dédiés de la communauté open source, et des fonctionnalités supplémentaires peuvent être obtenues sur la marketplace ZAP.
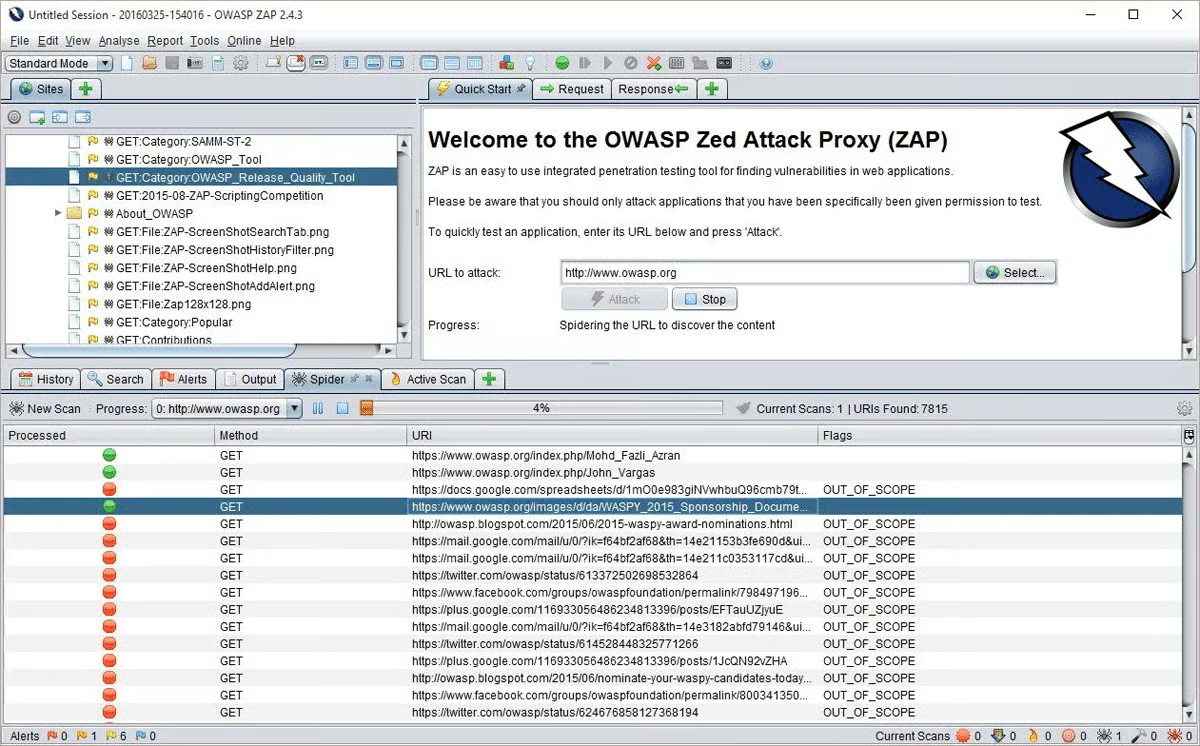
Fonctionnalités clés
- Disponible pour les principaux systèmes d’exploitation et Docker
- Analyses packagées dans Docker disponibles pour démarrer rapidement
- Framework d’automatisation disponible
- API complète disponible
- Exploration manuelle et automatisée disponible
Avantages
- Outil gratuit
- Vaste communauté d’assistance
- ZAP est couramment utilisé par les testeurs d’intrusion ; son utilisation donne donc une excellente idée des vulnérabilités que des attaquants occasionnels pourraient trouver
Inconvénients
- L’assistance de la communauté open source est moins réactive et directement utile que l’assistance payante
- Nécessite davantage d’expertise pour être utilisé
Tarifs
ZAP est un outil gratuit et open source.
Critères de sélection du meilleur outil d’analyse des vulnérabilités applicatives
Il existe de nombreux outils d’analyse des vulnérabilités des sites web et des applications, et la plupart détectent les vulnérabilités critiques courantes répertoriées dans le Top 10 de l’OWASP telles que les injections SQL (SQLi) ou le cross-site scripting (XSS). Les fonctionnalités se recoupent également largement avec celles des principaux fournisseurs de solutions de sécurité applicative puisque les deux types d’outils examinent le code à l’aide de techniques similaires :
- Tests dynamiques de sécurité des applications (DAST) qui analysent le code en cours d’exécution
- Tests statiques de sécurité des applications (SAST) qui analysent le code au repos
- Tests interactifs de sécurité des applications (IAST) qui s’exécutent au sein du code en cours d’exécution et surveillent les performances et les problèmes
- Analyse de la composition logicielle (SCA) : les outils analysent les composants open source
- Fuzzing : les outils utilisent volontairement des caractères inattendus, des caractères spéciaux, des formats incorrects et d’autres variations de données d’entrée pour tester la résistance du logiciel aux entrées malformées
Pour établir cette liste, nous avons examiné un large éventail de sites web, de documents de fournisseurs et d’avis de clients afin de constituer un ensemble de candidats qualifiés sur la base de leurs fonctionnalités et de leur réputation. Nous avons ensuite filtré la liste pour ne retenir que les fournisseurs spécialisés dans la sécurité des sites web et des applications.
Nous avons volontairement exclu la plupart des outils open source (à l’exception de ZAP) en raison de leurs fonctionnalités, intégrations et options d’assistance limitées. Nous avons également exclu les modules ou fonctionnalités d’analyse des applications des outils de niveau entreprise tels que ceux de Qualys ou de Tenable.
En bref : outils d’analyse des applications
L’importance et les fonctionnalités croissantes des sites web et des applications attirent l’attention des attaquants qui cherchent à exploiter toutes les occasions. Les entreprises de toutes tailles doivent intégrer des outils d’analyse des vulnérabilités afin de détecter les vulnérabilités les plus courantes avant quiconque.
Pour garantir l’élimination efficace des vulnérabilités, les entreprises doivent rechercher un outil permettant de créer des tickets ou d’effectuer un suivi des vulnérabilités détectées. Certains outils envoient des alertes (e-mail, Slack, etc.), tandis que d’autres s’intègrent directement aux outils DevOps. Pour favoriser l’adoption, les équipes chargées de la sécurité et du développement doivent collaborer afin de sélectionner un outil adapté et efficace.
Pour plus d’informations sur les options d’analyse des vulnérabilités, consultez :
- Qu’est-ce que l’analyse des vulnérabilités et comment fonctionne-t-elle ?
- Les meilleurs outils d’analyse des vulnérabilités
- Les 12 meilleurs outils de gestion des vulnérabilités en 2023
- Les 10 meilleurs scanners de vulnérabilités open source en 2023
- Tests d’intrusion ou tests de vulnérabilités : une différence importante
- Sécurité applicative : définition complète, types et solutions