

















Les tests d’intrusion sont des cyberattaques simulées menées par des hackers white hat sur des systèmes et des réseaux. Ces simulations visent à détecter les vulnérabilités, les erreurs de configuration, les erreurs et autres faiblesses que de véritables attaquants pourraient exploiter.
Les pentesters travaillent en étroite collaboration avec l’organisation qui les a engagés pour améliorer sa posture de sécurité. Toutefois, différents types de tests d’intrusion, méthodologies et bonnes pratiques doivent être suivis pour obtenir des résultats optimaux.
- Différentes méthodes et différents types de tests d’intrusion
- Tests complets et limités
- Équipes rouge et bleue
- Lancer un programme de pentest
- Méthodologies des tests d’intrusion
- Principaux outils de pentest
- Que faire après un test d’intrusion
- Avantages et inconvénients des tests d’intrusion
- En résumé : recrutez les bons hackers
Différentes méthodes et différents types de tests d’intrusion
Lorsqu’une entreprise fait appel à un service de test d’intrusion, elle choisit généralement entre trois types de simulations : les tests en boîte noire, en boîte blanche et en boîte grise. Ceux-ci diffèrent par la quantité d’informations fournie au pentester avant l’exécution des attaques simulées.
- Pentest en boîte noire : Les pentests en boîte noire, ou à connaissance nulle, sont les types de tests d’intrusion les plus longs et les plus coûteux. Ce sont toutefois aussi les tests les plus réalistes. Ils se rapprochent fortement des étapes suivies par de véritables attaquants. Les testeurs d’intrusion ne reçoivent aucune information et doivent avancer « à l’aveugle ». Ils doivent commencer par cartographier l’ensemble de l’infrastructure afin de trouver les points d’entrée vulnérables et d’identifier où se trouvent les actifs critiques de l’entreprise.
- Pentest en boîte grise : Dans les tests en boîte grise, également appelés tests à connaissance limitée, l’organisation fournit certaines informations aux pentesters, sans divulguer entièrement l’architecture. Les informations fournies sont généralement les identifiants d’accès d’un employé ou des informations sur les réseaux ou applications internes.
- Pentest en boîte blanche : Dans le cadre des tests d’intrusion en boîte blanche, les organisations fournissent aux hackers éthiques des informations sur leurs systèmes et les cibles de la simulation. Ces informations peuvent inclure le code source des applications, les identifiants des utilisateurs, des accès administratifs privilégiés et d’autres données critiques pouvant servir à simuler une attaque interne. Comme une grande partie des informations d’accès est fournie en amont, ces tests sont moins coûteux que les tests en boîte noire.
En outre, les tests peuvent être complets ou limités. Les tests limités peuvent se concentrer sur des cibles plus restreintes, comme les réseaux, les appareils de l’Internet des objets (IoT), la sécurité physique, la sécurité cloud, les applications web ou d’autres composants du système.
Tests complets et limités
Les tests d’intrusion peuvent être complets, auquel cas les organisations testent l’intégralité de leur réseau, de leurs systèmes et de leurs terminaux, ou être limités à certains composants de l’infrastructure. Les tests étendus sont rares, coûteux et difficiles à mener.
Comme les organisations disposent généralement de programmes de tests d’intrusion qui définissent et planifient les tests à intervalles réguliers, ceux-ci se limitent le plus souvent à un ou quelques composants. Les tests limités permettent d’examiner plus en profondeur un environnement donné ; ils sont utilisés pour les mises à jour et les nouvelles applications, sont plus ciblés, et sont moins coûteux et plus rapides à réaliser.
Voici quelques tests d’intrusion limités :
- Pentests réseau : Les tests sont effectués sur tous les points d’entrée internes ou externes possibles afin d’identifier les vulnérabilités.
- Pentests sans fil : Les évaluations sans fil examinent la sécurité des réseaux et appareils sans fil.
- Pentests physiques : Les testeurs d’intrusion utilisent divers outils et techniques, notamment le crochetage de serrures, les cloneurs RFID et l’ingénierie sociale, pour accéder à un lieu physique.
- Pentests d’applications web : Les tests d’intrusion d’applications web consistent pour des hackers éthiques à tester la sécurité d’applications web ou logicielles.
- Pentests cloud : Les testeurs d’intrusion évaluent la sécurité des environnements, infrastructures, applications et services cloud.
- Pentests mobiles : Comme pour les applications web, les hackers testent les applications mobiles afin d’y détecter des vulnérabilités.
- Pentests IoT : Les tests sont effectués sur des appareils et réseaux connectés à l’Internet des objets.
À lire également : Test d’intrusion ou test de vulnérabilité : une différence importante
Selon la taille de la cible, un test d’intrusion peut être réalisé par un seul hacker éthique. Toutefois, il peut également mobiliser plusieurs équipes travaillant activement à attaquer ou à défendre la cible.
Équipes rouge et bleue
Dans les trois types de pentests, les équipes de sécurité et les testeurs d’intrusion adoptent parfois une stratégie dite de confrontation entre équipe rouge et équipe bleue.
Les pentesters, qui jouent le rôle des équipes rouges, se concentrent sur l’utilisation de capacités offensives pour attaquer le réseau ou les applications cibles, tandis que les équipes bleues cherchent à détecter les attaquants et à défendre leurs actifs. Cette stratégie permet aux équipes de sécurité de comprendre à quoi ressemblent les attaques réelles et de mesurer leur réponse et leurs performances.
- Équipe rouge : Les équipes rouges sont généralement de petits groupes composés de hackers éthiques, de serruriers, de programmeurs et d’experts en ingénierie sociale. Ces membres doivent utiliser diverses tactiques pour imiter un attaquant réel tentant de s’introduire dans un réseau ou une application, puis rendre compte de leurs conclusions.
- Équipe bleue : Les équipes bleues protègent les systèmes et les réseaux d’une organisation contre les cyberattaques. Cela peut inclure la maintenance des réseaux et des appareils, la gestion des accès utilisateurs et le traitement des vulnérabilités et des problèmes de sécurité. Les équipes bleues peuvent regrouper plusieurs équipes, comme celles chargées de la sécurité réseau, de la sécurité des terminaux ou du centre des opérations de sécurité (SOC).
Récemment, les équipes de sécurité ont mis en place une stratégie d’équipe violette, réunissant des membres des équipes rouge et bleue afin de déterminer activement des stratégies d’attaque et de défense qui vont au-delà des pentests individuels et incluent des objectifs complets et continus de test pour une efficacité optimale.
Quelle que soit l’équipe ou la stratégie privilégiée, les entreprises ainsi que leurs équipes informatiques et de sécurité doivent définir un programme de tests d’intrusion adapté à leurs besoins. Cela est essentiel pour les organisations qui cherchent à protéger leurs actifs contre toutes les menaces possibles.
Lisez cet article pour en savoir plus sur les différences entre les équipes rouge, bleue et violette.
Lancer un programme de pentest
La plupart des organisations font appel à des entreprises externes pour réaliser leurs missions de test d’intrusion, tandis que les grandes entreprises disposant d’équipes de sécurité plus importantes peuvent lancer leur propre programme interne. L’avantage supplémentaire d’une équipe interne de tests d’intrusion est qu’elle peut mettre en œuvre des programmes de test continus et plus complets.
Que vous engagiez une entreprise externe ou mettiez en place une équipe interne, il est préférable de connaître le processus de test d’intrusion. Cela vous aidera à concevoir votre programme de pentest afin d’atteindre vos objectifs et de garantir la protection des actifs les plus critiques.
Pour en savoir plus sur la conception d’un programme de pentest et la constitution d’une équipe, lisez Comment mettre en œuvre un programme de tests d’intrusion en 10 étapes.
Les 6 étapes d’un test d’intrusion
Les entreprises qui font appel à des services de test d’intrusion doivent également se familiariser avec chaque phase de l’évaluation. Les hackers éthiques doivent connaître parfaitement toutes les étapes, y compris la première et la dernière, qui sont souvent oubliées. Les phases d’un test d’intrusion sont les suivantes :
- Avant la mission : Cette phase permet aux testeurs d’intrusion et aux clients de définir le périmètre de l’évaluation, les règles d’engagement, les outils et techniques approuvés, ainsi que les autres procédures.
- Reconnaissance et collecte d’informations : Cette partie de l’évaluation consiste pour les testeurs à recueillir autant d’informations que possible sur leur cible. Ces informations sont essentielles, car elles seront utilisées lors des phases suivantes du test d’intrusion.
- Analyse et balayage : Lors de la phase d’analyse et de balayage, les testeurs d’intrusion utilisent des outils et d’autres méthodes pour identifier et vérifier les vulnérabilités et les faiblesses d’un réseau, d’une application ou d’un appareil.
- Exploitation : La phase d’exploitation consiste pour les testeurs d’intrusion à exploiter les informations et les vulnérabilités découvertes lors des phases précédentes afin d’accéder à leur cible.
- Post-exploitation : Cette phase intervient après une exploitation réussie : les testeurs recueillent davantage d’informations et obtiennent un accès supplémentaire au système cible, tentent d’élever leurs privilèges et se déplacent, ou « pivotent », vers d’autres parties du réseau.
- Rapport et post-évaluation : Une fois le test d’intrusion terminé, les testeurs doivent rédiger et remettre à leurs clients un rapport expliquant l’ensemble du processus, les vulnérabilités découvertes, les outils et techniques d’exploitation utilisés, ainsi que le niveau d’accès obtenu. Ils recommandent également des mesures pour corriger et remédier aux vulnérabilités découvertes lors de l’évaluation et améliorer la posture de sécurité.
Même si les phases d’un test d’intrusion restent les mêmes, la méthodologie peut varier selon celle que vous suivez.
Lisez notre article, «Les phases et étapes du test d’intrusion expliquées» pour en savoir plus sur le cycle de vie du test d’intrusion.
Méthodologies des tests d’intrusion
Les grandes organisations ont développé leurs propres méthodologies de test d’intrusion, qui servent de feuille de route aux hackers éthiques. Ces méthodologies indiquent clairement comment mener les pentests. Elles peuvent toutefois varier selon les besoins de l’entreprise ou de l’organisation. Certaines méthodes répondent par exemple aux normes de sécurité nationale et fédérales, tandis que d’autres sont axées sur les entreprises privées.
Parmi ces organisations figurent PTES, OSSTMM, NIST et OWASP :
- NIST : Élaboré par le National Institute of Science and Technology, le NIST Special Publication 800-115, Technical Guide to Information Security Testing and Assessment est le plus précis du début à la fin. Les entreprises qui souhaitent respecter des normes de sécurité élevées adoptent cette méthodologie pour leurs tests d’intrusion. NIST est également obligatoire pour plusieurs entreprises et organisations.
- OSSTMM : Élaboré par l’Institute for Security and Open Methodologies (ISECOM), le Open Source Security Testing Methodology Manual (OSSTMM) est une méthodologie de pentest très répandue. Elle est également précise et permet aux hackers white hat d’adapter leurs tests aux exigences particulières d’une organisation. L’OSSTMM, largement utilisé, définit des normes de test reconnues, fait l’objet d’une évaluation par les pairs et repose sur une approche scientifique.
- OWASP : L’Open Web Application Security Project, ou OWASP, a conçu sa méthodologie pour les applications web et mobiles, les appareils IoT et les interfaces de programmation d’applications (API). Elle peut aider les testeurs d’intrusion et est utilisée aux premiers stades du développement des applications. En outre, la méthodologie est mise à jour afin d’aider la communauté de la sécurité à rester au fait des dernières technologies.
- PTES : Le cadre Penetration Testing Execution Standard (PTES) fournit des recommandations pour toutes les étapes d’un pentest. Il se compose de sept grandes sections couvrant tout ce dont les testeurs ont besoin : communications initiales, collecte de renseignements, phases de modélisation des menaces, recherche de vulnérabilités, exploitation et post-exploitation. En outre, PTES a élaboré un guide technique complet et détaillé pour chaque phase.
- Tests de conformité : Des organisations comme le Department of Health and Human Services et le PCI Standards Council ont également publié des recommandations sur les pentests pour les organisations cherchant à se conformer aux normes HIPAA et PCI-DSS.
Connaître la méthodologie appropriée pour une évaluation est essentiel pour le testeur d’intrusion comme pour l’organisation évaluée. Il est également tout aussi important de connaître les outils du métier.
Consultez cet article consacré aux frameworks de test d’intrusion, notamment à certaines de nos meilleures recommandations.
Principaux outils de pentest
Il existe plusieurs outils de test d’intrusion sur le marché ; certains sont gratuits, tandis que d’autres sont des solutions commerciales. Parmi les solutions les plus populaires et efficaces utilisées par les pentesters figurent Kali Linux, Burp Suite, Wireshark et John the Ripper :
- Kali Linux : Kali Linux est un système d’exploitation open source maintenu par Offensive Security, qui facilite les tests d’intrusion, l’analyse criminalistique de sécurité et d’autres activités. Kali Linux est un système tout-en-un qui comprend 600 outils de sécurité open source.
- Burp Suite : Burp Suite est une suite d’outils de test de sécurité des applications développée par PortSwigger, avec des options de licence gratuites et payantes. Elle comprend également le populaire Burp Proxy, qui permet aux testeurs d’intrusion de s’interposer entre un serveur web et un navigateur pour inspecter des informations telles que le trafic réseau, évaluer et exploiter les vulnérabilités, et détecter d’autres problèmes de sécurité dans les applications.
À lire également : Premiers pas avec Burp Suite : tutoriel de pentest
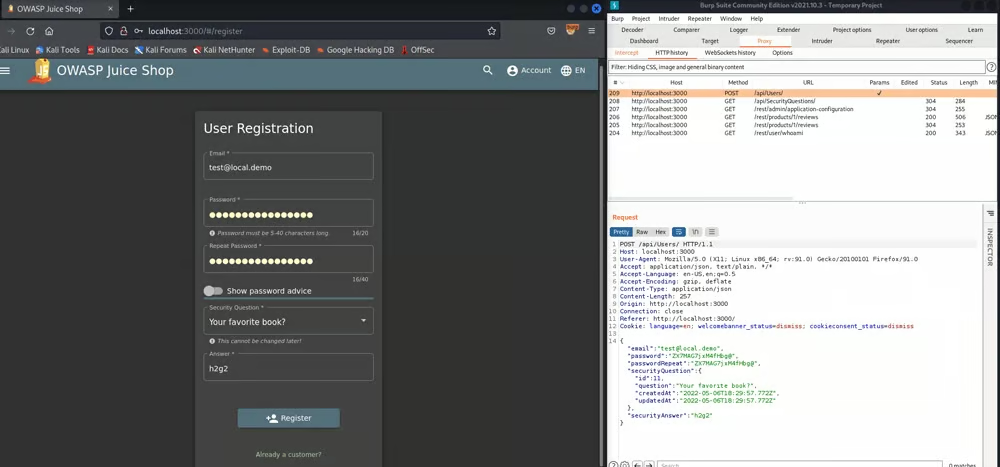
- Wireshark : Cet outil open source est conçu pour la surveillance des réseaux. Grâce à Wireshark, les testeurs d’intrusion peuvent lire automatiquement les données en temps réel provenant de différents types de réseaux.
- John the Ripper : John the Ripper est un outil gratuit de cassage de mots de passe compatible avec plusieurs systèmes d’exploitation. JtR est utilisé par les testeurs d’intrusion qui ont accès au hash du mot de passe d’un utilisateur afin de déchiffrer le chiffrement et d’obtenir rapidement le mot de passe en clair.
Les testeurs d’intrusion utilisent encore de nombreux autres outils. Certains sont des outils standard pour toutes sortes de tests, tandis que d’autres sont utilisés dans des cas particuliers. Les testeurs d’intrusion doivent savoir quel est le meilleur outil et quelle technique utiliser dans chaque scénario. Toutefois, il ne s’agit que d’une étape du processus. Plusieurs étapes sont nécessaires même une fois l’évaluation terminée.
Pour en savoir plus sur le vaste éventail d’outils de pentest disponibles, consultez les Principaux outils de test d’intrusion.
Que faire après un test d’intrusion
Les tests d’intrusion ne prennent pas fin lorsque les hackers white hat ont détecté et exploité les vulnérabilités. La rédaction de rapports et la remédiation sont des composantes essentielles qui ne doivent jamais être négligées. Les principaux fournisseurs de pentests proposent des rapports complets offrant une vue à 360 degrés des erreurs, de leurs conséquences et des recommandations pour corriger et résoudre les failles de sécurité.
Les rapports servent également les équipes de sécurité, le service informatique, les développeurs, les employés et les principaux décideurs. Les rapports doivent contribuer à améliorer l’ensemble du travail et les performances de l’organisation. L’objectif principal des tests d’intrusion n’est pas de détecter les faiblesses, mais d’améliorer l’efficacité et la sécurité, et de prévenir les risques.
En outre, il est recommandé aux testeurs d’intrusion et aux organisations de restaurer les systèmes dans leur état initial, celui qui précédait l’attaque. Si les pentesters modifient des configurations et des paramètres, installent des logiciels ou apportent toute autre modification au système, ils doivent le nettoyer et le restaurer.
Par ailleurs, les entreprises qui réalisent des tests d’intrusion devraient les inscrire dans leur programme et leurs frameworks de pentest. Après la remédiation, les équipes de pentest doivent surveiller les mises à niveau et les correctifs de sécurité, et se préparer à réaliser le prochain test planifié. Le test d’intrusion n’est pas une opération ponctuelle ; c’est un travail continu qui présente plusieurs avantages lorsqu’il est effectué correctement. Il comporte toutefois aussi certains défis.
Pour en savoir plus sur la protection de votre réseau contre les acteurs malveillants et les autres menaces.
Avantages et inconvénients des tests d’intrusion
Comme toutes les solutions et approches de sécurité, les tests d’intrusion présentent des avantages, des risques et des défis. Il est essentiel de connaître et de comprendre les avantages et les inconvénients des tests d’intrusion lors de la mise en œuvre d’un programme au sein de votre organisation.
| Avantages | Inconvénients |
|---|---|
| Les technologies de sécurité automatisées ne peuvent pas reproduire les techniques des hackers dans la vie réelle. Les testeurs d’intrusion jouent donc un rôle essentiel en apportant un éclairage technique sur ce que les attaquants sont capables de faire. | Le recrutement de professionnels ou de consultants en sécurité peut être coûteux. Les organisations doivent s’assurer de disposer du budget nécessaire pour recruter un testeur d’intrusion. |
| Les tests d’intrusion sont également flexibles et personnalisables. Les organisations peuvent ainsi tester différents scénarios et s’adapter aux menaces modernes dès leur apparition dans la nature. | L’efficacité du test dépendra des testeurs d’intrusion et de leurs compétences. Les entreprises doivent donc se renseigner sur les testeurs d’intrusion potentiels afin de déterminer s’ils possèdent le niveau de compétences et d’expérience requis. |
| La plupart des testeurs d’intrusion formulent des recommandations de remédiation pour leurs constatations. Les organisations peuvent ainsi comprendre non seulement où se situent leurs points faibles, mais aussi comment les corriger et prendre les mesures nécessaires. | Les analyses et les exploits exécutés sur un réseau ou une application peuvent perturber les opérations normales s’ils ne sont pas gérés avec soin. |
En résumé : recrutez les bons hackers
Le test d’intrusion est une pratique essentielle de cybersécurité qui permet de détecter les failles de sécurité avant les hackers. Avec la chasse aux menaces, c’est une pratique qui ne peut pas être réalisée par des outils seuls ; elle nécessite une intervention humaine. Ces personnes doivent être formées et préparées à faire correctement leur travail. Ce n’est pas une entreprise facile à gérer, mais c’est une démarche que chaque organisation devrait mener du mieux possible.
Vous souhaitez découvrir quelques outils gratuits pour voir ce que font les testeurs d’intrusion ? Consultez notre liste des meilleurs outils open source de test d’intrusion.