

















La sécurité des interfaces de programmation d’applications (API) regroupe des outils et des bonnes pratiques visant à sécuriser les connexions essentielles entre les applications.
La sécurité des API protège les données et les systèmes back-end tout en préservant une communication fluide entre les composants logiciels grâce à des protocoles stricts et à des contrôles d’accès. Des défenses proactives empêchent et atténuent les vulnérabilités, les erreurs de configuration et autres failles de sécurité, protégeant ainsi les applications contre les accès non autorisés, les fuites de données et autres actions indésirables.
- Les fondamentaux de la sécurité des API
- Normes de sécurité des API
- Les 10 risques de sécurité des API les plus courants
- Conseils pour éviter les attaques contre les API
- Sécurité des API REST et SOAP
- Quels sont les meilleurs outils pour tester les API ?
- Exemples de compromissions d’API
- En conclusion : réussir la sécurisation des API
Les fondamentaux de la sécurité des API
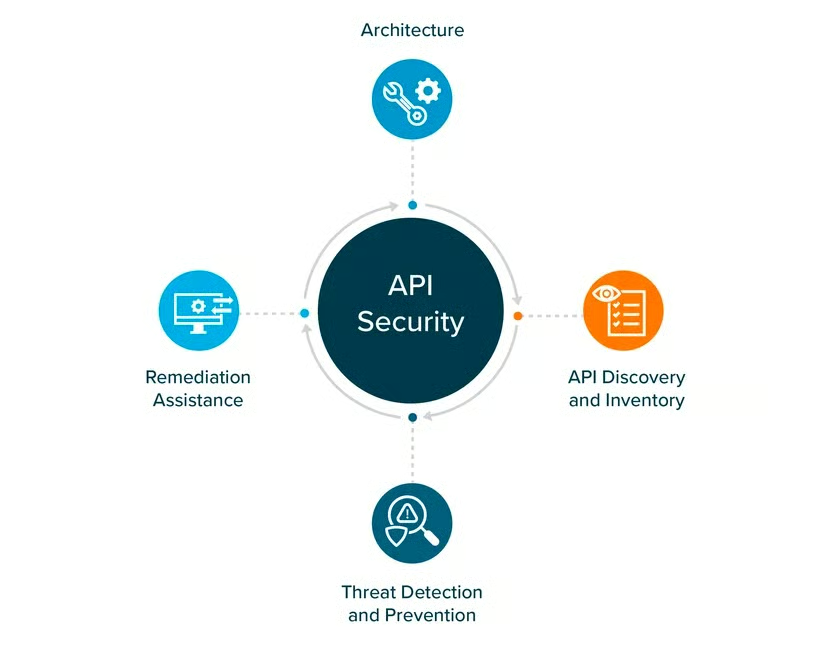
La sécurité des API englobe diverses tactiques, notamment des méthodes strictes d’authentification et d’autorisation, des technologies de chiffrement des données et des contrôles d’accès robustes. Une validation des entrées efficace empêche les intrusions potentielles, tandis que des procédures sécurisées de gestion des clés et des jetons d’API garantissent un accès sûr. L’audit et la journalisation permettent une surveillance en temps réel, ce qui facilite la réponse aux incidents et l’identification des menaces.
En outre, le respect des normes de conception sécurisée des API et des lois sur la protection des données, qui constituent des éléments fondamentaux de cette architecture complète, renforcent les API contre divers cyberrisques.
Architecture des API
Les API servent de ponts virtuels entre différentes applications et différents systèmes, assurant une communication et un partage des données fluides sans exposer le code source aux partenaires — et, espérons-le, en préservant également la sécurité des systèmes back-end. Une architecture d’API sécurisée constitue une base solide pour tout cela, avec la sécurité au cœur de sa conception. Ainsi, en plus de bonnes pratiques de développement et de programmation, comme le partitionnement des données et le chiffrement, la sécurité des API implique de créer des limites et des autorisations claires afin que seuls les utilisateurs autorisés puissent accéder aux API. Une conception réfléchie des API réduit les vulnérabilités et protège contre les fuites accidentelles de données.
Découverte et inventaire des API
Imaginez les API comme des clés numériques permettant d’ouvrir vos « portes » virtuelles : tenir un inventaire des API revient à conserver un registre de vos clés. Il ne s’agit pas seulement de savoir ce que vous possédez, mais aussi de gérer les accès. Le suivi des API aide à gérer les failles de sécurité potentielles et le risque d’intrusion non autorisée, en empêchant la création de points d’attaque potentiels.
Détection et prévention des menaces
Une fois vos pratiques de développement et votre architecture définies, vous devez encore surveiller les interactions avec les API afin de repérer tout comportement suspect ou inapproprié. Les outils de sécurité des API peuvent identifier rapidement les actions, les schémas et les vulnérabilités suspects, puis agir avant qu’ils ne s’aggravent. De nombreux outils de sécurité des API peuvent également tester les problèmes de sécurité pendant le développement des API, améliorant ainsi la sécurité dans les environnements de développement comme de production.
Découvrez notre sélection des meilleurs outils de sécurité des API.
Assistance à la remédiation
Malgré les mesures de protection, des vulnérabilités peuvent survenir. Il est essentiel de disposer d’un plan de réponse aux incidents de sécurité. Lorsqu’une vulnérabilité est détectée ou qu’une attaque se déroule, l’assistance à la remédiation fournit des conseils pour résoudre rapidement le problème. Cela permet de le contenir et de rétablir rapidement un état sécurisé. L’intégration aux processus de développement et d’intégration continus (CI/CD) est également importante pour accélérer et suivre les correctifs de sécurité.
Normes de sécurité des API
La sécurité moderne des API repose sur les bonnes pratiques, la surveillance et des normes sectorielles telles qu’Open Authentication (OAuth) et OpenID Connect, qui jouent toutes deux des rôles spécifiques dans le renforcement de votre environnement numérique.
Fonctionnement d’OAuth
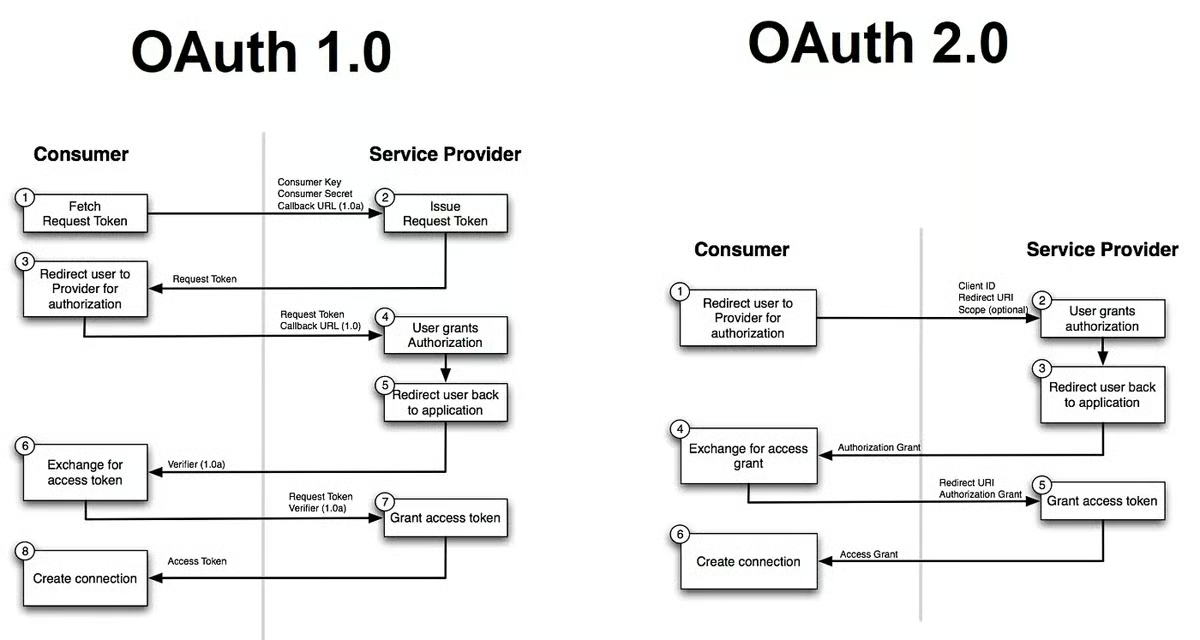
OAuth se concentre principalement sur l’autorisation. Il fournit un cadre permettant à d’autres programmes d’accéder à des ressources au nom d’un utilisateur sans divulguer ses identifiants de connexion. Il utilise des signatures cryptographiques pour garantir une communication sécurisée entre les parties concernées.
OAuth 2.0 ajoute la délégation des accès. Grâce à des jetons, tels que les jetons d’accès et les jetons d’actualisation, pour sécuriser l’accès aux ressources, il propose une méthode à base de jetons plus adaptable et polyvalente. Pour rendre le protocole plus compréhensible et flexible, OAuth 2.0 a également standardisé la répartition des rôles, comme les propriétaires des ressources, les clients (applications) et les serveurs d’autorisation.
Par exemple, lorsqu’un client (une application mobile) s’enregistre auprès du serveur d’autorisation de Google Photos, il reçoit un client_id et un client_secret. Le client démarre le processus OAuth en redirigeant l’utilisateur vers le point de terminaison d’autorisation du serveur d’autorisation, avec des paramètres tels que client_id, redirect_uri, response_type, scope et state.
L’utilisateur voit ensuite une page de connexion Google Photos et est invité à accorder ou à refuser l’accès. S’il l’accorde, le serveur d’autorisation génère un code d’autorisation. Ce code est ensuite envoyé au client concerné. Le client adresse une requête POST au point de terminaison de jetons du serveur d’autorisation, en fournissant un jeton d’accès et, éventuellement, un jeton d’actualisation. Il peut utiliser le jeton d’accès obtenu pour envoyer des requêtes autorisées au serveur de ressources (Google Photos), qui vérifie le jeton et renvoie les données demandées si l’accès est autorisé. Si le jeton expire, le client peut utiliser le jeton d’actualisation pour obtenir un nouveau jeton d’accès sans interaction de l’utilisateur.
OpenID Connect
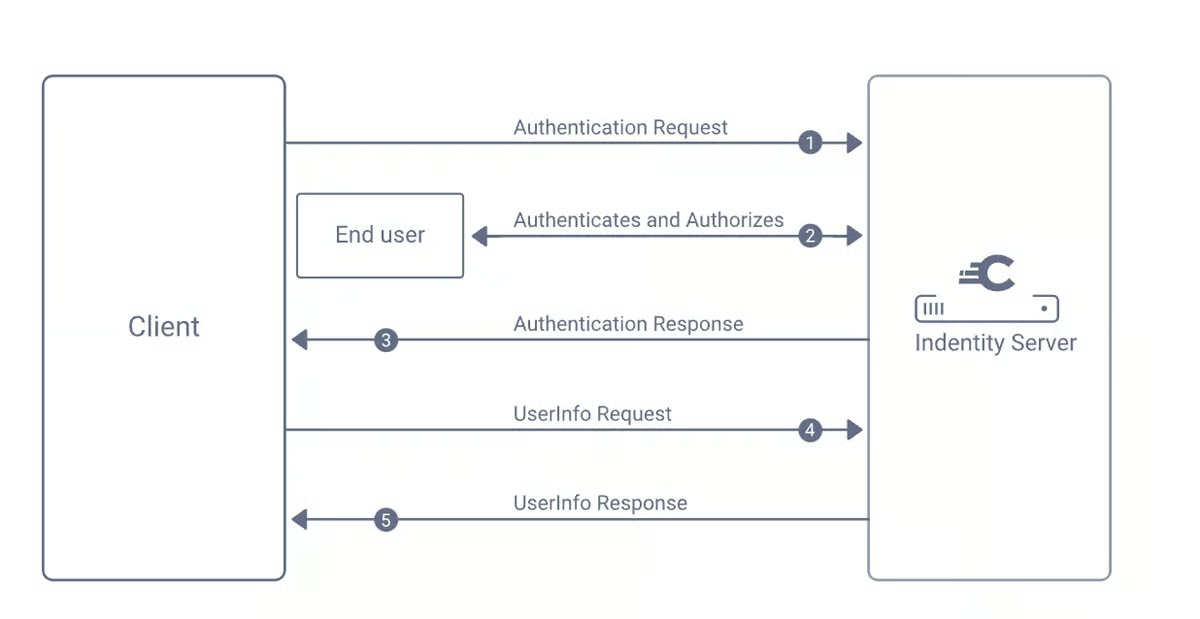
La confirmation précise de l’identité des utilisateurs sur un large éventail de plateformes et d’applications est orchestrée par OpenID Connect. OpenID Connect, chef d’orchestre de la symphonie de l’authentification et maître de l’identité numérique, permet aux utilisateurs de vérifier leur identité dans différents environnements en ligne avec un seul jeu d’identifiants. L’utilisation fluide de services comme Spotify, dont l’accès est accéléré par une connexion unique via Facebook ou Gmail, en est un exemple. Grâce à cette fonction, OpenID Connect va plus loin en fournissant également une vérification d’identité : il dépasse le périmètre initial d’OAuth, limité à l’octroi d’accès, et permet une authentification plus rapide et plus sûre.
Les 10 risques de sécurité des API les plus courants
Voici 10 risques courants liés à la sécurité des API et les mesures de prévention correspondantes, issus de l’OWASP et d’autres organisations spécialisées dans la sécurité des applications.
Utilisation non sécurisée des API
Ce risque consiste à utiliser les API d’une manière susceptible d’entraîner des failles de sécurité, notamment en gérant mal la connexion et l’autorisation ou en ne vérifiant pas l’exactitude des données reçues par l’intermédiaire des API.
Prévention : vérifiez soigneusement les données reçues des API et nettoyez-les. Contrôlez l’accès aux ressources critiques en utilisant des protocoles de communication sécurisés (HTTPS), en mettant en place des procédures d’authentification adaptées et en effectuant des contrôles d’autorisation.
Mauvaise gestion de l’inventaire
Ce risque peut conduire les API à exposer accidentellement des informations sensibles sur l’architecture, les composants ou la technologie sous-jacente de l’application.
Prévention : mettez en œuvre des restrictions d’accès aux API et une authentification adaptées. Assurez-vous que seules les API prévues sont exposées et accessibles en réalisant régulièrement des audits et des contrôles de votre inventaire d’API.
Erreurs de configuration de sécurité
Les API mal configurées constituent une source majeure de vulnérabilités. Cela inclut l’activation de fonctionnalités superflues, l’utilisation de paramètres par défaut et la résolution inefficace des erreurs.
Prévention : pour éviter de divulguer des informations sensibles, désactivez les fonctionnalités inutiles, appliquez le principe du moindre privilège pour les accès et mettez en place des mécanismes robustes de gestion des erreurs.
Falsification de requête côté serveur (SSRF)
En incitant un serveur à effectuer des appels non autorisés vers des ressources internes, un attaquant peut exposer des informations sensibles ou déclencher involontairement une action inattendue.
Prévention : pour éviter les URL frauduleuses, validez et nettoyez les entrées utilisateur. Utilisez des protections au niveau du réseau pour limiter les requêtes sortantes et mettez en place des listes blanches de domaines ou de plages d’adresses IP autorisés vers lesquels le serveur peut envoyer des requêtes.
Accès illimité aux processus métier
Ce risque survient lorsque les API donnent à des utilisateurs non autorisés accès à des procédures ou activités confidentielles de l’entreprise.
Prévention : mettez en place des procédures adaptées d’authentification et d’autorisation. Pour garantir que seuls les utilisateurs autorisés puissent accéder aux API critiques, utilisez un contrôle d’accès basé sur les rôles (RBAC).
Autorisation défaillante au niveau des fonctions
Les attaquants exploitent des failles dans les processus d’autorisation pour accéder à des fonctionnalités ou effectuer des actions auxquelles ils ne devraient pas avoir accès.
Prévention : mettez en œuvre des contrôles d’autorisation précis pour chaque fonction ou activité de l’API. Vérifiez les droits et les rôles de l’utilisateur avant d’autoriser l’accès à une fonctionnalité donnée.
Consommation illimitée des ressources
Les attaques par déni de service (DoS) peuvent être lancées par des attaquants qui utilisent les API pour mobiliser d’importantes quantités de ressources serveur et perturber le fonctionnement et l’accès.
Prévention : pour limiter l’utilisation abusive des ressources, mettez en place une limitation du débit, une régulation des requêtes et une validation des entrées. Surveillez l’utilisation des API afin de repérer les schémas suspects.
Autorisation défaillante au niveau des propriétés des objets
Cette situation se produit lorsque des attaquants manipulent les requêtes d’API pour obtenir un accès non autorisé aux caractéristiques ou attributs d’un objet, ou les modifier.
Prévention : mettez en place des restrictions d’accès et une validation adaptées afin de vous assurer que les utilisateurs ne peuvent voir ou modifier que les attributs pour lesquels ils disposent d’une autorisation.
Authentification défaillante
Les attaquants obtiennent un accès non autorisé aux API et aux données sensibles en exploitant des failles dans les processus d’authentification. Une authentification défaillante peut résulter d’une mauvaise création des mots de passe, de systèmes de stockage des mots de passe compromis et de vulnérabilités dans le mécanisme d’authentification chiffré.
Prévention : la protection contre les attaques courantes, comme le brute force et le credential stuffing, peut être assurée par la mise en œuvre de méthodes d’authentification robustes, comme l’authentification multifacteur (MFA), l’application de règles de mots de passe sûres et une mise en œuvre correcte du chiffrement.
Autorisation défaillante au niveau des objets (BOLA)
Les vulnérabilités BOLA peuvent permettre aux attaquants de manipuler les entrées afin d’accéder à des zones restreintes ou d’effectuer des actions interdites. Cela est dû à des pratiques de programmation non sécurisées qui ne valident pas les entrées utilisateur.
Prévention : pour empêcher les utilisateurs non autorisés d’accéder à des ressources et d’effectuer des actions, mettez en place une validation des entrées et des contrôles de permissions adaptés. Vous pouvez utiliser des identifiants uniques universels et adopter le cadre de sécurité zero trust.
Se défendre contre les vulnérabilités des API exige de combiner des techniques de programmation sécurisée, des tests complets, une configuration adaptée et une surveillance continue. Il est essentiel de rester informé des problèmes de sécurité les plus récents et d’intégrer les correctifs correspondants à votre processus de développement.
Conseils pour éviter les attaques contre les API
Les attaques contre les API comptent parmi les problèmes de cybersécurité les plus courants et les plus dommageables. Pour réduire ces risques, les organisations doivent s’attaquer de manière proactive à la vulnérabilité de leurs systèmes d’API. Concevoir des API robustes, capables de résister à diverses attaques, garantit la protection et l’exactitude des données ainsi qu’un accès ininterrompu aux services essentiels.
Utiliser une authentification et une autorisation robustes
Optez pour des mécanismes d’authentification robustes adaptés aux exigences de votre application. Utilisez OAuth pour sécuriser l’accès de tiers et une authentification basée sur des jetons pour les sessions utilisateur. Appliquez un contrôle d’accès basé sur les rôles (RBAC) pour gérer précisément les autorisations et garantir que les utilisateurs n’accèdent qu’aux ressources et actions autorisées.
Intégrer la limitation du débit et la régulation
Configurez une limitation du débit adaptée à la nature de votre API et aux rôles des utilisateurs. Définissez des seuils de requêtes par utilisateur, adresse IP ou point de terminaison d’API spécifique. La régulation protège contre les utilisations abusives et l’épuisement des ressources en contrôlant le rythme auquel les requêtes peuvent être lancées.
Valider les entrées et nettoyer les données
Effectuez une validation complète des entrées afin de vérifier que les données saisies par les utilisateurs respectent les formats et valeurs attendus. Utilisez des techniques et bibliothèques éprouvées de validation des entrées pour contrer les menaces telles que les injections SQL et le cross-site scripting (XSS). Mettez en œuvre un encodage des sorties pour neutraliser le risque que les données soient interprétées comme du code.
Privilégier HTTPS et les communications sécurisées
Utilisez exclusivement HTTPS pour chiffrer les échanges de données entre les clients et les serveurs. Cette mesure garantit la confidentialité des données et rend inefficaces les écoutes clandestines, les attaques de type « homme du milieu » et la falsification des données.
Mettre en place une gestion rigoureuse des erreurs
Adoptez des messages d’erreur génériques, exempts d’informations sensibles sur les mécanismes internes de votre système. Développez un mécanisme robuste de gestion des erreurs qui consigne les erreurs sans divulguer de données ni de réponses confidentielles.
Encourager les tests de sécurité et les revues de code
Réalisez régulièrement des évaluations de sécurité comprenant des tests dynamiques de sécurité des applications (DAST), des tests statiques de sécurité des applications (SAST) et des tests d’intrusion. Des revues de code régulières facilitent l’identification précoce des vulnérabilités.
Maintenir les mises à jour et correctifs à jour
Tenez-vous informé des vulnérabilités de sécurité associées aux dépendances de votre API. Maintenez à jour tous les éléments logiciels, notamment les bibliothèques, les frameworks et le système d’exploitation sous-jacent. Appliquez rapidement les correctifs afin de réduire le risque lié aux vulnérabilités connues.
Surveiller le trafic des API
Intégrez des mécanismes de surveillance et de journalisation à vos API. Analysez le trafic entrant et sortant afin de repérer les schémas anormaux, les pics ou les tendances révélant une activité malveillante. Utilisez des systèmes de détection et de prévention des intrusions (IDPS) pour automatiser la détection et la réponse aux comportements suspects.
Employer des pare-feu d’applications web (WAF)
Envisagez de déployer un WAF pour ajouter une couche de défense. Un WAF filtre le trafic malveillant, bloque les schémas d’attaque connus et protège contre les menaces émergentes.
Découvrez les meilleurs pare-feu d’applications web
Autoriser les domaines et adresses IP sur liste blanche
Lorsque cela est possible, configurez votre API pour qu’elle accepte exclusivement les requêtes provenant de domaines approuvés ou de plages d’adresses IP spécifiques. Cette mesure réduit l’exposition aux attaquants potentiels.
Former les développeurs et les utilisateurs
Fournissez une formation à la programmation sécurisée à votre équipe de développement et dispensez régulièrement une formation de sensibilisation à la sécurité aux utilisateurs de l’API. Favorisez une culture axée sur la sécurité tout au long du cycle de développement et d’utilisation.
Intégrer la validation du contenu
Vérifiez que les requêtes entrantes adressées à l’API respectent le schéma prévu en matière de structure, de format et de contenu. Cela permet d’empêcher les attaquants d’exploiter les vulnérabilités du traitement des données.
Mettre en œuvre OAuth pour l’accès de tiers
Pour les API qui interagissent avec des applications tierces, mettez en œuvre OAuth afin de sécuriser l’autorisation et de limiter l’accès. OAuth permet aux utilisateurs d’accorder des autorisations spécifiques à des applications tierces sans divulguer leurs identifiants.
Mettre en œuvre le contrôle des versions de l’API
Utilisez le versionnage pour garantir la rétrocompatibilité et assurer une transition fluide pour les consommateurs lors de l’introduction de modifications. Cela évite les interruptions des intégrations existantes.
Intégrer des en-têtes de sécurité
Exploitez les en-têtes de sécurité dans les réponses de l’API afin de réguler le comportement des navigateurs. Les politiques de sécurité du contenu (CSP) contribuent à bloquer le cross-site scripting, tandis que les politiques de partage de ressources entre origines (CORS) limitent l’accès à votre API depuis des origines spécifiques.
Garantir une documentation sécurisée de l’API
Vérifiez que la documentation de votre API ne divulgue aucune information sensible sur l’architecture, la pile technologique ou les mécanismes de sécurité de votre application. Ne communiquez que les informations essentielles pour permettre de comprendre comment interagir de manière sécurisée avec l’API.
Respecter les recommandations de l’OWASP
Tenez-vous informé des ressources de l’OWASP, notamment de l’OWASP API Security Top Ten. Examinez et appliquez régulièrement leurs recommandations afin de vous conformer aux bonnes pratiques les plus récentes en matière de sécurité des API.
Sécurité des API REST et SOAP
REST et SOAP sont des approches couramment utilisées pour créer des API, et leur utilisation sécurisée est essentielle à la sécurité des API.
Le protocole Simple Object Access Protocol (SOAP) est un ensemble d’outils et de stratégies qui utilisent le Web Service Description Language (WSDL). Ces exigences servent de verrous et de clés pour les données, garantissant que les données fournies et reçues restent privées et ne peuvent pas être modifiées sans le consentement du destinataire prévu.
La standardisation et l’organisation de la sécurité des API SOAP produisent un ensemble concis de recommandations qui réduisent la probabilité d’erreurs ou de failles de sécurité. Cette méthode standardisée et rigoureuse peut toutefois demander davantage d’efforts à mettre en place et à comprendre que les approches simples.
Le Representational State Transfer (REST) est adapté aux opérations simples de création, de lecture, de mise à jour et de suppression (CRUD). REST se distingue par sa simplicité et sa souplesse, ce qui le rend utile pour une grande variété d’applications. Pour protéger l’intégrité et la confidentialité des données partagées, les implémentations REST utilisent souvent des jetons pour l’authentification et l’autorisation, en complément de la protection offerte par HTTPS.
HTTPS chiffre les communications entre le client et le serveur et garantit l’intégrité et la confidentialité des données, ce qui constitue le fondement de la sécurité des API REST. L’icône de cadenas dans la barre d’adresse du navigateur indique qu’une connexion est sécurisée. Pour protéger l’accès et l’autorisation, on utilise fréquemment des jetons tels que les JSON Web Tokens (JWT), les jetons OAuth ou d’autres jetons d’authentification. Les jetons représentent le rôle, les autorisations et les privilèges d’accès d’un utilisateur.
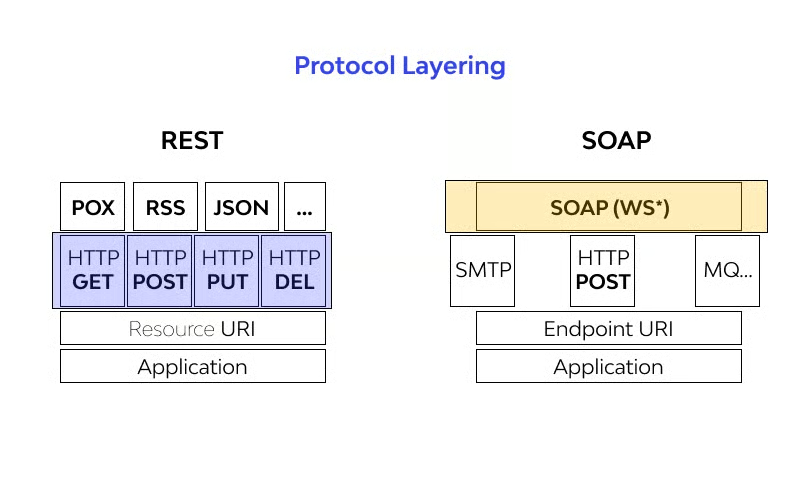
Tableau comparatif de la sécurité des API REST et SOAP
| REST | SOAP | |
|---|---|---|
| Sessions côté serveur ? | Oui (pour la configuration par défaut), il est sans état. Il peut être rendu avec état. | Non, car il conserve l’état. |
| Comment fonctionne-t-il ? | Il repose sur des fonctionnalités (services) pour récupérer les données. Des commandes telles que getUser sont utilisées. | Les données sont considérées comme des ressources. |
| Protocole de transfert | HTTP, UDP, SMP, etc. | HTTPS |
| Conception | Il est bien standardisé et repose sur un ensemble strict de règles prédéfinies. | L’architecture suit des recommandations relativement souples. |
| Mise en cache | Non utilisée | Utilisée |
| Sécurité | Elle respecte les propriétés ACID et garantit une sécurité de niveau entreprise, ce qui la rend idéale pour les échanges de données sensibles et même les transactions financières. | HTTPS + SSL |
| Format accepté pour la messagerie | XML | JSON, XML, HTML |
| Consommation de ressources | Elle consomme beaucoup de ressources et nécessite une bande passante et une puissance de calcul supérieures. | Elle nécessite beaucoup moins de ressources. |
| API Java | JAX-WS | JAX-RS |
| Fonctionnent-elles ensemble ? | Elle n’utilise pas SOAP en raison de ses normes architecturales élevées. | Ce service web peut utiliser SOAP en raison de sa norme adaptée à des usages variés. |
| Technique d’exposition | Les aspects techniques et les méthodes peuvent être consultés à l’aide de WSDL. | Ses méthodes peuvent être exposées à l’aide d’URI. |
Quels sont les meilleurs outils pour tester les API ?
Ces outils répondent à des exigences et préférences différentes. Beagle Security offre une interface conviviale pour tester la sécurité des API, StackHawk s’adresse principalement aux développeurs et Wallarm est spécialisé dans la détection automatisée des menaces. Votre choix doit reposer sur vos besoins spécifiques et sur la nature des exigences de votre organisation en matière de sécurité des API. Consultez notre liste des meilleurs outils de sécurité des API pour trouver d’autres idées.
Plateforme de sécurité des API Wallarm : idéale pour la détection automatisée des menaces
Wallarm est une plateforme de sécurité complète conçue pour protéger les applications et les API contre les menaces en ligne. Elle excelle dans la détection automatisée des menaces, ce qui lui permet d’identifier et de traiter rapidement les vulnérabilités de sécurité sans intervention de l’utilisateur. Elle est donc idéale pour les entreprises qui souhaitent automatiser leurs procédures de surveillance et de réponse en matière de sécurité des API.
StackHawk : idéal pour les équipes de développement
StackHawk est un outil qui s’intègre aisément au processus de développement. Il s’agit d’un outil de test de la sécurité des API convivial pour les développeurs, qui peut donc être utilisé lors de la création et du déploiement d’applications. Il constitue un atout majeur pour les équipes axées sur l’intégration et la livraison continues (CI/CD), car il aide les développeurs à identifier et à corriger les problèmes de sécurité dès les premières étapes du développement.
Beagle Security : idéal pour tester la sécurité des API via une interface utilisateur
Beagle Security propose une interface utilisateur simple pour évaluer la sécurité des API. Elle facilite l’analyse et l’évaluation de la sécurité de vos API. Son interface conviviale permet aux développeurs et aux experts en sécurité de communiquer plus facilement et de comprendre les résultats des tests de sécurité. Beagle Security peut être un choix judicieux si vous accordez une grande importance à la convivialité lors des tests de sécurité des API.
À lire également :
- Meilleurs outils de débogage et de sécurité du code
- Meilleurs outils et logiciels de sécurité des applications
Exemples de compromissions d’API
Malheureusement, les compromissions majeures de la sécurité des API sont monnaie courante. Voici trois compromissions majeures d’API survenues cette année, dont la plus récente il y a seulement quelques semaines.
Duolingo
En août 2023, on a appris que les informations personnelles de 2,6 millions d’utilisateurs du célèbre site d’apprentissage des langues Duolingo — notamment leurs adresses e-mail, noms d’utilisateur, préférences linguistiques et progrès d’apprentissage — avaient été divulguées. La compromission a été causée par une API non protégée qui permettait à n’importe qui de vérifier si une adresse e-mail était associée à un compte Duolingo.
Discord
En mars 2023, plus de 760 000 utilisateurs ont été touchés par une fuite de données chez Discord.io, un service personnalisé de gestion des invitations pour Discord. Le pirate « Akhirah » a mis en vente une base de données contenant des informations sur les utilisateurs sur le dark web. Les données comprenaient des informations non sensibles ainsi que des informations potentiellement sensibles. Discord.io a suspendu ses activités et ouvert une enquête. Pour éviter qu’une nouvelle compromission ne se produise, Discord.io souhaite mettre à jour la programmation et les fonctionnalités de sécurité du site web. Les utilisateurs n’ont pas été contraints de modifier leur mot de passe, mais ceux qui s’étaient inscrits avant 2018 devraient envisager de le faire également sur d’autres sites web. Il est recommandé aux utilisateurs d’activer l’authentification à deux facteurs pour renforcer leur sécurité, car Discord.io et Discord sont des entreprises indépendantes.
MOVEit
Cette année également, la compromission du logiciel de transfert de fichiers MOVEit a touché plus de 1 000 organisations et 60 millions de personnes dans le monde, la plupart des victimes se trouvant aux États-Unis, en Allemagne, au Canada et au Royaume-Uni. Notamment, les données de 11 millions de personnes au maximum ont été compromises chez Maximus, un prestataire du gouvernement américain. Les établissements financiers ont été les plus durement touchés.
Le coût estimé de la compromission s’élève à environ 10 milliards de dollars US, mais il pourrait être encore plus élevé si davantage de victimes déclarent leurs pertes. Le groupe de rançongiciel Clop pourrait avoir préparé cette opération depuis 2021 et devrait tirer un bénéfice substantiel de 100 millions de dollars US de cette campagne.
En conclusion : réussir la sécurisation des API
La sécurité des API revêt une importance cruciale dans le paysage numérique actuel, car elle garantit la confidentialité, l’intégrité et la disponibilité des données et services sensibles. Qu’il s’agisse d’API REST simples ou de systèmes complexes basés sur SOAP, des mesures de sécurité robustes sont indispensables. Les mesures de sécurité de base des API, telles que les bonnes pratiques de développement, le suivi et l’évaluation des vulnérabilités ainsi que la mise en œuvre de contrôles d’authentification et d’autorisation, offrent des bénéfices considérables pour un investissement limité. Investir dans des solutions de sécurité des API contribue également à protéger la réputation et la santé financière de votre organisation dans un monde profondément interconnecté.
À suivre : découvrez les meilleurs outils de gestion des vulnérabilités