

















Die Sicherheit von Programmierschnittstellen (APIs) umfasst eine Kombination aus Tools und Best Practices, um die entscheidenden Verbindungen zwischen Anwendungen zu schützen.
API-Sicherheit schützt Daten und Backend-Systeme und gewährleistet zugleich eine reibungslose Kommunikation zwischen Softwarekomponenten durch strenge Protokolle und Zugriffskontrollen. Proaktive Abwehrmaßnahmen verhindern und entschärfen Schwachstellen, Fehlkonfigurationen und andere Sicherheitslücken und schützen Apps so vor unbefugtem Zugriff, Datenlecks und anderen unerwünschten Aktionen.
Grundlagen der API-Sicherheit
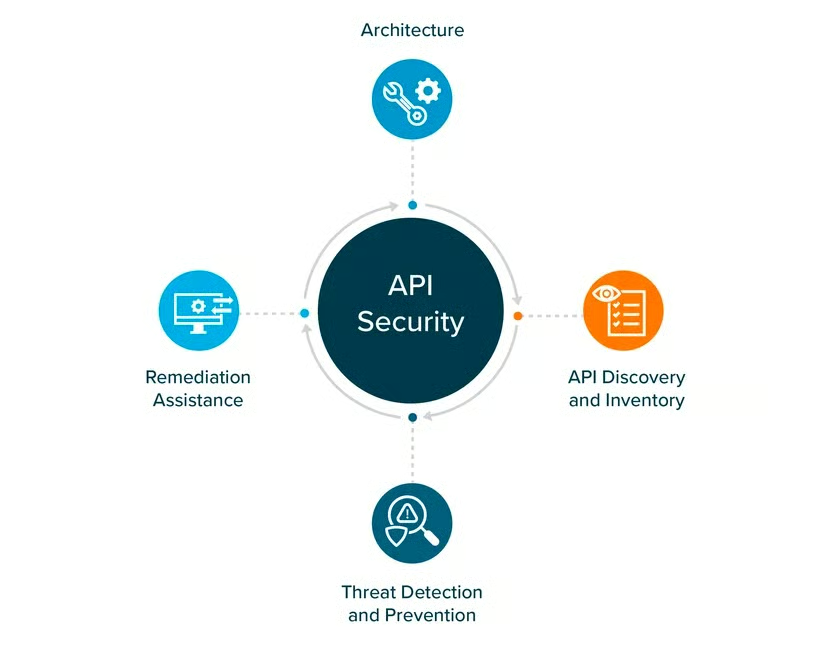
API-Sicherheit umfasst eine Reihe von Maßnahmen, darunter strenge Authentifizierungs- und Autorisierungsverfahren, Technologien zur Datenverschlüsselung und starke Zugriffskontrollen. Eine wirksame Eingabevalidierung verhindert potenzielle Eindringversuche, während sichere Verfahren zur Verwaltung von API-Schlüsseln und Tokens einen geschützten Zugriff gewährleisten. Echtzeitüberwachung wird durch Auditing und Protokollierung ermöglicht, was bei der Reaktion auf Vorfälle und der Erkennung von Bedrohungen hilft.
Darüber hinaus stärken die Einhaltung sicherer Standards für das API-Design und die Beachtung von Datenschutzgesetzen als grundlegende Bestandteile dieser umfassenden Architektur APIs gegen eine Vielzahl von Cyberrisiken.
API-Architektur
APIs fungieren als virtuelle Brücken, die verschiedene Apps und Systeme für eine nahtlose Kommunikation und den Datenaustausch verbinden, ohne den Partnern den Quellcode offenzulegen – und hoffentlich auch die Backend-Systeme sicher halten. Eine sichere API-Architektur bildet dafür das stabile Fundament und wird von vornherein auf Sicherheit ausgelegt. Neben guten Entwicklungs- und Programmierpraktiken wie der Datenpartitionierung und der Verschlüsselung, umfasst API-Sicherheit auch die Schaffung klarer Grenzen und Berechtigungen, damit nur autorisierte Benutzer auf APIs zugreifen können. Durch eine durchdachte Konstruktion von APIs lassen sich Schwachstellen minimieren und versehentliche Datenlecks verhindern.
Erkennung und Inventarisierung von APIs
Stellen Sie sich APIs als digitale Schlüssel vor, die den Zugang zu Ihren virtuellen „Türen“ ermöglichen, und die Pflege eines API-Inventars als Verzeichnis Ihrer Schlüssel. Es geht nicht nur darum, zu wissen, was Sie besitzen, sondern auch darum, den Zugriff zu verwalten. Die Nachverfolgung von APIs hilft, potenzielle Sicherheitslücken und das Risiko eines unbefugten Zugriffs zu verwalten und potenzielle Angriffspunkte zu verhindern.
Erkennung und Abwehr von Bedrohungen
Sobald Ihre Entwicklungs- und Architekturpraktiken festgelegt sind, müssen Sie die API-Interaktionen weiterhin auf verdächtiges oder unzulässiges Verhalten überwachen. API-Sicherheitstools können verdächtige Aktionen, Muster und Schwachstellen schnell erkennen und Maßnahmen ergreifen, bevor sich diese verschlimmern. Viele API-Sicherheitstools können außerdem bereits während der Entwicklung auf Sicherheitsprobleme testen und so die Sicherheit sowohl in Entwicklungs- als auch in Produktionsumgebungen verbessern.
Unsere Auswahl der besten API-Sicherheitstools
Unterstützung bei der Behebung
Trotz Schutzmaßnahmen können Schwachstellen auftreten. Ein Reaktionsplan für Sicherheitsvorfälle ist unerlässlich. Wird eine Schwachstelle entdeckt oder ein Angriff ausgeführt, bietet die Unterstützung bei der Behebung eine Anleitung, um das Problem schnell zu lösen. So werden eine rechtzeitige Eindämmung und die Wiederherstellung eines sicheren Zustands gewährleistet. Auch die Integration in kontinuierliche Entwicklungs- und Integrationsprozesse (CI/CD) ist wichtig, um Sicherheitsbehebungen zu beschleunigen und nachzuverfolgen.
Standards für API-Sicherheit
Moderne API-Sicherheit basiert auf Best Practices, Überwachung und Branchenstandards wie Open Authentication (OAuth) und OpenID Connect, die beide auf spezifische Weise zur Stärkung Ihrer digitalen Umgebung beitragen.
Funktionsweise von OAuth
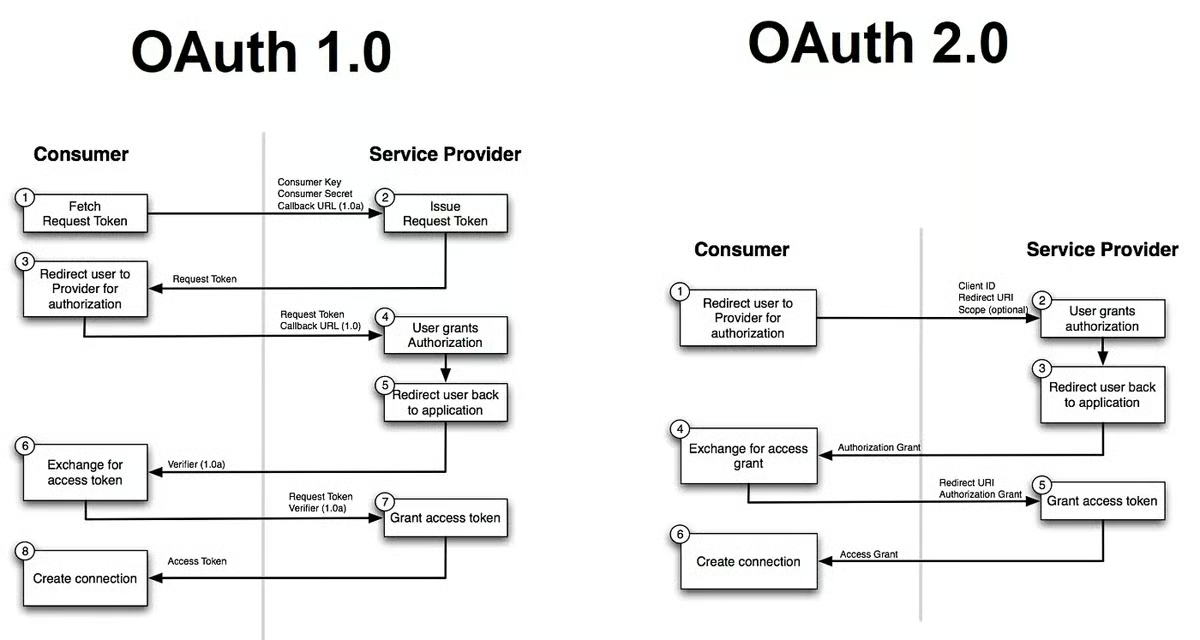
OAuth konzentriert sich in erster Linie auf die Autorisierung. Das Framework ermöglicht es anderen Programmen, im Namen eines Benutzers auf Ressourcen zuzugreifen, ohne dessen Anmeldedaten offenzulegen. Kryptografische Signaturen gewährleisten dabei eine sichere Kommunikation zwischen den beteiligten Parteien.
OAuth 2.0 ergänzt die Zugriffsdelegation. Durch die Verwendung von Tokens wie Zugriffs- und Refresh-Tokens für den sicheren Ressourcenzugriff bietet es einen anpassungsfähigeren und vielseitigeren tokenbasierten Ansatz. Um das Protokoll verständlicher und flexibler zu machen, standardisierte OAuth 2.0 außerdem die Aufteilung der Rollen, etwa in Ressourcenbesitzer, Clients (Anwendungen) und Autorisierungsserver.
Beispielsweise erhält ein Client (eine mobile App), der sich beim Autorisierungsserver von Google Photos registriert, eine client_id und ein client_secret. Der Client startet den OAuth-Prozess, indem er den Benutzer zum Autorisierungsendpunkt des Autorisierungsservers weiterleitet. Dieser enthält Parameter wie client_id, redirect_uri, response_type, scope und state.
Dem Benutzer wird anschließend eine Anmeldeseite von Google Photos angezeigt, auf der er den Zugriff gewähren oder ablehnen soll. Gewährt der Benutzer den Zugriff, generiert der Autorisierungsserver einen Autorisierungscode. Dieser Code wird anschließend an den angegebenen Client gesendet. Der Client sendet eine POST-Anfrage an den Token-Endpunkt des Autorisierungsservers und übermittelt dabei ein Zugriffstoken sowie möglicherweise ein Refresh-Token. Mit dem erhaltenen Zugriffstoken kann der Client autorisierte Anfragen an den Ressourcenserver (Google Photos) stellen. Dieser überprüft das Token und antwortet bei bestehender Berechtigung mit den angeforderten Daten. Läuft das Token ab, kann der Client mithilfe des Refresh-Tokens ein neues Zugriffstoken anfordern, ohne dass der Benutzer erneut aktiv werden muss.
OpenID Connect
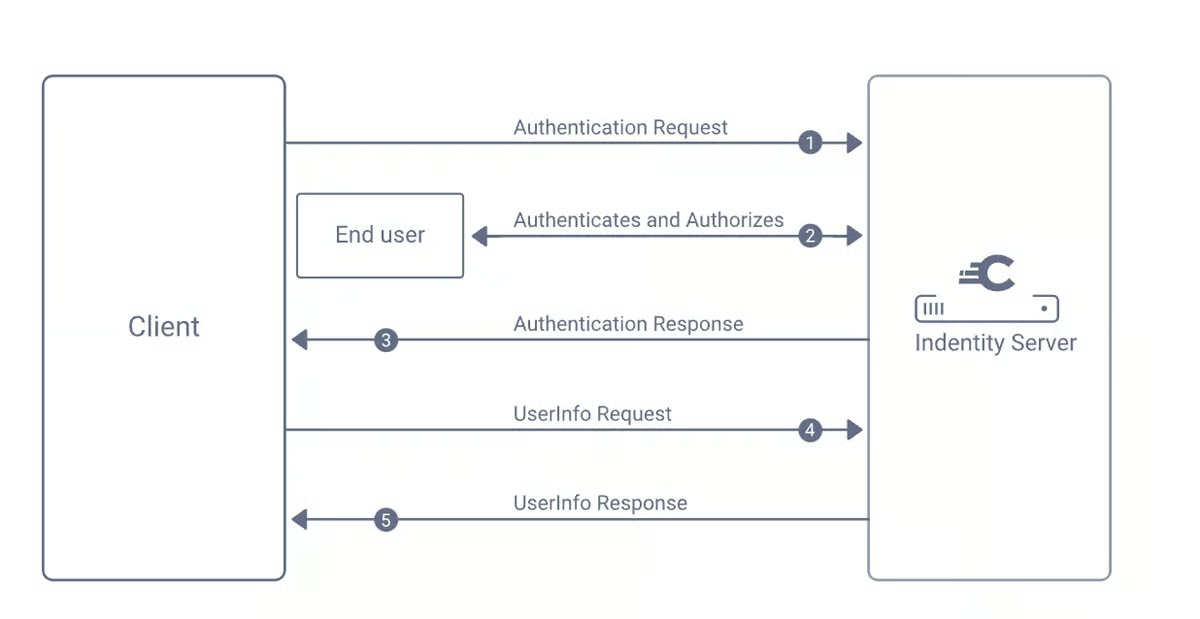
Über OpenID Connect wird die präzise Bestätigung der Benutzeridentität auf einer Vielzahl von Plattformen und in zahlreichen Apps koordiniert. Dank OpenID Connect, dem Dirigenten des Authentifizierungsorchesters und Meisterdirigenten der digitalen Identität, können Benutzer mit einem einzigen Satz von Anmeldedaten ihre Identität in verschiedenen Online-Umgebungen bestätigen. Ein Beispiel dafür ist die reibungslose Nutzung von Diensten wie Spotify, bei denen der Zugriff durch eine einzige Anmeldung über Facebook oder Gmail beschleunigt wird. Mit dieser Funktion erweitert OpenID Connect seinen Zweck um die Identitätsprüfung, geht damit über den ursprünglichen Umfang von OAuth zur Bereitstellung von Zugriff hinaus und ermöglicht einen schnelleren und sichereren Authentifizierungsprozess.
Die 10 häufigsten API-Sicherheitsrisiken
Hier sind 10 häufige API-Sicherheitsrisiken und Maßnahmen zu ihrer Vermeidung – von OWASP und anderen Organisationen für Anwendungssicherheit.
Unsichere Nutzung von APIs
Dieses Risiko besteht darin, APIs auf eine Weise zu nutzen, die zu Sicherheitslücken führen kann. Dazu gehören beispielsweise eine unzureichende Verwaltung von Anmeldung und Autorisierung oder eine fehlende Überprüfung der Richtigkeit der über APIs empfangenen Daten.
Prävention: Stellen Sie sicher, dass die über APIs empfangenen Daten gründlich geprüft und bereinigt werden. Kontrollieren Sie den Zugriff auf kritische Ressourcen durch sichere Kommunikationsprotokolle (HTTPS), geeignete Authentifizierungsverfahren und Autorisierungsprüfungen.
Unzureichende Inventarverwaltung
Dieses Risiko kann dazu führen, dass APIs versehentlich vertrauliche Informationen über die Architektur, Komponenten oder die zugrunde liegende Technologie der Anwendung offenlegen.
Prävention: Implementieren Sie geeignete Einschränkungen für den API-Zugriff und eine Authentifizierung. Stellen Sie durch regelmäßige Audits und Überprüfungen Ihres API-Inventars sicher, dass nur vorgesehene APIs offengelegt und zugänglich sind.
Fehlkonfigurationen der Sicherheit
Falsch konfigurierte APIs sind eine wesentliche Quelle für Sicherheitslücken. Dazu gehören die Aktivierung überflüssiger Funktionen, die Verwendung von Standardeinstellungen und eine unzureichende Fehlerbehebung.
Prävention: Deaktivieren Sie unnötige Funktionen, wenden Sie für den Zugriff das Prinzip der geringsten Privilegien an und implementieren Sie robuste Systeme zur Fehlerbehandlung, um das Durchsickern vertraulicher Informationen zu verhindern.
Serverseitige Anforderungsfälschung (SSRF)
Indem ein Angreifer einen Server dazu bringt, unbefugte Aufrufe an interne Ressourcen zu richten, kann er vertrauliche Informationen offenlegen oder unbeabsichtigt unerwartete Aktionen auslösen.
Prävention: Validieren und bereinigen Sie Benutzereingaben, um betrügerische URLs zu vermeiden. Nutzen Sie Schutzmaßnahmen auf Netzwerkebene, um ausgehende Anfragen zu begrenzen, und implementieren Sie Positivlisten zulässiger Domains oder IP-Bereiche, an die der Server Anfragen senden darf.
Uneingeschränkter Zugriff auf Geschäftsprozesse
Dieses Risiko entsteht, wenn APIs unbefugten Benutzern Zugriff auf vertrauliche Unternehmensprozesse oder -aktivitäten gewähren.
Prävention: Implementieren Sie geeignete Authentifizierungs- und Autorisierungsverfahren als Präventivmaßnahme. Setzen Sie eine rollenbasierte Zugriffskontrolle (RBAC) ein, um sicherzustellen, dass nur autorisierte Benutzer auf kritische APIs zugreifen können.
Fehlerhafte Autorisierung auf Funktionsebene
Angreifer nutzen dabei Schwachstellen in Autorisierungsprozessen aus, um auf Funktionen zuzugreifen oder Aktionen auszuführen, zu denen sie nicht berechtigt sein sollten.
Prävention: Implementieren Sie als Gegenmaßnahme detaillierte Berechtigungsprüfungen für jede Funktion oder Aktivität innerhalb der API. Überprüfen Sie Benutzerrechte und -rollen, bevor Sie den Zugriff auf eine bestimmte Funktion gewähren.
Uneingeschränkte Ressourcennutzung
Denial-of-Service-Angriffe (DoS) können von Angreifern gestartet werden, die APIs nutzen, um große Mengen an Serverressourcen zu verbrauchen und Funktion sowie Zugriff zu beeinträchtigen.
Prävention: Implementieren Sie zur Eindämmung des Ressourcenmissbrauchs eine Ratenbegrenzung, Request-Throttling und Eingabevalidierung. Überprüfen Sie die API-Nutzung auf verdächtige Muster.
Fehlerhafte Autorisierung auf Objektebene
Dabei manipulieren Angreifer API-Anfragen, um unbefugten Zugriff auf die Eigenschaften oder Attribute eines Objekts zu erlangen oder diese zu verändern.
Prävention: Implementieren Sie geeignete Zugriffsbeschränkungen und Validierungen, damit Benutzer nur die Attribute sehen oder ändern können, für die sie eine Berechtigung besitzen.
Fehlerhafte Authentifizierung
Angreifer erlangen durch das Ausnutzen von Schwachstellen in Authentifizierungsprozessen unbefugten Zugriff auf APIs und vertrauliche Daten. Fehlerhafte Authentifizierung entsteht durch die unsichere Erstellung von Passwörtern, kompromittierte Systeme zur Passwortspeicherung und Schwachstellen im verschlüsselten Authentifizierungs-Framework.
Prävention: Schutz vor typischen Angriffen wie Brute-Force- und Credential-Stuffing-Angriffen lässt sich durch starke Authentifizierungsmethoden wie Multi-Faktor-Authentifizierung (MFA), die Durchsetzung sicherer Passwortregeln und eine korrekte Implementierung der Verschlüsselung erreichen.
Fehlerhafte Autorisierung auf Objektebene (BOLA)
BOLA-Schwachstellen können es Angreifern ermöglichen, Eingaben zu manipulieren, um Zugriff auf geschützte Bereiche zu erlangen oder verbotene Aktivitäten auszuführen. Ursache sind unsichere Programmierpraktiken, bei denen Benutzereingaben nicht validiert werden.
Prävention: Implementieren Sie geeignete Eingabevalidierungen und Berechtigungsprüfungen, um den Zugriff unbefugter Benutzer auf Ressourcen und Aktionen zu verhindern. Sie können universell eindeutige Bezeichner verwenden und das Zero-Trust-Sicherheitsframework einsetzen.
Zum Schutz vor API-Schwachstellen sind eine Kombination aus sicheren Programmiertechniken, umfassenden Tests, geeigneter Konfiguration und kontinuierlicher Überwachung erforderlich. Es ist entscheidend, über die neuesten Sicherheitsprobleme auf dem Laufenden zu bleiben und alle Korrekturen in den Entwicklungsprozess zu integrieren.
Tipps zur Vermeidung von API-Angriffen
API-Angriffe gehören zu den häufigsten und schädlichsten Cybersicherheitsproblemen. Um diese Risiken zu reduzieren, sollten Unternehmen die Schwachstellen ihrer API-Systeme proaktiv angehen. Die Entwicklung robuster APIs, die verschiedenen Angriffen standhalten, gewährleistet Datenschutz, Datenintegrität und uneingeschränkten Zugriff auf wichtige Dienste.
Starke Authentifizierung und Autorisierung nutzen
Wählen Sie robuste Authentifizierungsmechanismen, die den Anforderungen Ihrer Anwendung entsprechen. Nutzen Sie OAuth für den sicheren Zugriff durch Drittanbieter und tokenbasierte Authentifizierung für Benutzersitzungen. Setzen Sie eine rollenbasierte Zugriffskontrolle (RBAC) durch, um die Autorisierung sorgfältig zu verwalten und sicherzustellen, dass Benutzer nur auf autorisierte Ressourcen und Aktionen zugreifen können.
Ratenbegrenzung und Throttling integrieren
Richten Sie eine Ratenbegrenzung ein, die auf die Eigenschaften Ihrer API und die Benutzerrollen zugeschnitten ist. Definieren Sie Schwellenwerte für Anfragen pro Benutzer, IP-Adresse oder spezifischem API-Endpunkt. Throttling schützt vor Missbrauch und Ressourcenerschöpfung, indem es die Geschwindigkeit steuert, mit der Anfragen gestellt werden können.
Eingaben validieren und Daten bereinigen
Führen Sie eine umfassende Eingabevalidierung durch, um sicherzustellen, dass Benutzereingaben den erwarteten Formaten und Werten entsprechen. Nutzen Sie etablierte Techniken und Bibliotheken zur Eingabevalidierung, um Bedrohungen wie SQL-Injection und Cross-Site-Scripting (XSS) abzuwehren. Implementieren Sie eine Ausgabekodierung, um zu verhindern, dass Daten möglicherweise als Code interpretiert werden.
HTTPS und sichere Kommunikation priorisieren
Nutzen Sie ausschließlich HTTPS, um den Datenaustausch zwischen Clients und Servern zu verschlüsseln. Diese Maßnahme gewährleistet die Vertraulichkeit der Daten und macht Abhören, Man-in-the-Middle-Angriffe sowie Datenmanipulationen unwirksam.
Solide Fehlerbehandlung implementieren
Verwenden Sie allgemeine Fehlermeldungen, die keine vertraulichen Informationen über die internen Abläufe Ihres Systems enthalten. Entwickeln Sie einen robusten Mechanismus zur Fehlerbehandlung, der Fehler protokolliert, ohne vertrauliche Daten und Antworten offenzulegen.
Sicherheitstests und Code-Reviews fördern
Führen Sie regelmäßig Sicherheitsprüfungen durch, die dynamische Anwendungssicherheitstests (DAST), statische Anwendungssicherheitstests (SAST) und manuelle Penetrationstests umfassen. Regelmäßige Code-Reviews erleichtern die frühzeitige Erkennung von Schwachstellen.
Rechtzeitige Updates und Patches sicherstellen
Bleiben Sie über Sicherheitslücken im Zusammenhang mit den Abhängigkeiten Ihrer API informiert. Halten Sie alle Softwarekomponenten auf dem neuesten Stand, einschließlich Bibliotheken, Frameworks und des zugrunde liegenden Betriebssystems. Spielen Sie umgehend Patches ein, um das Risiko durch bekannte Schwachstellen zu reduzieren.
API-Datenverkehr überwachen
Integrieren Sie Überwachungs- und Protokollierungsmechanismen für Ihre APIs. Analysieren Sie eingehenden und ausgehenden Datenverkehr auf ungewöhnliche Muster, Spitzen oder Trends, die auf bösartige Aktivitäten hindeuten. Setzen Sie Systeme zur Erkennung und Verhinderung von Eindringversuchen (IDPS) zur automatisierten Erkennung und Reaktion auf verdächtiges Verhalten ein.
Web Application Firewalls (WAF) einsetzen
Erwägen Sie die Bereitstellung einer WAF als zusätzliche Schutzschicht. Eine WAF filtert bösartigen Datenverkehr, blockiert bekannte Angriffsmuster und schützt vor neuen Bedrohungen.
Siehe die besten Web Application Firewalls
Domains und IP-Adressen auf eine Whitelist setzen
Konfigurieren Sie Ihre API nach Möglichkeit so, dass sie ausschließlich Anfragen von vertrauenswürdigen Domains oder bestimmten IP-Adressbereichen akzeptiert. Diese Maßnahme minimiert die Angriffsfläche für potenzielle Angreifer.
Entwickler und Benutzer schulen
Bieten Sie Ihrem Entwicklungsteam Schulungen zur sicheren Programmierung und den API-Benutzern regelmäßig Schulungen zum Sicherheitsbewusstsein an. Fördern Sie während des gesamten Entwicklungs- und Nutzungslebenszyklus ein sicherheitsorientiertes Denken.
Inhaltsvalidierung integrieren
Überprüfen Sie, ob eingehende API-Anfragen hinsichtlich Struktur, Format und Inhalt dem vorgesehenen Schema entsprechen. So verhindern Sie, dass Angreifer Schwachstellen in der Datenverarbeitung ausnutzen.
OAuth für den Zugriff durch Drittanbieter implementieren
Implementieren Sie für APIs, die mit Anwendungen von Drittanbietern verbunden sind, OAuth für eine sichere Autorisierung und einen eingeschränkten Zugriff. Mit OAuth können Benutzer Drittanbieter-Apps bestimmte Berechtigungen erteilen, ohne ihre Zugangsdaten offenzulegen.
API-Versionskontrolle implementieren
Setzen Sie Versionierung ein, um bei Änderungen die Abwärtskompatibilität zu gewährleisten und Verbrauchern einen nahtlosen Übergang zu ermöglichen. Dadurch werden Unterbrechungen bestehender Integrationen verhindert.
Sicherheits-Header integrieren
Nutzen Sie Sicherheits-Header in API-Antworten, um das Verhalten von Browsern zu steuern. Content-Security-Policies (CSP) helfen, Cross-Site-Scripting zu verhindern, während Cross-Origin-Resource-Sharing-Richtlinien (CORS) den Zugriff auf Ihre API von bestimmten Ursprüngen aus beschränken.
Eine sichere API-Dokumentation gewährleisten
Stellen Sie sicher, dass Ihre API-Dokumentation keine vertraulichen Informationen über die Architektur, den Technologie-Stack oder die Sicherheitsmechanismen Ihrer Anwendung preisgibt. Legen Sie nur die wesentlichen Details offen, die zum Verständnis einer sicheren Interaktion mit der API erforderlich sind.
OWASP-Richtlinien befolgen
Bleiben Sie über die Ressourcen von OWASP auf dem Laufenden, insbesondere über die OWASP API Security Top Ten. Prüfen und implementieren Sie die Empfehlungen regelmäßig, um sie an die neuesten Best Practices für API-Sicherheit anzupassen.
API-Sicherheit: REST vs. SOAP
REST und SOAP sind gängige Ansätze zur Erstellung von APIs. Ihre sichere Nutzung ist für die API-Sicherheit von entscheidender Bedeutung.
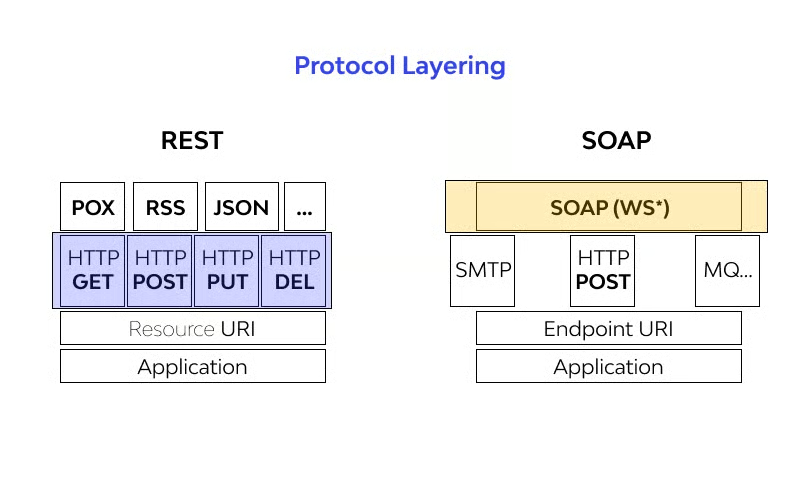
Das Simple Object Access Protocol (SOAP) ist eine Sammlung von Tools und Strategien, die die Web Service Description Language (WSDL) nutzen. Diese Anforderungen dienen als Schlösser und Schlüssel für Daten und gewährleisten, dass bereitgestellte und empfangene Daten vertraulich bleiben und ohne Zustimmung des vorgesehenen Empfängers nicht verändert werden können.
Die Standardisierung und Strukturierung der SOAP-API-Sicherheit führt zu einer kompakten Reihe von Richtlinien, die die Wahrscheinlichkeit von Fehlern oder Sicherheitslücken verringern. Diese standardisierte und anspruchsvolle Methode kann jedoch schwieriger einzurichten und zu verstehen sein als unkomplizierte Ansätze.
Representational State Transfer (REST) eignet sich für einfachere Vorgänge, bei denen Create, Read, Update und Delete (CRUD) ausgeführt werden. REST zeichnet sich durch Einfachheit und Anpassungsfähigkeit aus und ist daher für eine Vielzahl von Anwendungen geeignet. Zum Schutz der Integrität und Vertraulichkeit der gemeinsam genutzten Daten verwendet eine REST-Implementierung neben dem Schutz durch HTTPS häufig Tokens zur Authentifizierung und Autorisierung.
HTTPS verschlüsselt die Kommunikation zwischen Client und Server und gewährleistet Datenintegrität und Vertraulichkeit – die Grundlage der Sicherheit von REST-APIs. Das Vorhängeschloss-Symbol in der Adressleiste des Browsers weist auf eine sichere Verbindung hin. Zur Absicherung von Zugriff und Autorisierung werden häufig Tokens wie JSON Web Tokens (JWT), OAuth-Tokens oder andere Authentifizierungs-Tokens verwendet. Die Rolle, Berechtigungen und Zugriffsrechte eines Benutzers werden durch Tokens repräsentiert.
Vergleichstabelle: REST vs. SOAP
| REST | SOAP | |
|---|---|---|
| Sitzungen auf der Serverseite? | Ja (bei der Standardkonfiguration), es ist zustandslos. Es kann in einen zustandsbehafteten Modus geändert werden. | Nein, da es zustandsbehaftet ist. |
| Wie funktioniert es? | Es wird durch Funktionen (Dienste) zum Abrufen von Daten gesteuert. Befehle wie getUser werden verwendet. | Daten werden als Ressource betrachtet. |
| Übertragungsprotokoll | HTTP, UDP, SMP usw. | HTTPS |
| Design | Es ist gut standardisiert und verfügt über einen strengen Satz vordefinierter Regeln. | Die Architektur folgt einer weniger strengen Richtlinie. |
| Caches | Nicht verwendet | Verwendet |
| Sicherheit | Hält die ACID-Eigenschaften ein und gewährleistet Sicherheit auf Unternehmensniveau, wodurch es sich ideal für den Austausch sensibler Daten und sogar für Finanztransaktionen eignet. | HTTPS + SSL |
| Akzeptiertes Nachrichtenformat | XML | JSON, XML, HTML |
| Ressourcenverbrauch | Es ist ressourcenintensiv und erfordert mehr Bandbreite und Rechenleistung. | Benötigt deutlich weniger Ressourcen. |
| Java-API | JAX-WS | JAX-RS |
| Funktionieren sie zusammen? | Aufgrund der hohen Architekturstandards wird SOAP nicht verwendet. | Dieser Webdienst kann SOAP aufgrund seines Standards für vielfältige Einsatzmöglichkeiten verwenden. |
| Methode zur Bereitstellung | Technische Details und Methoden können mithilfe von WSDL angezeigt werden. | Seine Methoden können mithilfe von URIs bereitgestellt werden. |
Was sind die besten Tools zum Testen von APIs?
Diese Tools decken unterschiedliche Anforderungen und Präferenzen ab. Beagle Security bietet eine benutzerfreundliche Oberfläche für API-Sicherheitstests, StackHawk richtet sich an Entwickler und Wallarm ist auf die automatisierte Erkennung von Bedrohungen spezialisiert. Ihre Entscheidung sollte auf Ihren individuellen Anforderungen und der Art der API-Sicherheitsanforderungen Ihrer Organisation basieren. Weitere Anregungen finden Sie in unserer Liste der besten API-Sicherheitstools.
Wallarm API Security Platform: Am besten für die automatisierte Erkennung von Bedrohungen
Wallarm ist eine umfassende Sicherheitsplattform, die zum Schutz von Apps und APIs vor Online-Bedrohungen entwickelt wurde. Ihre Stärke liegt in der automatisierten Erkennung von Bedrohungen, wodurch sie Sicherheitslücken schnell erkennen und beheben kann, ohne dass ein Eingreifen des Benutzers erforderlich ist. Damit eignet sie sich ideal für Unternehmen, die ihre Überwachungs- und Reaktionsprozesse für die API-Sicherheit automatisieren möchten.
StackHawk: Am besten für Entwicklerteams
StackHawk ist ein Tool, das sich mühelos in den Entwicklungsprozess integrieren lässt. Es handelt sich um ein benutzerfreundliches API-Sicherheitstesttool für Entwickler, das während der Erstellung und Bereitstellung von Apps eingesetzt werden kann. Für Teams, die sich auf Continuous Integration und Delivery (CI/CD) konzentrieren, ist es eine große Hilfe, da es Entwickler dabei unterstützt, Sicherheitsprobleme bereits früh im Entwicklungsprozess zu erkennen und zu beheben.
Beagle Security: Am besten für API-Sicherheitstests mit Benutzeroberfläche
Beagle Security bietet eine einfache Benutzeroberfläche zur Bewertung der API-Sicherheit. Sie erleichtert das Scannen und Bewerten der Sicherheit Ihrer APIs. Dank der benutzerfreundlichen Oberfläche können Entwickler und Sicherheitsexperten die Ergebnisse von Sicherheitstests leichter austauschen und verstehen. Wenn Sie bei API-Sicherheitstests großen Wert auf Benutzerfreundlichkeit legen, kann Beagle Security eine gute Wahl sein.
Lesen Sie auch:
- Die besten Tools für Code-Debugging und Codesicherheit
- Die besten Tools und Lösungen für Anwendungssicherheit
Beispiele für API-Sicherheitsverletzungen
Leider kommt es immer wieder zu schwerwiegenden API-Sicherheitsverletzungen. Hier sind drei große API-Sicherheitsverletzungen, die sich in diesem Jahr ereignet haben – die jüngste erst vor wenigen Wochen.
Duolingo
Im August 2023 wurde bekannt, dass die persönlichen Daten von 2,6 Millionen Benutzern der bekannten Sprachlern-Website Duolingo – darunter E-Mail-Adressen, Benutzernamen, Spracheinstellungen und Lernfortschritte – offengelegt worden waren. Ursache des Vorfalls war eine ungeschützte API, über die jeder prüfen konnte, ob eine E-Mail-Adresse mit einem Duolingo-Konto verknüpft war.
Discord
Im März 2023 waren mehr als 760.000 Benutzer von einer Datenpanne bei Discord.io betroffen, einem individuell konfigurierten Einladungsdienst für Discord. Der Hacker „Akhirah“ stellte eine Datenbank mit Benutzerdaten im Darknet zum Verkauf ein. Die Daten enthielten sowohl nicht sensible als auch möglicherweise sensible Informationen. Discord.io setzte seinen Betrieb aus und leitete eine Untersuchung ein. Um einen erneuten Sicherheitsvorfall zu verhindern, möchte Discord.io die Programmierung und Sicherheitsfunktionen der Website aktualisieren. Die Benutzer wurden nicht aufgefordert, ihre Passwörter zu ändern. Wer sich jedoch vor 2018 registriert hat, sollte dies auch auf anderen Websites in Erwägung ziehen. Für mehr Sicherheit wird Benutzern empfohlen, die Zwei-Faktor-Authentifizierung zu aktivieren, da Discord.io und Discord unabhängige Unternehmen sind.
MOVEit
Ebenfalls in diesem Jahr waren vom Sicherheitsvorfall bei der MOVEit-Dateiübertragungssoftware weltweit mehr als 1.000 Organisationen und 60 Millionen Menschen betroffen, wobei die meisten Opfer in den USA, Deutschland, Kanada und dem Vereinigten Königreich zu verzeichnen waren. Bemerkenswert ist, dass beim US-amerikanischen Regierungsauftragnehmer Maximus die Daten von bis zu 11 Millionen Personen kompromittiert wurden. Finanzinstitute waren am stärksten betroffen.
Die geschätzten Kosten des Sicherheitsvorfalls belaufen sich auf rund 10 Milliarden US-Dollar, könnten jedoch noch höher ausfallen, wenn weitere Opfer ihre Verluste melden. Die Ransomware-Gruppe Clop könnte dies bereits seit 2021 geplant haben und mit dieser Kampagne einen beträchtlichen Betrag von 100 Millionen US-Dollar einnehmen.
Fazit: Die API-Sicherheit richtig umsetzen
API-Sicherheit ist in der heutigen digitalen Landschaft von entscheidender Bedeutung. Sie gewährleistet die Vertraulichkeit, Integrität und Verfügbarkeit sensibler Daten und Dienste. Unabhängig davon, ob es sich um einfache REST-APIs oder komplexe SOAP-basierte Systeme handelt: Robuste Sicherheitsmaßnahmen sind nicht optional. Grundlegende Maßnahmen wie Best Practices bei der Entwicklung, die Nachverfolgung und Bewertung von Schwachstellen sowie die Implementierung von Authentifizierungs- und Autorisierungskontrollen bieten bei geringem Aufwand einen großen Nutzen. Investitionen in API-Sicherheitslösungen tragen in unserer eng vernetzten Welt zudem dazu bei, den Ruf und die finanzielle Stabilität Ihres Unternehmens zu schützen.
Als Nächstes: Siehe die besten Tools für das Schwachstellenmanagement