

















Ransomware-Angriffe und Datenschutzverletzungen sorgen für Schlagzeilen, wenn sie große vernetzte Gesundheitsdienstleister wie Ascension Healthcare oder Change Healthcare lahmlegen. Die Untersuchung der verfügbaren Details dieser Sicherheitsverletzungen hilft Ihnen, wichtige Lehren aus ihren schmerzhaften Folgen zu ziehen und zu vermeiden, dieselben peinlichen und kostspieligen Situationen zu erleiden.
Jüngste Angriffe und Sicherheitsverletzungen im Gesundheitswesen
Große Sicherheitsverletzungen betrafen mehr als 88 Millionen Menschen in den USA im Jahr 2023 – ein Anstieg um 60 % gegenüber 2022. 2024 dürfte die Zahl der Betroffenen angesichts des Ausmaßes der Ransomware-Angriffe in der ersten Jahreshälfte in den USA, Kanada und Australien weiter steigen.
Ransomware legt Ascension Healthcare lahm
Am 8. Mai 2024 wurde ungewöhnliche Aktivität festgestellt, die Ascension Healthcare dazu veranlasste, betroffene Systeme herunterzufahren, die Behörden zu informieren und Cybersicherheitsexperten einzuschalten. Der Angriff führte zu erheblichen Störungen beim gemeinnützigen Gesundheitsdienstleister, der 140 Krankenhäuser und 40 Einrichtungen für die Seniorenpflege in 19 Bundesstaaten sowie im District of Columbia betreibt. Leider sind die Störungen vielerorts weiterhin nicht behoben und beeinträchtigen das Wohlergehen der Patienten erheblich.
Bekannte Störungen und Schäden
Ascension Healthcare veröffentlicht weiterhin Informationen zu den anfänglichen Störungen, darunter:
- Beeinträchtigte Abläufe: Zu den genannten Problemen gehören umgeleitete Rettungswagen, die für Notfalleinsätze vorgesehen waren, nicht funktionierende Telefonsysteme und gestörte klinische Abläufe.
- Nicht verfügbare Gesundheitsdaten: Sämtliche elektronischen Patienteninformationen waren nicht verfügbar, darunter die Patienten-Self-Service-Datenbank MyChart, Krankenhausakten und die Systeme zur Bestellung von Tests, Eingriffen und Medikamenten.
- Abgesagte Behandlungen: Das Netzwerk setzte in der ersten Woche alle elektiven Eingriffe aus und verzögerte die Bereitstellung der Ergebnisse vieler bereits abgeschlossener medizinischer Tests.
Die Detroit Free Press interviewte gestresste Mitarbeiter, die sich darüber beschwerten, „vier Stunden auf die Ergebnisse einer Kopf-CT (Untersuchung) bei jemandem mit einem Schlaganfall oder einer Hirnblutung“ zu warten. Andere beklagten, dass mehrere Patienten dieselben vorläufigen Krankenakten erhielten, sodass keine Gewissheit besteht, dass die Bluttestergebnisse den richtigen Patienten zugeordnet werden.
CNN berichtete, dass die Ransomware-Gruppe Black Basta den Angriff durchgeführt habe, obwohl das Unternehmen diese Information bislang nicht offiziell bestätigt hat. Nach der letzten offiziellen Bestätigung vom 21. Mai arbeiteten viele Einrichtungen weiterhin mit Papierunterlagen, zahlreiche Apotheken waren noch geschlossen und konnten keine Medikamente liefern, und Gespräche mit Lieferanten und Partnern zur Wiederanbindung der Systeme hatten gerade erst begonnen.
Aufgedeckte technische Probleme und weitere Folgen
Es gibt keine eindeutigen Informationen zum konkreten Eintrittsweg oder zu den spezifisch infizierten Systemen, daher können wir über die mögliche Sicherheitsverletzung oder ihre Ursache nicht spekulieren. Offensichtlich ist jedoch, dass Ascension die Systeme weder schnell noch korrekt wiederherstellen konnte. Dies zeugt von mangelnder Vorbereitung auf die Notfallwiederherstellung und von unwirksamen Penetrationstests der Systeme.
Ascension könnte versuchen, finanzielle Schwierigkeiten für die mangelnde Vorbereitung verantwortlich zu machen. Ascension verzeichnete einen Verlust von 2,66 Milliarden US-Dollar bei 28 Milliarden US-Dollar Umsatz im Jahr 2023, und Kostensenkungsmaßnahmen reduzierten den Verlust in den ersten drei Quartalen des Geschäftsjahres 2024 auf 237,8 Millionen US-Dollar. Der Angriff erfolgte jedoch auch drei Jahre, nachdem Ascension Hunderte lokale IT-Mitarbeiter entlassen hatte – im Rahmen einer Kostensenkungsmaßnahme zur Auslagerung von IT-Dienstleistungen nach Indien.
Outsourcing allein verursacht keine Probleme, aber möglicherweise muss das Management von Ascension der IT einen höheren Stellenwert einräumen. Für das jüngste verfügbare Jahr weist Ascensions Formular 990 aus dem Jahr 2021 Folgendes aus:
- 13 Millionen US-Dollar Vergütung für CEO Joseph Impicciche
- 22 Millionen US-Dollar Vergütung für die acht nächstbestbezahlten Führungskräfte
- 6,4 Millionen US-Dollar Ausgaben für Informationstechnologie
- 1,3 Millionen US-Dollar Beratungshonorare, möglicherweise für IT, darunter 987.000 US-Dollar für World Wide Technology, einen IT-Dienstleister aus St. Louis, und 306.000 US-Dollar für Accenture.
IT sollte niemals der größte Ausgabenposten einer Gesundheitsorganisation sein. Nach den massiven Störungen und ihren Auswirkungen auf das Wohlergehen der Patienten ist es für Ascension dennoch sehr schwer zu rechtfertigen, warum der CEO ungefähr doppelt so viel verdient wie die Organisation in IT investiert und die neun bestbezahlten Führungskräfte bei einer gemeinnützigen Organisation fast 580 % der IT-Ausgaben erhalten.
Ransomware bei Change Healthcare
Die Übernahme von Change Healthcare durch die United Healthcare Group (UHG) im Jahr 2022 begann im Februar dieses Jahres, die falsche Art von Dividenden auszuschütten, als gestohlene Zugangsdaten zu Schäden von mehr als 870 Millionen US-Dollar führten. Die Kosten, die betroffenen Patienten und die Folgen werden weiterhin ermittelt.
Bekannte Störungen und Schäden
Ransomware-Angreifer nutzten gestohlene Zugangsdaten, um auf ein Citrix-Portal von Change Healthcare zuzugreifen, das nicht durch Multi-Faktor-Authentifizierung (MFA) geschützt war. Innerhalb von neun Tagen bewegten sie sich lateral durch das Netzwerk und führten einen Ransomware-Angriff aus, der den Verarbeitungs- und Zahlungsdienst von Change Healthcare lahmlegte, über den Bestellungen und Zahlungen für Apotheken, Krankenhäuser und Kliniken im ganzen Land abgewickelt werden.
Zu den offengelegten Schäden und Kosten gehören:
- 4 TB gestohlene Daten
- 22 Millionen US-Dollar gezahltes Lösegeld
- 593 Millionen US-Dollar direkte Reaktionskosten
- 279 Milliarden US-Dollar Beeinträchtigungen des Geschäftsbetriebs
- 1,6 Milliarden US-Dollar potenzielle Gesamtschäden bis zum Jahresende
Während die Auswirkungen auf Change Healthcare und UHG für die US-amerikanische Börsenaufsicht (SEC) quantifiziert werden, sind die Auswirkungen auf die US-Gesundheitsbranche schwieriger zu messen. CNN interviewte kleine Praxen, die ohne Zahlungen dastanden, und UGH stellte bis April Tausenden Leistungserbringern schließlich 6,5 Milliarden US-Dollar an Vorschussfinanzierungen zur Verfügung.
UGH räumt ein, 22 Millionen US-Dollar an die Ransomware-as-a-Service-Gruppe (RaaS) ALPHV (auch bekannt als BlackCat) gezahlt zu haben, um zu verhindern, dass Patientendaten ins Internet gelangen. Leider veröffentlichte die ALPHV-Gruppe auf ihrer Website eine gefälschte Mitteilung über eine behördliche Abschaltung und verschwand. Das „Notchy“ genannte Affiliate, das die Sicherheitsverletzung ausgeführt hatte, erhielt seine Zahlung nicht und übergab die Daten an eine neue RaaS-Gruppe namens RansomHub, die damit begann, Patientendaten zu veröffentlichen.
Aufgedeckte technische Probleme und weitere Folgen
Die ersten Informationen zeigen, wie entscheidend der Einsatz von MFA zum Schutz von Fernzugriffssystemen und das Testen von Backup-Systemen für die Notfallwiederherstellung sind. Unternehmen sollten außerdem kostenlose, ihnen zur Verfügung stehende Tools nutzen. Hudson Rock, ein Anbieter von Cybercrime-Intelligence-Tools mit kostenlosen Diensten, veröffentlichte, dass bei ihnen gestohlene Citrix-Zugangsdaten entdeckt wurden , die einen Tag nach dem ersten Angriff mithilfe von Infostealern von Change Healthcare entwendet worden waren.
UHG tat sich mit seiner Kommunikationsstrategie keinen Gefallen. In UHGs 10-K-Bericht an die SEC unterzeichnete der CEO Ende Februar eine Erklärung, in der es hieß: „Zum Datum dieses Berichts haben wir nicht festgestellt, dass es vernünftigerweise wahrscheinlich ist, dass der Vorfall wesentliche Auswirkungen auf unsere Finanzlage oder unsere Betriebsergebnisse haben wird.“ Diese Aussage bestreitet zwar eine Gewissheit, deutet aber auch darauf hin, dass UHG weiterhin hoffte, die finanziellen Folgen eines landesweiten Ausfalls vermeiden zu können.
Wie vorhersehbar forderte der US-Kongress bald Andrew Witty, den bestbezahlten CEO im Gesundheitswesen mit einer Vergütung von mehr als 23 Millionen US-Dollar auf, zu Sicherheitsverletzungen im Gesundheitswesen auszusagen. Wittys Aussage lässt erkennen, dass der Gesundheitsdienstleister die exfiltrierten Daten oder die betroffenen Patienten nicht identifizieren kann. Senator Thom Tillis erwiderte: „Eine Schande für die interne Revision, die externe Revision und Ihre für Redundanz zuständigen Systemexperten. Sie machen ihre Arbeit nicht. Und infolgedessen haben wir eine Datenschutzverletzung.“
Weitere Ransomware-Angriffe im Gesundheitswesen
Während das schiere Ausmaß und der Umfang der Ransomware-Angriffe auf Ascension und Change die Schlagzeilen beherrschen, waren in diesem Jahr auch viele andere Gesundheitsdienstleister von Angriffen betroffen. Zu den nennenswerten weiteren Ereignissen gehören:
- London Drugs: Als Reaktion auf einen Ransomware-Angriff Ende April wurden alle Apothekenstandorte im Westen Kanadas geschlossen; fast einen Monat später können einige Filialen noch immer keine Rezepte bearbeiten , obwohl inzwischen alle Filialen wieder geöffnet sind.
- MediSecure: Die australische Website für Rezepte wurde nach einem Vorfall vom Netz genommen, der von einem Drittanbieter ausging und einen Ransomware-Angriff auf die Organisation ermöglichte.
- Group Health Cooperative of South Central Wisconsin: Das Unternehmen war von einem Angriff betroffen, bei dem die Verschlüsselung zwar fehlschlug, aber dennoch die Daten von 530.000 Menschen gestohlen wurden.
Diese Angriffe liefern nicht viele Details, aus denen sich konkrete technische Lehren ziehen lassen, verdeutlichen aber, dass Angreifer Organisationen jeder Größe überall auf der Welt ins Visier nehmen.
Sicherheitsverletzungen ohne Ransomware
Angesichts des ganzen Lärms um Ransomware kann leicht in Vergessenheit geraten, dass es andere Angriffe und Ursachen für Sicherheitsverletzungen gibt. Auch wenn der Schaden geringer ausfallen mag, werden die öffentliche Blamage und die Geldstrafen weiterhin den Ruf schädigen und möglicherweise zu geschäftlichen Verlusten führen.
Zu den in diesem Jahr bekannt gewordenen bemerkenswerten alternativen Ursachen gehören:
- Übernahme eines E-Mail-Kontos: Das Gesundheitsamt von Los Angeles County veröffentlichte den Brief zur Datenschutzverletzung für Personen, die von einem Phishing-Angriff betroffen waren, bei dem Zugangsdaten gestohlen und 23 E-Mail-Postfächer von Mitarbeitern kompromittiert wurden.
- Online-Tracker: Kaiser Permanente meldete eine HIPAA-Sicherheitsverletzung mit Informationen von 1,34 Millionen Patienten, die durch einen auf dem Patientenportal von Kaiser installierten Tracker eines Drittanbieters verursacht wurde.
- Social Engineering: Das US Office of Information Security gab eine Branchenwarnung heraus , um vor Angreifern zu warnen, die Social-Engineering-Taktiken an den IT-Helpdesks von Gesundheits- und öffentlichen Gesundheitsdienstleistern einsetzen, um Zugriff auf Systeme zu erlangen und Zahlungen umzuleiten.
Beachten Sie, dass nur zwei dieser Sicherheitsverletzungen auf externe Angriffe zurückgehen. Kaiser Permanente fügte den Drittanbieter-Tracker, der die Datenschutzverletzung verursachte, absichtlich hinzu, ohne dessen vollständige Folgen und Fähigkeiten zu verstehen.
5 wichtige Lektionen für das Cybersicherheitsmanagement
Man kann nicht einfach hoffen, Cyberangriffe oder andere Katastrophen zu vermeiden; man muss damit rechnen, dass etwas Schlimmes passiert. Lernen Sie aus dem Leid anderer und planen Sie für den Ernstfall, decken Sie die Grundlagen ab, nutzen Sie kostenlose Ressourcen, schützen Sie sich vor Sicherheitsverletzungen durch Drittanbieter und seien Sie auf potenziell kostspielige Narrative gefasst.
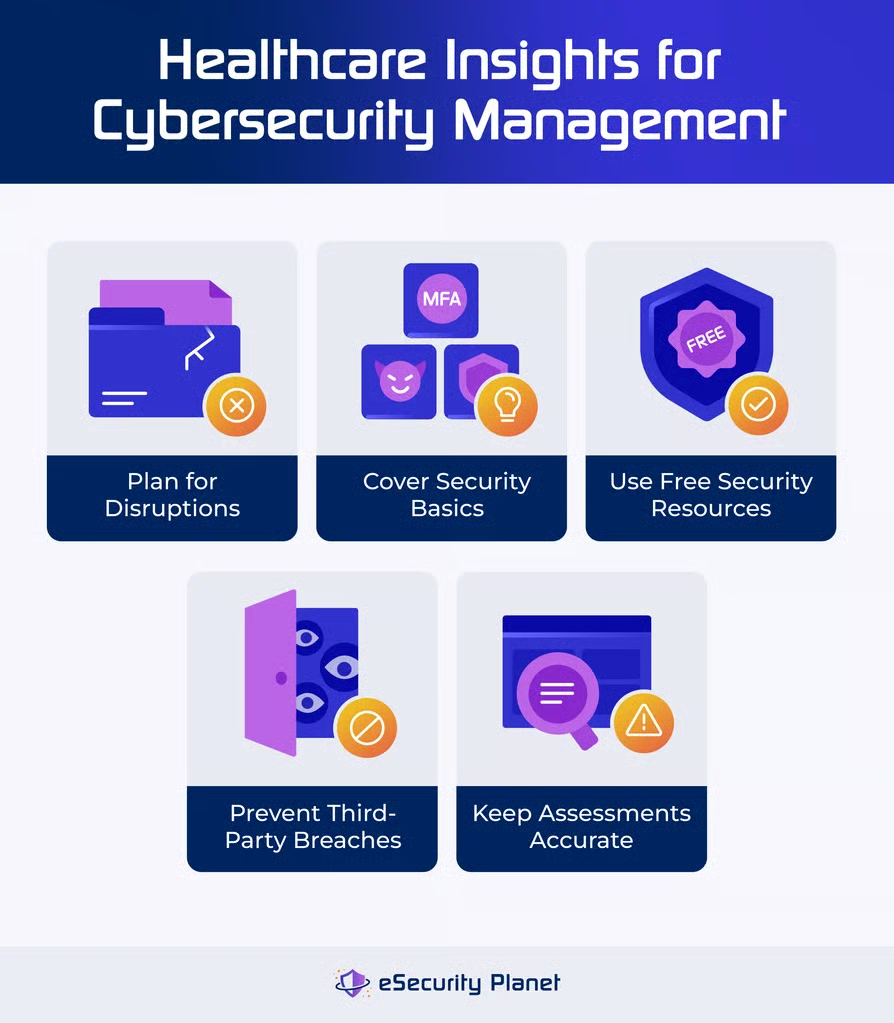
Für den Ernstfall planen
Gehen Sie niemals davon aus, dass alles gut gehen wird. „Für Krankenhäuser und alle Organisationen des öffentlichen und privaten Sektors ist es unerlässlich, von einem Sicherheitsverletzungs-Szenario auszugehen“, erklärt Dan Lattimer, Vice President bei Semperis. „Wenn man sich jetzt auf unvermeidliche Störungen vorbereitet, verbessert man die operative Resilienz einer Organisation erheblich und ist besser darauf vorbereitet, Angreifer abzuwehren, sodass sich die Bedrohungsakteure nach weniger gut geschützten Zielen umsehen.“
Planen, implementieren und üben Sie regelmäßig für mögliche Ausfälle mithilfe von:
- Integriertem Risikomanagement: Dabei werden operative Ziele mit Sicherheitsrisiken in Einklang gebracht, um kritische Ausfallpunkte zu identifizieren und zu schützen und so den Schadensradius potenzieller Probleme zu begrenzen.
- Notfallwiederherstellung: Überschreiten Sie die Compliance-Mindestanforderungen und implementieren Sie bewährte Verfahren zur Verhinderung von Datenverlust, und sichern Sie außerdem kritische Systeme wie Active Directory, Serverkonfigurationen und Einstellungen von Netzwerkgeräten.
- Tabletop-Übungen: Besprechen Sie mögliche Katastrophen und die erforderlichen Schritte im Voraus, damit Teams Ausfallpunkte identifizieren und beheben können; führen Sie, wo möglich, Wiederherstellungsübungen durch, um Erfahrung mit den Verfahren zu sammeln und zu überprüfen, ob die Notfallwiederherstellungspläne tatsächlich funktionieren.
Steve Stone, Head of Rubrik Zero Labs, ergänzt: „Wir empfehlen Regierungen und der Privatwirtschaft, wiederherstellbare Backups zu evaluieren und zu aktivieren sowie ein wiederkehrendes Verfahren zur Bewertung und Berichterstattung über sensible Daten einzuführen. „Die University of Twente hat kürzlich untersucht , welche Faktoren dazu beitragen, dass ein Lösegeld gezahlt wird, und wiederherstellbare Backups waren der mit Abstand wichtigste Unterschied: Bei Organisationen mit wiederherstellbaren Backups war die Wahrscheinlichkeit, ein Lösegeld zu zahlen, 27-mal geringer.“
Die Grundlagen der Cybersicherheit abdecken
Auch wenn Sie für Katastrophen planen müssen, ist es noch besser, sie zu vermeiden. Glücklicherweise kann eine kleine Zahl grundlegender Sicherheitsprinzipien jede Organisation auf den Großteil der Angriffe vorbereiten:
- Identität schützen: Zugangsdaten werden gestohlen, daher sollten Sie MFA implementieren, um Angriffe zu erschweren, und die Sicherheit von Active Directory (AD) verbessern, um versuchten Missbrauch von Zugangsdaten zu erkennen.
- Systeme testen: Gehen Sie nicht von korrekten Installationen und Konfigurationen aus, sondern verwenden Sie Penetrationstests , um den anfänglichen und laufenden Status von extern erreichbaren und besonders wertvollen Systemen zu überprüfen.
- Bekannte Schwachstellen beheben: Anbieter veröffentlichen regelmäßig Patches, um entdeckte Fehler zu beheben, nutzen Sie Patch-Management oder Schwachstellenmanagement , um Korrekturen zu priorisieren, nachzuverfolgen und umzusetzen.
- Assets identifizieren und verwalten: Um sicherzustellen, dass keine Geräte übersehen werden, führen Sie eine Asset-Erkennung durch und implementieren Sie IT-Asset-Management – insbesondere für Hochrisikosysteme.
- Regulierte Daten kontrollieren: Nutzen Sie die Rückverfolgung und Identifizierung von Daten durch Data Loss Prevention (DLP) und andere Tools, um Daten zu finden, den Zugriff zu kontrollieren und sie zu verschlüsseln.
Yossi Rachman, Senior Director of Security Research bei Semperis, betont: „Active-Directory-Umgebungen sind die verwundbarsten Einstiegspunkte und gehören zu den Angriffszielen mit den gravierendsten Auswirkungen. Hacker nehmen diese Umgebungen häufig ins Visier. Daher müssen Organisationen unbedingt in Echtzeit Einblick in Änderungen an privilegierten Netzwerkkonten und -gruppen haben.“
Kostenlose Ressourcen nutzen
Das Gesundheitswesen hat wie die meisten Organisationen Schwierigkeiten, die IT-Budgets zu erhöhen. Teams können jedoch etwas Zeit investieren, um kostenlose Ressourcen zu nutzen, ohne die Finanzen zu belasten.
- Sicherheitstools: Open-Source-Penetrationstest-Tools und Schwachstellenscanner, insbesondere Nmap, liefern wertvolle Einblicke in mögliche Schwachstellen.
- Websites zu kompromittierten Passwörtern: Kostenlose Websites wie HaveIBeenPwned und Hudson Rock bieten kostenlose Ressourcen, um nach kompromittierten Identitäten und Passwörtern zu suchen.
- Behördliche Dienste: Die US Cybersecurity & Infrastructure Security Agency (CISA) stellt kostenlose Assessment-Tools bereit.
Auch wenn diese Tools möglicherweise mehr Zeit und Fachwissen erfordern als kommerzielle Tools, lassen sich hilfreiche Tipps problemlos in einer großen Zahl von Onlineartikeln, Videos und Community-Foren finden.
Sicherheitsverletzungen durch Drittanbieter verhindern
Wie MediSecure erfahren musste, können vertrauenswürdige Partner zur Quelle eines Angriffs werden. Jeremy Nichols, Director des Global Threat Intelligence Center bei NTT Security Holdings, empfiehlt: „Gesundheitsdienstleister müssen Lieferkettenanbieter, Integrationen von Drittanbietern sowie Webportale für Kunden und Versicherungen gründlich bewerten. Diese stellen wichtige, öffentlich zugängliche Einstiegspunkte zu den Daten von Dienstleistern, Versicherungen und Patienten dar und setzen sowohl Gesundheitsorganisationen als auch ihre Patienten einem Risiko aus.“
- Anbieterrisiken nachverfolgen: Tools für das Risikomanagement von Drittanbietern helfen dabei, Partner nachzuverfolgen und sogar Risikobewertungen ihrer Infrastruktur durchzuführen.
- Software-Lieferketten überwachen: Verwenden Sie Schwachstellenscanner für Software und Websites , um Bibliotheken und Komponenten der Software-Lieferkette auf Fehler und Malware zu untersuchen.
- Web-Plugins verstehen: Machen Sie sich umfassend mit den Funktionen und Folgen der Installation von Plugins Drittanbieter auf Websites vertraut, um unbeabsichtigte Sicherheitsverletzungen zu vermeiden.
- API-Sicherheit anwenden: Application Programming Interfaces (APIs) ermöglichen schnelle Softwareverbindungen, doch API-Schwachstellen können sehr schwer zu erkennen und äußerst gefährlich sein.
Das Narrativ im Blick behalten
Übermäßig optimistische Ersteinschätzungen und Dementis führen nicht nur zu Gegenreaktionen, sondern liefern auch Motivation und Munition für Schadenersatzklagen. Erschwerend kommt hinzu, dass jüngste Entscheidungen über IT-Ausgaben oder die Ressourcenverteilung nach einer Sicherheitsverletzung stets stärker unter die Lupe genommen werden, als es möglicherweise angemessen wäre.
- Künftige Außenwirkung bedenken: Bevor Sie Entscheidungen über Outsourcing, Budgets und die Vergütung des Managements treffen, sollten Sie bedenken, wie diese Entscheidungen im Kontext erheblicher Sicherheitsverletzungen wirken könnten.
- Falsche Gewissheit vermeiden: Presseteams drängen stets auf starke, selbstbewusste Aussagen, um das Vertrauen der Stakeholder zu stärken, doch vermeiden Sie optimistische Interpretationen.
Während Schwarzmalerei ebenso nutzlos ist, liefert Optimismus zusätzliche Nahrung für Gegenreaktionen. Halten Sie Aussagen einfach, klar und auf den Punkt gebracht.
Fazit: Lernen Sie aus den Lektionen des Gesundheitswesens, bevor Sie den Schaden erleiden
Ransomware und andere Angriffe werden weiter zunehmen, solange Angreifer damit Gewinne erzielen. Um nicht zu den bekannten Gesundheitsorganisationen zu gehören, die öffentlich an den Pranger gestellt werden und finanziellen Schaden erleiden, wenden Sie die fünf zentralen Lektionen noch heute an, um die Sicherheit Ihrer Organisation zu verbessern. Sicherheit wird niemals völlig narrensicher sein, aber sie kann den Schadensradius eines erfolgreichen Angriffs durchaus verringern und dafür sorgen, dass Sie nicht in die Schlagzeilen geraten.
Wenn Sie nicht über die nötigen Ressourcen zum Handeln verfügen, ziehen Sie Outsourcing als Option für mehr Sicherheit in Betracht und lesen Sie über Managed Security Service Provider (MSSPs).