

















ファイアウォールポリシーとは、組織の内部ネットワークとインターネット間のネットワークトラフィックを制御するために定められた一連のルールと基準です。不正アクセスの防止、データの移動の管理、潜在的なセキュリティ脅威からの保護を目的とします。考慮すべき主要な構成要素、把握しておくべきファイアウォールポリシーとファイアウォール構成の主な種類、さらに自社に適した効果的なファイアウォールポリシーの作成に役立つ、参考となるサンプルポリシーがあります。
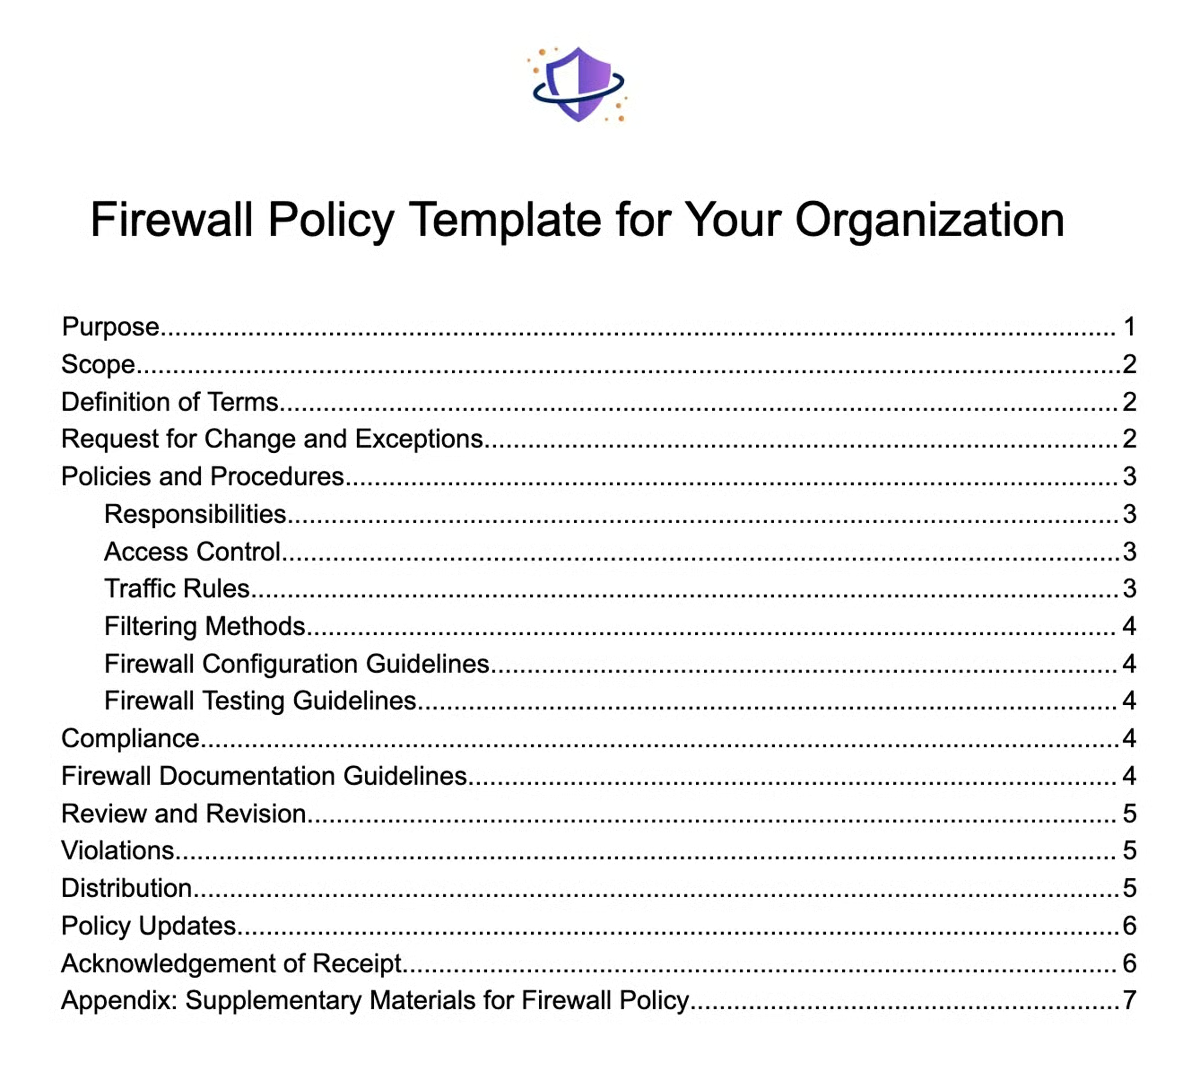
無料のファイアウォールポリシーテンプレート
企業がダウンロードして利用できる無料の汎用ファイアウォールポリシーテンプレートを作成しました。このファイルにはファイアウォールポリシーの一般的なセクションが含まれているため、組織によっては不要なセクションがある一方、さらに詳しい説明が必要なセクションもあるでしょう。角括弧内の注記とフッターには追加の指示が記載されているため、最終版から削除してください。テンプレートをダウンロードし、自社の具体的な要件や状況に合わせて調整しましょう。
ファイアウォールポリシーの構成要素とは?
ファイアウォールポリシーの主要な構成要素には、ユーザー認証メカニズム、アクセスルール、ロギングと監視の方法、ルールベース、ネットワーク通信の条件を指定する多数のルールオブジェクトなどがあります。ファイアウォールポリシーの草案を作成する際、これらの要素が、組織内のファイアウォールの利用、管理、セキュリティ構成を制御する詳細なルールとガイドラインを構成します。
ユーザー認証
ユーザー認証により、承認されたユーザーまたはシステムだけがネットワークにアクセスできます。この方法では通常、アクセスを許可する前にユーザーの認証情報を確認します。不要なアクセスを防ぎ、重要なリソースを保護することで、セキュリティを高めます。
アクセスルール
アクセスルールは、アクセス制御リスト(ACL)とも呼ばれ、許可または禁止するトラフィックを管理します。ネットワーク通信が承認される条件を定義し、ネットワークセキュリティ規則の重要な基盤となります。
ロギングと監視
ロギングと監視の方法は、ネットワークアクティビティを記録・分析します。潜在的なセキュリティ問題の認識やフォレンジック分析の基盤となります。ネットワークのセキュリティと完全性を守るため、管理者はネットワークイベントをログに記録し、アクションを追跡・分析できます。
ルールベース
ルールベースは、ネットワークトラフィックを受け入れるか拒否するかの基準を定義します。このルール群には、送信元と送信先のIPアドレス、ポート番号、プロトコルなどの詳細が含まれます。ファイアウォール規則の基盤として、トラフィックをフィルタリングし、データの流れを制御する基本的な基準を定めます。
ルールオブジェクト
ルールオブジェクトはアクセスルールを定義し、アプリケーション、送信元または送信先のホスト、ネットワークなどの構成要素を組み込みます。例として、ユーザー、ユーザーグループ、アプリケーション、アプリケーショングループ、国、IPv4/IPv6エンドポイント、ホストDNS名などがあります。ルールオブジェクトは、アクセスルールで使用する項目をグループ化する体系的な仕組みを提供し、ポリシー管理を改善します。
ユーザー・アプリケーションベースのルールオブジェクト
ユーザーおよびユーザーグループのルールオブジェクトは、Windows Active Directoryのユーザーとユーザーグループに基づきます。アプリケーションのルールオブジェクトはシグネチャセットを使ってさまざまなソフトウェアパッケージを識別します。「カスタムポート上のアプリケーション」は標準外のポートを検出します。アプリケーショングループは複数のアプリをまとめて一元的に処理します。これらのルールオブジェクトにより、ユーザーやアプリケーション固有のトラフィックを詳細に制御でき、セキュリティとリソース管理が向上します。
ネットワークベースのルールオブジェクト
IPv4/IPv6エンドポイント、ホストDNS名、IPv4/IPv6アドレス範囲、ネットワークは、送信元・送信先の基準を定義します。国のルールオブジェクトは、トラフィックの発信元と送信先の国に基づいてトラフィックを許可またはブロックします。管理を容易にするため、ネットワークグループのルールオブジェクトは複数のネットワーク関連ルールオブジェクトを統合します。これらのルールオブジェクトは通信条件を設定し、ネットワークの特性に基づいてトラフィックを許可またはブロックします。
時間ベースのルールオブジェクト
有限時間期間は、特定の時間間隔に関する制約を実装します。繰り返し時間期間と繰り返し時間期間グループを使えば、ルールを繰り返し適用できます。時間ベースのルールは、特定の時間枠や間隔に合わせてネットワークアクセスを制御します。
サービス・サービスグループのルールオブジェクト
サービスのルールオブジェクトは、IPプロトコル、ICMPコード、TCP/UDPポート番号に応じてトラフィックを制限します。サービスグループのルールオブジェクトはサービスを組み合わせ、一貫したポリシー管理を可能にします。これらのルールオブジェクトは通信パラメーターを設定し、特定のサービスとプロトコルを制御します。
ファイアウォールポリシーの主な3種類
ファイアウォールポリシーの作成には、階層型、グローバルネットワーク型、地域ネットワーク型という3つの基本的な種類があります。それぞれ組織のニーズに応じた利点があります。これらの種類を理解することで、企業はセキュリティ目標を達成するだけでなく、自社固有のビジネス環境にも円滑に統合できるファイアウォールポリシーを作成できます。
階層型ファイアウォールポリシー
階層型ファイアウォールポリシーは、ルールを階層構造でグループ化し、各セキュリティゾーンに固有のルールを割り当てることで、体系的にルールを整理します。これにより企業はネットワークトラフィックをきめ細かく制御し、異なるゾーン内のさまざまな要件に応じてセキュリティ対策を微調整できます。この方法は徹底した制御を実現する一方、効果的で包括的なセキュリティ体制を維持するには厳格なメンテナンスが必要です。
グローバルネットワーク型ファイアウォールポリシー
グローバルネットワークファイアウォールポリシーは、階層型モデルとは異なり、組織内のすべてのセキュリティゾーンに一貫して適用する標準ルールを採用します。これにより、合理化された均一なセキュリティ環境を実現できます。ただし、基準がグローバルに設計されているため、多数のゾーンでセキュリティ要件が異なる企業に必要な具体性に欠け、画一的な対応になってしまう可能性があります。
地域ネットワーク型ファイアウォールポリシー
地域ネットワーク型ファイアウォールポリシーは、地域ごとに分散した業務を持つ企業向けに設計されており、複数拠点のセキュリティニーズへの対応と、ポリシー管理の一元化を両立します。これにより企業は、さまざまな地域で直面する固有の脅威や環境に合わせてセキュリティ対策を最適化し、課題に効果的に対処できます。
ファイアウォールポリシーを作成する9つの手順
ファイアウォールの導入は標準的な予防策ですが、明確に定義されたファイアウォールポリシーと組み合わせることで、より効果的になります。強固なファイアウォールポリシーを策定する主な手順には、目的、範囲、定義、例外と変更のガイドライン、詳細なポリシーと手順、コンプライアンスガイドライン、文書化、違反と制裁、配布プロセスの明記が含まれます。各セクションをイメージしやすいよう、以下ではテンプレートのスクリーンショットも紹介します。
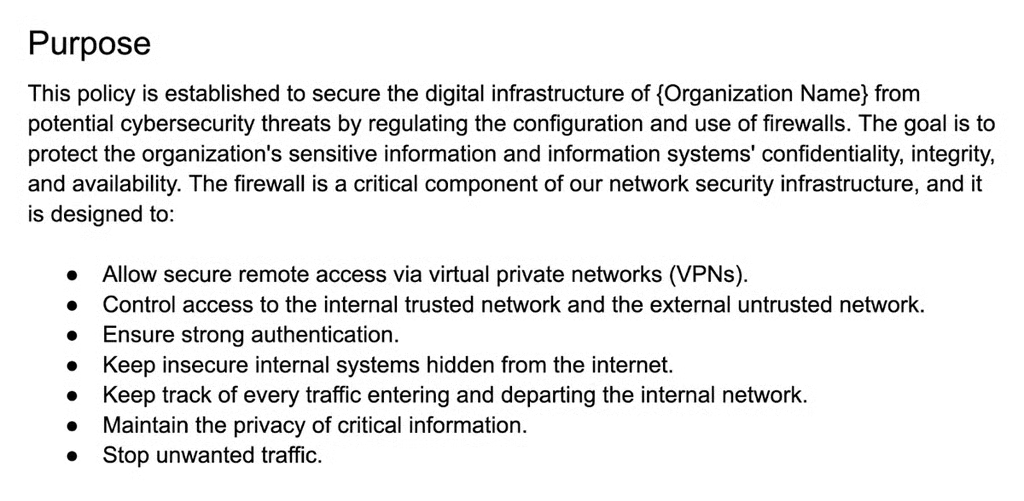
1. 目的を明記する
機密データの保護、ネットワークアクセスの制限、特定の脅威からの防御など、ファイアウォールの目的を記載します。これにより、ファイアウォールがより広範なセキュリティ目標に合致し、本来の目的を果たせるようになります。たとえば主な目的が顧客の機密情報を保護することであれば、ポリシーではデータ交換を安全に行い、不要なアクセスを防ぐ方法を重点的に記載すべきです。
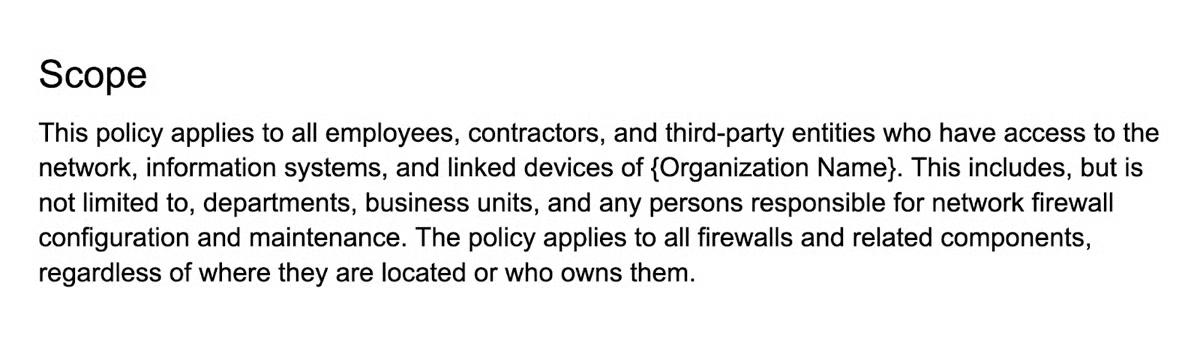
2. 適用範囲を特定する
曖昧さをなくし、意図した資産を確実に対象とするため、ポリシーの対象となるネットワーク、システム、データを明記します。適用範囲を明確に定義することで、組織は特定の資産を保護するようファイアウォールルールを調整でき、より対象を絞った効果的なポリシーにできます。適用範囲に社内システムとクラウドベースのシステムの両方が含まれる場合、それぞれの環境に固有のセキュリティ問題を考慮する必要があります。
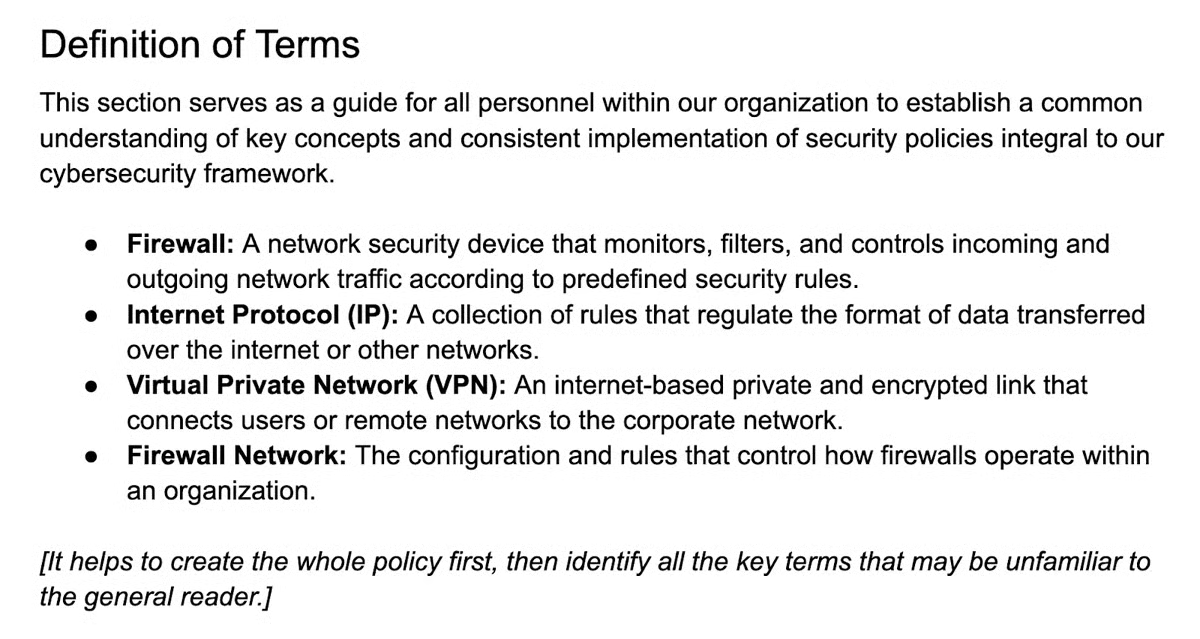
3. 重要用語を定義する
ポリシーの実施に関わるすべての関係者が共通認識を持てるよう、用語を明確に定義します。重要用語を決めておくことで、全員が内容を一貫して解釈・管理でき、誤解やミスの可能性を減らせます。一般の読者にはなじみのない重要用語をすべて洗い出せるよう、まずポリシー全体を作成してから用語を定義する方法も検討してください。
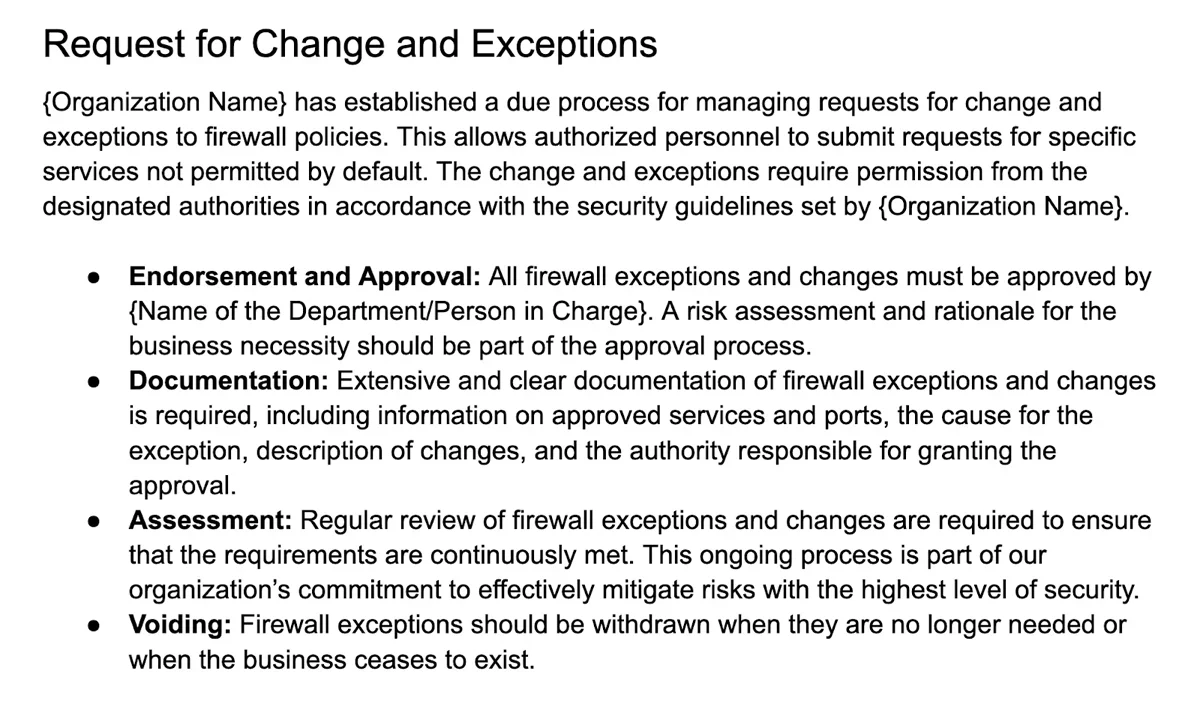
4. 例外と変更のプロセスを確立する
柔軟性と強固なセキュリティルールのバランスを取るため、関連書類を含め、変更や例外を申請・承認する透明性の高い手続きを作成します。これにより、正当なビジネス上の理由に基づいて例外が認められ、継続的に文書化・レビューされるようになります。たとえば、ある部署がプロジェクトのために特定のポートを開く必要がある場合、例外プロセスで承認の段階と必要な書類を定めます。
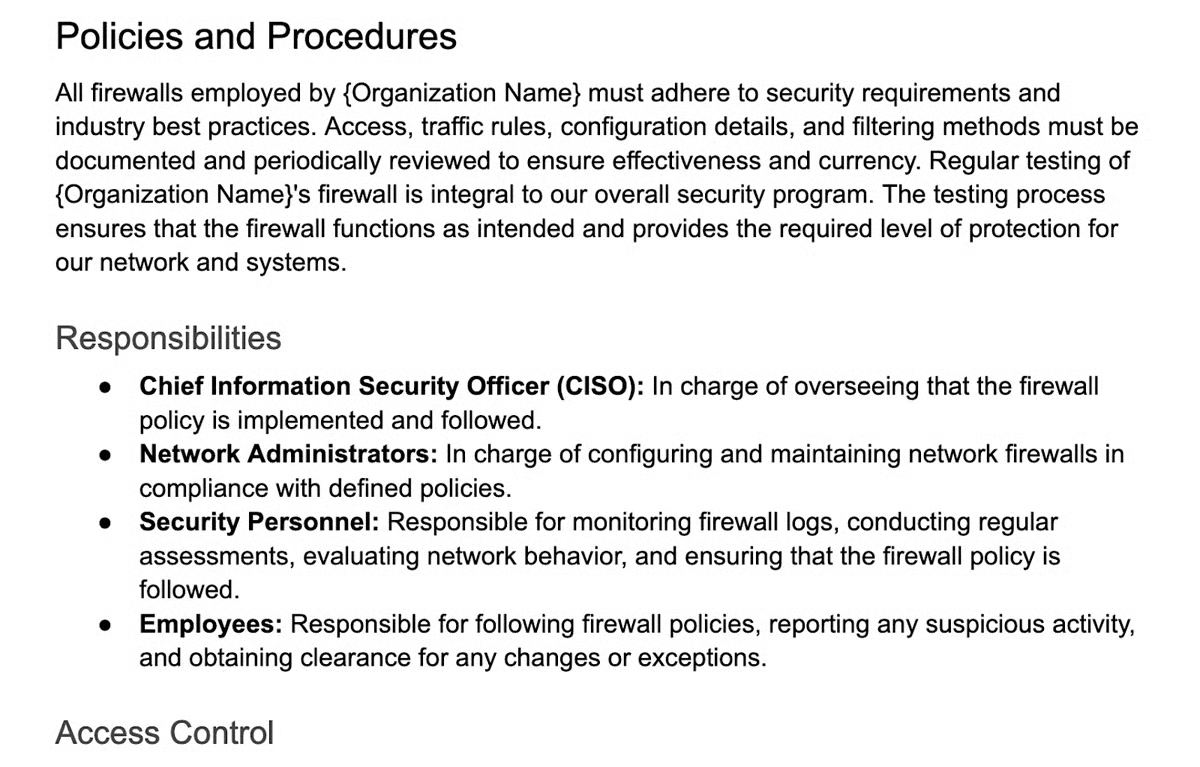
5. ポリシーと手順を詳述する
ポリシーを完全に実行できるよう、具体的な担当業務、インバウンドおよびアウトバウンドトラフィックのルール、ポリシー違反、ルール更新の手順を明記します。この段階では、組織がセキュリティ対策を継続的に実施するための詳細な指針を示します。たとえば、ファイアウォールルールの変更方法を詳しく定めることで、変更を統一された方法で実施でき、設定ミスの可能性を減らせます。
ファイアウォール設定を構成する
明記したポリシーに基づいてファイアウォール構成を実装します。これは、企業がトラフィック制御ルールを作成する実践的な段階です。最小権限の原則に従う構成では、アクセスを必要不可欠なサービスとポートだけに制限します。必要な受信・送信トラフィックだけを許可するようファイアウォールを構成することで、不正アクセスの試みや潜在的なセキュリティ侵害を防げます。
定期的なテストを実施する
ファイアウォールの継続的な有効性を維持するため、定期的な脆弱性スキャン、侵入テスト、ルールレビューを実施します。定期的なテストにより、欠陥を検出して修正し、全体的なセキュリティ体制を向上させられます。脆弱性スキャンではソフトウェアの欠陥を検出でき、侵入テストでは現実の攻撃シナリオを再現してファイアウォールの耐性を評価できます。
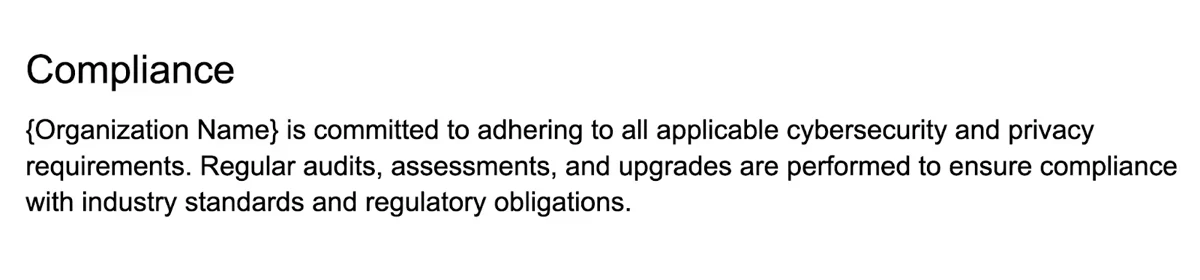
6. コンプライアンス要件に対応する
ファイアウォールポリシーが関連するサイバーセキュリティおよびプライバシー要件に準拠するようにします。これは、組織が法令や規制基準を順守する姿勢を示し、法的責任を問われるリスクを低減します。たとえば、企業が医療データを扱う場合、患者情報を保護し、コンプライアンスを確保するには、医療保険の相互運用性と説明責任に関する法律(HIPAA)にファイアウォールポリシーが準拠している必要があります。
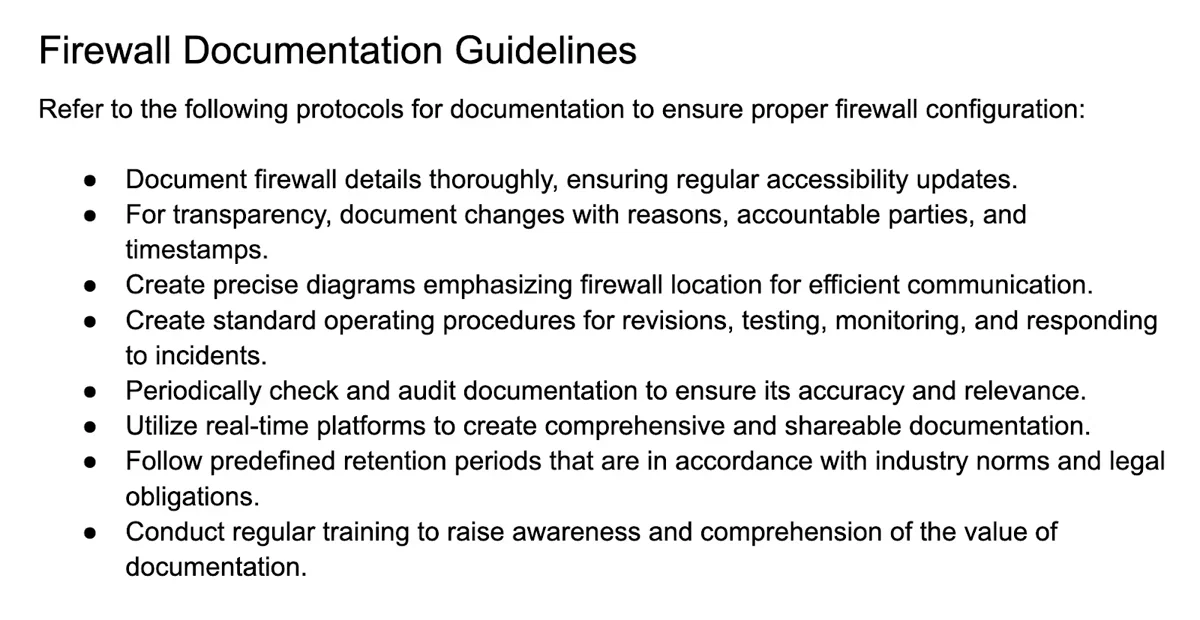
7. 詳細な文書を維持する
ファイアウォールの設定、変更、例外、テスト結果を詳細に記録します。この文書は、監査、トラブルシューティング、将来のポリシー更新に役立ちます。企業がファイアウォール設定への変更を監視し、簡単にレビューできるよう、文書化のガイドラインを作成しましょう。これにより、トラブルシューティングが容易になり、継続的な改善に向けた知見が得られます。
また、レビューと改訂の頻度を、月次、四半期、年次などの時間間隔で設定します。ファイアウォール技術の進歩への対応など、ポリシーをレビュー・改訂すべき状況も明記します。フィードバックや知見に基づく継続的な改善の方法も定めてください。
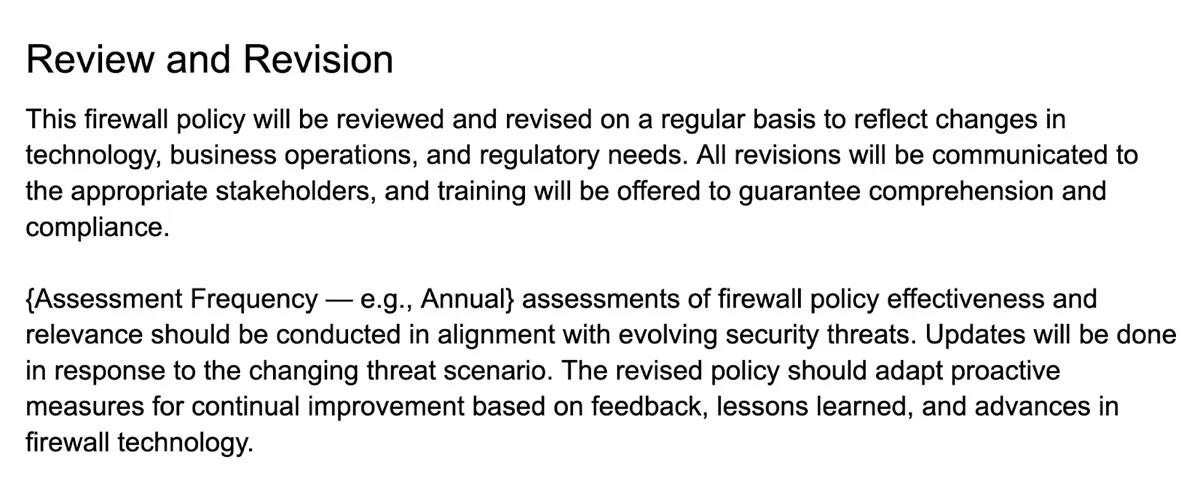
最後に、ポリシーのバージョン履歴に、ポリシーへのあらゆる更新と最新版の承認者を記入します。
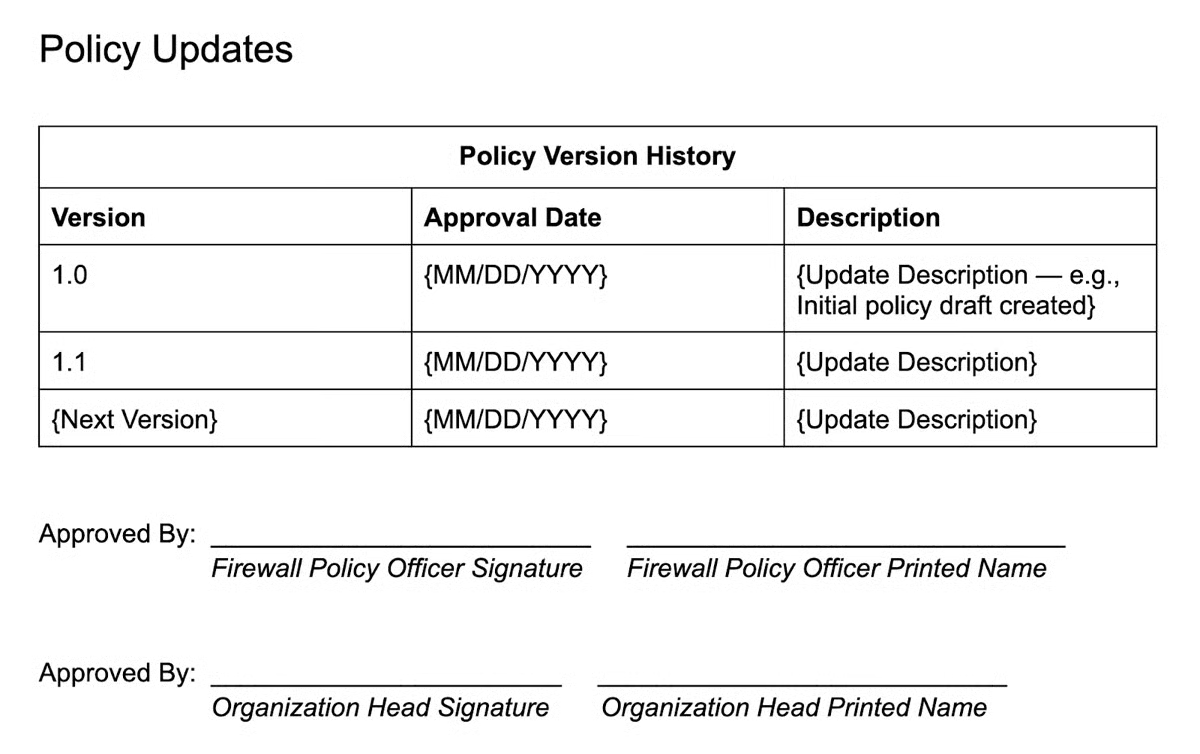
8. 違反と罰則を定義する
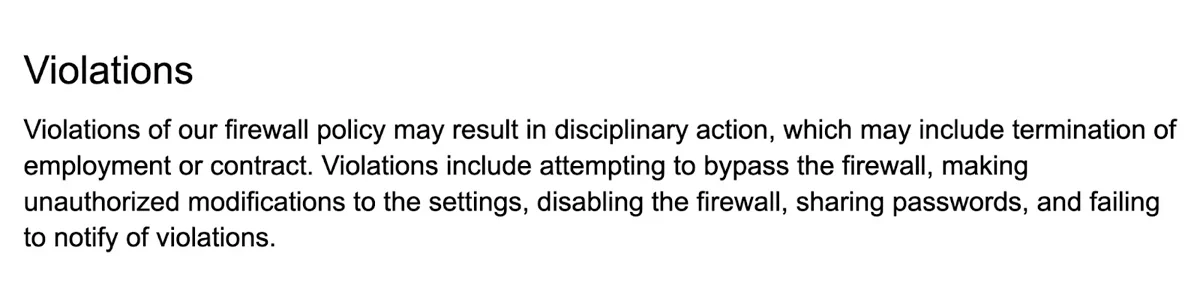
意図的なファイアウォールの回避など、ポリシー違反やその他の禁止行為に対する結果を明確に定義し、説明責任を果たす文化を促します。たとえば、承認なくファイアウォールを無効化しようとした場合、警告、懲戒手続き、または解雇につながることを明記します。従業員にセキュリティ規則の順守を促し、不正行為を防止します。
9. ポリシーの配布を計画する
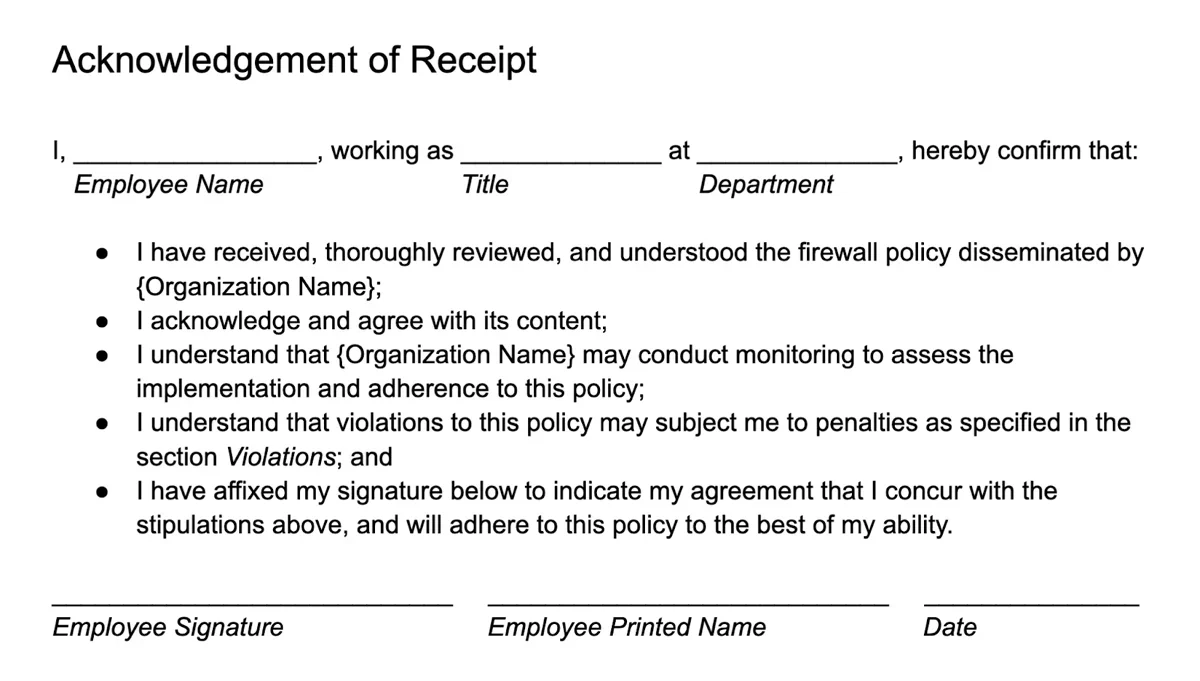
配布セクションでは、組織内でファイアウォール関連の責任を担うすべての関係者にポリシーが届くようにします。これにより、関係者全員がポリシーを認識し、受領を確認したうえで、その内容を順守することに同意できます。
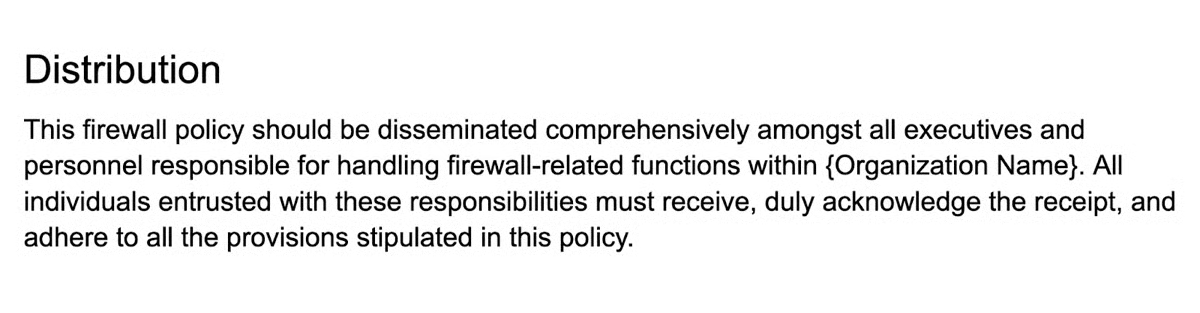
各従業員は、文書の下部に署名し、ポリシーを受領して順守することを確認する必要があります。
ファイアウォール構成の種類
ファイアウォール構成の種類とは、ネットワークセキュリティの制御と、効率的な実装・保守のバランスを取る個別の構成です。NISTは、3つの構成を取り上げています。手動で規則を定義する明示的ルール、事前定義された構成を使用する設定ベースの構成、そしてポリシーの生成と適応に自動化を利用する自動ポリシー作成です。これらの種類を知ることで、ファイアウォールポリシーの草案に記載すべき手順を明確にできます。
明示的ルール
この構成では、管理者が特定のネットワークアクティビティを明示的に許可または拒否するルールを設定するという、直接的なアプローチを取ります。これらのルールは、プロトコル、送信元・送信先アドレス、ポートなどの重要な要素を対象とします。この方式は高い制御性を提供する一方、手作業による設定と定期的なメンテナンスに大きな負担がかかります。
設定ベースの構成
設定ベースの構成では、管理者が汎用的な設定を行い、それに基づいて内部ルールが自動生成されます。全体的なセキュリティレベル、侵入検知・防御のしきい値、その他のグローバル要素を設定に含めることができます。この手法は構成作業を減らせますが、制御の細かさが損なわれる可能性があります。
自動ポリシー作成
一部のファイアウォールは、観測したネットワークの挙動やあらかじめ定めたテンプレートに基づいて、ポリシーとルールを自動生成できます。機械学習アルゴリズムや行動分析が、こうしたルールを動的に作成する役割を果たす場合もあります。ファイアウォールは、観測したトラフィックパターンに基づいてルールセットを自律的に適応させます。この方法は変化するネットワーク環境に適応しやすい一方、正確性と有効性を確保するために広範なテストが必要です。
注目すべき実際のファイアウォールポリシーの例
適切に構成されたテンプレートは主要な構成要素を明確にし、ポリシーが包括的で業界のベストプラクティスに沿ったものになるよう支援します。ファイアウォールポリシーのテンプレートは、組織のニーズによって異なります。自社のポリシー作成の出発点として、Northwestern University、DWP、SANS、NISTによる質の高いファイアウォールポリシーの例を4つ紹介します。
Northwestern University
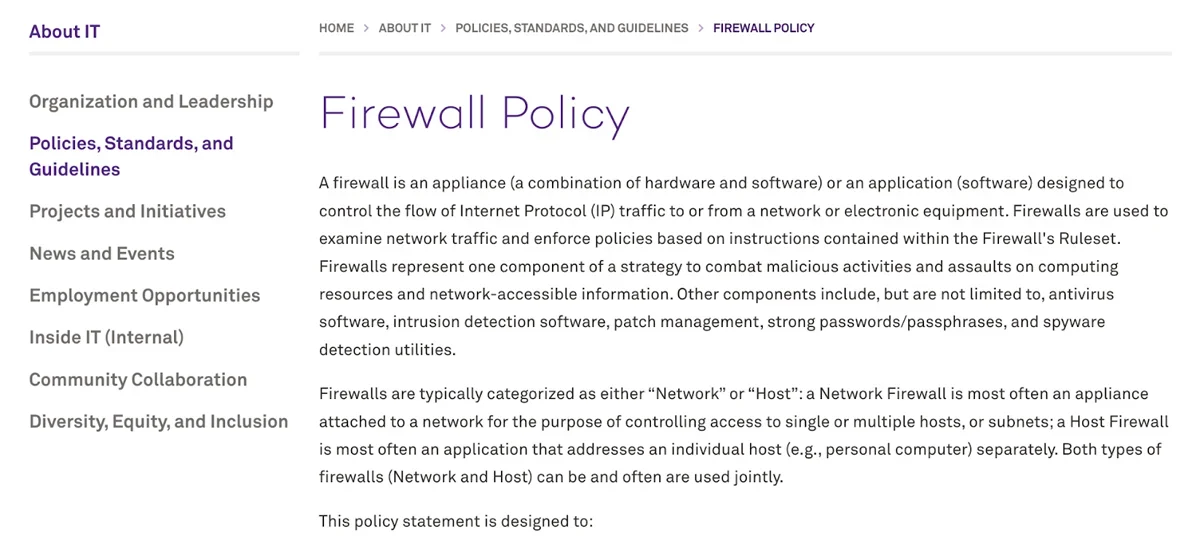
Northwestern Universityのファイアウォールポリシーは、大学のネットワーク内での効果的なファイアウォールの利用と管理を取り上げています。NetworkとHostに分類されたこのポリシーは、責任範囲、適用範囲、導入シナリオを定めています。目的が明確で、対象読者を意識した内容です。PCI-DSSへの準拠を示し、ルールセットの更新方法を説明し、インシデント報告の手順を指定するなど、全体的なネットワークセキュリティプロセスに貢献しています。
Department for Work and Pensions(DWP)
英国のDWPファイアウォールポリシーには、変更・承認履歴、コンプライアンス、例外手続きに関する体系的なセクションがあります。変更管理、ルールテスト、セキュリティ監査、ユーザーアクセス、メンテナンスなどのセキュリティ手順を扱っています。より幅広い読者を対象に設計されているため、付録セクションによって読みやすさと明確さが向上しています。
SANS Institute
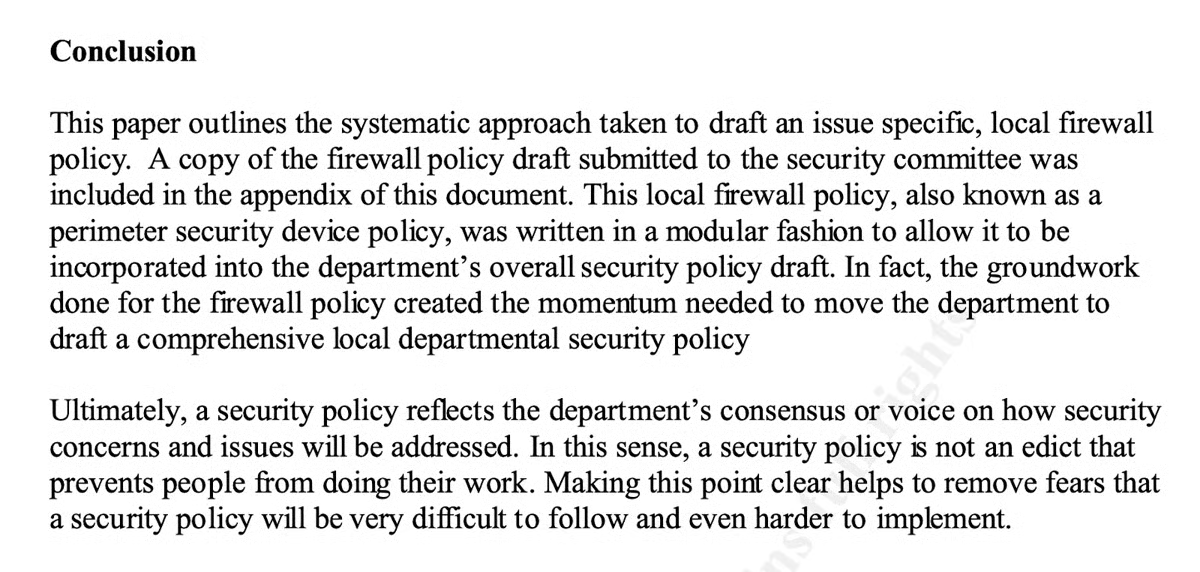
体系的かつモジュール式のアプローチを採用しているため、SANSのファイアウォールポリシーテンプレートは模範的なガイドとして際立っています。問題固有の側面に焦点を当て、より大きなセキュリティポリシーにも円滑に統合することで、包括的なカバー範囲を確保しています。合意形成を重視しており、協働的なセキュリティ文化を促し、ポリシー実行に関する懸念を軽減します。テンプレートの明確さと実用性により、企業にとって堅実なフレームワーク資料となっています。
National Institute of Standards and Technology(NIST)
NISTのファイアウォールポリシーガイドラインは、ファイアウォール技術、ネットワークアーキテクチャ、包括的なファイアウォールポリシー手順のセクションについて、詳しい説明を交えた充実した導入を提供しています。ファイアウォールの計画、構成、テスト、導入、管理に関する詳細な手順が含まれています。全体として、体系的かつ詳細なアプローチを採用しており、サイバーセキュリティ対策を改善するための、整理されたフレームワークを求める企業にとって有用な資料です。
結論:すべての企業にファイアウォールポリシーが必要
自社固有のニーズに合わせて綿密に作成したファイアウォールポリシーの導入は、あらゆる組織にとって必須です。潜在的な脅威からネットワークセキュリティを守るという、ファイアウォールポリシーの基本的な機能は、包括的なサイバーセキュリティの発展の土台となります。ファイアウォールに関する知識とそのベストプラクティスを相互に強化することで、組織のデジタルインフラを最高水準のセキュリティ基準に引き上げられます。