

















サーキットレベルゲートウェイ(CLG)は、プロキシとして機能し、セッション情報に基づいてパケットをフィルタリングするファイアウォール機能です。CLGは、特化型のセキュリティフィルタリングを提供し、CLGで保護されたデバイスのIPアドレスや開放ポートが発見されるのを防ぐため重要です。最適なユースケースは、CLGの仕組みやメリット・デメリット、その他の候補となるソリューションとの違いから導き出されます。
サーキットレベルゲートウェイの仕組み
CLGは、パケットの内容を検査せずに通信パケットを監視、検証、フィルタリングする、2つのネットワーク間の監視ブリッジを構築します。CLGはオープンシステム間相互接続(OSI)モデルのセッション層、および伝送制御プロトコル/インターネットプロトコル(TCP/IP)モデルのアプリケーション層とトランスポート層の間で動作します。CLGは、未承諾の通信をブロックするため、プロキシ機能とステートフルパケットインスペクションという2つの主要機能に依存します。
サーキットレベルゲートウェイを適切に導入すれば、ネットワーク探索やマルウェアの配信、その他の攻撃につながり得る無制限の通信を防御できます。CLGは脅威インテリジェンスフィードと組み合わせることで、既知の悪意あるURLやIPアドレスをブロックするセキュリティポリシーに情報を提供できます。プロキシ機能を使ってCLGがネットワークを防御する様子を以下に示し、機能の項でさらに詳しく説明します。
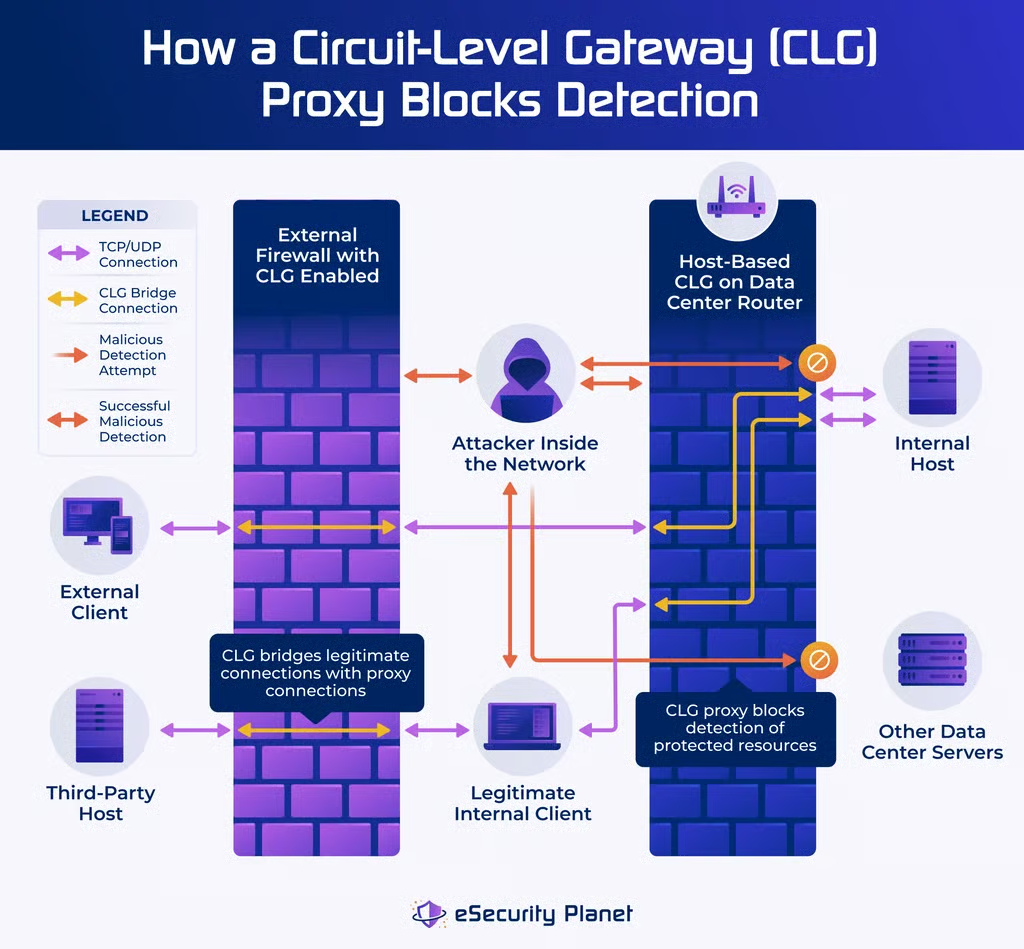
CLGは攻撃を検知できません。ただし、通信記録と一致しないパケットを単純に破棄します。これにより、攻撃の可能性があるネットワークや開放ポートを探索するために使われる多くの手法を効果的にブロックできます。破棄されたパケットは、確立済みの接続とは無関係なTCPパケットでサーバーのリソースを消費しようとする、さまざまなタイプの分散型サービス拒否攻撃(DDoS)からも防御します。ACKフラッドやSYNフラッドなどがその例です。
サーキットレベルゲートウェイの主な機能
サーキットレベルゲートウェイは、通信接続を管理する非常に限定的なネットワークセキュリティソリューションです。このソリューションは、プロキシ機能とステートフルインスペクションという2つの主要機能にセキュリティポリシーを適用します。
プロキシ機能
CLGは、CLGの一方にいるクライアントから、反対側にあるホストへの通信の初期リクエストを受信します。CLGはそのリクエストを関連する受信または送信通信ルールと照合し、承認されたリクエストであれば、クライアントとCLGの間にTCPまたはユーザーデータグラムプロトコル(UDP)接続が確立されます。
次にCLGは、クライアントに代わってホストに接続するプロキシとして機能します。ホストとの認証と認可を完了するため、ハンドシェイク処理を実行します。接続に成功すると、CLGとホストの間に2本目の直接TCPまたはUDP接続が確立され、内部でクライアントとの接続にブリッジされます。CLGは、この通信の継続中、それ以上のパケット検査を実行しません。
トラフィックはCLGから発信されたように見えるため、ホストとクライアントの双方からゲートウェイを確認できます。しかし、いずれもゲートウェイの先を探索したり、見通したりすることはできず、内部アーキテクチャの秘匿性が保たれます。
ステートフルパケットインスペクション
CLGは、開いているすべての通信接続の記録を保持し、ステートフルパケットインスペクションを可能にします。CLGは到着したパケットをこれらの記録と比較し、新しい接続を確立するリクエストでない限り、確立済みのチャネルと無関係なパケットを単純に破棄します。セッション記録には、プロトコル、ポート番号、タイムアウト、送信元と宛先のIPアドレスが含まれ、セッション終了時に情報は消去されます。
ステートフルインスペクションはパケットの内容を無視するため、迅速な分析と高いデータスループットを実現できます。残念ながら、これは正当に確立された通信チャネルを通じて悪意のあるコンテンツも自由に通過してしまうことを意味します。
サーキットレベルゲートウェイのユースケース
CLGは、データスループットを高く保ち、ネットワークの詳細を隠し、正当なトラフィックを検証する、通信に特化したセキュリティを提供するために使用します。CLGが提供するセキュリティは限定的であるため、ユースケースでは、より広範な攻撃を防御するパケットフィルタリングファイアウォール、次世代ファイアウォール(NGFW)、またはゼロトラストネットワークアクセス(ZTNA)など、他のセキュリティソリューションとCLGの機能を組み合わせる必要があります。
ネットワーク保護
1990年までに、AT&T Bell Laboratoriesは、通信セッションを保護・監視するため、最初のステートフルネットワークファイアウォールを開発し、これをサーキットレベルゲートウェイと呼びました。現在、CLGは多くの種類のファイアウォールに採用されているステートフルインスペクションのサブセット機能を構成し、ローカル、仮想、クラウドのネットワークを保護する数多くのファイアウォール機能の1つとして実装すべきものです。
ネットワークセグメンテーション
ルーター上でホストベースファイアウォールのCLG機能を使用すると、保護とネットワークセグメンテーションを強化できます。このようなセグメンテーションにより、研究所、クレジットカード処理システム、その他の規制対象または高価値のリソースを、機密性の低いネットワークトラフィックから分離して隔離できます。
アプリケーション保護
一部のベンダーは、企業の保護をさらに強化するため、アプリケーションにCLG機能を組み込んでいます。例えばIBMはSOCKSプロトコルを組み込み、Db2データベースシステムにCLGのフィルタリングと保護を提供しています。このような機能は、高速通信を厳格に制御するとともに、データベース(またはその他のアプリ)のインフラストラクチャの詳細を隠します。
サーキットレベルゲートウェイの5つのメリット
サーキットレベルゲートウェイの機能には、セキュリティと運用上の明確なメリットがあります。
- 秘匿性の高い接続:すべての接続にシンプルなプロキシを実装し、保護対象の資産のIPアドレスとポート情報を隠します。
- 高スループット:確立済みの通信セッションに基づく単純なフィルタリングルールを使用し、パケットを迅速に許可または破棄して、高速なデータ伝送を維持します。
- 低リソース使用率:パケットルールの判定を少ないメモリとプロセッサ要件で処理し、低コストでの導入や複数機能の組み合わせを可能にします。
- 選択的フィルタリング:確立済みの通信に関連するパケットのみをフィルタリングしようとし、ルールを分析せずに無関係なパケットをすべて簡単かつ迅速に破棄できます。
- 運用の簡素化:比較的単純なルールによる分かりやすい設定で済むため、インストール、変更、保守、テストを簡素化できます。
サーキットレベルゲートウェイの5つのデメリット
CLGには、一般に5つのデメリットがあります。
- オーバーヘッドの追加:より単純なパケットフィルタリングルールと比べ、プロキシ変換とセッション情報の検査によってデータスループットが低下します。
- 変更への敏感さ:確立済みのIPアドレス、ホスト名、プロセス名に依存するため、基本的なCLGではネットワークの変更を検知して追随するのが難しい場合があります。
- 認識能力の不足:セッション情報のみを検査するため、アプリケーションやアプリデータを把握できず、確立済みの接続を利用する攻撃から保護できません。
- 許可範囲が広すぎる:既知の悪意あるURLやIPアドレスを検査せず、確立済みのルールで許可された通信リクエストをすべて確立します。
- 単純化されたセキュリティ:接続の確立と関連するセッション情報に狭く焦点を当て、データパケット内の悪意あるペイロードを検査しません。
ベンダーはスタンドアロンのCLGアプライアンスを製造していないため、CLG対応ファイアウォールの大半は、CLGのセキュリティ上の弱点を補う他のセキュリティ機能とCLG機能をバンドルしています。
サーキットレベルゲートウェイとCLGの代替手段
サーキットレベルゲートウェイは、ファイアウォールにおける複数のプロキシ機能の1つであり、ネットワークルーターなどのデバイスにセキュリティを追加します。多くの管理者はCLGを他の機能と組み合わせて使用します。ここでは、パケットフィルタリング、アプリケーションレベルゲートウェイ、ステートフルインスペクション、ソフトウェア定義広域ネットワーク(SD-WAN)など、他のセキュリティおよびネットワークセグメンテーションソリューションと簡単に比較します。
サーキットレベルゲートウェイとパケットフィルタリング
CLGは、TCP/IPの検査とフィルタリングに特化したステートフルパケットフィルタリングを提供します。シンプルなパケットフィルタリング機能を使用すれば、データスループットを最小限しか犠牲にせず、より広範なセキュリティ保護を実装する、汎用的なセキュリティルールを適用できます。パケットフィルタリングのルールには、許可リストと拒否リスト(いわゆるホワイトリストとブラックリスト)、閉じたポート、許可されないプロトコルなどが含まれます。
サーキットレベルゲートウェイとアプリケーションレベルゲートウェイ
CLGはTCP/IP通信を検査して未承認の通信をブロックできますが、フィルタリングはセッションヘッダー情報に特化して行われます。アプリケーションレイヤーゲートウェイ(ALG)を使用すると、アプリケーション層のデータパケットを検査し、悪意ある攻撃や機密データの持ち出しを検知してブロックできます。
サーキットレベルゲートウェイとステートフルインスペクション
CLGは、プロキシ機能と組み合わせた特化型のステートフルインスペクションを使用して、CLGの背後にあるネットワークを分離し、通信を専門的に検査します。データスループットの多少の低下を許容できる場合は、より一般的なステートフルインスペクション機能を実装し、プロトコルや通信に対する、より広範な悪意ある攻撃から保護します。
サーキットレベルゲートウェイとSD-WAN
管理者によっては、ネットワークの他の部分から分離し、探索されないよう隠されたネットワークセグメントを作成するためにCLGを使用します。効果的ではありますが、CLGは管理が扱いにくい場合があります。パケット検査が必要ない、より変化の速い環境では、SD-WANテクノロジーを使用してネットワークセグメンテーションを一元化・自動化すれば、より迅速かつ効率的に実施できます。
結論:迅速なセキュリティにはCLGを活用
サーキットレベルゲートウェイはパケットトラフィックを迅速にフィルタリングして高速なデータスループットを維持しますが、セキュリティ保護は限定的です。幸い、こうした機能は他の機能やソリューションによるセキュリティスタックにうまく組み込めます。CLGを使用して分析対象のパケット数を迅速に減らし、より深く時間のかかる分析を行う他のセキュリティツールのパフォーマンスを向上させましょう。
詳しく知るWebアプリケーションファイアウォール(WAF)がウェブサイトとアプリケーションをより深く分析し、重点的に保護する仕組みについて。