

















Die Referenten auf der MITRE-ResilienCyCon-Konferenz in der vergangenen Woche hatten eine überraschend deutliche Botschaft für die Teilnehmer: Früher oder später werden Sie wahrscheinlich gehackt. Konzentrieren Sie sich daher auf die Sicherheitskontrollen und Reaktionsfähigkeiten, die Ihre Organisation braucht, um einen Cyberangriff zu überstehen.
Der Fokus der Konferenz auf Cyberresilienz bedeutet nicht, dass Organisationen grundlegende Sicherheitsmaßnahmen wie EDR, Zugriffskontrolle und Firewalls aufgeben sollten. Sie müssen jedoch auf die fortgeschrittenen Bedrohungen vorbereitet sein, die irgendwann an ihnen vorbeikommen werden. Dazu gehört auch, sicherzustellen, dass die Systeme während eines Angriffs weiterhin funktionieren können, selbst wenn ihre Leistung eingeschränkt ist.
Der insgesamt geringe Fokus auf Resilienz, Reaktion und Wiederherstellung spiegelt sich weitgehend auch in den Angeboten der Hersteller wider. Sounil Yu, CISO von JupiterOne und Schöpfer einer von OWASP übernommenen Cyber Defense Matrix, stellte fest, dass sich Sicherheitsprodukte auf Schutz und Erkennung konzentrieren, und fragte: „Löst unsere Branche tatsächlich die richtigen Probleme?“
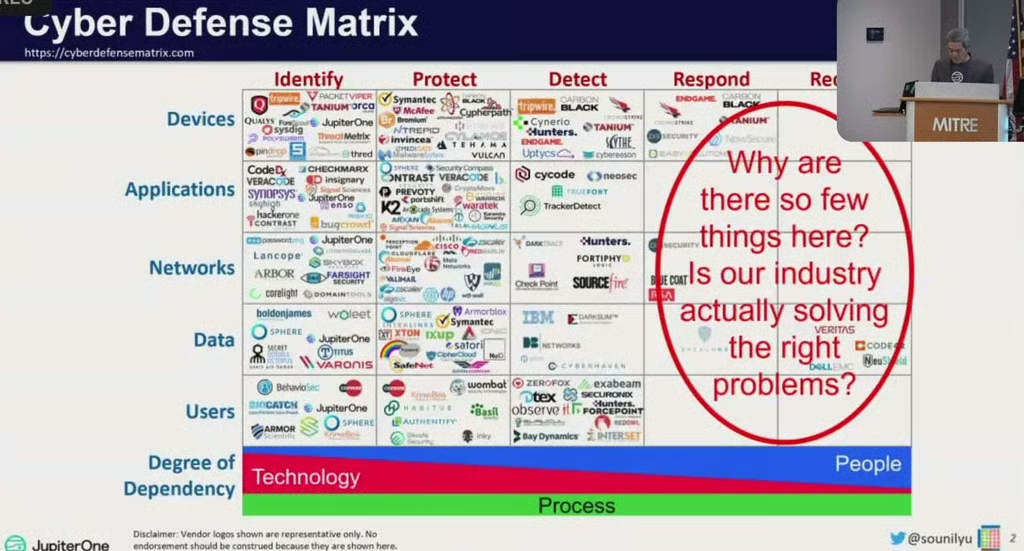
Wie sich diese Cyberresilienz aufbauen lässt, war Gegenstand mehrerer Vorträge auf der Konferenz.
Patching ist schwierig. Sehr schwierig.
Ungepatchte Schwachstellen sind je nach Studie für ein Drittel bis mehr als die Hälfte aller Datenschutzverletzungen verantwortlich. Daher stellt sich natürlich die Frage, warum Organisationen keine bessere Patchverwaltung betreiben. Die Antwort, die sich aus zwei Präsentationen auf der Konferenz ergibt: Patching ist unglaublich schwierig richtig umzusetzen und erfordert weitaus mehr Aufmerksamkeit, als die meisten Unternehmen aufbringen können.
Art Ocain, VP für Cybersicherheit und Incident Response bei Airiam, erklärte, Patching sollte mit einer Continuous-Deployment-Mentalität angegangen werden. Teams sollten daher in der Lage sein, zehnmal am Tag zu patchen.
Phil Venables, CISO von Google Cloud, sagte, Google Cloud behandle Patching ähnlich wie ein anderes Unternehmen seine umsatzstärksten Anwendungen behandeln könnte – mit kontinuierlichen Updates, wie sie auch ein Entwicklungsteam einsetzen würde (siehe die Folien unten).
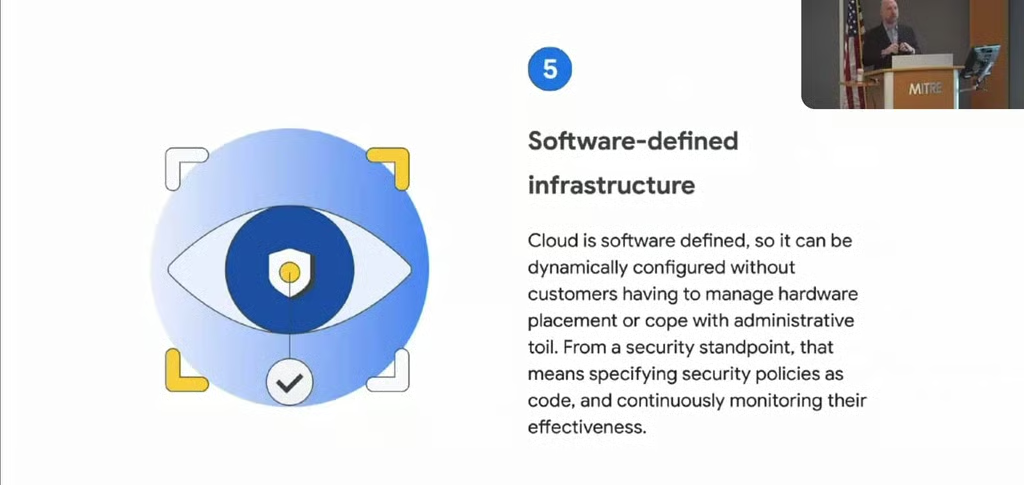
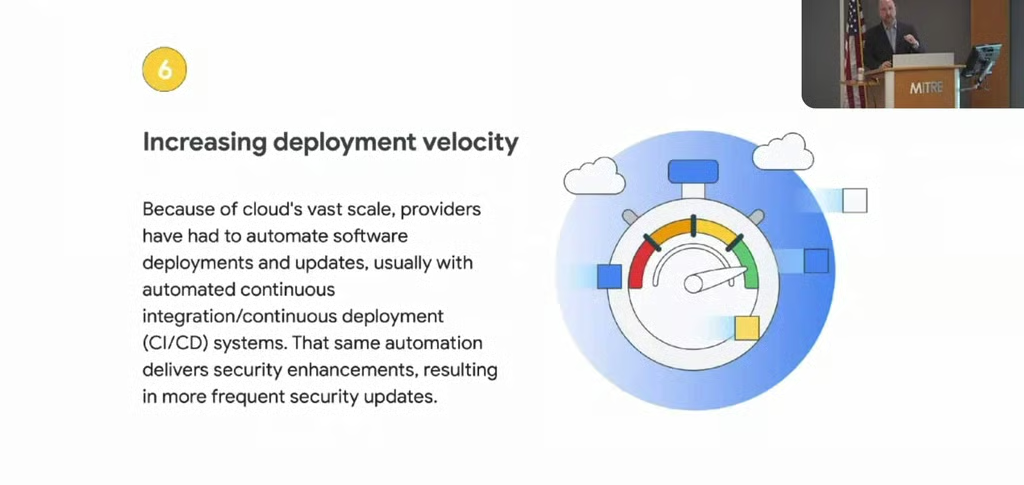
Neben der Pflege von Patches, Fehlerbehebungen und Gegenmaßnahmen für Anwendungen, Betriebssysteme sowie Endgeräte- und Netzwerk-Hardware – jährlich gibt es ungefähr 20.000 neue Schwachstellen, von denen mehrere Hundert aktiv von Hackern ausgenutzt werden – wissen viele Organisationen nicht einmal, was ihnen tatsächlich gehört. Auch die Assetverwaltung ist daher Teil des Problems.
Die schiere Schwierigkeit ist ein Grund dafür, dass Schwachstellenmanagement als Service (VMaaS) und ähnliche Dienste bei Sicherheitsverantwortlichen zunehmend Anklang finden.
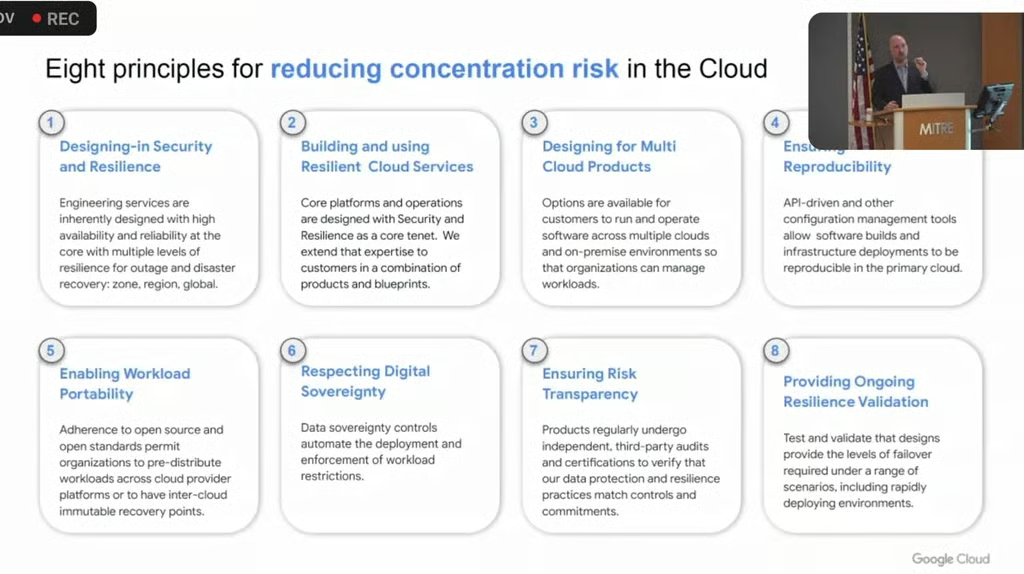
Die Cloud-Sicherheit von Google genießt einen guten Ruf (und das Unternehmen hat ebenfalls einige Dokumentationen zu seiner Sicherheitsarchitektur und seinen Vorgehensweisen veröffentlicht). Venables widmete einen großen Teil seiner Präsentation den zahlreichen Möglichkeiten, mit denen Google Cloud das Konzentrationsrisiko reduziert (siehe die Folie unten).
Auch lesenswert:
- Ist Patchmanagement als Service die Antwort auf Schwachstellen?
- MSSPs schneiden bei den ersten MITRE-Evaluierungen gut ab
Backups sind schwierig. Wirklich schwierig.
Ransomware ist die am meisten gefürchtete Bedrohung für die Cybersicherheit – und das aus gutem Grund: Ihre Fähigkeit, Daten zu zerstören und zu stehlen, ist nahezu beispiellos.
Diese doppelte Bedrohung – Exfiltration und Zerstörung/Verschlüsselung – macht Backups und die Verschlüsselung von Daten für die Wiederherstellung und zur Vermeidung von Erpressung entscheidend, wenn Hacker damit drohen, sensible Daten zu veröffentlichen.
“„Unveränderliche Backups“ werden hier häufig als Lösung angepriesen. Doch auch diese müssen extrem sicher sein: Ocain zufolge muss Airiam zusätzliche Schritte unternehmen, um sogar den Laptop des Backup-Managers zu schützen, weil Hacker ihn finden werden. Schlüssel und Zugangsdaten werden in einem Schlüsseltresor gespeichert, damit Administratoren sie nicht aufbewahren. Die folgende Folie zeigt die Kontrollen, die der MSSP in seine Backup- und Notfallwiederherstellungssysteme integriert hat, um Kundendaten zu schützen.
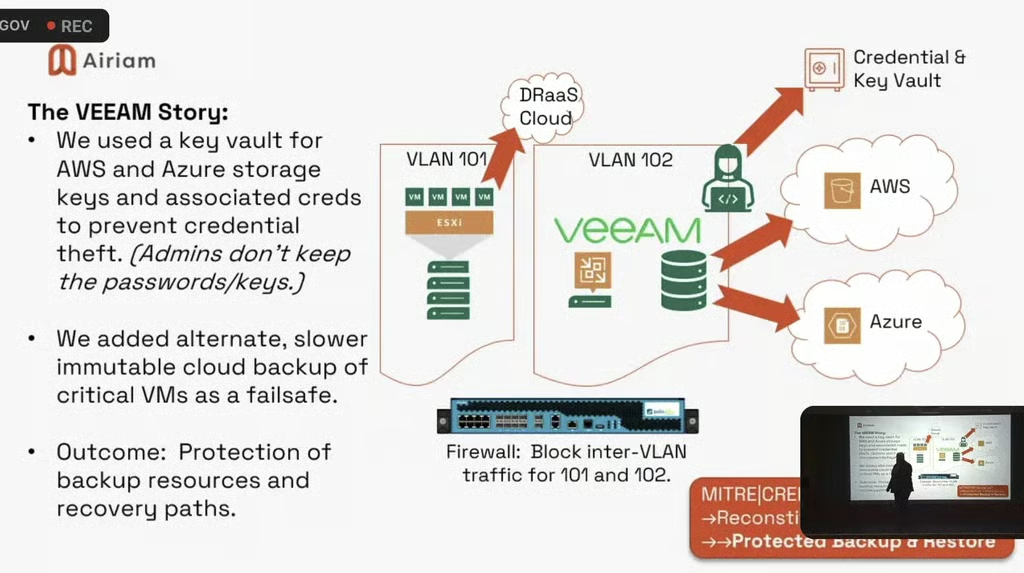
Kontinuierliches Pentesting und Ransomware-Simulationen gehören zu den zahlreichen Sicherheitskontrollen von Airiam. Wie Ocain es formulierte, entstand die Entwicklung des Unternehmens „vom guten MSP zum guten Resilienzanbieter“ aus der Notwendigkeit heraus. Heute wird das Unternehmen zur Beratung bei Ransomware-Fällen mit großer öffentlicher Aufmerksamkeit hinzugezogen.
Auch lesenswert: Eine ransomware-resiliente Architektur aufbauen
Jetzt vorbereiten
Die Konferenz, die in McLean im US-Bundesstaat Virginia sowie virtuell stattfand, konzentrierte sich stark auf Behörden und Finanzdienstleister – zwei Sektoren mit hohen Sicherheitsanforderungen, die die Grenzen von Sicherheitstools und die Notwendigkeit von Resilienz kennen. Dieser Aspekt verlieh der Konferenz einen realistischen Charakter: Niemand behauptete, jede Bedrohung stoppen zu können. Stattdessen lag der Fokus auf den Verteidigungsebenen, die verhindern können, dass ein Angriff außer Kontrolle gerät.
Behörden und Branchen mit hohen Sicherheitsanforderungen waren bereits Angriffen ausgesetzt und wissen, dass dies so bleiben wird. Die meisten kleineren Unternehmen und Nicht-IT-Unternehmen haben jedoch weder die Zeit noch das Geld, sich mit Cyberangriffen zu befassen, bevor sie eintreten. ResilienCyCon zeigte, wie falsch diese Denkweise ist. Diese zusätzlichen Verteidigungs- und Reaktionsebenen sind entscheidend und deutlich günstiger als die Bewältigung der Folgen eines Angriffs. Sie können den Unterschied zwischen Nachgeben und Zusammenbruch ausmachen – Unternehmen sollten sich daher besser jetzt vorbereiten.
Weiterlesen: Die besten Tools und Software für Incident Response