

















Les intervenants de la conférence MITRE ResilienCyCon de la semaine dernière ont adressé un message étonnamment franc aux participants : vous serez probablement victimes d’une intrusion à un moment ou à un autre ; concentrez-vous donc sur les contrôles et les capacités de réponse dont votre organisation a besoin pour survivre à une cyberattaque.
L’accent mis par la conférence sur la cyberrésilience ne signifie pas que les organisations doivent abandonner leurs défenses de sécurité fondamentales comme l’EDR, contrôle d’accès et pare-feu, mais elles doivent être préparées aux menaces avancées qui finiront, à un moment ou à un autre, par les contourner. Cela signifie également qu’il faut s’assurer que les systèmes pourront continuer à fonctionner, même avec des capacités réduites, pendant une attaque.
Le manque général d’attention accordée à la résilience, à la réponse et à la reprise se reflète largement dans les offres des fournisseurs. Sounil Yu, RSSI de JupiterOne et créateur d’une matrice de cyberdéfense adoptée par l’OWASP, a relevé la concentration des produits de sécurité sur la protection et la détection avant de s’interroger : « Notre secteur s’attaque-t-il réellement aux bons problèmes ? »
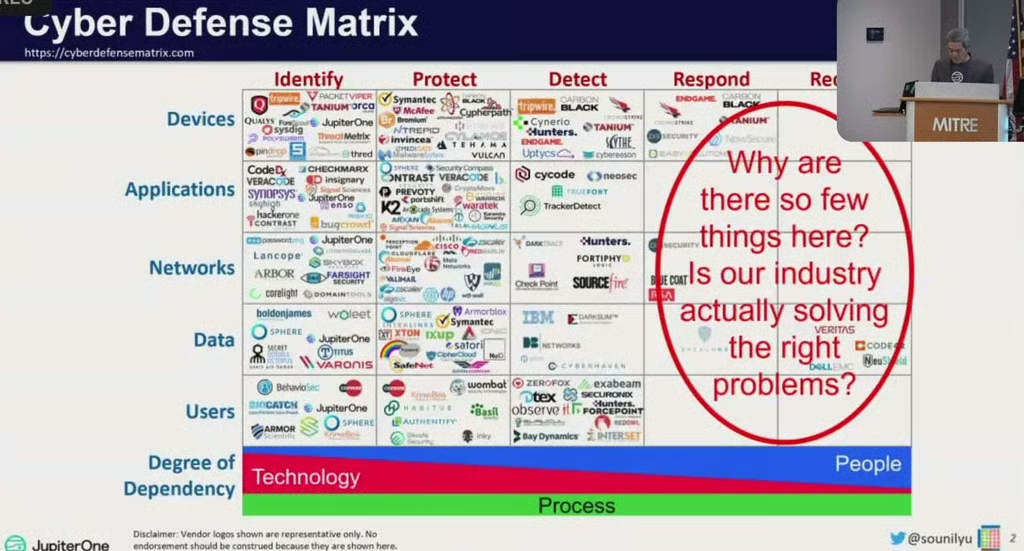
La manière d’intégrer cette cyberrésilience était au cœur de plusieurs présentations lors de la conférence.
Appliquer des correctifs est difficile. Vraiment difficile.
Selon les études, les vulnérabilités non corrigées sont responsables d’un tiers à plus de la moitié des violations de données ; il est donc naturel de se demander pourquoi les organisations ne font pas mieux en matière de gestion des correctifs. La réponse, à en juger par quelques présentations de la conférence, est qu’il est incroyablement difficile de bien appliquer les correctifs, une tâche qui exige bien plus d’attention que la plupart des entreprises ne peuvent se permettre de lui consacrer.
Art Ocain, vice-président chargé de la cybersécurité et de la réponse aux incidents chez Airiam, a indiqué que l’application des correctifs devait être abordée dans un esprit de déploiement continu, de sorte que les équipes devraient être capables d’appliquer des correctifs 10 fois par jour.
Phil Venables, RSSI de Google Cloud, a expliqué que Google Cloud traite l’application des correctifs comme une autre entreprise pourrait traiter ses applications générant le plus de revenus, avec des mises à jour continues similaires à celles qu’utiliserait une équipe de développement (voir les diapositives ci-dessous).
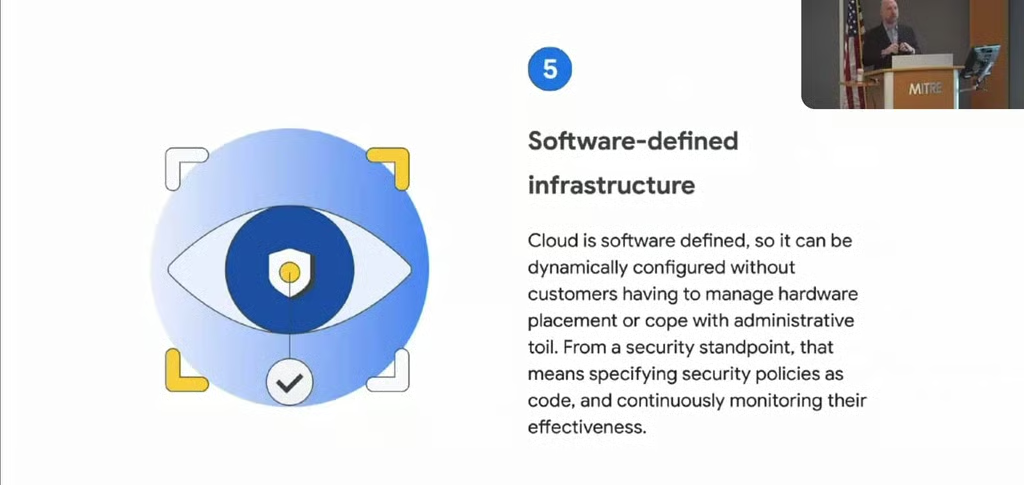
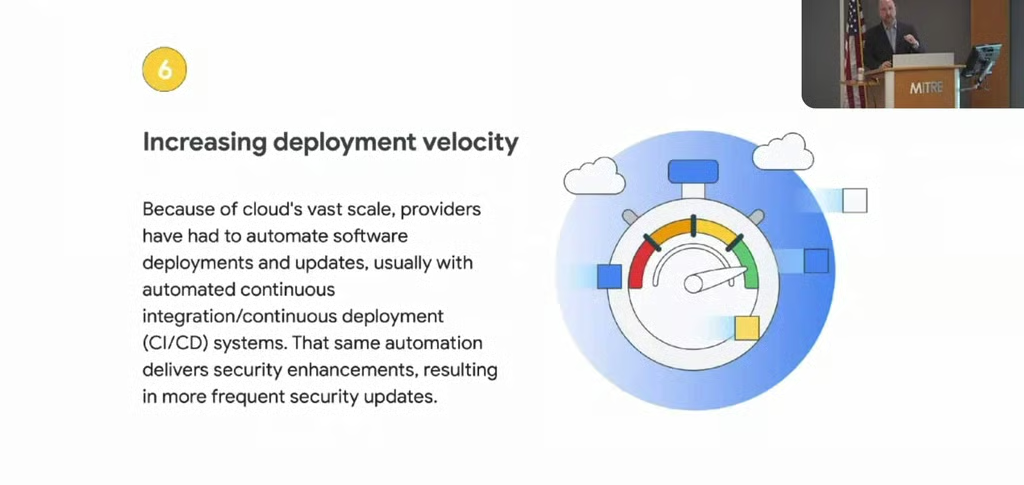
En plus de suivre les correctifs, les réparations et les mesures d’atténuation pour les applications, les systèmes d’exploitation ainsi que les équipements réseau et terminaux — il existe environ 20 000 nouvelles vulnérabilités par an, dont plusieurs centaines sont activement exploitées par des pirates — de nombreuses organisations ignorent même tout ce qu’elles possèdent ; la gestion des actifs fait donc également partie du problème.
Cette difficulté considérable explique notamment pourquoi la gestion des vulnérabilités en tant que service (VMaaS) et les services similaires gagnent du terrain auprès des acheteurs de solutions de sécurité.
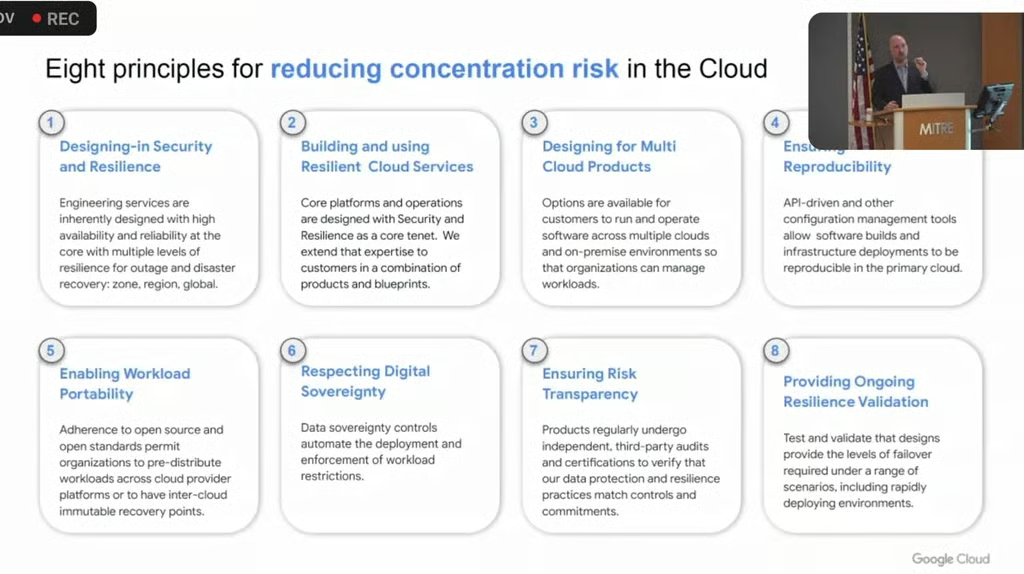
La sécurité cloud de Google jouit d’une bonne réputation (et l’entreprise a également partagé de la documentation sur son architecture et ses pratiques de sécurité). Venables a consacré une grande partie de sa présentation aux nombreuses façons dont Google Cloud réduit le risque de concentration (voir la diapositive ci-dessous).
À lire aussi :
- La gestion des correctifs est-elle la réponse aux vulnérabilités en tant que service ?
- Les MSSP s’en sortent bien lors des premières évaluations de MITRE
Les sauvegardes sont difficiles. Vraiment difficiles.
ransomware est la menace de cybersécurité la plus redoutée, et pour cause : sa capacité à détruire et à voler des données est pratiquement sans équivalent.
Cette double menace — exfiltration et destruction/chiffrement — rend la sauvegarde et le chiffrement des données absolument essentiels pour la reprise et pour éviter l’extorsion lorsque les pirates menacent de divulguer des données sensibles.
“« Sauvegardes immuables » sont souvent présentées comme la solution. Mais même celles-ci doivent être incroyablement sécurisées — Ocain a expliqué qu’Airiam devait prendre des mesures supplémentaires pour protéger jusqu’à l’ordinateur portable du responsable des sauvegardes, car les pirates le trouveront. Les clés et les identifiants sont également stockés dans un coffre-fort de clés afin que les administrateurs ne les conservent pas. La diapositive ci-dessous montre les contrôles que le MSSP a intégrés à ses systèmes de sauvegarde et de reprise après sinistre pour protéger les données de ses clients.
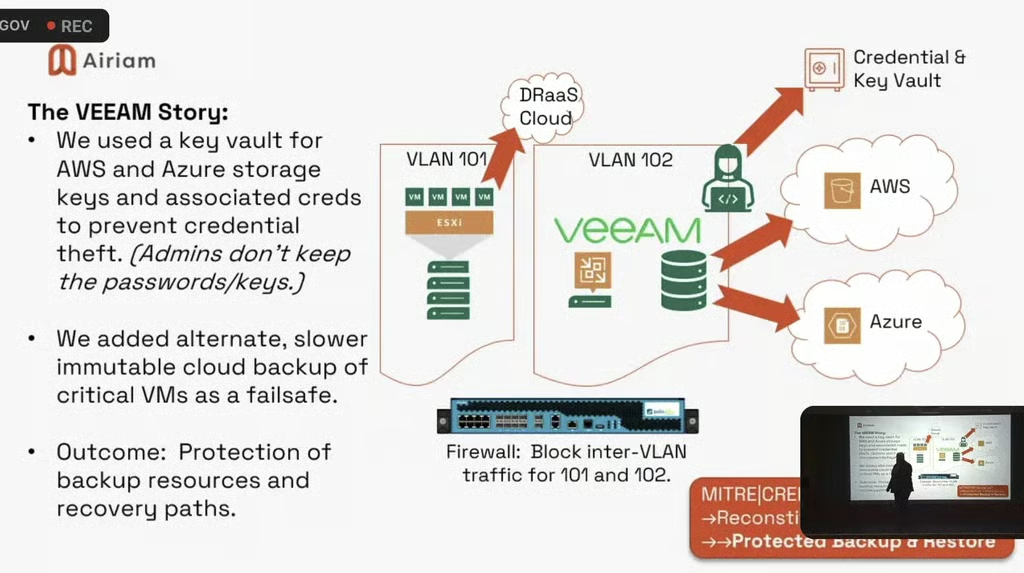
Les tests d’intrusion continus et les simulations de rançongiciels font partie des nombreux contrôles d’Airiam. Comme l’a expliqué Ocain, l’évolution de l’entreprise « d’un bon MSP à un bon fournisseur de résilience » est née de la nécessité, et l’entreprise est désormais sollicitée pour intervenir en conseil dans des affaires de rançongiciels très médiatisées.
À lire aussi : Concevoir une architecture résiliente face aux rançongiciels
Préparez-vous dès maintenant
La conférence — organisée à McLean, en Virginie, et en ligne — était fortement axée sur le gouvernement et les services financiers, deux secteurs ayant d’importants besoins de sécurité qui comprennent les limites des outils de sécurité et la nécessité de la résilience. Cet aspect conférait à la conférence une certaine dose de réalisme : personne ne prétendait pouvoir arrêter toutes les menaces, et l’accent était mis sur les différentes couches de défense capables d’empêcher une attaque de devenir incontrôlable.
Les agences gouvernementales et les secteurs ayant d’importants besoins de sécurité ont subi des attaques et savent qu’elles continueront, mais la plupart des petites entreprises et des sociétés non informatiques n’ont ni le temps ni l’argent nécessaires pour se concentrer sur les cyberattaques avant qu’elles ne surviennent. ResilienCyCon a montré l’erreur de ce raisonnement. Ces couches secondaires de défense et de réponse sont essentielles et coûtent bien moins cher que la gestion des conséquences d’une attaque. Elles peuvent faire la différence entre plier et rompre ; les entreprises auraient donc intérêt à se préparer dès maintenant.
À lire ensuite : Les meilleurs outils et logiciels de réponse aux incidents