

















先週開催されたMITRE ResilienCyConカンファレンスの講演者たちは、参加者に対して驚くほど率直なメッセージを送った。いずれ組織はサイバー攻撃を受ける可能性が高い。だからこそ、攻撃を受けても組織が生き残るために必要な制御と対応能力に注力すべきだという。
カンファレンスがサイバーレジリエンスに焦点を当てたからといって、組織がEDR、アクセス制御、ファイアウォールなどの中核的なセキュリティ防御を放棄すべきだという意味ではなく、高度な脅威がいずれそれらをすり抜けることを前提に備えるべきだということだ。それは、攻撃中には処理能力が低下したとしても、システムが機能し続けられるようにしておくことも意味する。
レジリエンス、対応、復旧が全般的に軽視されている状況は、ベンダーの製品にも大きく反映されている。OWASPが採用するCyber Defense Matrixの作成者であり、JupiterOneのCISOを務めるSounil Yu氏は、セキュリティ製品が防御と検知に集中していることを指摘し、「業界は本当に正しい問題を解決しているのだろうか」と疑問を呈した。
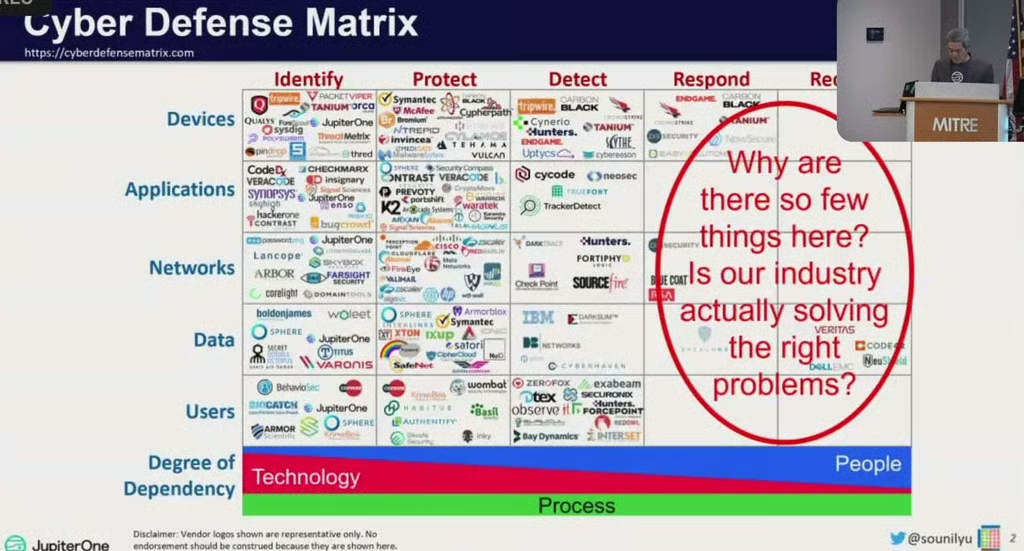
サイバーレジリエンスを組み込む方法が、カンファレンスで行われた数多くの講演のテーマとなった。
パッチ適用は難しい。本当に難しい。
調査によって差はあるものの、データ侵害の3分の1から半数超はパッチ未適用の脆弱性が原因だ。ではなぜ組織はパッチ管理をもっと適切に実施しないのかと疑問に思うのは当然だ。カンファレンスでの2つの講演を踏まえると、その答えは、パッチ適用を正しく行うのが極めて難しく、多くの企業が割ける以上の注意を必要とするからだ。
Airiamでサイバーセキュリティおよびインシデント対応担当VPを務めるArt Ocain氏は、パッチ適用には継続的デプロイの考え方で臨むべきであり、チームは1日に10回パッチを適用できる体制であるべきだと指摘した。
Google CloudのCISOであるPhil Venables氏は、Google Cloudではパッチ適用を、別の企業なら最大の収益を生むアプリケーションに施すような扱いをしていると述べた。つまり、開発チームが使うような継続的な更新を行っているという(下のスライド参照)。
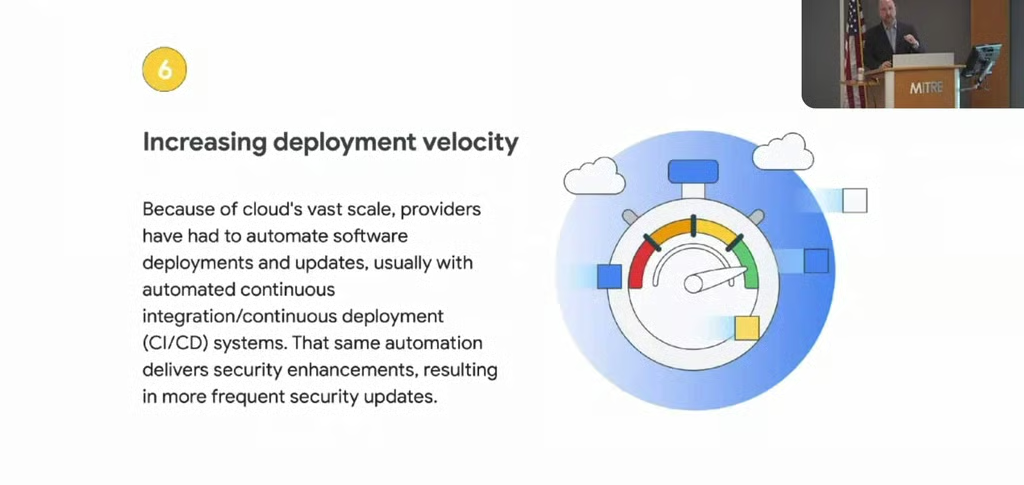
アプリケーション、OS、エンドポイントおよびネットワークハードウェア全体で、パッチや修正、緩和策への対応を続ける必要がある。年間の新たな脆弱性はおよそ2万件に上り、そのうち数百件はハッカーに積極的に悪用されている。しかも、多くの組織は自分たちが所有するものをすべて把握していないため、
この難しさこそ、脆弱性管理のマネージドサービス(VMaaS)などのサービスがセキュリティ製品の購入者の間で支持を広げている理由の1つだ。
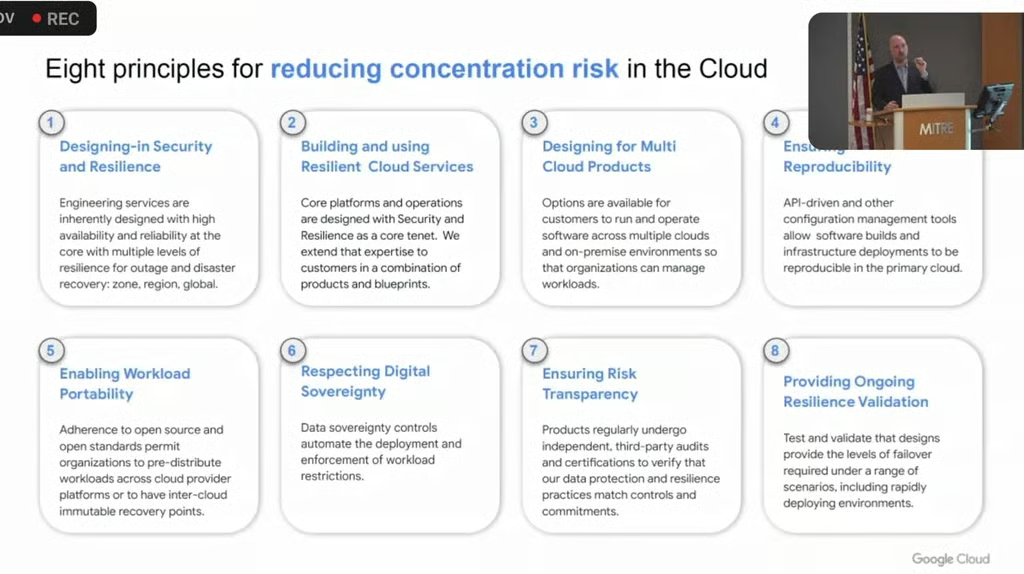
Googleのクラウドセキュリティは高く評価されている(同社はセキュリティアーキテクチャと実践に関するドキュメントも一部公開している)。Venables氏は講演の大半を、Google Cloudが集中リスクを低減するさまざまな方法の説明に充てた(下のスライド参照)。
関連記事:
バックアップは難しい。本当に難しい。
ランサムウェアは、最も恐れられているサイバーセキュリティ脅威だ。それには十分な理由がある。データを破壊し、盗み出す能力において、ほぼ比類がないからだ。
この二重の脅威、つまりデータの窃取と破壊・暗号化に対しては、バックアップとデータの暗号化が、復旧のためにも、ハッカーが機密データの公開を脅迫材料にした際の恐喝回避のためにも極めて重要になる。
“イミュータブルバックアップは、この問題への答えとしてしばしば挙げられる。しかし、それさえも極めて安全でなければならない。Ocain氏によると、Airiamでは、ハッカーに見つけられてしまうため、バックアップ管理者のノートPCさえ保護する追加措置を講じる必要があるという。また、鍵と認証情報はキーボールトに保管し、管理者が保持しないようにしている。下のスライドは、顧客データを安全に保つために同社のMSSPがバックアップおよび災害復旧システムに組み込んだ制御を示している。
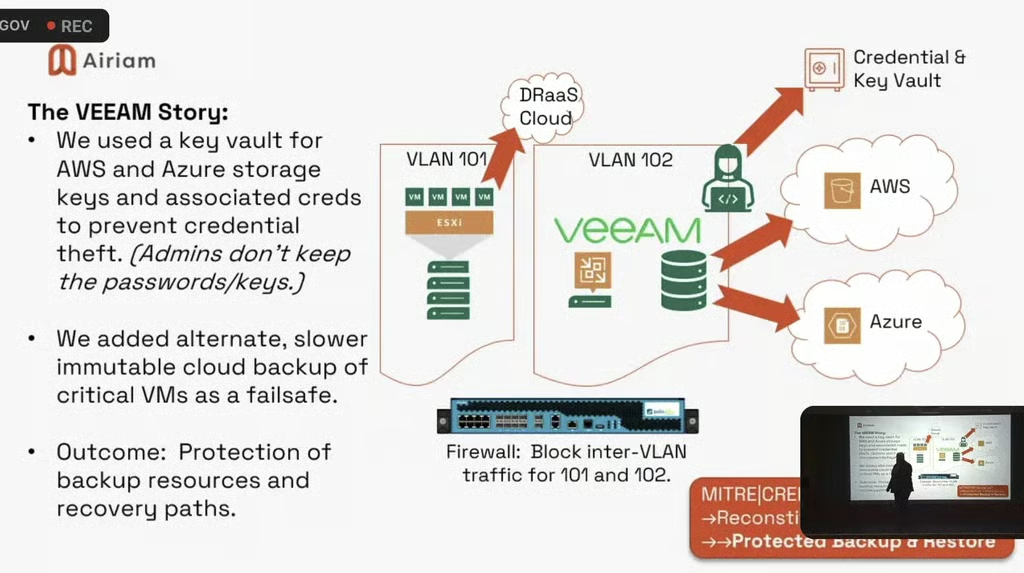
継続的なペネトレーションテストとランサムウェアのシミュレーションは、Airiamが講じる数多くの対策の一部だ。Ocain氏の言葉を借りれば、同社が「優れたMSPから優れたレジリエンスプロバイダーへ」と進化したのは必要に迫られた結果であり、現在では著名なランサムウェア事案について相談を受けるようになっている。
関連記事:ランサムウェアに強いアーキテクチャの構築
今すぐ備えよ
バージニア州マクリーンで開催され、オンラインでも実施されたこのカンファレンスは、政府機関と金融サービスに強く焦点を当てていた。いずれも高いセキュリティ要件を持ち、セキュリティツールの限界とレジリエンスの必要性を理解している分野だ。この要素が、カンファレンスに現実感を与えていた。あらゆる脅威を阻止できると主張する者はおらず、攻撃の制御不能な拡大を防げる多層防御に焦点が置かれていた。
政府機関やセキュリティ要件の高い業界は攻撃にさらされてきたため、今後も攻撃が続くことを理解している。しかし、ほとんどの中小企業やITを専門としない企業には、サイバー攻撃が起きるまでそれに注力する時間も資金もない。ResilienCyConは、そうした考え方が誤りであることを示した。こうした二次的な防御と対応の層は極めて重要であり、攻撃の結果に対処するよりはるかに安価だ。それらは、持ちこたえられるか、破綻するかの分かれ目となる。だから企業は今すぐ備えるのが賢明だ。