

















Die größten Unternehmen, Behörden, gemeinnützigen Organisationen, Universitäten und andere Organisationen ähnlicher Größe gelten als Unternehmen. Diese komplexen, auf mehrere Standorte verteilten Einrichtungen betreiben häufig lokale Netzwerke, virtuelle Computerumgebungen, Cloud-Infrastrukturen und eine Vielzahl von Geräten, die den Kategorien Internet der Dinge (IoT) und Operational Technology (OT) zugeordnet werden. Einige betreiben außerdem Anwendungen, Webserver und Container.
Um dieses breite Spektrum an Ressourcen und Verbindungen zu untersuchen, benötigen diese Organisationen vielseitige Tools oder einen Anbieter, der integrierte Tools bereitstellen kann, die komplexe Workflows und größere Teams bei der Schwachstellenverwaltung, Behebung und verwandten Aufgaben unterstützen. Sicherheitsteams, die zwischen verschiedenen Tool-Optionen wählen, entscheiden sich häufig aufgrund des Bedarfs an optionalen Integrationen für bestimmte Sicherheitstools oder spezielle Automatisierungsfunktionen.
| Tools zur Schwachstellenprüfung für bestimmte Ressourcentypen | |||||
|---|---|---|---|---|---|
| Netzwerk / Endpunkt | Cloud | Container | Virtuelle Maschinen | Apps | |
| Fortra | Tripwire IP360 | Tripwire IP360 | Tripwire IP360 | Tripwire IP360 | Mehrere Tools |
| Intruder | Intruder Pro | Intruder Pro | Intruder Pro | Intruder Pro | Intruder Pro |
| Rapid7 | Insight VM | Insight VM | Insight VM | Insight VM | Insight AppSec |
| Qualys | Qualys VMDR | Qualys CloudView | Qualys Container Security | Qualys VMDR | Qualys Web Application Scanning |
| Tenable | Tenable.io | Tenable.io | Tenable.io | Tenable.io | Tenable.io |
Fortra
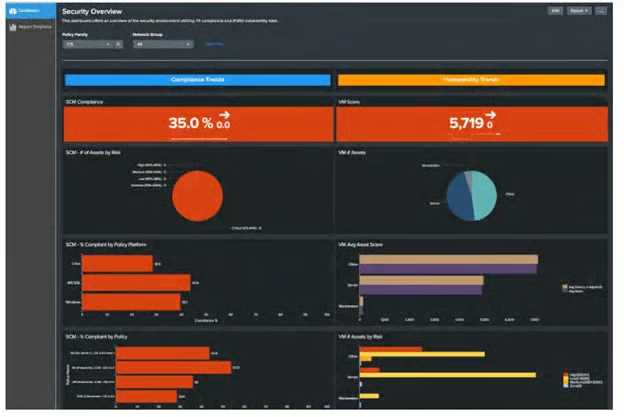
Fortra bietet mehrere Lösungen zur Erkennung und Verwaltung von Schwachstellen, die sich in die Sicherheits- und Automatisierungslösungen des Unternehmens integrieren lassen. Tripwire IP360 stellt ein spezialisiertes Tool zur Erkennung von Schwachstellen für lokale und Cloud-Netzwerke bereit, einschließlich aller Geräte sowie der zugehörigen Betriebssysteme und Anwendungen.
Zu den weiteren Fortra-Tools gehören beSECURE (als gehosteter Dienst, Appliance oder hybride Lösung verfügbar) und der Frontline Vulnerability Manager, der Teil der SaaS-Lösung Frontline Cloud für das Schwachstellenmanagement ist. Tripwire IP360 bietet von den drei Lösungen die größte Flexibilität und die spezialisiertesten Funktionen, doch Organisationen sollten die für ihre Anforderungen geeignetste Option auswählen.
Für die Anwendungsprüfung bietet Fortra drei Lösungen. Das Tool BeSource SAST führt statische Anwendungssicherheitstests (SAST) durch, die BeSTORM-DAST-Lösung dynamische Anwendungssicherheitstests und Blackbox-Fuzzing, und Web Application Scanning konzentriert sich auf eine Reihe von Schwachstellenprüfungen für Anwendungen innerhalb von Websites.
Wichtige Funktionen
- Verwendet agentenbasierte und agentenlose Prüfungen
- Prüft Online-, Offline- sowie nicht ausgeführte Cloud- und lokale Container
- Prüft IT, IoT und OT
- Proprietärer Tripwire-VERT-Score zur Bewertung von Schwachstellen, der auf CVSS-Scores aufbaut, aber auch aktive Angriffe, die Ausnutzbarkeit und weitere Faktoren berücksichtigt
- Integration mit Fortra-Sicherheits- und Automatisierungstools
Vorteile
- Erkennung und Profilierung von Ressourcen
- Prüft lokale Umgebungen, Cloud und Container
- Skalierbare Architektur und anwendungsspezifische Berichte
- Prüfberichte werden in einer Datenbank gespeichert
- Versucht, falsch-positive Ergebnisse zu minimieren, und bietet eine „Prämie“ für bestätigte Fehlalarme
Nachteile
- Kunden weisen darauf hin, dass manche Prüfungen die Leistung verlangsamen können
- Die Berichterstellung kann unflexibel und eingeschränkt sein
- Portscans können beträchtliche Zeit in Anspruch nehmen
Preise
Fortra veröffentlicht keine Preise, bietet jedoch ein Formular an, über das ein Preisangebot für das Tool und einen Managed Service angefordert werden kann.
Intruder
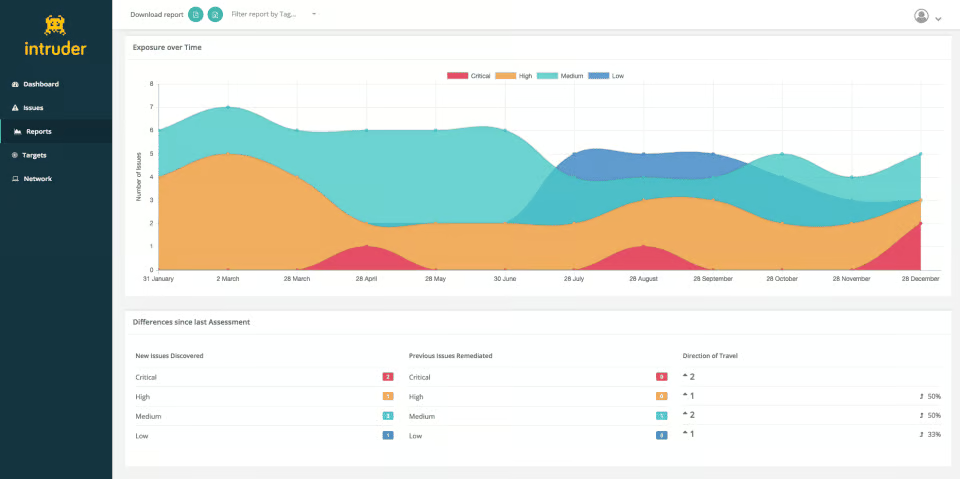
Intruder ist ein cloudbasierter Schwachstellen-Scanner, der mehr als 10.000 Sicherheitsprüfungen durchführt. Intruder verwendet eine Scan-Engine auf Unternehmensniveau, um Scans auf neu auftretende Bedrohungen und neu entdeckte Schwachstellen auszuführen. Die Ergebnisse werden anschließend per E-Mail an die IT gesendet und sind im Dashboard verfügbar.
Intruder kann Perimeter-Scans, interne Scans, Scans von Cloud-Ressourcen und Prüfungen auf Schwachstellen in Webanwendungen durchführen. Bei internen Scans wird ein Endpunkt-Agent verwendet.
Wichtige Funktionen
- Prüft öffentlich und privat zugängliche Server, Cloud-Systeme, Websites und Endgeräte
- Erkennt Schwachstellen wie Fehlkonfigurationen, fehlende Patches, Schwächen bei der Verschlüsselung und Programmfehler in nicht authentifizierten Bereichen
- Prüft Systeme automatisch auf neue Bedrohungen
- Automatische IP- und DNS-Verfolgung
- Integriert die externe OpenVAS-Prüfung und die Prüftools von Tennable in einem einzigen integrierten Tool und einer einzigen Lizenz
Vorteile
- Am einfachsten zu verwenden in den Ranglisten für Schwachstellen-Scanner-Software auf G2
- Liefert Warnungen, wenn sich exponierte Ports und Dienste ändern
- Reduziert das Rauschen durch ständig erzeugte Protokolleinträge und Warnungen
- Priorisiert Probleme anhand ihres Kontexts und konzentriert sich auf Perimeter-Schwachstellen
- Einfach einzurichten und zu warten
Nachteile
- Kann bei Aufgaben wie der Bereitstellung von Agents manuelle Arbeit erfordern
- Verfügt nicht über eine umfassende grafische Benutzeroberfläche
- Verwendet keine proprietäre Erkennungs-Engine, sondern die Scan-Engines von OpenVAS und Nessus
Preise
Kunden lizenzieren Intruder auf einer von drei Ebenen, wobei sich die Preise nach der Anzahl der zu prüfenden Ziele richten. Für Jahresabonnements gibt es Rabatte, und bei mehr als 250 Zielen können Kunden nicht den Rechner verwenden und müssen ein Angebot anfordern.
- Essential
- Unterstützt durch die OpenVAS-Scan-Engine
- 1 geplanter monatlicher Scan, unbegrenzte Ad-hoc-Scans, 2 Benutzer
- Nur externe Schwachstellenprüfung
- Preise ab 101 US-Dollar/Monat (1 Ziel); bei 250 Zielen 689 US-Dollar/Monat
- Pro (kostenlose Testversion verfügbar)
- Verwendet die Nessus-Scan-Engine von Tenable
- Unbegrenzte geplante und Ad-hoc-Scans, unbegrenzte Benutzer
- Externe und interne Prüfungen
- Synchronisiert AWS-, Google-Cloud- und Azure-Ziele
- API- und Entwicklerintegrationen
- Überwachung von SSL/TLS-Zertifikaten
- Preise ab 163 US-Dollar/Monat (1 Ziel); bei 250 Zielen 983 US-Dollar/Monat
- Vanguard
- Triage durch zertifizierte Penetrationstests hinzufügen
- Verbesserte Genauigkeit
- Erweiterte Erkennung von Schwachstellen
- Für ein Angebot muss Intruder kontaktiert werden
Rapid7 Insight Platform
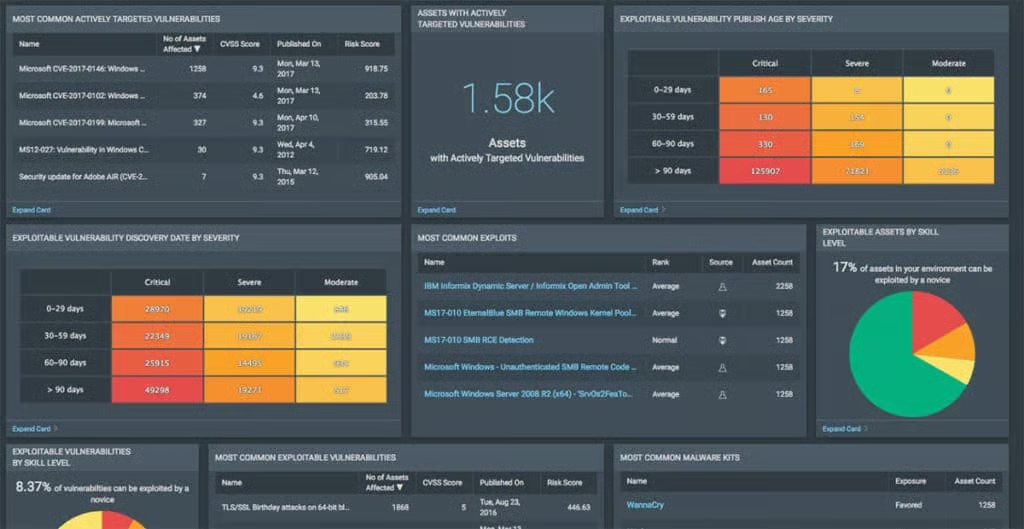
Die Rapid7 Insight Platform bietet eine Suite aus Tools für Sicherheit, Schwachstellenmanagement, Penetrationstests, Web- und Anwendungsprüfungen sowie Orchestrierung und Automatisierung, mit denen Organisationen jeder Größe ihre weitläufige IT-Umgebung absichern können. Insight VM stellt die Plattform für das Schwachstellenmanagement bereit, um physische, Cloud- und virtuelle Infrastrukturen automatisch zu prüfen und zu bewerten. Das Tool bietet Live-Dashboards mit interaktiven Funktionen, lösungsbasiertes Beheben von Schwachstellen sowie die Bewertung und Priorisierung von Risiken.
Insight VM baut auf dem lokalen Netzwerktool zur Erkennung von Schwachstellen Nexpose auf und erkennt und prüft automatisch alle neuen mit einem Netzwerk verbundenen Geräte, um Schwachstellen in Echtzeit zu identifizieren. Außerdem bietet es einen schlanken Endpunkt-Agenten, der Informationen verarbeitet und dabei nur minimale Bandbreite verbraucht.
Das InsightAppSec-Tool führt dynamische Anwendungssicherheitstests (DAST) für Anwendungen durch und lässt sich in Entwicklungs- und Sicherheits-Workflows integrieren. Das Tool durchsucht gestartete Anwendungen auf nahezu 100 verschiedene Angriffstypen, darunter SQL-Injection, Cross-Site-Scripting (XSS) und Cross-Site-Request-Forgery (CSRF).
Wichtige Funktionen
- Unbegrenzte Benutzerkonten
- Technischer Support rund um die Uhr
- Anpassbare Dashboards
- Prüfung einer umfangreichen Liste von Schwachstellen
- Richtlinienbewertung
- Überwachung der Angriffsfläche
- Integration mit Splunk, ServiceNow, AWS und weiteren Tools
Vorteile
- Integration mit Rapid7-Produkten für Detection & Response und Cloud-Sicherheit sowie mit Produkten für Automatisierung und Orchestrierung
- Beinhaltet einen Workflow zur Behebung von Schwachstellen
- Kontinuierliche Prüfungen und Datenverfügbarkeit in Echtzeit
- Verwendet eine Risikoskala von 1.000, damit IT-Manager effektiver und effizienter priorisieren können
- Erstellen Sie benutzerdefinierte Ressourcengruppen, um die Behebung an bestimmte IT-Teams zu delegieren
- Kann temporäre Ressourcen wie Container und andere virtuelle Ressourcen prüfen
Nachteile
- Erfordert einen Agenten
- Eingeschränkte PAM-Integration
- Erfordert SSH-Zugriff, um ESXi-Umgebungen zu prüfen
- Schwierig zu skalieren
- Eingeschränkte Optionen für Datenbankinstanzen
- Die Anwendungsprüfung ist nicht so umfassend wie bei spezialisierten Anwendungs-Scannern
Preise
Die Preise für Insight VM hängen vom Umfang ab. Die veröffentlichten Preise beginnen bei 2,19 US-Dollar/Monat/Ressource für 250 Ressourcen und sinken durch Mengenrabatte. Bei 1.000 Ressourcen sinkt der Preis beispielsweise auf 1,71 US-Dollar/Monat/Ressource. Bei jährlicher Zahlung gibt es Preisnachlässe, und kostenlose Testversionen sind verfügbar. Insight VM ist außerdem über den AWS Marketplace erhältlich.
Es sind auch Lizenzoptionen als Paket verfügbar, wobei Rapid7 die Preise nicht unbedingt veröffentlicht. Beispielsweise fasst Cloud Risk Complete die Prüfungen der Cloud-Infrastruktur und der Anwendungssicherheit in einer Lizenz zusammen.
Qualys Vulnerability Scanning
Die Qualys Cloud Platform bietet Optionen für eine große Bandbreite integrierter Tools für Sicherheit, Schwachstellenmanagement, Compliance, Ressourcenverwaltung und Patchmanagement. Organisationen, die Schwachstellenprüfungen durchführen möchten, können aus den Modulen für die Erkennung und Verwaltung von Schwachstellen wählen:
- Container-Sicherheit
- Bewertung der Cloud-Sicherheit
- Erkennung und Reaktion im Schwachstellenmanagement (VMDR 2.0)
- Prüfung von Webanwendungen
Obwohl die Funktionen und Möglichkeiten je nach ausgewählten Modulen variieren, bietet Qualys eine zentrale Lösung für unternehmensweites Sicherheits- und Schwachstellenmanagement in der gesamten IT-Umgebung.
Wichtige Funktionen
- Prüft und erkennt IT-Geräte, Webanwendungen, Betriebstechnologie (OT) und das Internet der Dinge (IoT)
- Prüft alle Anwendungen innerhalb des Perimeters, einschließlich Cloud-Instanzen und APIs für Mobilgeräte
- Qualys TruRisk stellt proprietäre Risikobewertungen bereit, die CVSS-Scores, Bedrohungsindikatoren in Echtzeit, den Reifegrad von Exploit-Code, Bewertungen aktiver Malware und von Bedrohungsakteuren, aktuelle Risiken sowie angewandte Abwehrmaßnahmen kombinieren
- Kann Prüfungen auf Schwachstellen, Compliance und Malware kombinieren
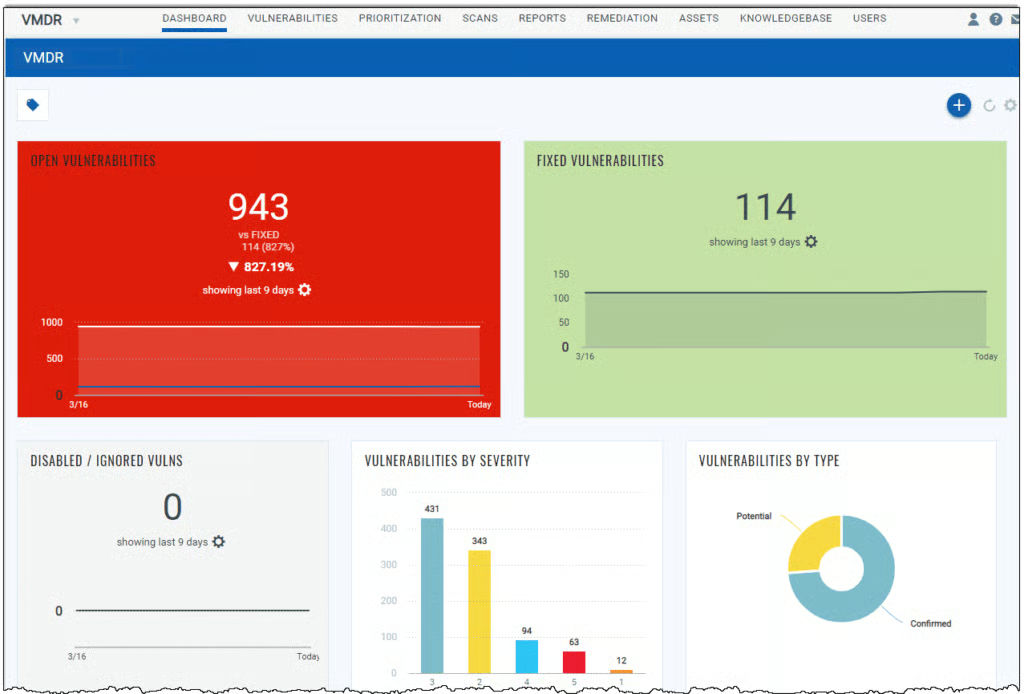
- Konsolidierte Benutzeroberfläche, Berichte und Dashboards für alle Module
- Wird aus einer öffentlichen oder privaten Cloud bereitgestellt und vollständig von Qualys verwaltet
- Optionen für die Behebung einiger Schwachstellen mit nur einem Klick
Vorteile
- Workflows ohne Code
- Sehr große Zahl an Optionen
- Sehr effektiv bei vollständiger Integration von Ressourcenverwaltung, Schwachstellenmanagement und Sicherheit
- Regelbasierte Integrationen erstellen über Tools wie ServiceNow und JIRA automatisch Tickets zur Behebung
Nachteile
- Erfordert einen Agenten
- Steile Lernkurve für neue Benutzer
- Viele Module können zu übermäßig vielen und sich wiederholenden Menüoptionen führen
- Nicht alle Optionen erreichen ein gleichmäßig hohes Niveau – insbesondere ohne Schulung
- Module werden bisweilen separat aktualisiert, was zu uneinheitlichen Benutzeroberflächen führt
- Die Prüfung von Endpunkten kann langsam sein
Preise
Kunden lizenzieren die Qualys Cloud Platform auf Jahresbasis. Maßgeblich sind dabei die Anzahl der ausgewählten Cloud-Platform-Apps, die Anzahl der IP-Adressen, die Anzahl der Webanwendungen und die Anzahl der Benutzerlizenzen. Kunden beschreiben drei Preisstufen: Express Lite (maximal 256 IP-Adressen, 25 Webanwendungen, 2 Scanner, 3 Benutzer), Express (maximal 3.072 IP-Adressen, 100 Webanwendungen, 5 Scanner), Enterprise (unbegrenzte Nutzung).
Qualys veröffentlicht keine Preise, doch Kunden haben von Paketen zwischen unter 300 US-Dollar für kleine Unternehmen und bis zu 2.000 US-Dollar für größere Pakete berichtet. Kostenlose Testabonnements sind verfügbar.
Tenable
Ursprünglich als kostenloses Open-Source-Tool zur Prüfung von Unix-Schwachstellen entwickelt, entwickelte Tenable Nessus später zu einem agentenlosen Tool zur Schwachstellenbewertung weiter, das mehr als 47.000 einzigartige IT- und IoT-Geräte, OT-Systeme, Betriebssysteme und Anwendungen abdeckt. Nessus und die kostenlose Version Nessus Essentials existieren weiterhin, doch Kunden aus Unternehmen benötigen anspruchsvollere Lösungen.
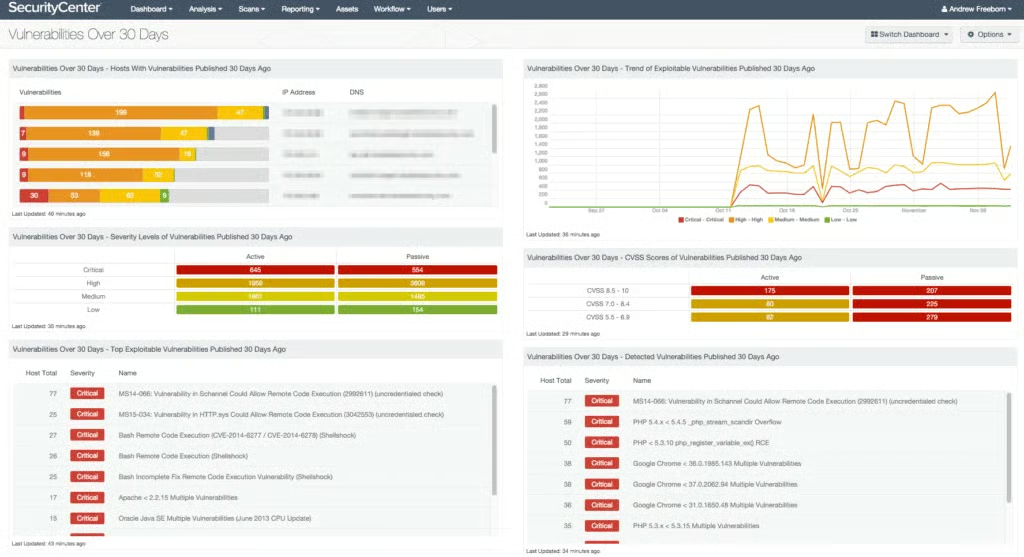
Für Unternehmenskunden integriert Tenable Nessus in die umfassendere Plattform Tenable One, die tenable.io für Schwachstellenmanagement und Webanwendungsprüfungen sowie das Tenable.sc Security Center umfasst. Tenable führt regelmäßig Untersuchungen durch und entdeckt Zero-Day-Schwachstellen, die das Unternehmen zur frühzeitigen Erkennung dem Nessus-Tool hinzufügt.
Wichtige Funktionen
- Vorkonfigurierte Vorlagen für einen schnellen Einstieg
- Führt automatisch vollständige Prüfungen durch, sobald neue Schwachstellen-Plugins hinzugefügt werden
- Prüft auf Schwachstellen und Compliance-Konfigurationen
- Berichtsvorlagen liefern schnelle Übersichten
- Anpassbare Vorlagen ermöglichen markenbezogene Berichte für Berater und Dienstanbieter
- Automatisierte Warnungen zu Schwachstellen und Fehlkonfigurationen für Tools zum Security Incident and Event Management (SIEM)
Vorteile
- Platz 3 in der Rangliste der am einfachsten zu verwendenden Schwachstellen-Scanner-Software auf G2
- Dashboards für Führungskräfte und leistungsstarke Filter zur detaillierten Untersuchung von Ergebnissen
- Kann moderne Infrastruktur als Code (IaC) bewerten
- Agentenlose Prüfung
- Die Falsch-Positiv-Rate ist die niedrigste veröffentlichte Rate bei einer Genauigkeit von besser als Six Sigma (~0,32 Fehler pro 1 Million Scans)
Nachteile
- Steile Lernkurve für neue Benutzer
- Einige Benutzer bemängeln falsch-negative Ergebnisse
- Einige Benutzer bemängeln die eingeschränkte API-Integration
Preise
Tenable bietet seine Produkte mit Jahresabonnements und Rabatten bei mehrjährigen Verträgen an. Für Tenable.io gelten zwei Preisstufen für Tenable.io:
- Tenable.io Vulnerability Management
- Preis pro Asset (mindestens 65)
- 2.275 US-Dollar pro Jahr bei 65 Assets; Rabatte bei mehrjährigen Verträgen
- Tenable.io Web App Scanning
- Preis pro Domain, beginnend bei 5 vollständig qualifizierten Domainnamen
- 3.578 US-Dollar pro Jahr für 5 Domains
Für die kommerziellen Produkte sind kostenlose Testversionen verfügbar. Wiederverkäufer bieten möglicherweise vergünstigte Preise oder Paketpreise an.
Kriterien für das beste Tool zur Schwachstellenprüfung für Unternehmen
Für die Erstellung dieser Liste haben wir eine große Auswahl an Websites, Anbietermaterialien und Kundenbewertungen ausgewertet, um anhand von Leistungsumfang und Reputation eine Gruppe qualifizierter Kandidaten zusammenzustellen. Anschließend haben wir die Liste gezielt auf Anbieter eingegrenzt, die Schwachstellenprüfungen für die vielen verschiedenen Arten von IT-Technologien und Anwendungen anbieten, die ein Unternehmen einsetzen könnte.
Ähnliche Funktionen lassen sich durch die Kombination sehr leistungsfähiger, aber spezialisierter Schwachstellen-Scanner erreichen. Unternehmen benötigen jedoch Tools, die miteinander integriert und von spezialisierten Sicherheitsteams oder Dienstanbietern zentral verwaltet werden können. Anbieter für Unternehmen müssen in der Regel außerdem Support auf Unternehmensniveau für komplexe Anforderungen und Probleme bieten.
Fazit: Schwachstellenprüfungs-Tools für Unternehmen kaufen
Beim Kauf integrierter Tools kann es verlockend sein, zukünftige Funktionen zu vergleichen, die möglicherweise in 5–10 Jahren benötigt werden – insbesondere wenn ein Wechsel der Tools schwierig sein kann, sobald das Sicherheitsteam nach Schulungen und jahrelanger Nutzung eines Tools entsprechende Fachkenntnisse erworben hat.
Darüber hinaus ist es bei Schwachstellen-Scannern für Unternehmen nicht sinnvoll, mehrere Tools verschiedener Anbieter einzusetzen und sich mit Integrationsproblemen herumzuschlagen. Stattdessen sollten Open-Source-Tools für kostengünstige Prüfungen als zweite Meinung eingesetzt werden – sofern das Sicherheitsteam über die Kapazitäten verfügt, diese Tools zu erlernen und zu betreiben.
Schwachstellenprüfungs-Tools auf Unternehmensniveau können eine enorme Rendite erzielen, indem sie die Kosten für IT- und Sicherheitsteams beim Erfassen, Prüfen und Verwalten von Schwachstellen senken. Dennoch sollten Unternehmen vermeiden, für nicht benötigte Funktionen zu viel zu bezahlen. Vergleichen Sie die eingesetzten Assets mit den Prüfungsfunktionen der Tools und vergleichen Sie die Integrationen mit den bereits vorhandenen spezifischen Sicherheitstools oder mit Möglichkeiten, bestehende Tools zu ersetzen.
Wenn das Tool derzeit nicht sinnvoll ist, könnten künftige Initiativen zur Kostensenkung dazu führen, dass es später abgeschafft wird. Kaufen Sie das Tool, das zur Lösung des heutigen Problems benötigt wird, zu einem Preis, der jetzt sinnvoll ist.
Weitere Informationen zu Optionen für die Schwachstellenprüfung finden Sie hier: