

















Ein gut konzipierter Incident-Response-Plan (IR-Plan) ist ein leistungsstarkes Instrument, mit dem eine Organisation ihre Daten, ihren Ruf und ihren Betrieb schützen kann. Er bietet einen klaren, dokumentierten Prozess für die Vorbereitung auf, die Erkennung und die Bewältigung von Cybersicherheitsvorfällen.
Richtig umgesetzt hilft ein IR-Plan Ihnen dabei:
- Ausfallzeiten und Betriebsunterbrechungen zu minimieren.
- Sensible Informationen vor Verlust oder Offenlegung zu schützen.
- Finanzielle und rechtliche Risiken durch die Einhaltung regulatorischer Anforderungen zu reduzieren.
- Teams unter Druck effektiv zu koordinieren.
- Gewonnene Erkenntnisse festzuhalten, um die Abwehr im Laufe der Zeit zu stärken.
Ganz gleich, ob Sie zum ersten Mal einen Plan erstellen oder einen bestehenden aktualisieren: Wenn Sie wissen, wie man einen Incident-Response-Plan erstellt, kann Ihre Organisation schnell und sicher handeln, sobald Bedrohungen auftreten. Um die Umsetzung zu erleichtern, können Sie außerdem eine kostenlose Vorlage für einen Incident-Response-Plan herunterladen und an Ihre Umgebung anpassen.
NIST- und SANS-Incident-Response-Modelle im Vergleich
Wählen Sie bei der Entwicklung einer effektiven Incident-Response-Strategie ein Framework, das sowohl Struktur als auch Flexibilität bietet.
Zwei der am weitesten verbreiteten Optionen sind der NIST Computer Security Incident Handling Guide SP 800-61 und das SANS Incident Response Framework.
Beide beschreiben klare, wiederholbare Schritte zur Bewältigung von Sicherheitsvorfällen, unterscheiden sich jedoch leicht hinsichtlich Schwerpunkt und Detaillierungsgrad. Wenn Sie verstehen, wie die einzelnen Frameworks mit Vorbereitung, Erkennung, Eindämmung und Wiederherstellung umgehen, können Sie das Modell auswählen oder kombinieren, das Ihre betrieblichen Anforderungen und regulatorischen Pflichten am besten unterstützt.
NIST Computer Security Incident Handling Guide SP 800-61
Der NIST Computer Security Incident Handling Guide ist ein weithin anerkanntes Framework, das einen strukturierten Lebenszyklus für die Vorbereitung auf, die Erkennung und die Reaktion auf Sicherheitsvorfälle bereitstellt.
Er unterteilt den Incident-Response-Prozess in vier zentrale Phasen: Vorbereitung, Erkennung und Analyse, Eindämmung/Beseitigung/Wiederherstellung sowie Aktivitäten nach dem Vorfall. Diese Phasen bieten Organisationen einen wiederholbaren Fahrplan für den Umgang mit Bedrohungen und die kontinuierliche Stärkung ihrer Abwehr.
- Vorbereitung: Richtlinien festlegen, Mitarbeitende schulen und Tools bereitstellen, bevor ein Vorfall eintritt.
- Erkennung und Analyse: Ereignisse identifizieren, Vorfälle bestätigen und deren Umfang bewerten.
- Eindämmung, Beseitigung und Wiederherstellung: Schäden begrenzen, die Bedrohung beseitigen und Systeme sicher wiederherstellen.
- Aktivitäten nach dem Vorfall:Ergebnisse dokumentieren, Prozesse verbessern, Playbooks erstellen und Erkenntnisse teilen.
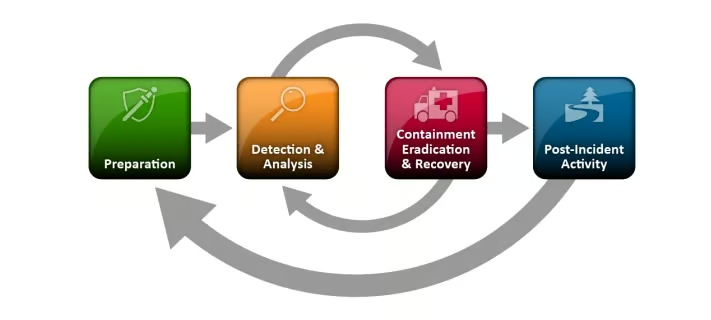
Durch die Befolgung dieser vier Phasen erhalten Organisationen einen klaren und wiederholbaren Prozess für die Reaktion auf Cybersicherheitsvorfälle jeder Größenordnung. Der NIST Computer Security Incident Handling Guide hilft Teams, Schäden zu begrenzen und sich schnell zu erholen, und fördert zugleich die kontinuierliche Verbesserung, damit künftige Angriffe noch schneller erkannt und eingedämmt werden können.
SANS Incident Response Framework
Ein weiteres Framework für die Erstellung eines Incident-Response-Plans ist das SANS Incident Response Framework.
SANS ist für seine praxisnahe, auf den Betrieb ausgerichtete Anleitung bekannt und beschreibt klare Phasen, an denen sich Sicherheitsteams während eines Vorfalls von der Vorbereitung bis zur Analyse nach dem Ereignis orientieren können.
Durch die Aufteilung von Eindämmung, Beseitigung und Wiederherstellung in separate Schritte sorgt es für größere taktische Klarheit. Dadurch können Organisationen Zuständigkeiten leichter zuweisen, Fortschritte messen und die Reaktionsmaßnahmen geordnet halten.
Diese sechs Schritte umfassen:
- Vorbereitung: Richtlinien festlegen, Schulungen anbieten, Ansprechpartner und wichtige Stakeholder für Vorfälle identifizieren, Planspiele durchführen und die eingesetzten Tools definieren.
- Identifizierung: Vorfälle erkennen und validieren.
- Eindämmung: Kurz- und langfristige Strategien zur Verhinderung einer Ausbreitung.
- Beseitigung: Grundursachen und schädliche Artefakte entfernen.
- Wiederherstellung: Systeme wieder in den Normalbetrieb versetzen und ihre Integrität überprüfen.
- Lessons Learned: Nachbesprechungen durchführen und Prozesse verbessern.
Sie müssen sich nicht ausschließlich für ein Modell entscheiden. Viele Organisationen übernehmen Elemente aus beiden Modellen, um sie an ihre Situation anzupassen.
Schritte zum Erstellen eines Incident-Response-Plans
Umfang, Zweck und Richtlinien Ihres Incident-Response-Plans festlegen
Der erste Schritt, um zu verstehen, wie man einen Incident-Response-Plan erstellt, besteht darin, seinen Umfang, Zweck und die maßgeblichen Richtlinien festzulegen. Klären Sie, warum der Plan existiert, welche Systeme, Anwendungen und Daten er abdeckt und wie er mit der übergreifenden Sicherheitsstrategie Ihrer Organisation übereinstimmt. Nehmen Sie Richtlinien für die Meldung und Eskalation von Vorfällen sowie Verfahren für die Einholung der Zustimmung der Führungsebene auf, wenn dies erforderlich ist.
Eine detaillierte Vorlage für einen Incident-Response-Plan kann hierbei von unschätzbarem Wert sein, da sie fertige Abschnitte für Änderungshistorie, Zuständigkeiten, Definitionen und Referenzen bereitstellt. Durch die Anpassung einer Vorlage stellen Sie sicher, dass Ihr Dokument alle grundlegenden Elemente erfasst – etwa Stakeholder-Kontakte, Schweregradmatrizen und einen klaren Workflow für die Bearbeitung von Vorfällen –, bevor Sie sich den technischen Schritten widmen.
Ein IR-Team und Planspiele einrichten
Ein solider Plan ist nur so wirksam wie die Menschen, die ihn umsetzen. Konzentrieren Sie sich bei der Entwicklung eines Incident-Response-Plans auf den Aufbau eines funktionsübergreifenden Teams, dem technische Einsatzkräfte, Forensikspezialisten, Rechtsberater, Kommunikationsmitarbeitende, Führungskräfte als Sponsoren und andere wichtige Stakeholder angehören.
Definieren Sie ihre Rollen eindeutig und benennen Sie Ersatzpersonal für kritische Funktionen. Außerdem sollte es klare Ansprechpartner für die externe Kommunikation geben, etwa für die Kontaktaufnahme mit Strafverfolgungsbehörden.
Sie sollten den IR-Plan außerdem durch Planspiele testen, um sicherzustellen, dass die Organisation neu auftretende Bedrohungen effektiv bewältigen kann und alle Stakeholder ihre Aufgaben während eines aktiven Vorfalls kennen und erfüllen können.
Vorfalltypen identifizieren und Playbooks entwickeln
Erfassen Sie als Nächstes die für Ihre Umgebung relevantesten Vorfalltypen, etwa Ransomware, Phishing, Insider-Bedrohungen oder Fehlkonfigurationen in der Cloud, sowie wahrscheinliche Bedrohungen auf Grundlage Ihrer Branche. Gesundheitsdienstleister sind beispielsweise Risiken für medizinische Geräte ausgesetzt, während Milchviehbetriebe mit völlig anderen Bedrohungen zu tun haben.
Entwickeln Sie für jeden Vorfalltyp ein eigenes Playbook, in dem die Schritte für Erkennung, Eindämmung, Beseitigung und Wiederherstellung beschrieben sind. Playbooks beseitigen in einer Krise die Ungewissheit und stellen sicher, dass Einsatzkräfte konsistent und richtlinienkonform handeln.
Beispiel für ein IR-Playbook: Phishing-Angriff auf einen Mitarbeitenden am Empfang (Offenlegung geschützter Gesundheitsdaten, PHI)
- Erkennung und Meldung
- Mitarbeitende am Empfang bemerken eine verdächtige E-Mail oder ungewöhnliche Kontoaktivitäten und melden diese dem Sicherheitsteam.
- SOC-Analysten bestätigen Phishing-Indikatoren (schädlicher Link, Website zum Abgreifen von Zugangsdaten).
- Eindämmung
- Das kompromittierte Konto sofort deaktivieren und aktive Sitzungen widerrufen.
- Betroffene Arbeitsstationen vom Netzwerk isolieren, um weiteren Datenzugriff zu verhindern.
- Beseitigung
- Schädliche E-Mails aus den Postfächern entfernen und die Domain des Absenders blockieren.
- Den Endpunkt auf Malware scannen und ihn bei Bedarf bereinigen oder neu aufsetzen.
- Wiederherstellung
- Die Zugangsdaten des Benutzers zurücksetzen und eine Multi-Faktor-Authentifizierung erzwingen.
- Betroffene Systeme oder Dateien aus sauberen Backups wiederherstellen, falls sie verändert wurden.
- Benachrichtigung und Compliance
- Den Umfang der Offenlegung von PHI bewerten und die Compliance- bzw. Rechtsteams benachrichtigen.
- Den Datenschutzverstoß den Aufsichtsbehörden melden (z. B. dem OCR gemäß HIPAA) und betroffene Patienten wie vorgeschrieben informieren.
- Lessons Learned und Prävention
- Eine Nachbesprechung des Vorfalls durchführen, um Prozesslücken zu identifizieren.
- Gezielte Schulungen zur Phishing-Sensibilisierung für Mitarbeitende anbieten.
- E-Mail-Filter anpassen und strengere Zugriffskontrollen für PHI implementieren.
Wenn Sie planen, wie Sie einen Incident-Response-Plan erstellen, integrieren Sie diese Playbooks in Ihr Hauptdokument oder fügen Sie sie Ihrer Vorlage für einen Incident-Response-Plan bei. Viele Sicherheitstools ermöglichen die direkte Integration von Playbooks und helfen Ihnen dadurch, Ihre Incident Response zu automatisieren.
Überwachungs-, Erkennungs- und Wiederherstellungsverfahren implementieren
Effektive Überwachungs- und Erkennungssysteme bilden das Rückgrat jeder erfolgreichen IR-Strategie.
Setzen Sie Tools wie Plattformen für Security Information and Event Management (SIEM), Endpoint Detection and Response (EDR) und Lösungen zur Protokollanalyse ein, um verdächtiges Verhalten schnell zu erkennen.
Definieren Sie klare Eskalationsschwellen, damit Einsatzkräfte wissen, wann aus einem Ereignis ein Vorfall wird, der sofortiges Handeln erfordert.
Ihr Plan sollte außerdem die Prozesse für Eindämmung, Beseitigung und Wiederherstellung beschreiben. Legen Sie beispielsweise fest, wie infizierte Endpunkte isoliert, schädlicher Code entfernt und saubere Backups wiederhergestellt werden.
Indem Sie diese Schritte direkt beschreiben, geben Sie Teams einen klaren, wiederholbaren Prozess an die Hand, um Schäden zu minimieren und den Geschäftsbetrieb wiederherzustellen.
Nachbesprechungen von Vorfällen durchführen
Der letzte Schritt bei der Erstellung eines Incident-Response-Plans besteht darin, sicherzustellen, dass Ihr Dokument eine lebendige Ressource bleibt.
Führen Sie nach jedem Vorfall eine formelle Nachbesprechung durch, um die Grundursachen zu analysieren, die Reaktion zu bewerten und Verbesserungsmöglichkeiten zu identifizieren. Dokumentieren Sie gewonnene Erkenntnisse, aktualisieren Sie Richtlinien und passen Sie Playbooks an neue Bedrohungen oder regulatorische Anforderungen an.
Planen Sie regelmäßige Überprüfungen ein, damit der Plan relevant bleibt. Eine flexible Vorlage für einen Incident-Response-Plan vereinfacht diese Aktualisierungen: Neue Szenarien lassen sich problemlos hinzufügen, Kontakte überarbeiten und Versionshistorien nachverfolgen, ohne den gesamten Plan von Grund auf neu erstellen zu müssen.
Ein starker Incident-Response-Plan ist mehr als ein Dokument – er ist ein lebendiges Framework, das Ihrer Organisation hilft, schnell zu handeln, Schäden zu begrenzen und sich mit jedem Vorfall weiterzuentwickeln. Durch die Kombination bewährter Modelle wie NIST oder SANS mit maßgeschneiderten Playbooks können Sie Vorbereitung, Erkennung und Wiederherstellung optimieren und Ihr Team zugleich auf neu auftretende Bedrohungen vorbereiten.
Um diese Maßnahmen optimal zu unterstützen, sollten Sie Ihren Plan mit den besten Incident-Response-Tools kombinieren, die eine schnelle Erkennung, Orchestrierung und Analyse nach Vorfällen unterstützen.
Kostenlose Vorlagen für Incident Response
Zwei führende Institutionen der Cybersicherheitsbranche stellen detaillierte Vorlagen für Incident Response bereit:
- Vorlage des National Institute of Standards of Technology
- SANS-Vorlagen (nach bestimmten Bereichen der Incident Response kategorisiert)
Ihr Unternehmen möchte eine solche Vorlage vielleicht direkt übernehmen, doch sie eignen sich auch hervorragend als Orientierung für den individuellen Plan Ihres Teams. Sie können diese Hilfsmittel nutzen, um Ihre eigene Vorlage zu entwickeln – insbesondere dann, wenn Ihr Team dies noch nie zuvor getan hat und auf die Expertise führender Branchenvertreter zurückgreifen möchte.