

















Cyberbedrohungen gegen Software-Lieferketten rückten vor einem Jahr in den Mittelpunkt der Cybersicherheitsdebatte, als die Enthüllungen über den Angriff auf den Softwarehersteller SolarWinds bekannt wurden.
Nun prognostiziert ein Sicherheitsforscher – Moshe Zioni, Vizepräsident für Sicherheitsforschung beim Startup für Application-Risk-Management Apiiro –, dass Supply-Chain-Angriffe 2022 wahrscheinlich ihren Höhepunkt erreichen werden, da Unternehmen neue Produkte einsetzen, die ihnen helfen, diese Angriffe besser zu erkennen.
Anbieter wie Apiiro arbeiten daran, Unternehmen vor Supply-Chain-Angriffen zu schützen, die seit mehreren Jahren zunehmen, wobei böswillige Akteure vom Erfolg dieser Kampagnen und den damit möglichen Einnahmen angelockt werden, sagte Zioni gegenüber eSecurity Planet.
Nun kommen weitere Produkte auf den Markt, die es Unternehmen erleichtern, solche Angriffe zu erkennen und sich davor zu schützen, sagte Zioni.
„Unsere Methoden des Data-Minings und der Ausrichtung des Datensicherheitslebenszyklus auf Supply-Chain-Angriffe haben in den vergangenen Jahren an Boden gewonnen – stärker als zuvor“, sagte er. „Supply-Chain-Angriffe nehmen nun seit einigen Jahren zu. Das ist mehr als ein Katz-und-Maus-Spiel. Im Bereich der Anwendungssicherheit geht es für uns seit gut zehn Jahren um die Erkennung.“
Supply-Chain-Angriffe bleiben eine anhaltende Bedrohung
Auf dem Weg ins Jahr 2022 werden Bedrohungsgruppen weiterhin die Lieferketten von Unternehmen ins Visier nehmen, wodurch sie neue Wege zu einer größeren Zahl potenzieller Opfer erhalten. Verbesserte Abwehrmaßnahmen beginnen jedoch, den Vorteil auf die Seite der Endkunden zu verschieben.
„Irgendwann werden wir einen Höhepunkt sehen“, sagte Zioni. „Durch Erkennungs- und Präventionsangebote [von Anbietern] wie Apiiro werden dann deutlich mehr Angriffe erkannt, und wir werden den Vorteil wieder auf die Seite der Entwickler und Unternehmen bringen.“
Das wären gute Nachrichten für Unternehmen, die seit dem Bekanntwerden von Einzelheiten des Ende 2020 verübten SolarWinds-Angriffs durch die mit Russland verbundene Cyberbedrohungsgruppe Nobelium unter Druck stehen. Die Hacker schleusten Schadcode in Updates von SolarWinds’ Orion-Software zur IT-Überwachung ein und gefährdeten damit Tausende Kunden, die die Updates heruntergeladen hatten (tatsächlich wurden durch die Sunburst-Malware allerdings weniger als 100 Unternehmen gehackt).
Lesen Sie auch: Die besten Backup-Lösungen zum Schutz vor Ransomware
2021: Ein schwieriges Jahr für die Lieferkette
Im gesamten Jahr 2021 gab es zahlreiche weitere Supply-Chain-Angriffe, darunter einen Angriff, bei dem die ebenfalls in Russland ansässige Bedrohungsgruppe REvil eine Schwachstelle in der Remote-Monitoring-and-Management-Software (RMM) des Softwareunternehmens Kaseya ausnutzte, um einen Ransomware-Angriff zu starten, der Tausende seiner Kunden betraf.
Beide Vorfälle waren Teil einer größeren globalen Offensive von Cyberkriminellen, die Schwachstellen in Lieferketten ausnutzen. Das Cybersicherheitsunternehmen BlueVoyant stellte in einem im Oktober veröffentlichten Bericht fest, dass 97 Prozent der Befragten angaben, ihre Unternehmen seien durch einen Cybersicherheitsvorfall in ihren Lieferketten negativ beeinträchtigt worden, und 93 Prozent sagten, sie seien aufgrund von Schwachstellen in ihrer Lieferkette von einem direkten Cybersicherheitsvorfall betroffen gewesen.
Darüber hinaus gaben 91 Prozent an, dass ihre Budgets für das Cyberrisikomanagement bei Drittanbietern 2021 steigen würden. Adam Bixler, globaler Leiter des Cyberrisikomanagements bei Drittanbietern bei BlueVoyant, erklärte in einer Stellungnahme: „Obwohl wir ein zunehmendes Bewusstsein für das Problem feststellen, sind die Zahl der Sicherheitsverletzungen und die daraus resultierenden negativen Auswirkungen nach wie vor erschreckend hoch, während die Verbreitung kontinuierlicher Überwachung besorgniserregend niedrig bleibt.“
Das Cyberrisiko bei Drittanbietern müsse für Unternehmen zu einer Priorität werden, sagte Bixler.
Da immer mehr Tools auf den Markt kommen, die DevOps- und Anwendungsumgebungen um zusätzliche Sicherheitsebenen erweitern, werden Unternehmen über die nötigen Werkzeuge verfügen, um dies zu einer Priorität zu machen, sagte Zioni. Das sei angesichts der schnellen Veränderungen in diesen Bereichen wichtig, die den Anstieg von Supply-Chain-Angriffen mit vorantreiben.
Weiterführende Lektüre: Die besten Tools für das Third-Party-Risk-Management (TPRM) 2022
Agile Entwicklung und Standards fördern Angriffe
Zu den Faktoren, die das Risiko für Lieferketten erhöhen, gehören die zunehmend agile Denkweise von Entwicklern und der wachsende Einsatz cloudnativer Anwendungen. Ein wesentlicher Schwerpunkt von DevOps liegt auf Geschwindigkeit – man denke an Continuous Integration und Continuous Deployment (CI/CD) –, und Unternehmen scheuen sich davor, Sicherheitsmaßnahmen einzuführen, die den Prozess verlangsamen. Der agile Prozess bedeutet auch eine stärkere Abhängigkeit von Drittanbietern, sagte Zioni. Das bedeute jedoch nicht, dass alles grundsätzlich weniger sicher sei.
„Durch diese verteilte Art des Vertrauens und der Nutzung von Drittanbietern verfügen Sie tatsächlich über eine größere Robustheit beim Datenschutz, bei der Compliance und hinsichtlich der Fähigkeiten, die solche Optionen für DevSecOps sowie für Entwickler und Manager der Anwendungssicherheit bieten“, sagte er. „Andererseits bedeutet das auch eine neue Komplexität, mit der sich Sicherheitsexperten seit einigen Jahren befassen. Das sind die Dinge, die den Wandel darin bewirkt haben, wie Unternehmen den Lebenszyklus schützen können.“
Zudem gibt es eine stärkere Standardisierung und Regulierung, die Unternehmen erfüllen müssen. Auch Anbieter von Cybersicherheitslösungen müssen damit Schritt halten, um Supply-Chain-Angriffe erkennen und verhindern zu können.
Weiterführende Lektüre: So erfüllen Sie die Anforderungen von DSGVO, PIPL und CCPA
Angreifer haben zunächst den Vorteil
Die Kombination aus der zunehmenden Raffinesse der Angreifer und den Anstrengungen, die Unternehmen unternehmen müssen, um die erforderlichen Kontrollen zur Verhinderung der Angriffe einzurichten, sorgt dafür, dass die Waage zumindest vorerst weiterhin zugunsten der böswilligen Akteure ausschlägt.
“Statistisch gesehen werden Angreifer einen gewissen Vorteil haben“, sagte Zioni. „Das bedeutet nicht, dass sie jedes Mal erfolgreich sein werden, aber statistisch betrachtet wird dies so bleiben, bis Unternehmen die Lücke so schnell wie möglich schließen. Das bedeutet, dass sich die Situation nach diesem Höhepunkt einpendeln wird und der Vorteil wieder auf die Seite der Unternehmen übergeht.“
Sobald dies geschehen ist, wird es in den kommenden Jahren weniger Supply-Chain-Angriffe geben, sagte er und fügte hinzu, dass er nur ungern sagen wolle, wann dies geschehen werde. Er sei jedoch sicher, dass es geschehen werde.
Neue Sicherheitstools für Lieferketten in Vorbereitung
Anbieter bringen weitere Produkte auf den Markt, die umfassendere Möglichkeiten zur Erkennung von Cyberbedrohungen – einschließlich Bedrohungen für die Lieferkette – bieten und Bereiche wie Inventar- und Asset-Erkennung, CI/CD-Sicherheit, kontinuierliche Compliance und Code-Risikobewertungen abdecken. All dies ist ebenfalls Bestandteil der Plattform von Apiiro, sagte Zioni.
Das Unternehmen wurde 2019 gegründet, und Zioni kam im September hinzu, nachdem er fast vier Jahre lang als Director of Threat Research bei Akamai Technologies tätig gewesen war. Die Code Risk Platform von Apiiro soll eine Reihe von Funktionen an einem einzigen Ort bereitstellen und so für weniger Komplexität und eine stärkere Integration sorgen. Ziel sei es, eine zentrale Anlaufstelle zu schaffen, über die Unternehmen ihre Produkte kontrollieren und verwalten können. Dabei werden sowohl Entwicklung als auch Infrastruktur profiliert.
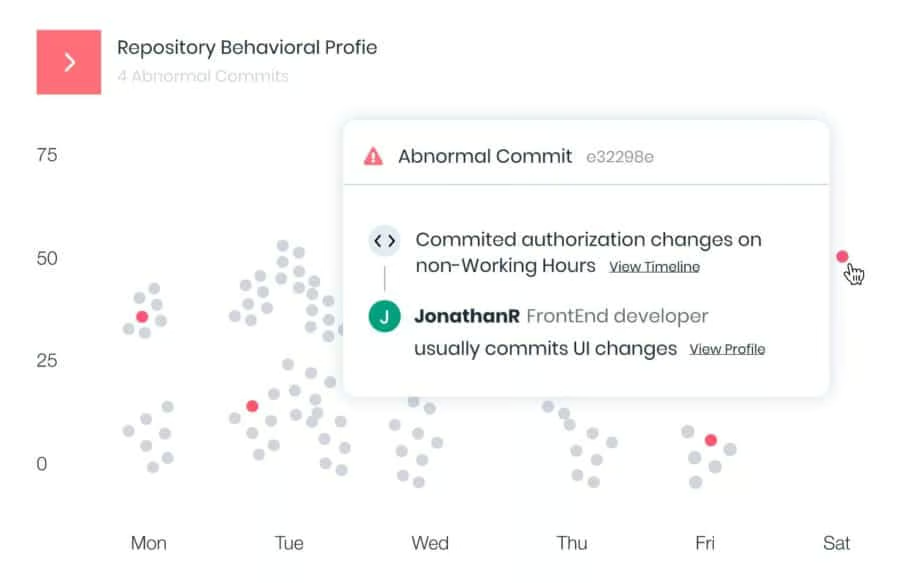
Im Februar stellte Apiiro im Zuge des SolarWinds-Angriffs und nach einer im Oktober 2020 eingeworbenen Finanzierung von 35 Millionen US-Dollar zwei Angebote vor, die solche Angriffe erkennen und blockieren sollen. Eines davon schützt vor Code-Injection zur Build-Zeit, die für das Vorgehen der SolarWinds-Angreifer zentral war. Ein weiteres Produkt soll anomales Verhalten bei Entwickleridentitäten erkennen und Unternehmen dabei helfen, kompromittierte Konten und Insiderbedrohungen zu identifizieren.
Darüber hinaus brachte das Unternehmen im November seinen Dependency Combobulator auf den Markt, ein Open-Source-Toolkit zur Erkennung und Verhinderung von Dependency-Confusion-Angriffen, einer wachsenden Bedrohung bei Supply-Chain-Angriffen. Bei Dependency-Confusion-Angriffen schleusen Cyberkriminelle schädliche Komponenten in das Open-Source-Ökosystem ein, indem sie Endbenutzer, Entwickler und Automatisierungssysteme dazu bringen, ein schädliches Abhängigkeitspaket zu installieren, das denselben Namen trägt wie die privat genutzten Pakete, die sie normalerweise einsetzen.
Weiterführende Lektüre: Die besten Tools für Code-Debugging und Codesicherheit