

















ソフトウェアのサプライチェーンに対するサイバー脅威は、1年前にソフトウェアメーカーSolarWindsへの攻撃の実態が明らかになったことで、サイバーセキュリティ上の懸念事項として注目を集めた。
現在、セキュリティ研究者の1人で、アプリケーションリスク管理スタートアップApiiroのセキュリティ研究担当バイスプレジデントを務めるMoshe Zioni氏は、組織がこうした攻撃をより適切に検知できる新製品を活用することで、サプライチェーン攻撃が2022年にピークを迎える可能性が高いと予測している。
Apiiroのようなベンダーは、数年前から増加しているサプライチェーン攻撃から企業を守るために取り組んできた。こうした攻撃の成功と、そこから得られる利益に悪意ある攻撃者が引き寄せられていると、Zioni氏はeSecurity Planetに語った。
Zioni氏によると、現在では、企業がこうした攻撃を検知し、対策を講じやすくする製品がさらに市場に登場している。
「データマイニングの手法や、サプライチェーン攻撃に対するデータセキュリティのライフサイクルの位置づけは、過去数年間で、以前よりも一定の成果を上げている。サプライチェーン攻撃は、ここ数年増加しているものだ。これは単なるいたちごっこではない。アプリケーションセキュリティの分野では、10年以上にわたり、私たちは検知のゲームに取り組んできた」と同氏は語った。
サプライチェーン攻撃は続く脅威
2022年に入っても、脅威グループは企業のサプライチェーンを標的にし続けるだろう。サプライチェーンは、より多くの潜在的な被害者に近づく新たな経路を攻撃者に与える。しかし、防御の強化により、優位性はエンドユーザー側へと移り始めている。
「いずれピークが訪れる。Apiiroのようなベンダーによる検知・防止の製品が登場すれば、検知能力は大幅に向上し、開発者や企業が再び優位に立てるようになる」とZioni氏は語った。
これは企業にとって朗報だろう。2020年末、ロシアとつながりのあるサイバー脅威グループNobeliumが実行したSolarWinds攻撃の詳細が明らかになって以来、企業は警戒を強めてきた。ハッカーはSolarWindsのIT監視ソフトウェアOrionのアップデートに悪意あるコードを仕込み、アップデートをダウンロードした数千社の顧客を危険にさらした(ただし、Sunburstマルウェアによって実際にハッキングされた企業数は100社未満だった)。
関連記事:ランサムウェア対策に最適なバックアップソリューション
サプライチェーンにとって厳しい年となった2021年
2021年を通じて、その他にも数多くのサプライチェーン攻撃が発生した。その中には、ロシアを拠点とする別の脅威グループREvilが、ソフトウェア企業Kaseyaのリモート監視・管理(RMM)ソフトウェアの脆弱性を悪用してランサムウェア攻撃を仕掛け、数千社の顧客に影響を与えた事件もある。
いずれの事件も、サプライチェーンの弱点を狙うサイバー犯罪者による、世界的な大規模攻勢の一環だった。サイバーセキュリティ企業BlueVoyantが10月に公開した報告書によると、調査回答者の97%が、自社がサプライチェーンのサイバーセキュリティ侵害によって悪影響を受けたと回答し、93%が、サプライチェーンの弱点が原因で直接的なサイバーセキュリティ侵害を受けたと答えた。
さらに、91%が、サードパーティーのサイバーリスク管理に対する予算が2021年に増加すると回答した。BlueVoyantでサードパーティー・サイバーリスク管理のグローバル責任者を務めるAdam Bixler氏は声明で、「この問題への認識が高まっている一方で、侵害とそれに伴う悪影響は依然として驚くほど多く、継続的な監視の普及率が依然として懸念されるほど低い」と述べた。
Bixler氏は、企業においてサードパーティーのサイバーリスクを優先事項にしなければならないと語った。
DevOpsやアプリケーション環境にセキュリティレイヤーを追加するツールが市場に増えていることで、組織はそれを優先事項にするための手段を得ることになると、Zioni氏は語った。サプライチェーンを利用した攻撃の増加を助長しているこうした分野の急速な変化を考えれば、それは重要なことだという。
関連記事:2022年版・最適なサードパーティーリスク管理(TPRM)ツール
アジャイル開発と標準化が攻撃を助長
サプライチェーンリスクを高める要因には、開発者のアジャイル志向の高まりや、クラウドネイティブアプリケーションの利用拡大がある。DevOpsではスピードが重視される。継続的インテグレーション/継続的デリバリー(CI/CD)を考えれば分かるように、企業はプロセスを遅らせるセキュリティ対策の導入に慎重だ。アジャイルなプロセスは、サードパーティーへの依存度が高まることも意味すると、Zioni氏は語った。ただし、それはすべてが本質的に安全性を欠くという意味ではない。
「分散型の信頼モデルを採用し、サードパーティーを利用することで、データ保護やコンプライアンス、そしてDevSecOps、開発者、アプリケーションセキュリティ管理者にそうした選択肢がどのような機能を提供するかという点で、実際にははるかに堅牢になる。一方で、これはセキュリティ担当者がここ数年取り組んできた新たな複雑性でもある。企業がライフサイクルをどのように保護できるかという点で、実際に変化をもたらしたのはこうした要素だ」と同氏は語った。
企業が満たさなければならない標準化や規制も増えており、サイバーセキュリティベンダーも、サプライチェーン攻撃を検知・防止するために、それらに追いつく必要がある。
攻撃者が先行する状況は続く
攻撃者の高度化と、攻撃を防ぐために必要な対策を導入する企業側の作業が組み合わさることで、少なくとも現時点では、依然として悪意ある攻撃者側に有利な状況となっている。
“「統計的に言えば、攻撃者が何らかの優位性を持つことになる。毎回成功するという意味ではないが、これは統計上の話だ。企業ができるだけ早くその差を埋めるまで、この状況は続くだろう。このピークを過ぎれば、状況は横ばいとなり、優位性は企業側に戻る」とZioni氏は語った。
この状況が実現すれば、今後数年間のサプライチェーン攻撃は減少するだろうと同氏は語った。ただし、それがいつ起きるかについては明言を避けた。それでも、必ず実現すると確信しているという。
新たなサプライチェーンセキュリティツールが登場
ベンダー各社は、サプライチェーンの脅威を含むサイバー脅威を検知する能力を高め、インベントリーや資産の検出、CI/CDセキュリティ、継続的コンプライアンス、コードリスク評価などの領域に対応する製品をさらに投入している。これらはすべてApiiroのプラットフォームにも含まれていると、Zioni氏は語った。
同社は2019年に設立され、Zioni氏はAkamai Technologiesで脅威研究ディレクターを約4年間務めた後、9月に入社した。ApiiroのCode Risk Platformは、さまざまな機能を1カ所で提供し、複雑性を抑えながら統合性を高めるよう設計されている。同氏によると、組織が自社製品を管理・統制できるワンストップショップになることが目標だ。開発環境とインフラのプロファイリングの両方に対応する。
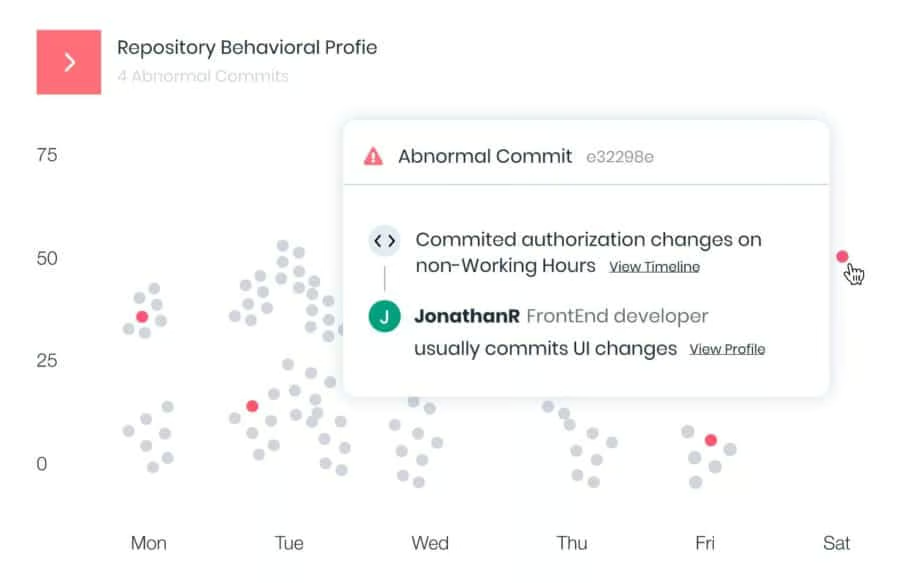
SolarWinds攻撃を受け、2020年10月に3,500万ドルの資金を調達したApiiroは、2月に、こうした攻撃を検知・阻止するための2つの製品を発表した。1つは、SolarWinds攻撃の中心となったビルド時のコードインジェクションから防御する製品だ。もう1つは、開発者のIDにおける異常な挙動を検知し、組織が侵害されたアカウントや内部脅威を特定できるようにする製品である。
さらに同社は11月、サプライチェーン攻撃で増加している脅威である依存関係混乱攻撃を検知・防止するためのオープンソースツールキット、Dependency Combobulatorを公開した。依存関係混乱攻撃では、サイバー犯罪者がエンドユーザーや開発者、オートメーションシステムをだまし、通常利用している非公開パッケージと同じ名前を持つ悪意ある依存パッケージをインストールさせることで、オープンソースエコシステムに悪意あるコンポーネントを送り込む。