

















Les cybermenaces visant les chaînes d’approvisionnement logicielles sont passées au premier plan des préoccupations en matière de cybersécurité il y a un an, lorsque les révélations sur l’« attaque contre l’éditeur de logiciels SolarWinds ont émergé.
Aujourd’hui, un chercheur en sécurité, Moshe Zioni, vice-président de la recherche en sécurité chez la start-up de gestion des risques applicatifs Apiiro prédit que les attaques visant la chaîne d’approvisionnement atteindront probablement leur pic en 2022, tandis que les organisations adopteront de nouveaux produits qui les aideront à mieux détecter ces attaques.
Des fournisseurs comme Apiiro s’emploient à protéger les entreprises contre les attaques visant la chaîne d’approvisionnement, en hausse depuis plusieurs années, les acteurs malveillants étant attirés par le succès de ces campagnes et les gains qu’elles peuvent générer, a déclaré Zioni à eSecurity Planet.
De plus en plus de produits arrivent désormais sur le marché pour faciliter la détection de ces attaques par les entreprises et leur permettre de s’en protéger, a déclaré Zioni.
« Nos méthodes d’exploration des données et de positionnement du cycle de vie de la sécurité des données face aux attaques visant la chaîne d’approvisionnement ont gagné du terrain ces deux dernières années, davantage qu’auparavant », a-t-il déclaré. « Les attaques visant la chaîne d’approvisionnement sont en hausse depuis quelques années. C’est plus qu’un simple jeu du chat et de la souris. Dans le domaine de la sécurité des applications, cela fait plus de dix ans que nous menons un travail de détection. »
- Les attaques visant la chaîne d’approvisionnement restent une menace
- 2021, une année difficile pour la chaîne d’approvisionnement
- Le développement agile et les normes contribuent à alimenter les attaques
- Les acteurs malveillants conservent l’avantage initial
- De nouveaux outils de sécurité pour la chaîne d’approvisionnement sont en préparation
Les attaques visant la chaîne d’approvisionnement restent une menace
En 2022, les groupes de cybermenaces continueront à cibler les chaînes d’approvisionnement des entreprises, ce qui leur ouvre de nouvelles voies vers un plus grand nombre de victimes potentielles. Toutefois, l’amélioration des défenses commence à faire pencher l’avantage du côté des clients finaux.
« À un moment donné, nous verrons un pic », a déclaré Zioni. « Puis, grâce à des solutions de détection et de prévention [proposées par des fournisseurs] comme Apiiro, la détection sera bien plus efficace et nous rendrons l’avantage aux développeurs et aux entreprises. »
Ce serait une bonne nouvelle pour les entreprises, qui vivent dans l’inquiétude depuis que les détails de l’attaque contre SolarWinds, perpétrée par le groupe de cybermenaces lié à la Russie Nobelium, ont été révélés fin 2020. Les pirates ont inséré du code malveillant dans les mises à jour du logiciel de supervision informatique Orion de SolarWinds, mettant en danger des milliers de clients qui avaient téléchargé ces mises à jour (même si le nombre réel d’entreprises piratées au moyen du malware Sunburst était inférieur à 100).
À lire également : Les meilleures solutions de sauvegarde pour se protéger des rançongiciels
2021, une année difficile pour la chaîne d’approvisionnement
Tout au long de 2021, de nombreuses autres attaques visant la chaîne d’approvisionnement, notamment une attaque au cours de laquelle un autre groupe de cybermenaces basé en Russie, REvil, a exploité une vulnérabilité du logiciel de supervision et de gestion à distance (RMM) de l’éditeur Kaseya pour lancer une attaque par rançongiciel qui a touché des milliers de ses clients.
Ces deux incidents s’inscrivaient dans une offensive mondiale plus vaste menée par des cybercriminels ciblant les faiblesses des chaînes d’approvisionnement. L’entreprise de cybersécurité BlueVoyant a constaté, dans un rapport publié en octobre, que 97 % des personnes interrogées avaient déclaré que leur entreprise avait subi les conséquences négatives d’une faille de cybersécurité dans sa chaîne d’approvisionnement, et que 93 % avaient été touchées par une faille de cybersécurité directe due à des faiblesses de leur chaîne d’approvisionnement.
En outre, 91 % ont déclaré que leurs budgets consacrés à la gestion des cyberrisques liés aux tiers augmenteraient en 2021. Dans un communiqué, Adam Bixler, responsable mondial de la gestion des cyberrisques liés aux tiers chez BlueVoyant, a déclaré que « même si nous constatons une prise de conscience croissante du problème, le nombre de failles et leurs conséquences négatives restent incroyablement élevés, tandis que la généralisation de la surveillance continue demeure préoccupantement faible ».
La gestion des cyberrisques liés aux tiers doit devenir une priorité pour les entreprises, a déclaré Bixler.
Avec l’arrivée sur le marché de nouveaux outils qui ajoutent des couches de sécurité aux environnements DevOps et applicatifs, les organisations disposeront des moyens d’en faire une priorité, a déclaré Zioni. Ce sera important compte tenu des changements rapides qui se produisent dans ces domaines et contribuent à alimenter l’augmentation des attaques visant les chaînes d’approvisionnement, a-t-il ajouté.
Pour aller plus loin : Les meilleurs outils de gestion des risques liés aux tiers (TPRM) pour 2022
Le développement agile et les normes contribuent à alimenter les attaques
Parmi les facteurs qui accroissent les risques liés à la chaîne d’approvisionnement figurent l’état d’esprit toujours plus agile des développeurs et l’utilisation croissante d’applications cloud natives. La rapidité est au cœur du DevOps — notamment avec l’intégration continue et le déploiement continu (CI/CD) — et les entreprises hésitent à mettre en place des mesures de sécurité qui ralentiraient le processus. Le processus agile implique également de dépendre davantage de tiers, a déclaré Zioni. Cela ne signifie toutefois pas que tout est intrinsèquement moins sécurisé.
« En raison de cette manière distribuée d’accorder sa confiance et de recourir à des tiers, vous bénéficiez en réalité d’une robustesse bien plus grande en matière de protection des données, de conformité et de capacités offertes par ces options pour le DevSecOps, les développeurs et les responsables de la sécurité des applications », a-t-il déclaré. « Mais d’un autre côté, cela signifie également qu’il s’agit d’une nouvelle complexité à laquelle les professionnels de la sécurité sont confrontés depuis quelques années. Ce sont ces éléments qui ont réellement modifié la manière dont les entreprises peuvent protéger le cycle de vie. »
Les entreprises doivent également se conformer à une standardisation et à une réglementation accrues, et les fournisseurs de solutions de cybersécurité doivent eux aussi rattraper leur retard afin de détecter et de prévenir les attaques visant la chaîne d’approvisionnement.
Pour aller plus loin : Comment se conformer au RGPD, au PIPL et au CCPA
Les acteurs malveillants conservent l’avantage initial
La sophistication des attaquants et le travail que les entreprises doivent accomplir pour mettre en place les contrôles nécessaires à la prévention des attaques font que le rapport de force reste, du moins pour le moment, favorable aux acteurs malveillants.
“« Statistiquement parlant, les attaquants auront un certain avantage », a déclaré Zioni. « Cela ne signifie pas qu’ils réussiront à chaque fois, mais c’est un constat statistique. Ce sera toujours le cas jusqu’à ce que les entreprises comblent l’écart le plus rapidement possible. Cela signifie qu’après ce pic, la situation se stabilisera et que l’avantage reviendra aux entreprises. »
Une fois ce stade atteint, les attaques visant la chaîne d’approvisionnement seront moins nombreuses dans les années à venir, a-t-il déclaré, ajoutant qu’il hésitait à dire quand cela se produirait. Il est toutefois certain que cela arrivera.
De nouveaux outils de sécurité pour la chaîne d’approvisionnement sont en préparation
Les fournisseurs lancent davantage de produits offrant de meilleures capacités de détection des cybermenaces — notamment celles qui visent la chaîne d’approvisionnement — et couvrant des domaines comme la découverte des inventaires et des actifs, la sécurité des pipelines CI/CD, la conformité continue et l’évaluation des risques liés au code. Tous ces éléments font également partie de la plateforme d’Apiiro, a déclaré Zioni.
L’entreprise a été lancée en 2019 et Zioni l’a rejointe en septembre, après avoir passé près de quatre ans comme directeur de la recherche sur les menaces chez Akamai Technologies. La Code Risk Platform d’Apiiro est conçue pour offrir un éventail de fonctionnalités en un seul endroit, avec moins de complexité et davantage d’intégration. Il a déclaré que l’objectif était de proposer un guichet unique permettant aux organisations de contrôler et de gérer leurs produits. La plateforme assure à la fois le profilage du développement et celui de l’infrastructure.
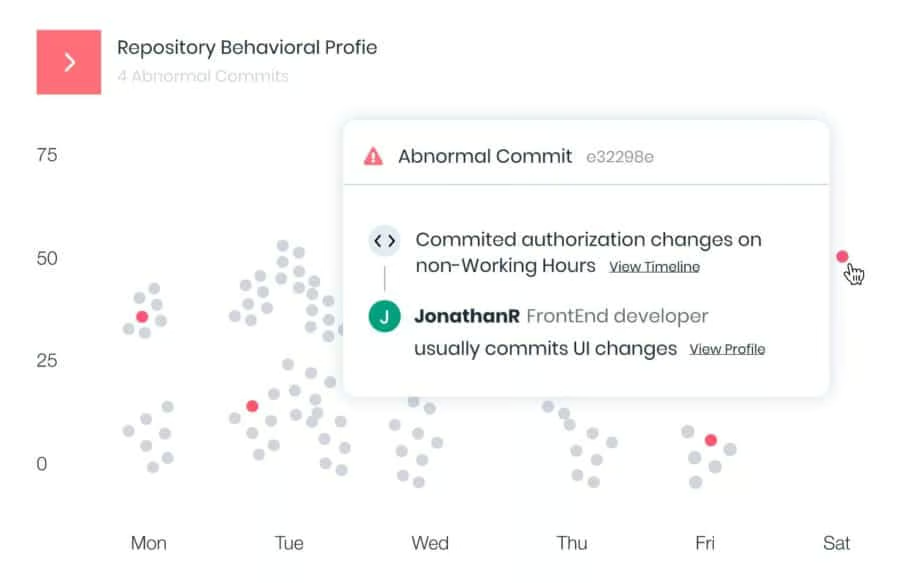
En février, dans le sillage de l’attaque contre SolarWinds et après avoir levé 35 millions de dollars en octobre 2020, Apiiro a dévoilé deux offres destinées à détecter et à bloquer ce type d’attaque. La première protège contre l’injection de code au moment de la compilation, qui était au cœur de l’attaque menée contre SolarWinds. L’autre produit vise à détecter les comportements anormaux au sein des identités des développeurs, afin d’aider les organisations à repérer les comptes compromis et les menaces internes.
En novembre, l’entreprise a également lancé Dependency Combobulator, une boîte à outils open source conçue pour détecter et prévenir les attaques par confusion de dépendances, une menace croissante dans les attaques visant la chaîne d’approvisionnement. Lors de ces attaques, les cybercriminels introduisent des composants malveillants dans l’écosystème open source en trompant les utilisateurs finaux, les développeurs et les systèmes d’automatisation afin qu’ils installent un paquet de dépendances malveillant portant le même nom que les paquets à usage privé qu’ils utilisent habituellement.
Pour aller plus loin : Les meilleurs outils de débogage et de sécurité du code