

















SolarWinds verfügt zwar nicht über die umfassende Präsenz einer vollständigen Security-Suite wie einige Wettbewerber, ist aber gut in eine Vielzahl zusätzlicher IT-Betriebsfunktionen integriert, etwa Funktionen für Threat-Intelligence-Plattformen, Privileged Access Management, USB-Sicherheit und Botnet-Erkennung.
Diese zusätzlichen Funktionen machen den SolarWinds SEM zu einer guten Wahl für KMU, denen möglicherweise eigene interne Sicherheitsteams fehlen – insbesondere für Unternehmen, die zudem integrierte IT-Management-Funktionen suchen. Das Unternehmen richtet sich an Sicherheitsteams mit knappen Ressourcen und begrenztem Budget in Organisationen mit bis zu 10.000 Beschäftigten und nennt Compliance häufig als treibenden Faktor.
Zum Vergleich mit anderen Produkten siehe:
Unternehmensbeschreibung
Seit 1999 bietet SolarWinds Management- und Monitoring-Software für Sicherheit, Netzwerke, Server, Anwendungen, Speicher, Datenbanken, Virtualisierung und die Cloud an. Das Unternehmen ist an der NYSE unter dem Symbol SWI notiert.
Produktbeschreibung
Der SolarWinds Security Event Manager (SEM) besteht aus mehreren zentralen Elementen:
- Manager für zentrale Verwaltung, Protokoll- und Ereignismanagement sowie Speicherung
- Konsole und Benutzeroberfläche
- SEM Agents zur Echtzeiterfassung von Ereignissen an Endpunkten sowie zur Verschlüsselung und Komprimierung von Daten
Die Überwachung von Netzwerkverkehr, Anwendungen und virtualisierten Plattformen kann über den SolarWinds Virtualization Manager, den Network Performance Monitor und den Server & Application Monitor in den SEM eingebunden werden. SolarWinds Security Event Manager (SEM) 2022.4 unterstützt die Weiterleitung von Protokollen an andere Anwendungen sowie die Bereitstellung von SolarWinds-SEM-Instanzen in Azure.
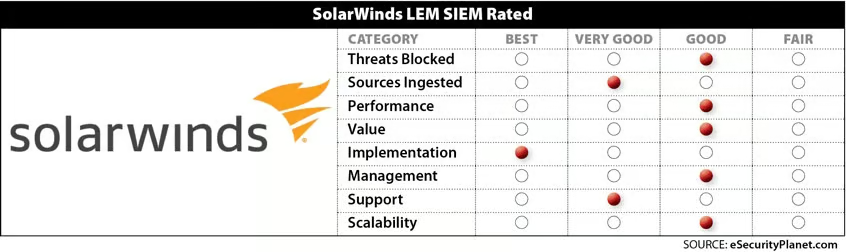
Bewertung der SolarWinds-SIEM-Funktionen
Blockierte Bedrohungen: Gut. Der SEM wird mit Hunderten vordefinierten Korrelationsregeln ausgeliefert, unter anderem für Authentifizierung, Änderungsmanagement und Netzwerkangriffe. SolarWinds SEM lässt sich außerdem in Online-Threat-Feeds integrieren und kann eingehenden und ausgehenden Datenverkehr sowie Authentifizierungsversuche mit bekannten schädlichen IP-Adressen erkennen, benachrichtigen und darauf reagieren – etwa bei Ransomware, Malware, Spam und Phishing.
Quellenvielfalt: Sehr gut. SolarWinds SEM umfasst 700 Parser für Protokolle. Es gibt einen Prozess, über den Benutzer neue Konnektoren oder Aktualisierungen bestehender Konnektoren anfordern können. SolarWinds SEM unterstützt eine Vielzahl von Ereignisquellen, darunter auch Quellen ohne Ereignisdaten, die in seine Analyse- und Korrelationsregeln integriert werden können.
Durchsatz: Gut. Obwohl SolarWinds SEM mehrere tausend Knoten unterstützen kann, überschreiten Benutzer nur selten 2.000 EPS. Die meisten Kunden speichern zwischen 2 und 8 TB Daten, haben jedoch die Möglichkeit, über 8 TB hinaus zu skalieren.
Preis-Leistungs-Verhältnis:Gut. SolarWinds bietet insgesamt ein gutes Verhältnis von Kosten und Implementierungsaufwand.
Implementierung:Hervorragend. Benutzer loben die einfache Implementierung des Produkts. SolarWinds SEM wird als eigenständige virtuelle Appliance bereitgestellt, die die SolarWinds-SEM-Datenbank, die Korrelations-Engine und alle weiteren erforderlichen Komponenten umfasst. Die Bereitstellung ist typischerweise innerhalb weniger Minuten möglich. Analysten heben die einfache Architektur, die unkomplizierte Lizenzierung sowie die umfangreichen sofort einsatzbereiten Inhalte und Funktionen von SolarWinds hervor.
Verwaltung:Gut. Die Benutzerfreundlichkeit wird häufig gelobt, allerdings gibt es einige Einschränkungen bei der Integration mit erweiterten Bedrohungserkennungslösungen, Threat-Intelligence-Feeds und Tools für User Behavior Analytics (UBA) von Drittanbietern.
Support:Sehr gut. SolarWinds ist weltweit für seinen technischen Support und seine Programme zur Kundenbetreuung anerkannt. Ein betreutes Onboarding-Programm bietet Zugang zu Implementierungsexperten, die gemeinsam mit den Benutzern deren Ziele ermitteln, sie bei der Installation und Konfiguration des Produkts unterstützen und helfen, die Umgebungen an die geschäftlichen Anforderungen anzupassen.
Skalierbarkeit:Gut. Die Architektur des SEM lässt sich horizontal skalieren, um tausende Knoten zu unterstützen, möglicherweise jedoch nicht ebenso gut vertikal.
Intelligenz
SolarWinds-Security-Event-Manager-Kunden nutzen vordefinierte Korrelationsregeln zur Überwachung von Benutzer- und Systemänderungen. Diese Regeln umfassen die direkte Prüfung von Änderungen (Benutzerberechtigungen, Metadaten, Gruppenmitgliedschaften usw.) sowie die Prüfung von Systemänderungen (Richtlinien, Dateien usw.). Für Verhaltensweisen lassen sich Schwellenwerte festlegen, um normales von anormalem Verhalten zu unterscheiden.
Bereitstellung
Virtuelle Appliance für VMware- und Hyper-V-Plattformen sowie eine Bereitstellungsoption für Azure.
Agents
Die SolarWinds-SIEM-Plattform verwendet Agents.
Preise
SolarWinds SEM führt auf seiner Website keine Preise ausdrücklich auf. Potenzielle Kunden können jedoch Produkte durchsuchen und ein Angebot erstellen. Abonnements mit einer Laufzeit von einem bis fünf Jahren beginnen bei 2.877 US-Dollar; unbefristete Lizenzen beginnen bei 5.607 US-Dollar für die Software und ein Jahr Support. Eine jährliche Verlängerung von Wartung und Support kann optional erworben werden.
Die SolarWinds-Lizenz richtet sich nach der Anzahl der Knoten (Server, Netzwerkgerät, Desktop-Computer, Laptop usw.), die Protokoll- und Ereignisinformationen senden. Für die Nutzung in größeren Umgebungen oder mehrere Softwarelizenzen sind gestaffelte Preise mit Mengenrabatten verfügbar. Die Lizenzkosten umfassen Protokollmanagement, Agents, Konnektoren, Überwachung der Dateiintegrität, USB Defender, externe Threat-Feeds und alle SIEM-Komponenten.
Mit einer Lizenz der Workstation Edition können Kunden des SolarWinds SEM die Bereitstellung auf Windows-Workstations ausweiten. Beratungs- und professionelle Dienstleistungen sind in der Regel nicht erforderlich.
Weitere Analysen des SolarWinds Security Event Manager finden Sie unter SolarWinds vs. Splunk: Die besten SIEM-Lösungen im Vergleich.
Dieser Artikel wurde ursprünglich von Drew Robb am 5. November 2018 verfasst und von Chad Kime am 7. Februar 2023 aktualisiert.