













クラウドワークロードセキュリティ、またはクラウドワークロード保護(CWP)とは、クラウドインフラ上で稼働するアプリ、サービス、リソースを保護するためのツールとポリシーを指します。仮想マシン、データベース、コンテナ、アプリケーションを一般的な脅威から保護します。現在、CWPプラットフォームはクラウドネイティブアプリケーション保護プラットフォーム(CNAPP)に含まれることが一般的であり、パブリック、ハイブリッド、マルチクラウド環境のワークロードを守ります。
クラウドワークロードセキュリティの仕組み
組織は、複数の専門チームが連携することでクラウドワークロードセキュリティを管理できます。IT管理者はコンソールを保護します。クラウドセキュリティチームは仮想インフラを監視し、自動検出を実行します。DevOpsチームはハードコードされたシークレットを削除し、コンソールを管理します。ネットワークセキュリティの専門家はトラフィックの分析情報を監視し、インシデント対応チームはセキュリティイベントを監視します。
包括的な保護を実現するには、これらのチームが実施する以下のセキュリティプロセスを完全に連携させる必要があります。
- クラウド管理コンソールの保護:IT管理者はコンソールを継続的に管理し、権限と設定を一元管理することで、他のすべてのセキュリティ対策を支援します。
- 仮想インフラの保護:クラウドセキュリティチームは仮想サーバーを監視し、管理パネルや自動検出と組み合わせることで、安全な環境を確保します。
- ハードコードされたシークレットの削除:DevOpsチームは不正アクセスを防止し、ハードコードされたシークレットを排除してDevOpsの手法を保護し、デプロイメントフレームワークに統合します。
- DevOpsコンソールの監視と保護:DevOpsチームはDevOpsコンソールを追跡・防御しながら、自動検出とデプロイメントフレームワークへの統合を可能にします。
- 自動検出の実施:セキュリティ運用チームはワークロードを定期的に評価・追跡し、仮想インフラの制御と保護、およびセキュリティイベント管理を改善します。
- ネットワークトラフィックの分析情報の取得:ネットワークセキュリティの専門家はネットワークデータを管理・強化し、リアルタイムの脅威検知と自動修復を支援します。
- プロセスのデプロイメントフレームワークへの統合:セキュリティチームとDevOpsチームは、すべてのワークロードと環境を確実にカバーできるよう、デプロイ時のセキュリティ手順を自動化します。
- イベントの統合:セキュリティチームとインシデント対応チームは、他のすべてのセキュリティ活動を支援しながら、セキュリティイベントを制御・一元化して、脅威の可視性と対応を向上させます。
これらの運用を組織内に組み込むことで、効果的なクラウドワークロード保護のための強固な多層セキュリティ体制を構築できます。導入を成功させるために、種類、ツール、プラットフォームの要件を確認しましょう。さらに、ベストプラクティスに従うことで、クラウドワークロードセキュリティのメリットを最大限に活用できます。その結果、クラウド環境の信頼性と完全性を守りながら、一般的な脅威に対するレジリエンスを高められます。
クラウドワークロード保護の一般的な分類
クラウドワークロード保護の種類は、クラウドのデプロイモデル、クラウドネイティブ技術、リソース要件の3つに分類できます。これらを利用することで、特定のクラウドワークロード要件に適したセキュリティ対策とデプロイ方法を選択できます。
デプロイモデル
デプロイモデルには3種類あります。Infrastructure as a Service(IaaS)、Platform as a Service(PaaS)、Software as a Service(SaaS)です。それぞれのクラウドデプロイモデルは、クラウド環境における特定の組織目標と運用効率に適した、異なるメリットを提供します。
- Infrastructure as a Service(IaaS):仮想マシン(VM)、ストレージ、ネットワークなどの仮想化リソースを制御します。
- Platform as a Service(PaaS):インフラを必要とせずにアプリケーションを作成・管理できます。
- Software as a Service(SaaS):サブスクリプションモデルを通じて、インターネット経由でソフトウェアソリューション全体を提供します。
クラウドネイティブ技術
クラウドネイティブ技術によってワークロードを分類すると、デプロイ方法と安全性のプロトコルを最適化できます。アプリケーションがコンテナ、サーバーレス環境、仮想マシンのいずれに適しているかを理解することで、リソース配分、スケーラビリティ計画、セキュリティ設定を効率化できます。それぞれ、柔軟性、効率、スケーラビリティの面で異なる利点を備えています。
- コンテナ:分離された環境でのアプリケーションデプロイ向けに設計された、軽量で移植性の高いコンポーネントです。
- Container as a Service(CaaS):インフラの複雑さを分離した、完全に管理されたコンテナ環境を提供します。
- サーバーレス:インフラを管理することなく、コード実行のためのコンピューティングリソースを自動的にスケーリングします。
- 仮想マシン(VM):物理サーバーをシミュレートするもので、クラウドベースのサービスとして提供されることが多くあります。
リソース要件
リソース要件に基づいてクラウドワークロードの種類を分類すると、タスクへのリソース配分を最適化できます。CPU、GPU、メモリ、ストレージなどのコンピューティングリソースをタスクの要件に合わせて調整し、クラウド環境での効率とパフォーマンスを向上させられます。この分類により、企業は特定の運用要件を満たしながら、コスト効率とスケーラビリティを実現できます。
- 高CPU:強力な中央処理装置を使用して、データ分析や科学シミュレーションなどの複雑な計算を実行します。
- 高GPU:CADや動画レンダリングなど、グラフィックス処理負荷の高いアプリケーションに対応する専用グラフィックス処理装置を搭載します。
- ハイパフォーマンスコンピューティング(HPC):並列コンピューティングを使用して、大規模な環境で複雑な計算を効率的に実行します。
- メモリ集約型:正常に動作し、データベース、分析、キャッシュアプリケーションを処理するために、大量のメモリを必要とします。
- 標準コンピューティング:クラウド環境でのサイトホスティングやソフトウェア開発など、幅広い業務を効率的に管理します。
- ストレージ最適化:大規模なデータ分析やコンテンツ管理を行うため、高い入出力性能を必要とします。
クラウドワークロードセキュリティの8つのメリット
クラウドワークロードセキュリティには、機密情報の保護、クラウドの複雑性の管理、データの完全性の維持、業務継続性の確保などのメリットがあります。また、規制基準への準拠やクラウド環境全体の効率向上にも役立ちます。それぞれのメリットが、組織全体のレジリエンスとセキュリティ体制の強化に貢献します。
- 機密情報を処理:不正アクセスとデータ侵害を最小限に抑え、信頼とコンプライアンスを維持します。
- 事業継続性を維持:中断を減らし、継続的な業務を確保することで、組織のレジリエンスと顧客満足度を向上させます。
- コンプライアンスへの取り組みを支援:規制や業界標準に準拠し、法的問題や評判の低下を回避します。
- セキュリティ体制を強化:全体的なクラウドセキュリティ体制を改善し、リスクと脆弱性を低減して長期的な保護を実現します。
- セキュリティ対策を組み込む:アクセスを規制し、不正な情報露出のリスクを低減するIAMとRBACを適用します。
- セキュリティプロセスを自動化:脅威の特定と対応の効率を高め、セキュリティ全体の有効性を向上させます。
- 資産の可視性を包括的に提供:資産を統合的に把握できるため、プロアクティブな監視と迅速な問題対応が可能になります。
- ワークロード管理を一元化:ワークロードの制御を効率化し、複雑さを軽減して運用効率を向上させます。
クラウドワークロードにおける8つの一般的なリスクと脅威
クラウドワークロードは、データ侵害、マルウェア、設定ミスなどの脅威にさらされています。クラウドプロバイダーが講じるセキュリティ対策にかかわらず、認証情報が侵害されればシステム全体に被害が及び、攻撃者に機密データが開示される可能性があります。ハードコードされたAPIキー、過剰な権限、パッチ未適用のアプリは攻撃に対して脆弱ですが、ツールと安全なプラクティスを導入することで、これらのリスクを低減できます。クラウドワークロードセキュリティにおける一般的な脅威とリスクは次のとおりです。
- APIの脆弱性:クラウドアプリ内の安全でないAPIによって、望ましくないアクセスや侵害が可能になる場合に発生します。設計不良、認証の弱さ、不十分な暗号化メカニズムが主な原因です。
- データ侵害:脆弱なパスワード、パッチ未適用のソフトウェア、または不十分なアクセス制限によって発生し、クラウド環境に保存された機密データを権限のない第三者に盗まれたり改変されたりする可能性があります。
- 分散型サービス拒否(DDoS)攻撃:過剰なトラフィックでクラウドワークロードをあふれさせ、サービスを妨害してダウンタイムを引き起こします。多くの場合、ネットワークインフラやアプリケーション層の脆弱性が悪用されます。
- 内部脅威:内部ユーザーが権限や認証情報を悪用し、個人的な利益や悪意ある目的で、クラウド環境に保存された機密データやリソースにアクセスして悪用する場合に発生します。
- マルウェアとランサムウェア:脆弱性や設定ミスを悪用してクラウドワークロードに感染し、データを暗号化したりプロセスを妨害したりしたうえで、アクセスを復旧するための身代金を要求します。
- セキュリティ制御の設定ミス:認証情報、ファイアウォール、アクセス ポリシーが誤って設定され、攻撃者が悪用できる脆弱性が生じることで発生します。これにより、不正アクセスやクラウドリソースの侵害が可能になります。
- マルチテナントのリスク:クラウドインフラを複数のテナントで共有することにより生じます。セキュリティ対策の分離や監視が適切でない場合、データ侵害や不正アクセスのリスクが高まります。
- ワークロードへの不正アクセス:攻撃者が盗難または侵害された認証情報を使い、不十分なアクセス制御を回避して、クラウドでホストされているアプリやデータに不正アクセスした後に発生します。
クラウドワークロードセキュリティのベストプラクティス10選
クラウドワークロードセキュリティのベストプラクティスには、リスク低減とデータ保護のために確立された手法が含まれます。複数のクラウド環境でセキュリティ対策を一貫して実装できるため、脆弱性の低減につながります。まず、クラウドインフラ、ワークロード、既存のセキュリティ対策を評価します。そのうえで、以下の手法のうち自社の業務に最適なものを特定し、他のベストプラクティスを適用します。
クラウドインフラを調査する
まず、会社が利用しているさまざまな種類のクラウドサービス(パブリック、プライベート、ハイブリッド)を記録して分析します。連携しているクラウドプロバイダーを特定し、それぞれの環境で管理しているワークロードの種類を記述します。このマッピングにより、クラウド環境全体を可視化し、サービスやプロバイダーの種類に関連する潜在的なセキュリティ問題を検出できます。
クラウドワークロードの重要度を特定する
これには、クラウド環境内の各ワークロードを構成するデータ、アプリケーション、インフラコンポーネントの分類が含まれます。各ワークロードの機密性と重要度を把握できます。これらの要素を理解することで、セキュリティソリューションの優先順位を決め、最も重要なワークロードを確実に保護できます。
既存のセキュリティ対策を評価する
クラウドシステム全体で現在実施しているセキュリティ対策とプラクティスのパフォーマンスを評価します。監査とアセスメントを実施し、セキュリティ体制の抜けや欠陥を特定します。この評価は、改善が必要な箇所を判断するためのベースラインとなり、セキュリティ目標と戦略の策定にも役立ちます。
個々のワークロードを保護する
分類と重要度に基づき、各ワークロードに適切なセキュリティ対策を適用します。たとえば、機密データには保存時と転送時の暗号化が必要になる場合があります。一方、重要なアプリケーションには厳格なアクセス制御と継続的な監視が必要です。潜在的な危険を防ぐため、評価中に見つかった脆弱性には速やかに対処します。
クラウドワークロード管理を自動化する
自動化ツールや手法(Infrastructure as Code(IaC)など)を用いて、ハイブリッドまたはマルチクラウドシステムでワークロードを処理・提供します。自動化により、手動セットアップに伴う人的ミスを最小限に抑え、セキュリティポリシー適用の一貫性を確保するとともに、プロビジョニング、監視、パッチ管理などの運用を迅速化できます。
機密性の高いワークロードへのアクセスを制限する
機密データやアプリへのアクセスを制限するには、強力なアイデンティティおよびアクセス管理(IAM)ソリューション(ロールベースアクセス制御(RBAC)など)とゼロトラストの原則を使用します。過剰な権限によるアクセスを禁止し、最小権限の原則を適用することで、攻撃対象領域を縮小し、不正アクセスやデータ侵害のリスクを低減できます。
監視・ログツールを導入する
クラウドの監視・ログツールを活用して、クラウドアプリケーションとインフラのパフォーマンスおよび健全性を継続的に管理します。監視により、セキュリティ侵害を示している可能性のある不審な活動や異常を発見できます。ログは、フォレンジック調査のための監査証跡を提供するとともに、インシデントへの迅速な対応と軽減を可能にします。
ポリシーをコードとして適用する
セキュリティ設定をコードに直接組み込み、コンテナを介してアプリケーションをデプロイすることで、複数の環境にわたってセキュリティ保護を確実かつ一貫して適用できます。この戦略により、設定ドリフトと脆弱性を低減しながら、セキュリティ体制を強化できます。
セキュリティ分析を実施する
脆弱性スキャンやペネトレーションテストなどのセキュリティアセスメントを定期的に実施し、セキュリティ上の欠陥をプロアクティブに発見して軽減します。定期的な評価は、変化するリスクの把握、セキュリティ手順の評価、規制コンプライアンスの遵守に役立ちます。評価結果に基づいて是正計画を策定・実施し、セキュリティ体制全体を改善します。
可視性を確保するため追跡を一元化する
クラウド環境全体で監視・追跡機能を統合し、セキュリティイベントとアクティビティを包括的に把握できるようにします。複数のクラウドプロバイダーや環境からログとメトリクスを収集する監視テクノロジーを統合します。この一元化された手法により、プロアクティブな脅威検出、迅速なインシデント対応、セキュリティ問題の効果的な管理が可能になります。
ワークロード固有の対策と一般的なクラウドセキュリティのベストプラクティスとヒントを組み合わせてクラウドシステムをより深く保護します。
クラウドワークロード保護プラットフォームの要件
CWPPソリューションを選択する前に、パフォーマンスを維持しながら、ハイブリッドおよびマルチクラウド構成への対応、導入の容易さ、継続的な監視、ランタイム保護を評価します。また、すべてのクラウドタイプにわたる可視性、設定ミス・マルウェア・侵害に対するセキュリティ、自動化されたリスク管理とコンプライアンスなども提供する必要があります。
次の要素を検討します。
- デプロイの柔軟性:CWPPがハイブリッドおよびマルチクラウドの設定で問題なく動作することを確認します。
- 導入の容易さ:運用上のオーバーヘッドを増やすことなくシームレスに統合できるシステムを選択します。
- 包括的なセキュリティ機能:次のような機能があることを確認します:エンドポイント検出と対応(EDR)、脆弱性スキャン、コンプライアンス監視などです。
- 継続的な監視:脅威や異常を迅速に発見できるリアルタイム監視機能を備えたCWPPを検討します。
- 自動化機能:リスク管理、コンプライアンス、脆弱性の優先順位付けを簡素化する機能を探します。
- ランタイム保護:起動時だけでなく、ランタイム中のコンテナとクラウドワークロードを完全に保護できるプラットフォームかどうかを確認します。
- 可視性:効果的な脅威検出と対応を可能にするため、コンテナアクティビティを含むワークロードイベントをCWPPが完全に把握できることを確認します。
- パフォーマンス:大幅な遅延を引き起こすことなく運用要件を満たせるよう、ソリューションがパフォーマンスに与える影響を評価します。
- DevOpsとの統合:アジャイル開発を促進するDevOps手法とCWPPが適切に連携できるかを評価します。
- スケーラビリティ:ワークロードの拡大に応じてソリューションをスケールでき、動的なクラウド環境に適応できるかを確認します。
検討すべき主なCWPP
Illumio Core、SentinelOne Singularity Cloud、Sophos Cloud Workload ProtectionなどのCWPPソリューションは、サーバー全体の監視を自動化します。物理マシン、VM、コンテナ、サーバーレスプログラムに対して統合された可視性と管理機能を提供し、クラウドセキュリティを強化します。これらのソリューションは全体的なクラウド管理を改善し、データ侵害の可能性を低減するとともに、セキュリティ体制の強化に役立ちます。
Illumio Core
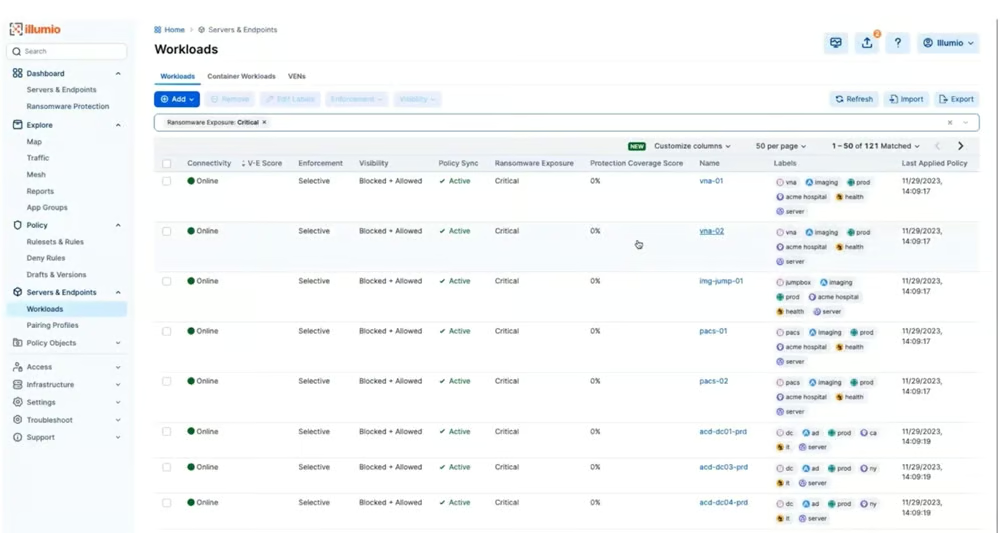
Illumio Coreは、マイクロセグメンテーション機能、ワークロードの可視性、リアルタイムの脅威検出を提供するCWPPソリューションです。ネットワークトラフィックをきめ細かくセキュリティ制御し、ワークロードの動作に基づいてセキュリティ設定を動的に変更します。Illumio Coreは、クラウド環境で容易にスケールでき、一貫した保護を提供します。料金は、保護対象ワークロード50件とポート25個で年額7,000ドルからです。
SentinelOne Singularity Cloud
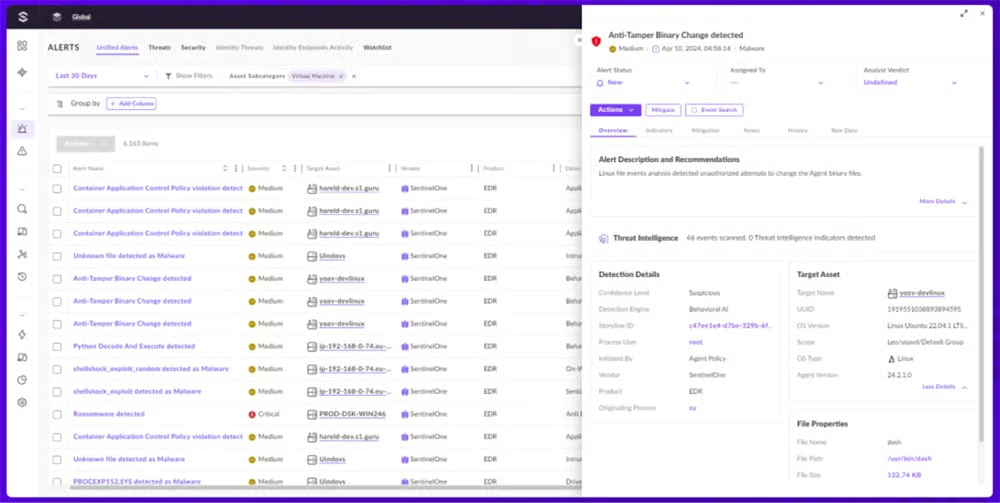
SentinelOneのSingularity Cloudは高度な自動化に特化しており、クラウド仮想マシン、コンテナ、Kubernetesクラスターのランタイム検出と対応に重点を置いています。AIを活用したアルゴリズムと行動分析により、高度な脅威にリアルタイムで対応します。Singularity Cloudは複数のクラウド環境にまたがって拡張でき、料金はVMまたはKubernetesワーカーノード1台あたり月額36ドルからです。
Sophos Cloud Workload Protection
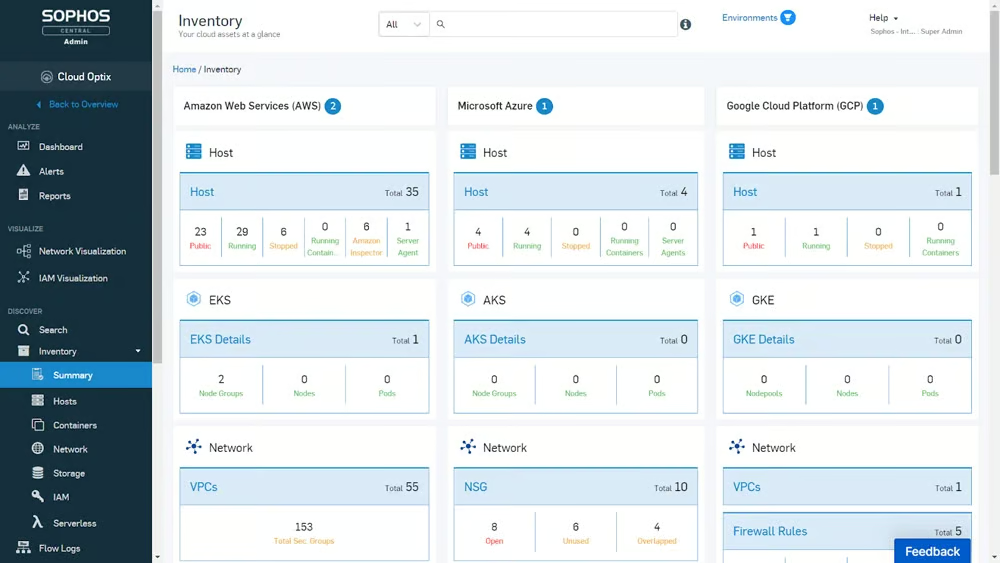
Sophos Cloud Workload Protectionは、使いやすいインターフェース、強力なセキュリティ機能、シームレスな統合機能により、効果的なクラウドワークロード保護を提供します。包括的な可視性を備え、コンテナエスケープやカーネルエクスプロイトなどの脅威を検出します。SophosのIntegrated Live Responseは迅速なインシデント対応を可能にし、クラウドワークロード全体の保護を向上させます。カスタム見積もりは、営業チームへの問い合わせで取得できます。
ユースケース、機能、長所、短所などを網羅した主要なCWPPソリューションの完全レビューで、さらに詳しいソリューションをご覧ください。
まとめ:今すぐクラウドワークロードセキュリティを強化する
クラウドワークロードセキュリティのベストプラクティスを実装し、CWPPツールを活用することで、セキュリティを強化し、規制コンプライアンスを確保して、事業継続性を維持できます。CWPPを補完的なクラウドソリューションと組み合わせることで、クラウドセキュリティのさまざまな側面に特化した複数のセキュリティレイヤーを統合し、保護全体を強化できます。CWPPの統合機能を活用して、クラウドワークロードのセキュリティとレジリエンスを強化しましょう。
クラウドセキュリティ体制をさらに強化するため、CSPM、CWPP、CIEM、CNAPP、CASBと、それぞれの特徴および実際の用途を網羅した包括的なガイドをお読みいただき、他のソリューションもご覧ください。