

















Un pare-feu en tant que service (FWaaS) est un produit cloud qui fournit des fonctionnalités de pare-feu via un abonnement couvrant l’ensemble du service. Contrairement aux pare-feu traditionnels, qui reposent sur des appareils physiques ou virtuels situés à la périphérie du réseau, le FWaaS s’appuie sur les fonctionnalités des pare-feu nouvelle génération (NGFW) et les rend disponibles via le cloud. Les déploiements FWaaS présentent à la fois des avantages et des difficultés pour les entreprises qui adoptent un pare-feu cloud.
- Fonctionnement du pare-feu en tant que service (FWaaS)
- Pourquoi les entreprises ont-elles besoin du FWaaS ?
- Exigences réseau du FWaaS
- 8 avantages du FWaaS
- 8 défis du pare-feu en tant que service
- Combien coûte le FWaaS ?
- Les 3 meilleures solutions FWaaS
- Quelles sont les différences et les similitudes entre le FWaaS et le NGFW ?
- En résumé : améliorez la sécurité et la flexibilité grâce au FWaaS
Fonctionnement du pare-feu en tant que service (FWaaS)
Le FWaaS fait office de filtre entre votre réseau et Internet : il identifie et bloque les menaces potentielles. Ce filtrage en temps réel garantit que seules les données autorisées et sûres atteignent votre réseau, et contribue à protéger vos systèmes contre les activités malveillantes ou suspectes.
Les pare-feu traditionnels sont déployés sous forme d’appliances ou de logiciels sur site, mais cela ne protège guère les bureaux distants ou les collaborateurs mobiles qui accèdent aux ressources cloud. En transférant les protections du pare-feu vers le cloud grâce au FWaaS et en les fournissant sous forme de service, une organisation peut appliquer uniformément ses politiques et protections de sécurité à ses actifs, où qu’ils se trouvent. Le FWaaS utilise généralement des agents installés sur les appareils terminaux pour déployer le pare-feu.
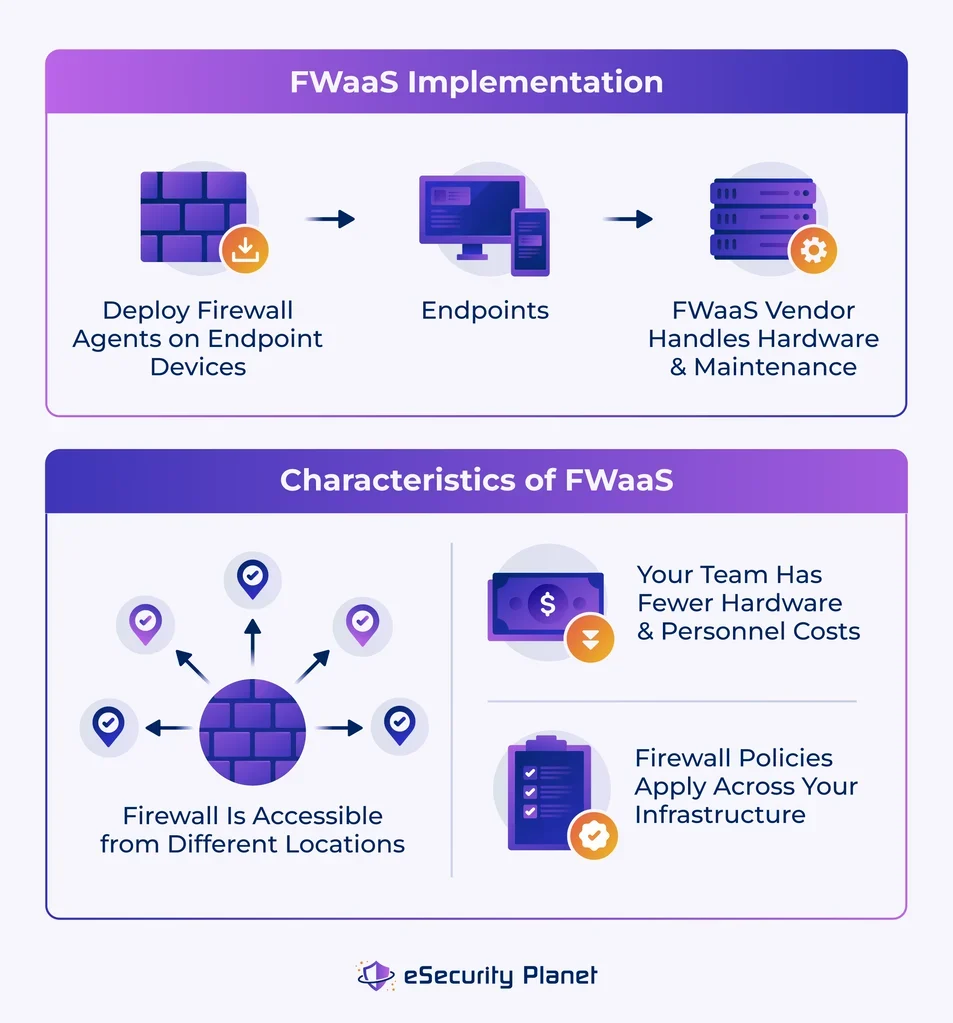
Un modèle de pare-feu en tant que service présente les caractéristiques suivantes :
- Gestion par le fournisseur : Le pare-feu fournisseur prend en charge la technologie back-end et les aspects complexes de la gestion du pare-feu.
- Structure cloud : Les pare-feu cloud permettent à des équipes géographiquement dispersées de bénéficier d’une protection réseau sans avoir besoin d’une grande quantité de matériel sur site.
- Coûts de maintenance réduits : Les équipes n’ont pas à acheter autant de matériel et n’ont pas non plus à recruter du personnel si elles n’en ont pas encore les moyens.
- Application uniforme des politiques : Protéger les actifs réseau d’une entreprise dans une solution cloud unique contribue à réduire la prolifération habituelle des règles et des politiques de pare-feu.
Avant de déployer des agents sur les appareils de votre organisation, vous devrez vous assurer que votre réseau prend pleinement en charge le FWaaS. Évaluez également l’importance relative d’un déploiement FWaaS pour votre organisation, ainsi que ses avantages et ses inconvénients. Le FWaaS diffère quelque peu d’autres types de déploiements de pare-feu, comme les pare-feu nouvelle génération, et votre entreprise devra choisir entre plusieurs fournisseurs et prendre en compte les coûts du service lors de l’achat d’une solution FWaaS.
Pourquoi les entreprises ont-elles besoin du FWaaS ?
Le cloud, les effectifs distants, l’Internet des objets (IoT) et les appareils mobiles brouillent les frontières du réseau et réduisent l’efficacité de la sécurité traditionnelle en périphérie. Des technologies comme le FWaaS, SD-WAN, et le Secure Access Service Edge (SASE) ont évolué pour protéger ces réseaux virtuels en expansion. Le FWaaS et le SD-WAN font tous deux partie de solutions SASE plus vastes, qui comprennent également les courtiers de sécurité d’accès au cloud (CASB) et l’accès réseau Zero Trust (ZTNA).
Pour lutter contre ces menaces en constante évolution et l’élargissement des surfaces d’attaque, le FWaaS adapte ses défenses aux nouveaux vecteurs d’attaque et aux nouvelles menaces grâce à l’analyse des données en temps réel et à l’apprentissage automatique. Il s’agit d’un changement apparemment simple des modèles de sécurité traditionnels, qui renforce la protection du réseau.
Le FWaaS aide également les organisations en facilitant la mise à l’échelle des protections de sécurité et en leur permettant de suivre les avancées techniques, les mises à jour et la maintenance des pare-feu. Un fournisseur unique prend en charge ces tâches de maintenance, comme l’application des correctifs et les audits, ce qui réduit la charge de travail des petites équipes et rationalise les processus de sécurité réseau.
Exigences réseau du FWaaS
Bien que les pare-feu en tant que service soient plus simples à déployer et à gérer que les pare-feu traditionnels, votre entreprise doit tout de même remplir quelques conditions pour réussir un déploiement FWaaS. Si votre équipe informatique envisage le FWaaS, utilisez les éléments suivants comme liste de contrôle. Vous devez vous assurer que votre réseau existant peut prendre en charge un service cloud, s’intégrer au FWaaS, être régulièrement entretenu et disposer de politiques de pare-feu fiables et cohérentes.
Les réseaux doivent prendre en charge les services cloud
Avant que votre équipe ne se lance dans le FWaaS, assurez-vous que vos réseaux peuvent le prendre en charge. Si la direction vous demande, à vous ou à vos équipes informatiques et réseau, de déployer un pare-feu cloud, demandez-lui un délai pour étudier les options et prévenez-la que tous les réseaux ne sont pas en mesure de prendre correctement en charge le FWaaS. Todd Thanhauser, président-directeur général d’Upper Echelon Technology, a évoqué l’importance de cette démarche avant même le début du déploiement.
« Il est essentiel d’évaluer l’infrastructure Internet de votre organisation, de prendre en compte les besoins en bande passante et de vérifier que la connectivité de votre réseau peut répondre aux exigences d’un service de pare-feu cloud », a-t-il déclaré. « De plus, disposer d’une connexion Internet de secours ou redondante peut renforcer la résilience et garantir une protection continue, même en cas de défaillance de la connexion principale. »
Les exigences réseau d’un déploiement FWaaS ne concernent pas uniquement les contrôles de cybersécurité : votre infrastructure doit également pouvoir prendre en charge un pare-feu en cas de problèmes naturels. La possibilité de sauvegarder votre pare-feu contribue à le protéger contre les catastrophes naturelles et les pannes, ainsi que contre les attaques délibérées.
Les composants réseau existants doivent s’intégrer au FWaaS
Si votre équipe abandonne un pare-feu matériel tout en prévoyant de conserver certains systèmes existants, vous devrez vous assurer que les composants réseau s’intègrent correctement au nouveau déploiement FWaaS.
Stefan Keller, directeur produit chez Open Systems, a évoqué l’importance de technologies d’intégration simples pour les services de pare-feu et les anciens systèmes réseau. « Cela permet d’activer le FWaaS de manière transparente sans toucher à aucun terminal sur site », a-t-il déclaré. « Une passerelle en périphérie peut servir de point d’intégration et transférer tout le trafic vers le cloud. »
Keller a également souligné la difficulté de déployer le FWaaS dans les agences. « Une agence peut avoir plusieurs VLAN ou autres segments réseau avec du trafic est-ouest. » Selon Keller, ce trafic n’est pas idéal dans le cloud, notamment pour des raisons de latence ou de conformité réglementaire.
« S’appuyer sur le FWaaS pour des agences où subsistent de nombreux systèmes, applications et appareils IoT sur site n’est pas l’approche la plus efficace », a-t-il déclaré. Selon Keller, les équipes peuvent obtenir de meilleurs résultats en déployant le FWaaS et un pare-feu sur site dans un environnement hybride.
Votre équipe doit assurer une maintenance continue des réseaux
N’oubliez pas la maintenance du réseau après le déploiement de votre service de pare-feu. Bien que l’expression « configurer puis oublier » soit populaire dans l’univers de l’informatique as-a-service, ce n’est pas la meilleure approche en pratique, surtout pour l’infrastructure informatique.
Vous devrez régulièrement ajuster les configurations du pare-feu afin de vous assurer qu’il protège votre entreprise contre les nouvelles cybermenaces, selon Anurag Gurtu, directeur produit chez StrikeReady. « Cela consiste à mettre à jour les protocoles de sécurité, à examiner les règles du pare-feu et à surveiller les performances du système », a déclaré Gurtu.
Les configurations du pare-feu ne doivent pas seulement répondre aux besoins de votre entreprise : elles doivent également respecter les normes du secteur, ce que vous devrez vérifier rigoureusement et régulièrement. « Les audits de routine et les contrôles de conformité jouent également un rôle important dans le maintien de l’efficacité du FWaaS au fil du temps », a déclaré Gurtu.
Les pare-feu qui protègent des systèmes et des données de santé ou financiers, par exemple, doivent respecter toutes les normes pertinentes en matière de protection des données. Dans le cas contraire, votre entreprise pourrait être sanctionnée par une amende.
Vous devez élaborer et consolider clairement vos politiques de pare-feu
Evin Safdia, directeur du marketing produit chez Cato Networks, a souligné l’importance d’élaborer un ensemble cohérent de politiques appliquées à l’échelle mondiale. « La plupart des organisations qui adoptent le FWaaS constatent une réduction significative du nombre total de règles de politique, ce qui simplifie la gestion continue et assure une expérience cohérente aux utilisateurs finaux », a-t-il déclaré.
Cependant, selon Safdia, transférer et ajuster les anciennes politiques de pare-feu de votre entreprise dans une nouvelle architecture FWaaS peut sembler accablant. Il recommande d’adopter une approche globale, à l’échelle de l’organisation, pour les politiques de pare-feu, en définissant les règles et les exceptions à un niveau élevé.
« Une fois cette base établie, comparez-la à vos politiques existantes pour vous assurer qu’il n’y a aucune lacune ; vous serez alors prêt à créer ces politiques sur n’importe quelle plateforme FWaaS. En clair, n’essayez pas nécessairement de recréer les anciennes politiques auprès de votre nouveau fournisseur FWaaS : créez celles qui correspondent le mieux aux besoins actuels de votre organisation », a-t-il déclaré.
Ne négligez pas cette étape du processus. Avant le déploiement de tout service de pare-feu dans votre infrastructure existante, vos administrateurs informatiques ou réseau doivent répertorier toutes les politiques de pare-feu et créer les listes de blocage et d’autorisation nécessaires. Si vous savez exactement quelles politiques sont requises, vous préparerez mieux votre équipe à combiner les anciennes et les nouvelles politiques du fournisseur. N’hésitez pas à abandonner les anciennes politiques si elles ne correspondent plus aux besoins de votre entreprise.
8 avantages du FWaaS
Le principal avantage du FWaaS est de rendre obsolète l’expression « derrière le pare-feu », en ajoutant des protections de pare-feu à tout ce qui peut être considéré comme faisant partie d’un réseau d’entreprise virtuel plus vaste. Plus précisément, les principaux avantages des services de pare-feu comprennent la sécurité et la croissance dans le cloud, la gestion à distance, l’amélioration de l’architecture réseau, ainsi qu’une application des politiques plus claire, une meilleure visibilité et une fiabilité accrue.
Une sécurité à la vitesse du cloud
Le FWaaS offre une sécurité robuste dans les environnements distants sans ralentir les opérations. Avec le FWaaS, vos données et vos applications restent protégées sans nuire aux performances, car votre sécurité est décentralisée par rapport aux locaux de votre organisation. Le FWaaS s’intègre à votre système cloud et à vos réseaux virtuels, garantissant que la sécurité n’entrave pas les opérations et rendant la croissance et les changements plus sûrs.
Si vous choisissez d’intégrer le FWaaS à vos applications cloud existantes, assurez-vous que votre entreprise suit les bonnes pratiques de sécurité cloud, notamment en formant les employés et en sécurisant les appareils terminaux.
Une mise à l’échelle cloud flexible
À mesure que votre organisation se développe, ses besoins en sécurité doivent suivre. Le FWaaS élimine les inquiétudes liées à une protection insuffisante pendant l’expansion. Que vous pénétriez de nouveaux marchés, lanciez des produits, ouvriez de nouveaux centres de données ou bureaux, ou connaissiez une hausse du nombre d’utilisateurs, le FWaaS est conçu pour s’adapter. Cette flexibilité assure la sécurité, même en période de croissance rapide.
Une gestion mondiale de la sécurité
Maintenir une sécurité cohérente sur plusieurs sites est difficile. Le FWaaS vous donne un contrôle centralisé sur de vastes environnements virtuels. Quelle que soit l’étendue de vos opérations, vous pouvez gérer et appliquer les politiques de sécurité depuis un emplacement unique. Cette portée et ce contrôle à l’échelle mondiale garantissent l’efficacité des mesures de sécurité, où que circulent vos données.
Prise en charge des architectures réseau modernes
Le FWaaS s’intègre aux réseaux modernes et prend en charge les technologies et protocoles récents. Que votre entreprise migre vers les microservices ou explore l’informatique en périphérie, une solution FWaaS moderne et bien conçue s’adapte pour garantir une sécurité robuste et pérenne.
Une architecture réseau simplifiée
Le FWaaS simplifie l’architecture réseau et la sécurité, en supprimant les configurations complexes et disparates qui favorisent les vulnérabilités. Comme un seul fournisseur est responsable de l’ensemble, les technologies s’intègrent mieux et l’architecture gérée par le fournisseur allège la charge des équipes réseau et sécurité du client.
Une application rationalisée des politiques
Le FWaaS automatise l’application des politiques sur les réseaux distribués. En garantissant une sécurité cohérente et efficace, le FWaaS réduit les risques, améliore l’agilité et renforce la conformité aux réglementations gouvernementales et aux règles du secteur. La suppression du besoin de solutions de sécurité locales permet également de réaliser des économies.
Une meilleure visibilité sur le réseau
Le FWaaS améliore la visibilité sur le réseau grâce à une vue plus large des schémas de trafic, des menaces potentielles et des anomalies. Une meilleure visibilité permet également de détecter et de traiter plus rapidement les activités suspectes, ce qui peut empêcher de petits incidents de sécurité de prendre une ampleur majeure.
Une fiabilité accrue de l’infrastructure
Grâce à une meilleure compréhension des menaces et des vulnérabilités, le FWaaS améliore la fiabilité des réseaux et des opérations. Lorsqu’ils sont sécurisés, ils sont davantage susceptibles de traiter le trafic de manière sûre et cohérente. Les protections de sécurité proactives réduisent les interruptions causées par les activités malveillantes.
8 défis du pare-feu en tant que service
L’adéquation du FWaaS à votre organisation dépendra de vos besoins spécifiques, de vos exigences de sécurité et de votre infrastructure existante. Il est important d’évaluer les inconvénients potentiels, tout comme les avantages, lorsque vous envisagez le FWaaS. Bien que les pare-feu en tant que service offrent de nombreux avantages, vous devez également tenir compte d’inconvénients potentiels comme le manque de personnalisation, les problèmes de confidentialité, les préoccupations liées au fournisseur et une capacité réduite à gérer la sécurité et la technologie locales.
Dépendance à la connectivité Internet
Le FWaaS dépend fortement d’une connexion Internet stable. Si votre organisation subit des pannes ou des ralentissements d’Internet, la sécurité réseau fournie par le FWaaS pourrait être compromise. Dans ce type de situation, votre réseau pourrait être vulnérable aux cybermenaces, puisqu’il dépend de la connectivité pour assurer sa protection. Le même problème se pose si l’infrastructure cloud du fournisseur tombe en panne.
Un contrôle limité de la personnalisation
Contrairement aux pare-feu traditionnels sur site, le FWaaS peut limiter les possibilités de personnalisation. Cela peut être problématique pour les organisations ayant des besoins de sécurité spécifiques ou des configurations réseau particulières. Les paramètres prédéfinis peuvent ne pas correspondre aux exigences de votre organisation, ce qui pourrait nuire au niveau de protection recherché.
Préoccupations relatives à la confidentialité des données
L’utilisation de serveurs cloud tiers pour acheminer le trafic réseau soulève des préoccupations en matière de confidentialité des données et de conformité. Les organisations qui traitent des données sensibles peuvent hésiter en raison du risque d’exposition à des violations de données. Le respect des réglementations devient plus complexe lorsque le traitement des données s’effectue en dehors des locaux de l’organisation, ce qui vous oblige à évaluer attentivement les pratiques de traitement des données d’un fournisseur FWaaS potentiel.
Une fiabilité incertaine du fournisseur
L’efficacité du FWaaS dépend de la fiabilité du fournisseur choisi. Les interruptions de service, les problèmes techniques ou les violations de données du côté du fournisseur pourraient compromettre la sécurité de votre réseau. Il est essentiel d’examiner ses antécédents et ses mesures de sécurité afin d’atténuer ce risque.
La complexité initiale de la migration
La mise en œuvre du FWaaS implique de modifier les structures et les configurations réseau existantes. La migration depuis des pare-feu traditionnels peut obliger les équipes informatiques à acquérir de nouvelles compétences, et vous devrez appliquer les politiques de votre organisation à une nouvelle configuration de pare-feu. Cette phase initiale de déploiement peut prendre beaucoup de temps, mais elle constitue une étape naturelle de la mise en œuvre de toute nouvelle technologie.
Des coûts récurrents
Le FWaaS élimine les dépenses initiales liées au matériel, mais introduit des coûts continus fondés sur l’abonnement. Au fil du temps, ces coûts pourraient dépasser l’investissement requis par les pare-feu traditionnels. Les organisations doivent mettre en balance la commodité à long terme et la sécurité améliorée avec l’accumulation des dépenses.
Une inspection locale limitée
Les pare-feu traditionnels permettent une inspection détaillée du trafic réseau local. Cependant, le FWaaS peut effectuer une partie de cette inspection dans le cloud, réduisant ainsi la visibilité sur les activités du réseau local. Cela pourrait nuire à la détection des menaces au sein du réseau de votre organisation.
L’intégration aux systèmes existants
L’intégration du FWaaS aux structures et outils réseau existants peut être complexe, surtout si vous disposez de nombreux équipements réseau anciens. Le processus d’intégration du pare-feu exige une planification minutieuse et éventuellement un développement personnalisé. Une intégration mal alignée pourrait entraîner des perturbations ou des vulnérabilités de sécurité.
Combien coûte le FWaaS ?
Le coût des services de pare-feu varie considérablement selon les fournisseurs, mais aussi en fonction de l’environnement de votre entreprise : nombre d’applications à protéger, éventuels frais d’abonnement et coûts de maintenance facturés par le fournisseur. Comme votre entreprise ne paie pas le matériel, le coût du FWaaS dépend principalement du déploiement et de la gestion assurés par le fournisseur.
Microsoft Azure et Amazon Web Services proposent tous deux des pare-feu cloud dont le prix dépend uniquement des politiques et des déploiements : chacun coûte 100 $ par politique et par mois. Azure propose également de payer 0,40 $ par heure pour chaque déploiement de pare-feu. De manière générale, les services de pare-feu peuvent coûter de 40 $ par mois ou moins à quelques centaines de dollars par mois. Les solutions très onéreuses peuvent toutefois atteindre plusieurs milliers de dollars par mois.
Les 3 meilleures solutions FWaaS
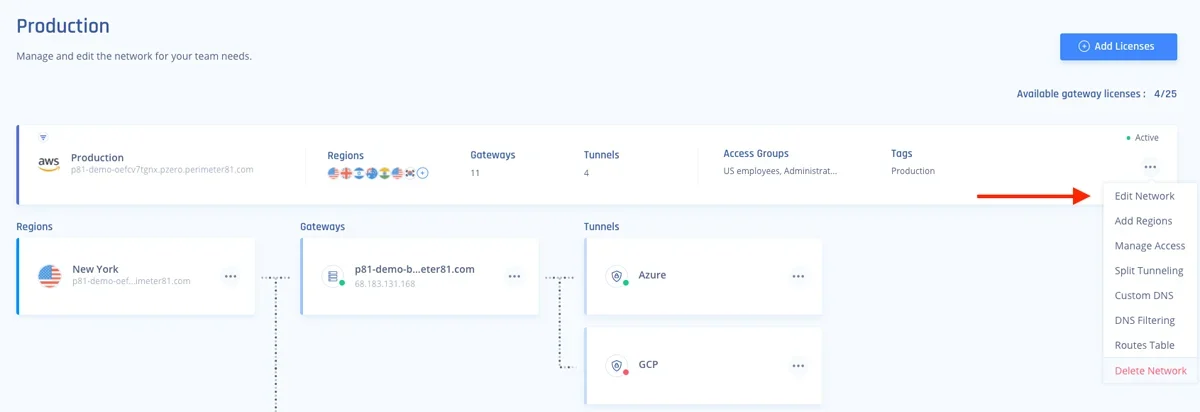
Bien qu’il existe un certain nombre de solutions FWaaS remarquables, trois se distinguent dans notre analyse. Perimeter81, Cisco Secure Firewall et Zscaler proposent des approches distinctes pour protéger les réseaux et les données, adaptées aux exigences d’environnements d’entreprise complexes.
[image manquante]
SASE de Check Point
Le SASE de Check Point est un fournisseur de FWaaS qui se concentre sur la sécurisation de l’accès aux ressources sur site et cloud. Sa stratégie d’accès réseau Zero Trust (ZTNA) permet aux utilisateurs d’accéder aux ressources en fonction de leur identité. L’architecture centrée sur l’utilisateur du SASE de Check Point permet aux entreprises de définir et de contrôler les règles de sécurité en fonction des personnes, des groupes et des applications. L’offre Premium Plus coûte 16 $ par utilisateur et par mois, auxquels s’ajoutent 40 $ par mois pour chaque passerelle.
Cisco Secure Firewall
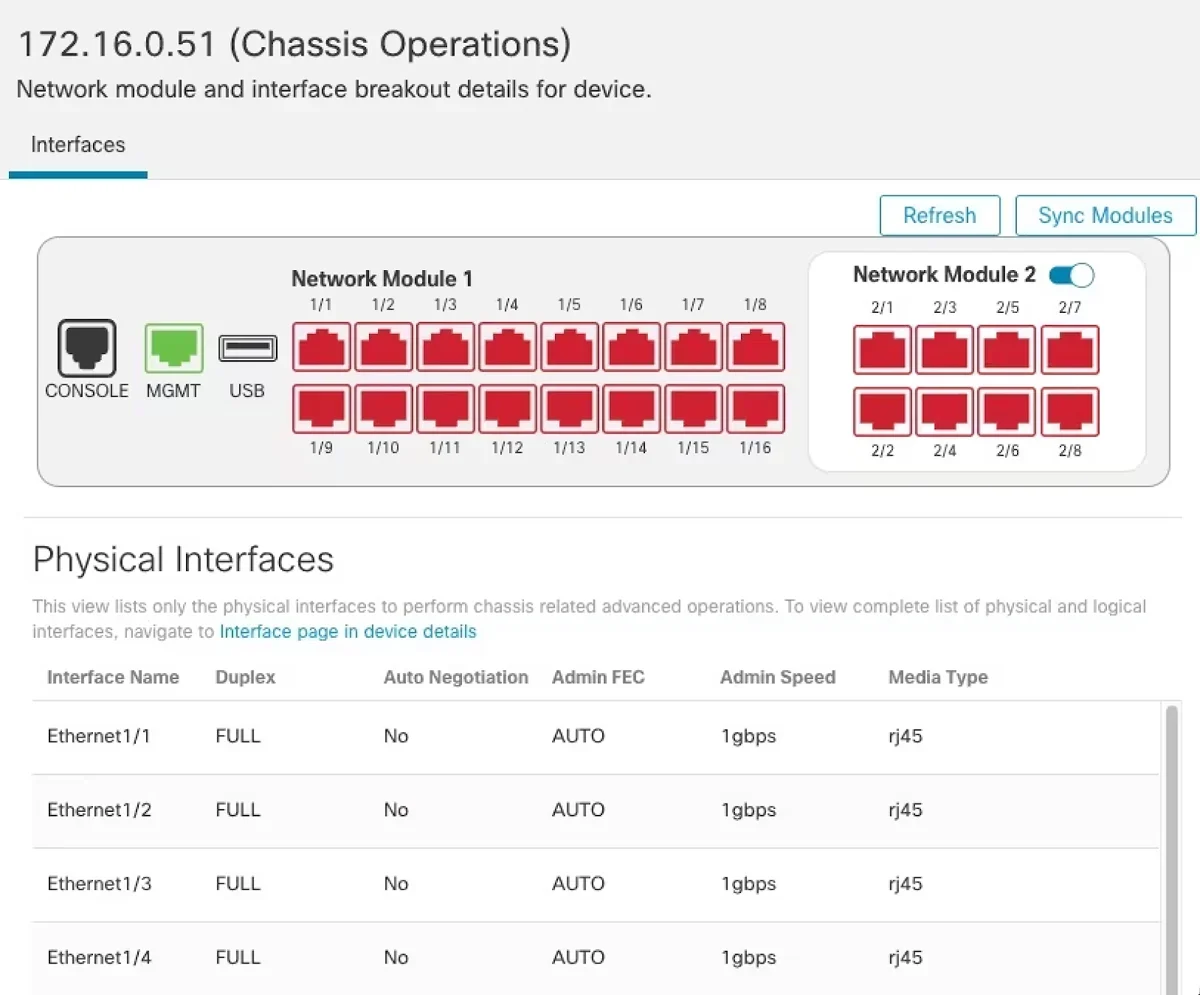
Cisco propose une gamme de pare-feu couvrant les environnements hybrides, cloud et SASE. Secure Firewall est une solution NGFW reconnue pour ses solides fonctionnalités de sécurité et ses capacités complètes de défense contre les menaces. Pour protéger les réseaux contre les menaces connues et nouvelles, elle intègre une prévention des intrusions, un contrôle des applications, un filtrage des URL et une protection contre les logiciels malveillants performants. Contactez Cisco pour obtenir un devis personnalisé pour votre entreprise.
Zscaler
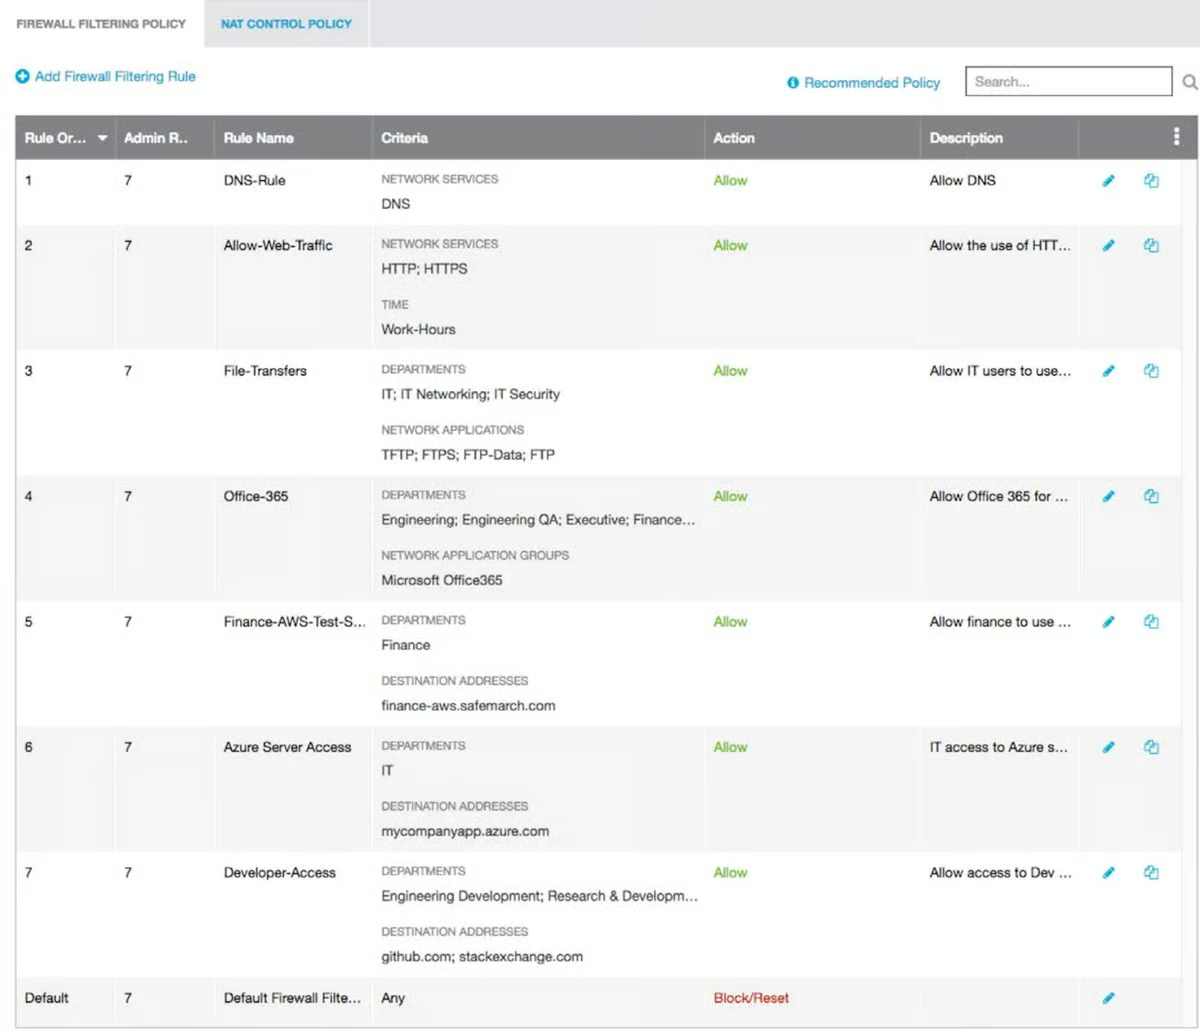
Le pare-feu cloud de Zscaler fait partie de la plateforme Security Services Edge (SSE) de l’entreprise et fournit une solution complète, particulièrement adaptée aux environnements hybrides. Zscaler utilise des technologies de sécurité avancées pour se concentrer sur la prévention des menaces en temps réel, notamment le sandboxing et le renseignement sur les menaces. Il inspecte toutes les communications, y compris le trafic chiffré, afin de détecter d’éventuelles menaces, logiciels malveillants et tentatives d’hameçonnage. Contactez Zscaler pour obtenir un devis personnalisé.
Quelles sont les différences et les similitudes entre le FWaaS et le NGFW ?
Le FWaaS est un service cloud qui fournit des fonctionnalités de pare-feu dans le cadre d’un environnement de cloud computing. Un NGFW est un type de pare-feu qui va généralement au-delà des fonctionnalités traditionnelles des pare-feu réseau en ajoutant des fonctions avancées comme la détection des applications et la prévention des intrusions. Ces deux termes désignent des éléments légèrement différents, mais peuvent se recouper : certaines solutions FWaaS proposent des fonctionnalités avancées de NGFW, tandis que certains NGFW sont basés dans le cloud.
Le FWaaS offre la même protection que les pare-feu sur site traditionnels, mais est fourni sous forme de service via Internet. Le FWaaS est une catégorie plus large qui peut englober aussi bien des pare-feu simples que des NGFW.
Différences entre le FWaaS et le NGFW
Le tableau suivant met en évidence les différences entre les déploiements FWaaS et NGFW, notamment leur mode de gestion et leur degré de personnalisation.
| Fonctionnalités du FWaaS | Fonctionnalités du NGFW | |
|---|---|---|
| Approche de déploiement | Fonctionne grâce à une gestion cloud assurée par un fournisseur tiers | Utilise des appliances physiques ou logicielles déployées sur site ou virtuellement |
| Structure de gestion | Géré en externe par un fournisseur au moyen d’interfaces web ou d’API | Géré en interne, ce qui offre un meilleur contrôle de la configuration et de la mise en place |
| Étendue fonctionnelle | Offre les fonctionnalités fondamentales d’un pare-feu et un nombre limité de services de sécurité complémentaires | Fournit des capacités avancées, comme l’inspection approfondie des paquets et la détection des menaces |
| Options de personnalisation | Personnalisation limitée en raison d’une conception centrée sur le cloud | Permet une personnalisation plus poussée des politiques de sécurité |
| Évolutivité | Assure l’évolutivité grâce aux ressources et à l’infrastructure cloud | L’évolutivité dépend du matériel et des ressources disponibles |
| Cause de la latence | Peut entraîner une latence potentielle en raison du traitement dans le cloud | Présente une latence plus faible, car le traitement des données s’effectue dans les locaux de l’organisation |
| Conséquences en matière de conformité et de confidentialité des données | Soulève des préoccupations relatives à la confidentialité des données, car le trafic réseau transite par les serveurs cloud de fournisseurs tiers | Permet de contrôler la conformité, car les données sont traitées dans l’environnement de l’organisation |
Similitudes entre le FWaaS et le NGFW
Le FWaaS et le NGFW partagent de nombreuses caractéristiques communes des pare-feu :
- Mise en œuvre des politiques de sécurité : Les deux solutions appliquent des politiques de sécurité pour garantir la protection du réseau.
- Capacité de détection des menaces : Le FWaaS et le NGFW peuvent tous deux identifier un large éventail de types de menaces et y répondre.
- Fonctionnalités de contrôle des applications : Les deux solutions intègrent des fonctionnalités de contrôle des applications pour réglementer l’accès des utilisateurs.
- Console de gestion : Les deux proposent des interfaces de gestion centralisées pour gérer les politiques applicables à l’ensemble du pare-feu.
- Fonctionnalité de filtrage des paquets : Les deux assurent le filtrage des paquets, en autorisant ou en bloquant certains paquets de données.
- Gestion des accès : Les deux gèrent le trafic de données entrant et sortant au moyen de contrôles d’accès.
Si le NGFW semble également être une bonne option pour votre équipe, consultez les principaux fournisseurs de NGFW ensuite, ainsi que les fonctionnalités les plus importantes à rechercher dans les NGFW.
En résumé : améliorez la sécurité et la flexibilité grâce au FWaaS
Le FWaaS est une solution de cybersécurité flexible spécialement conçue pour gérer les complexités de l’écosystème numérique contemporain. En exploitant la technologie cloud, le FWaaS étend considérablement l’utilité des pare-feu afin de couvrir les environnements réseau cloud, hybrides et virtuels. Il est également avantageux pour les petites organisations ou les équipes réseau et de sécurité aux ressources limitées, qui disposent de davantage de temps pour effectuer des tâches complexes lorsque leur pare-feu est géré en externe.
Votre entreprise envisage-t-elle d’autres solutions de sécurité cloud que les pare-feu ? Découvrez-en davantage sur Zscaler, Palo Alto, Tenable et nos autres sélections de principaux fournisseurs de sécurité cloud.