

















クラウドセキュリティ戦略とは、クラウド上のデータ、アプリ、インフラをセキュリティ脅威から保護するために整備されたツール、ルール、手順の集合です。暗号化、ID・アクセス管理、ネットワークのセグメンテーション、侵入検知システムなどを対象とします。クラウドセキュリティ計画は、継続的な脅威の監視や対応方法を含む全体的なセキュリティ目標と整合させながら、自社固有のセキュリティ上の懸念に対処します。
クラウドセキュリティ戦略の基礎を理解する
クラウドサービスの種類、OSIモデルの各層、責任共有、デプロイモデル、DevSecOpsについて知ることで、より効果的なクラウドセキュリティ戦略を策定できます。自社の脅威対応を改善し、ベストプラクティスをより効率的に適用できるようになります。これらの領域を習得することで、包括的かつ柔軟なクラウドセキュリティを実現できます。
クラウドサービスの種類
クラウドセキュリティでは、企業ごとに異なるニーズに応えるさまざまなサービス形態が提供されます。これらのクラウドサービスモデルは、一般に3種類に分類されます。Infrastructure as a Service(IaaS)、Platform as a Service(PaaS)、Software as a Service(SaaS)です。各モデルでは、顧客が担う制御と責任のレベルが異なります。
- IaaS:オンラインで仮想化されたコンピューティングリソースを利用し、ユーザーがOS、ストレージ、アプリケーションを管理する一方、ベンダーがハードウェアとネットワークを管理します。
- PaaS:基盤となるインフラやミドルウェアを管理せずに、ベンダーのツールを使って顧客がアプリを設計、実行、管理できるプラットフォームを提供します。
- SaaS:インターネット経由ですぐに使えるソフトウェアアプリケーションを提供します。管理はすべてベンダーが行い、顧客側で必要となる設定や保守はほとんどありません。
OSIモデル
OSIモデルの各層は、安全なクラウド環境の構築に役立ちます。OSIモデルの各層とクラウドセキュリティ戦略の関係を理解することで、複雑なセキュリティ概念を簡素化し、より適切なセキュリティ判断を下し、連携や相互作用を強化できます。効果的なクラウドセキュリティは、層ごとに構築されます。以下では、OSIモデルの各層とクラウドセキュリティの関係を説明します。
- 物理層:データセンターを物理的に保護し、不正なアクセスや物理的な損害から守ります。
- データリンク層:アクセスを制御し、ノード間の安全な通信を確保するために、VLANやMACフィルタリングを使用します。
- ネットワーク層:ファイアウォール、VPN、安全なルーティングプロトコルを利用して、転送中のデータを保護し、安全なネットワーク経路を確保します。
- トランスポート層:SSL/TLSを使用して、送信中のデータの完全性と機密性を確保します。
- セッション層:認証プロトコルとセッション管理メカニズムを利用して安全なセッションを管理し、不正アクセスを防止します。
- プレゼンテーション層:暗号化とデータ形式の標準を利用し、処理中および保存中のデータの機密性と完全性を確保します。
- アプリケーション層:API、Webアプリケーションファイアウォール(WAF)、エンドポイント保護など、ユーザーの操作とアプリデータを守るアプリケーションレベルのセキュリティ機能を含みます。
責任共有モデル
責任共有モデルでは、クラウドセキュリティのタスクをベンダーと顧客の双方に割り当てます。顧客はデータ、アプリケーション、設定を保護し、プロバイダーはインフラを保護します。この責任分担を理解することで、適切な対策を各当事者が実施し、リスクを低減できる、適切なクラウドセキュリティ管理につながります。
クラウドのデプロイモデル
さまざまなクラウド環境の種類を理解することで、自社のニーズに適したデプロイメントオプションを選べるようになります。主なクラウドのデプロイモデルは次の5つです。
- パブリッククラウド:第三者企業が管理し、インターネット経由でサービスを提供します。マルチテナンシー方式で、顧客は他の企業とサーバー領域を共有します。
- プライベートクラウド:単一の企業が利用するクラウドで、オンプレミスまたはプロバイダーのデータセンターにホスティングでき、組織内のマルチテナンシーを実現します。
- ハイブリッドクラウド:可搬性を備えた複数のクラウドインスタンス(パブリックまたはプライベート)を組み合わせます。通常、MicrosoftのAzure StackやAWS上のVMwareなどのソリューションによって提供されます。
- マルチクラウド:複数のパブリッククラウドとプライベートクラウドを同時に利用し、複数のプロバイダーにアプリとデータを分散します。
- マルチテナントクラウド:パブリッククラウドのアーキテクチャ機能の一つで、複数の顧客が同じ環境を共有しながら、データを分離して保持できます。
クラウドの5種類の環境を安全に保護する方法、リスク、予防策について解説したガイドを読んで、クラウドのデプロイメントを保護する方法を確認しましょう。
DevSecOps
SDLCにセキュリティを組み込むことは、クラウドのレジリエンスに不可欠です。DevSecOpsは、開発、デプロイ、運用にセキュリティを統合し、脆弱性をプロアクティブに発見します。DevSecOpsは、開発、運用、セキュリティの各チームを結集して連携を促進し、現代のビジネスに求められるスピードで安全かつ信頼性の高いシステムを提供します。この戦略は、包括的で適応性のあるセキュリティ文化を構築することで、クラウドセキュリティのニーズに対応します。
クラウドセキュリティ戦略が重要な理由
データを安全に保ちながらクラウドコンピューティングのメリットを得たい企業には、安全なクラウド戦略が必要です。組織は、サイバーリスクへの対処、競争優位性の獲得、フルスタックの可視性の確保、プロアクティブなセキュリティの導入、ビジネスの俊敏性の実現によって、資産を守り、顧客の信頼を維持できます。
- サイバー脅威を軽減:データ侵害、収益の損失、評判の毀損を防ぐ強固なセキュリティ手順を導入します。機密データを不正アクセスから保護します。
- 競争優位性を獲得:適切に設計されたクラウドセキュリティ戦略にデータ保護手法を組み込み、顧客の信頼を育み、競合との差別化を図ります。
- フルスタックの可視性を確保:クラウドインフラ全体を完全に可視化し、セキュリティ上の懸念を特定して解決できるようにします。すべてのリソースを包括的に把握し、異常を検出して迅速に対応します。
- プロアクティブなセキュリティを導入:自動化技術を使って脆弱性スキャンや設定ミスのチェックを行い、脅威が発生する前に特定して対処します。事故を防ぎ、脅威の深刻度を抑えます。
- 企業の俊敏性を実現:新しいクラウドサービスを統合し、変化するビジネスニーズに合わせてセキュリティ運用を拡張します。変化するビジネスニーズに対応できるよう、セキュリティ計画の柔軟性を維持します。
堅牢なクラウドセキュリティ戦略の主要コンポーネント
クラウド環境を適切に保護するには、可視性、エクスポージャー管理、防止、検知、対応という5つの主要なクラウドセキュリティ戦略コンポーネントを優先します。これらに注力することで、組織は資産と業務を守る、包括的で成功につながるクラウドセキュリティ戦略を策定できます。
- 可視性:動的なリソースを効果的に管理・保護するため、クラウドアーキテクチャを完全に把握します。見えないものは保護できないため、可視性がなければセキュリティリスクにさらされるおそれがあります。
- エクスポージャー管理:脆弱性を解消し、ITチームとセキュリティチームを連携させることでリスクを低減します。効果的なエクスポージャー管理には、企業活動を妨げる可能性のあるリスクに優先順位を付け、低減するためのチームワークが必要です。
- 防止制御:クラウド環境向けに特別に設計されたセキュリティ制御を導入します。クラウドへの移行に伴い、既存ツールとの互換性を確認し、 新たな攻撃経路や新たに出現するリスクに対応できるよう制御を更新します。
- 検知:セキュリティ侵害を迅速に検知し、被害を抑えます。サイバーセキュリティの専門家が不足しているため、自動化システムや第三者サービスを利用して環境内の異常を常時監視・検知します。
- 対応:侵害への対処における役割、責任、プロセスを明記した対応計画を文書化し、維持します。インシデントへの対応と復旧を確実に成功させられるよう、この戦略を定期的にテスト、レビュー、更新します。
堅牢なクラウドセキュリティ戦略を構築する7つのステップ(テンプレート付き)
強固なクラウドセキュリティ戦略を策定するには、現在の環境のレビュー、コスト評価、セキュリティ目標の設定、アーキテクチャの設計、ポリシーの作成、ソリューションの導入、継続的なテストを含む統合的な取り組みが必要です。これにより、クラウドへの移行中およびクラウド運用中の組織のデータとアプリを保護できます。
戦略の有効性を維持するには、新しいサービス、機能、脅威に対応できる動的で適応性のあるものにする必要があります。包括的なクラウドセキュリティ計画を策定・維持するための体系的な方法を以下に示します。
現在のクラウド環境を評価する
まず、ITエコシステムの状態を評価します。非効率な点を特定し、既存インフラとの比較に使うベースラインを作成します。クラウドへの移行に適したアプリケーションを判断します。ストレージ容量、データの種類、ネットワーク環境、分析アプリケーションを検討します。この調査は、移行の判断や計画の策定に役立ちます。
コストとリソースを評価する
現在のITインフラにかかるコストとリソースを評価します。物理サーバー、保守、人員に関連する費用を調査します。これらの支出を、クラウド移行によって得られる可能性のある節約や効率化と比較します。評価結果により、クラウドへの移行を正当化し、生産性と費用対効果の向上可能性を示せます。
セキュリティ目標と要件を定義する
組織のニーズと規制上の制約に応じて、具体的なセキュリティ目標と基準を設定します。保護対象、必要なセキュリティレベル、達成すべきコンプライアンス基準を定義します。この段階により、セキュリティ計画を企業目標に沿わせ、固有のセキュリティ要件を満たせます。
クラウドセキュリティアーキテクチャを設計する
クラウド環境向けのセキュリティアーキテクチャを構築します。設計プロセスでは、ネットワークセキュリティ、データ保護、ID管理、アクセス制御を検討します。適切に構成されたアーキテクチャは、セキュリティ対策を適用し、クラウドリソースを効率的に保護するための強固な基盤となります。
セキュリティポリシーと手順を策定する
クラウド運用の指針となる包括的なセキュリティポリシーと手順を作成します。データセキュリティ、インシデント対応、アクセス管理、コンプライアンスに関するポリシーを盛り込みます。明確なポリシーにより、セキュリティ手法を一貫して適用し、体系的にリスクを管理できます。
セキュリティ対策を実施する
戦略に定めたセキュリティ対策を実施します。暗号化、監視、脆弱性管理、脅威検知のためのテクノロジーの導入などが含まれます。これらの手順を実施することで、潜在的な攻撃や脆弱性からクラウド環境を保護できます。
戦略をテストし、改善する
クラウドセキュリティ計画の有効性を確保するため、定期的にレビューして改善します。脆弱性評価、侵入テスト、セキュリティインシデントのシミュレーションを実施します。そのデータを利用してセキュリティ体制を継続的に更新・強化し、新たな脅威やクラウド環境の変化に対応します。
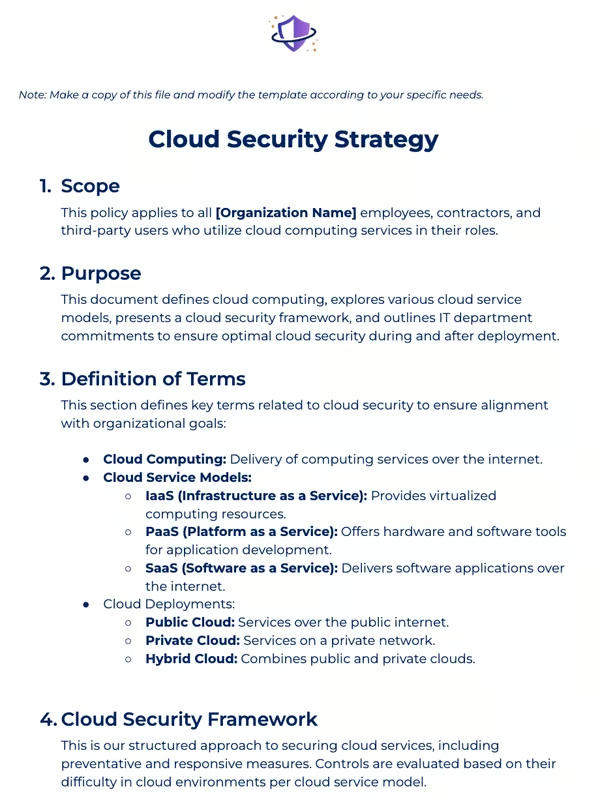
クラウドセキュリティ戦略テンプレート
このダウンロード可能なテンプレートは、固有の要件を満たすカスタマイズされたクラウドセキュリティ戦略を策定する際に役立ちます。文書を全体または一部のガイドとして利用し、自社独自のアプローチを作成してください。以下の画像をクリックすると、コピーをダウンロードして編集できます。
クラウドセキュリティ戦略における一般的な脆弱性
データ侵害、設定ミス、内部脅威、DDoS攻撃などの脆弱性は、クラウドセキュリティ対策の有効性を低下させます。強固なアクセス制御、自動化された設定管理、効果的なIAMポリシー、DDoS対策などの予防策を導入することで、組織はこれらのリスクを低減し、クラウドのセキュリティ体制を改善できます。
データ侵害
データ侵害は、サイバー攻撃、内部脅威、クラウドサービスの脆弱性など、さまざまな経路で発生します。攻撃者は脆弱性を悪用して機密情報にアクセスし、不正な開示を引き起こす可能性があります。
データ侵害を軽減するには、堅牢なアクセス制御、暗号化、継続的な監視を使用します。セキュリティプロセスを定期的に更新し、脆弱性評価を実施して、悪用される前に潜在的な欠陥を検出・修正します。
設定ミス
設定ミスは、クラウドリソースやサービスが正しく設定されていない場合に発生します。一般的には、人為的なミスや知識不足が原因です。これにより、意図せずデータが露出し、セキュリティ上の問題が生じる可能性があります。
設定ミスを防ぐには、自動化ツールを使ってエラーを検出・修正します。設定管理の基準を策定して徹底し、従業員にはクラウドの設定と保守に関するベストプラクティスに従うよう促します。
内部脅威
内部脅威とは、クラウドシステムやデータにアクセスできる従業員または請負業者による違法または不注意な行為を指します。こうした人物は、意図的または意図せずにデータ侵害やその他のセキュリティ脆弱性を引き起こす可能性があります。
内部脅威を低減するには、強固なIDおよびアクセス管理(IAM)ポリシーを確立します。最小権限アクセスや定期的なアクセスレビューなどが含まれます。従業員にセキュリティプラクティスを教育し、通常とは異なる行動に注意します。
DDoS攻撃
分散型サービス拒否(DDoS)攻撃は、クラウドサービスに大量のトラフィックを送りつけ、承認されたユーザーが利用できない状態にします。攻撃者はボットネットを使ってリソースに大量のトラフィックを送り、サービス停止を引き起こします。
DDoS攻撃を低減するには、DDoS防御テクノロジーとトラフィックフィルタリングの仕組みを導入します。DDoS緩和サービスを提供するクラウドサービスプロバイダーと連携し、大量のトラフィックや攻撃に耐えられるようアーキテクチャを設計します。
クラウドにおける主要なセキュリティ問題について解説したガイドを確認し、クラウドの脅威、リスク、課題の違いを把握しましょう。それぞれのリスクを適切に防止して、クラウドセキュリティ対策を改善する方法を学べます。
クラウドセキュリティ戦略の構築における一般的な課題と落とし穴
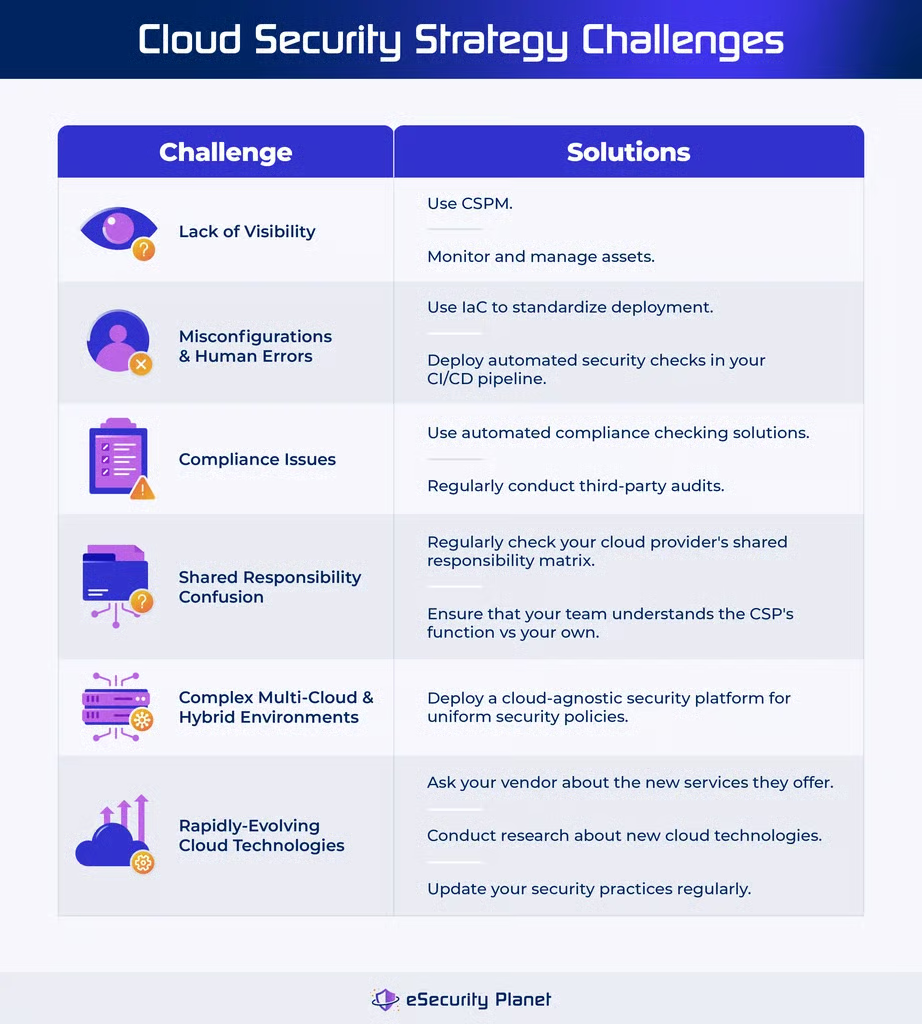
効果的なクラウドセキュリティ戦略の策定には、可視性の不足、設定ミスと人為的エラー、コンプライアンスの問題、責任共有モデルの問題、複雑なクラウド環境、継続的に進化するクラウドツールへの対応など、多くの課題が伴います。効果的なツールと手法でこれらの問題に対処し、資産を保護しながら変化するクラウド環境に適応できる強固なクラウドセキュリティ計画を策定します。
可視性の不足
クラウドに移行する企業は、資産に対する完全な可視性を失うことが少なくありません。その結果、脆弱なエンドポイント、設定ミスのあるリソース、従業員が許可されていないアプリケーションを使用するシャドーITの問題につながる可能性があります。
解決策:クラウド環境を可視化するには、クラウドセキュリティポスチャ管理(CSPM)ツールを使用します。クラウド資産を適切に監視・管理することで、これらのテクノロジーはセキュリティ上の問題とクラウド全体のセキュリティ状態の特定に役立ちます。
設定ミスと人為的エラー
クラウドのプロビジョニングは複雑かつ迅速に行われるため、設定エラーが発生しやすく、攻撃者に悪用されることがあります。設定時の人為的エラーも、セキュリティ脆弱性につながる可能性があります。
解決策:インフラストラクチャ・アズ・コード(IaC)を使用して、デプロイメントを標準化・自動化します。CI/CDパイプラインに自動化されたセキュリティチェックを導入し、本番稼働前に設定ミスを検出・修正します。
規制基準への準拠
複数の法律や規制を順守することは、クラウドインフラの動的な性質もあり、困難な場合があります。複数の分野や業界にまたがるコンプライアンス規制に対応し続けることは容易ではありません。
解決策:個々の規制要件に適合した自動コンプライアンスチェックソリューションを導入します。コンプライアンス評価が客観的かつ完全であることを確認するため、第三者監査を定期的に実施します。
責任共有モデルの混乱
責任共有モデルでは、セキュリティ責任をクラウドプロバイダーと顧客に割り当てます。この区別を誤解すると、セキュリティ対策の適用範囲に抜けが生じ、重要な領域が脆弱なままになる可能性があります。
解決策:セキュリティ上の責任を理解するため、クラウドプロバイダーの責任共有マトリクスを定期的に確認します。セキュリティのあらゆる側面を適切にカバーするため、プロバイダーの役割と自社の役割の関係を従業員に理解させます。
複雑なマルチクラウド環境とハイブリッド環境
複数のクラウドプロバイダーを管理したり、オンプレミスとクラウドのソリューションを組み合わせたりすると、セキュリティ体制に一貫性がなくなり、統一されたセキュリティ基準の適用が難しくなる可能性があります。
解決策:クラウドに依存しないセキュリティプラットフォームを導入し、複数の環境に共通するセキュリティポリシーを確立します。この手法により、一貫した保護を実現し、さまざまなクラウド環境やハイブリッド環境全体のセキュリティ管理を簡素化できます。
急速に進化するクラウドテクノロジー
クラウドサービスの急速な拡大により、新たな機能と潜在的な問題が生じています。こうした変化を先取りすることで、安全なクラウド戦略を維持できます。
解決策:既存のベンダーに問い合わせるか、クラウドセキュリティテクノロジーを調査して、新しいサービスとそれらがもたらす潜在的なリスクを把握します。新たなリスクに対処し、プロアクティブな状態を維持するため、セキュリティプラクティスを定期的に更新します。
クラウドセキュリティ戦略のベストプラクティス9選
効果的なクラウドセキュリティ戦略とベストプラクティスを導入することで、クラウド上のデータとアプリを保護できます。環境を理解し、可視性を確保し、リスクを認識し、ガバナンスフレームワークを順守し、多層型セキュリティソリューションを導入することで、潜在的な脅威からデータとアプリケーションを効果的に保護できます。
クラウド環境を理解する
セキュリティ戦略を策定する前に、クラウド環境を十分に理解します。セキュリティ対策を効果的に設計するため、保有するデータとアプリケーションの種類、および関連するリスクと脆弱性を特定します。
クラウド全体の可視性を確保する
クラウドインフラへの完全なアクセスを確保します。チーム固有の正規化やセグメンテーションを含め、すべてのクラウドアーキテクチャで100%の可視性を確保します。RBAC、完全なインベントリ、自動検知、設定の可視化などの機能を導入します。自動化された継続的な可視化により、環境の状況を監視できます。
重要なクラウドリスクを特定・修正する
ワークロードとクラウドのリスクを理解し、攻撃経路を特定して、重要な問題に優先順位を付けます。エクスポージャー分析、設定ミス・脆弱性管理、安全なシークレット保管、攻撃経路分析など、クラウドツールの機能を導入します。未解決の重大な問題の数を監視し、時間の経過に伴う全体的な減少を評価します。
一般的なクラウドの脅威を認識する
クラウド環境における内部および外部の脅威を特定します。悪意のある内部関係者、ハッカー、サイバー犯罪者などが含まれます。脅威インテリジェンスを活用して潜在的な脅威を常に把握し、それに応じてセキュリティ体制を調整します。
クラウドガバナンスフレームワークを確立する
データセキュリティ、システム統合、クラウドのデプロイメントを監督するクラウドガバナンスフレームワークを作成します。これにより、リスク管理、データ保護、規制要件への準拠を実現できます。変化するコンプライアンス要件を反映するため、ガバナンスポリシーを定期的に更新します。
「シフトレフト」アプローチを採用する
「シフトレフト」手法を使い、アプリケーション開発ライフサイクルの早期段階でセキュリティ対策を導入します。本番前のセキュリティテスト、脆弱性スキャン、コンプライアンス評価をCI/CDパイプラインに直接統合し、問題を予測して解決します。
多層型セキュリティを導入する
多層型セキュリティ手法を使ってクラウド環境を保護します。ネットワークとデータを完全に保護するため、ファイアウォール、侵入検知・防御システム、セキュリティ情報・イベント管理(SIEM)ツールを導入します。
データを暗号化する
暗号化ツールを利用して、クラウド上の機密データを保護します。転送中と保存中の両方でデータが暗号化されるようにします。不正アクセスを防ぐため、暗号化をセキュリティ戦略に必須の要素として組み込みます。
インフラを監視・監査する
クラウドインフラを定期的に監視・監査します。セキュリティ上の問題を迅速に発見して対応するため、ログとセキュリティアラートを確認し、脆弱性評価を頻繁に実施します。
上記のベストプラクティスをクラウドセキュリティのベストプラクティスと組み合わせることで、クラウド保護を強化できます。
ケーススタディと実例
Toyotaのデータ侵害、Atlassian Jiraのデータベース問題、Microsoftの障害など、現実に発生したクラウドインシデントは、強固なセキュリティ対策の重要性を浮き彫りにしています。これらの事例は、クラウドセキュリティの不備が深刻な混乱を引き起こす可能性を示しています。
「Cybersecurity Insiders 2023 cloud report」によると、セキュリティ専門家の95%がパブリッククラウドのセキュリティを深く懸念しています。これは、十分に認識されていない危険に対処するために、継続的な教育、適応性のあるソリューション、効果的な手法が重要であることを示しています。クラウドセキュリティを強化するには、包括的な保護対策を導入し、継続的なトレーニングに投資するとともに、リスクと障害の影響を低減できるよう戦略を調整します。
Toyota、2023年に26万件の顧客データを流出
侵害を受けたToyotaでは、設定ミスのあるクラウド環境が原因で2023年6月に侵害が発生し、26万顧客分のデータが流出しました。侵入は数年間発見されず、車載機器のIDや地図データの更新情報などの機密情報が露出しました。
安全なクラウド戦略でできること:
- 設定管理:IaCと自動化された設定管理を使用して、設定ミスを防ぎます。設定を定期的にレビューして更新します。
- 継続的な監視:CSPMツールを導入して設定を常時監視し、設定ミスの兆候となる異常を検出します。
- インシデントの検知と対応:効果的なインシデント検知手法を導入して侵害を早期に検知し、露出時間を短縮します。
データベースのアップグレードがAtlassian Jiraに影響
Atlassianのプロジェクト管理プラットフォームJiraでは、予定されていたデータベースのアップグレードに関連する問題により、2024年1月に障害とダウンタイムが発生しました。多くのJiraサービスが影響を受け、約4時間にわたって利用できなくなりました。
安全なクラウド戦略でできること:
- 変更管理:デプロイ前に変更を十分にテスト・検証します。バックアップとロールバックの手順を用意しておきます。
- 災害復旧:サービスが復旧し、冗長化とフェイルオーバーのソリューションが機能するよう、災害復旧戦略を策定して定期的にテストします。
- パフォーマンス監視:パフォーマンス監視テクノロジーを使用して、エンドユーザーに影響が及ぶ前に問題を特定・解決します。
2024年に相次いだMicrosoftの障害
2024年7月、MicrosoftではさまざまなAzureサービスとMicrosoft 365に影響する大規模な障害が発生しました。7月13日には、AzureのOpenAIサービスで設定更新を行った際、未使用のリソースが削除されたことで問題が発生し、ストレージとコンピューティングの両リソースに影響しました。その後、7月18日から19日にかけても障害が発生し、米国中部リージョンの接続およびサービス管理の運用に影響を及ぼしました。
さらに、この問題によりMicrosoftのステータスページやその他のサービスにも障害が発生しました。こうした混乱は、根本原因をめぐる混乱を生じさせたCrowdStrikeの不具合のある更新によって、さらに深刻化しました。
安全なクラウド戦略でできること:
- 設定管理:更新や変更を体系的に処理できる、堅牢な設定管理戦略を策定します。設定変更を本番稼働させる前に検証する自動化ツールを使用します。
- レジリエンスと冗長化:障害発生時もサービスを継続できるよう、クラウドアーキテクチャに冗長化を組み込みます。マルチリージョンのデプロイメントを使用して、リージョン固有の問題の影響を軽減します。
- インシデントコミュニケーション:障害発生中もユーザーとの明確なコミュニケーション経路を維持します。チームが実施したすべての緩和策を含め、影響を受けたすべてのユーザーにタイムリーなステータス更新を提供します。
- 冗長化とフェイルオーバーの計画:継続的なサービス可用性と自動的なトラフィックの再ルーティングを実現し、障害の影響を低減するため、冗長化とフェイルオーバー対策を含む戦略を策定します。
よくある質問(FAQ)
クラウドファースト戦略とは?
クラウドファーストのアプローチでは、オンプレミスのインフラよりもクラウドベースのソリューションを優先します。組織は自社でテクノロジーインフラを構築・管理するのではなく、外部のクラウドサービスを利用します。この手法ではプロバイダーのインフラを利用して効率的で高品質なサービスを提供し、社内運用と比べて拡張性、柔軟性、保守コストの低減を実現します。
クラウドネイティブセキュリティにおける4つのCとは?
クラウドネイティブセキュリティにおける4つのC、すなわちコード、コンテナ、クラスター、クラウドは、階層型のセキュリティ戦略を構成します。コードセキュリティは、アプリケーションコードとAPIの保護を意味します。コンテナセキュリティは、DockerやKubernetesなどのコンテナランタイムの保護に重点を置きます。クラスターセキュリティは、コンテナを稼働させるインフラに重点を置きます。クラウドセキュリティは、基盤となるクラウドインフラの安全性を確保します。
クラウドセキュリティにおける5つの柱とは?
クラウドセキュリティは、IDおよびアクセス管理(IAM)、データ暗号化、ネットワークセキュリティ、コンプライアンスとガバナンス、インシデント対応と復旧という5つの柱で構成されます。
- IAM:認証と認可、疑わしいアクティビティの継続的な監視を通じて最小権限の原則を徹底し、クラウドリソースへのユーザーアクセスを管理します。
- データ暗号化:保存中および転送中のデータを暗号化します。エンドツーエンド暗号化も含まれ、セキュアな鍵管理を使用して、権限のないユーザーがデータを読み取れないようにします。
- ネットワークセキュリティ:ファイアウォール、仮想プライベートクラウド(VPC)、ネットワークセグメンテーション、セキュリティグループを使用して、不正アクセスを防止し、トラフィックを制御します。
- コンプライアンスとガバナンス:監査証跡、コンプライアンスフレームワーク、自動チェックを使用して、規制要件や業界標準への準拠を確保します。
- セキュリティインシデント対応と復旧:検知ツール、対応計画、コミュニケーションプロトコル、復旧手法、事後分析を使用して、セキュリティインシデントを管理します。
結論:安全なクラウド戦略で保護を強化する
クラウドセキュリティ戦略により、障害が発生してもビジネスを継続できます。ただし、これによって提供されるのは保護の1つの層にすぎません。クラウド保護を既存のネットワークセキュリティ対策と統合し、潜在的なリスクを特定して、適切なテクノロジーを使用しましょう。この包括的な方法により、障害に対する強固な防御を実現し、クラウド環境とネットワーク全体を保護できます。
組織を保護する方法を、このクラウドセキュリティの基礎を網羅したガイドで学びましょう。データ保護、規制コンプライアンス、アクセス制御について学び、課題に効果的に対処してベストプラクティスを適用する方法を身につけます。