

















クラウド構成管理は、クラウドの構成設定、パラメーター、ポリシーを運用・制御し、クラウドサービスを効率化するとともにセキュリティを確保する。仮想マシン、ストレージリソース、ネットワーク、アプリケーションの変更管理もその対象となる。構成管理によって、企業はインフラ環境全体を自動化と一元管理で効率的に運用しながら、セキュリティとコンプライアンスを維持できる。
本ガイドでは、クラウド構成管理の重要性、主な構成要素、セキュリティ上のメリット、課題、ベストプラクティスを解説する。
クラウド構成管理がセキュリティに重要な理由
クラウド構成管理がセキュリティに不可欠な理由は次のとおりだ。
- 複雑なクラウド環境:クラウドサービスは動的に変化するため、構成ミスが起こりやすくなり、セキュリティリスクにさらされる可能性がある。適切な管理によって、こうしたリスクを軽減できる。
- 一般公開されるリソース:クラウドリソースはデフォルトで公開されているため、機密データへのアクセスを制限する必要があり、データセキュリティには安全な構成が重要であることが分かる。
- 新しいテクノロジー:サーバーレスコンピューティング、コンテナ、マイクロサービスの登場により、新たなセキュリティ上の懸念が生じている。効果的に保護するには、正確な設定が必要だ。
- コンプライアンス要件:厳格な規則に対応するには、構成を綿密に管理する必要がある。クラウドリソースを定められたセキュリティ基準に準拠させることが重要だ。
- アイデンティティーおよびアクセス管理:IAMの制御は、承認された人やシステムだけがリソースにアクセスできるようにするうえで不可欠であり、アイデンティティーおよびアクセス管理における安全な設定の必要性を示している。
クラウド構成管理の主な構成要素
クラウド構成管理は、クラウドリソースとアプリケーションを意図した状態に一貫した自動化方式で定義、提供、維持するために連携する、幅広い構成要素で成り立っている。主な構成要素は次のとおりだ。
- クラウドコンピューティングプラットフォーム:サービスプロバイダーによって利用できる構成ツールやサービスが異なり、それぞれ独自のAPIと管理ツールを備えている。
- クラウドデプロイモデル:パブリック、プライベート、ハイブリッドの各デプロイメントでは、構成要件が異なる。プライベートクラウドではより厳格なセキュリティが求められる場合があり、設定にも影響する。一方、ハイブリッド環境ではオンプレミスとクラウドの両方の構成を扱う。
- クラウドネットワーク構成:ネットワーク設定、サブネット、ファイアウォール、ルーティング構成は、クラウドサービス間の通信を正常に行うために不可欠であり、構成ツールによって意図した状態に合わせて管理される。
- クラウドコンピューティング構成:仮想マシン、サーバー設定、アプリケーション構成は、構成ツールを使って一貫性を保ちながら作成・維持される。これにより、サイズ、ストレージ、OS、アプリケーションパラメーターなどの要件が意図した状態に一致する。
- クラウドストレージ設定:構成管理では、データストレージ、アクセス権限、バックアップルールを定め、ツールによってストレージ設定を一貫性を保ちながら定期的に管理できるようにする。
- クラウドセキュリティポリシー:ルール、アクセス制限、暗号化設定などのセキュリティポリシーを確立・適用することが不可欠だ。構成ツールによって、これらの設定を企業のセキュリティ基準に合わせる。
- クラウドセキュリティ構成:構成ツールはクラウドセキュリティのベストプラクティスと安全なデフォルト設定を実装し、サービスが初めから安全に構成されるようにする。また、安全な構成からの逸脱を迅速に特定して修正できる。
- クラウドへのデプロイと移行経路:構成管理ソリューションは、定義済みの計画に従ってリソースを提供し、既存システムをクラウドへ移行する間も構成を維持することで、デプロイを簡素化する。
クラウド構成管理によるセキュリティ上の10のメリット
クラウド構成管理は、クラウドインフラのセキュリティにおいて不可欠なプロセスであり、防御の強化、コンプライアンスの確保、インシデントへの対応に役立つ。こうしたメリットにより、企業はクラウドを適切に運用し、データを保護するとともに、ステークホルダーからの信頼を維持できる。
- 効果的なアクセス制御管理を可能にする。効果的な構成管理によって、アクセス許可と権限を正確に制御できる。きめ細かなアクセス制御により、承認された人だけが必要な権限を持つようにし、不正アクセスのリスクを低減する。
- 説明責任を果たし、監査証跡を提供する。構成管理テクノロジーは監査証跡を作成し、変更の監視と構成変更に対する説明責任を可能にする。監査証跡によって透明性が高まり、フォレンジック調査を支援するとともに、禁止または不適切な変更を行った個人の責任を明確にできる。
- セキュリティ制御を自動化する。自動化された構成管理でセキュリティ制御を実装すれば、セキュリティ対策を一貫して適用できる。自動化されたセキュリティ制御は、手作業による見落としのリスクを下げ、ルールを体系的に適用し、環境の安全性とコンプライアンスを維持する。
- 暗号化ポリシーを適用する。暗号化ポリシーを適用することで、転送中および保存中のデータを保護するとともに、機密性に関する懸念に対処し、セキュリティのベストプラクティスに準拠できる。
- セキュリティ態勢を改善する。構成ミスを特定して修正することで、セキュリティ上の欠陥、攻撃、データ侵害に対する脆弱性を最小限に抑えられる。
- インシデント対応計画を支援する。構成管理は、環境の状態を全体的に把握することでインシデント対応計画を支援する。文書化され、頻繁に更新される構成状態があれば、セキュリティ問題の発生時にインシデント対応チームが迅速かつ効果的に行動できる。
- コンプライアンスを向上させる。クラウド構成をセキュリティ基準に準拠させることで、企業は規制上の義務(GDPR、SOX、ISO27001など)を果たし、コンプライアンス監査に合格できる。
- 迅速な検知と対応を実現する。構成を継続的に監視することで、セキュリティ上の問題をすばやく特定し、迅速に対応できる。被害が発生する可能性を抑えながら、安全な運用環境の維持にもつながる。
- 安全なデフォルト設定を実装する。構成管理によって安全なデフォルト設定を適用すれば、リソースに最低限のセキュリティレベルを備えた状態で提供できる。安全なデフォルト設定は攻撃対象領域を縮小し、開始時点から安全な構成の基盤を築くことで、潜在的なリスクを最小限に抑える。
- 脆弱性を迅速に修正する。自動化された構成管理ツールは、脆弱性を検知して修正できる。脆弱性を迅速に修正することで、攻撃者に悪用される時間を短縮し、クラウド環境のセキュリティ態勢を強化できる。
クラウド構成管理における10の課題
クラウド構成管理の複雑さに対応する際には、コンプライアンスの問題からセキュリティリスクまで、さまざまな課題が生じる。効率的なクラウド運用には、これらの問題への対処が不可欠だ。
- 複雑さ:クラウドシステムは動的かつ変化しやすいため、構成が複雑になり、デプロイに失敗する可能性がある。
- の管理:マルチクラウドおよびハイブリッドクラウド環境複数のクラウドプロバイダーやハイブリッド環境にまたがって構成を管理すると、複雑さと潜在的なコストが増す。調整と一貫性の維持が難しくなり、専門的なリソースや手法が必要になる。
- コスト:リソースの過剰プロビジョニングや構成ミスによって、予期せぬ費用が発生する可能性がある。不十分なリソース管理は、財務上の非効率や予算超過につながる。
- ネイティブツールの不足:クラウドサービスに標準搭載されたツールは基本的な機能を提供する一方、複雑な設定要件には対応できない場合がある。特定の構成要件を適切に満たすには、企業が追加のサードパーティー製ツールに投資しなければならないこともある。
- 人的ミス:手作業による入力が原因の構成ミスは、セキュリティリスクや運用上の問題を引き起こす可能性がある。人為的な構成ミスによって、セキュリティ侵害、サービス停止、運用上の危険の増大につながることがある。
- 不十分なデプロイ計画:デプロイ段階で準備が不足していると、構成管理の問題やプロジェクトの失敗につながる可能性がある。計画の不十分なデプロイは、高コスト、運用の非効率、組織内の不満を招くことがある。
- スケーラビリティの問題:企業の拡大に伴い、設定やデプロイ方法の変更が必要になると、こうした問題が発生する可能性がある。スケーラビリティの課題に対処できなければ、パフォーマンスのボトルネックが生じ、事業の成長が阻害される。
- 一貫性のない変更管理:一貫した変更管理のアプローチがなければ、追跡されない、または承認されていない構成変更が発生する可能性がある。一貫性のない変更管理は構成ドリフトを引き起こし、安定して安全なシステムの維持を困難にする。
- 可視性の不足:構成状態を把握できないと、効率的な監視やトラブルシューティングが妨げられる可能性がある。構成エラーの発見と修正が難しくなり、長時間のダウンタイムやセキュリティ脅威の増大につながることがある。
- コンプライアンスの確保:構成を規制基準に準拠させることは、特に規制の厳しい業界では困難な場合がある。コンプライアンス違反は、企業に法的問題、罰金、評判の低下をもたらす可能性がある。
クラウド構成の10のベストプラクティス
効果的なクラウド構成管理を実現するには、次のベストプラクティスを検討するとよい。
- IaC(Infrastructure as Code)を使用する。構成設定をバージョン管理に保存し、IaCを使用して、自動デプロイのコードレビューを実施することで、バージョン管理と一貫性を確保する。
- 目的に特化したツールを導入する。クラウド環境に最適化するため、クラウド専用ツールを使用してアクセス制限とセキュリティ規則を実装する。
- 最小権限の原則に従う。セキュリティ態勢を改善するため、役職やユーザーごとにアクセスと権限を必要最小限に抑える。
- 自動化する。自動化とオーケストレーションを使用して手作業による構成作業を最小限に抑え、効率的かつ一貫したデプロイを実現する。
- 従業員を訓練し、スキルを向上させる。トレーニングに投資して、スタッフがクラウドの構成、セキュリティのベストプラクティス、適用可能なテクノロジーを理解できるようにする。
- 定期的に監査を実施する。継続的なセキュリティとコンプライアンスを確保するため、構成を定期的に見直して監査し、潜在的な脆弱性を特定して修正する。
- 無料のオープンソースツールを使用する。オープンソースのクラウドセキュリティ態勢管理(CSPM)ツールをマルチクラウドおよびハイブリッド環境で使用することを検討し、柔軟性と費用対効果を高める。
- クラウドデプロイ計画を適切に実行する。効果的なデプロイを実現するため、ベースラインを作成して維持し、自動化ツールを活用し、問題を記録するとともに、クラウドサービスプロバイダーのツールに従う。
- テスト計画を作成して分析する。一般的なインフラコンポーネント、下位環境のコードをテストし、データの完全性を確認し、ロードバランサーの構成を検証して、災害復旧シナリオを実行する。
- テスト結果を分析する。成功要因を検討し、テスト条件を文書化し、パフォーマンスデータをベースラインと比較し、特定のシナリオにおけるパフォーマンスを確認して、SLAへの準拠を確保する。これらすべてが、信頼性の高い最適なクラウド構成につながる。
こちらも参照:
クラウド構成管理向けツールのトップ3
[missing image]
SolarWinds
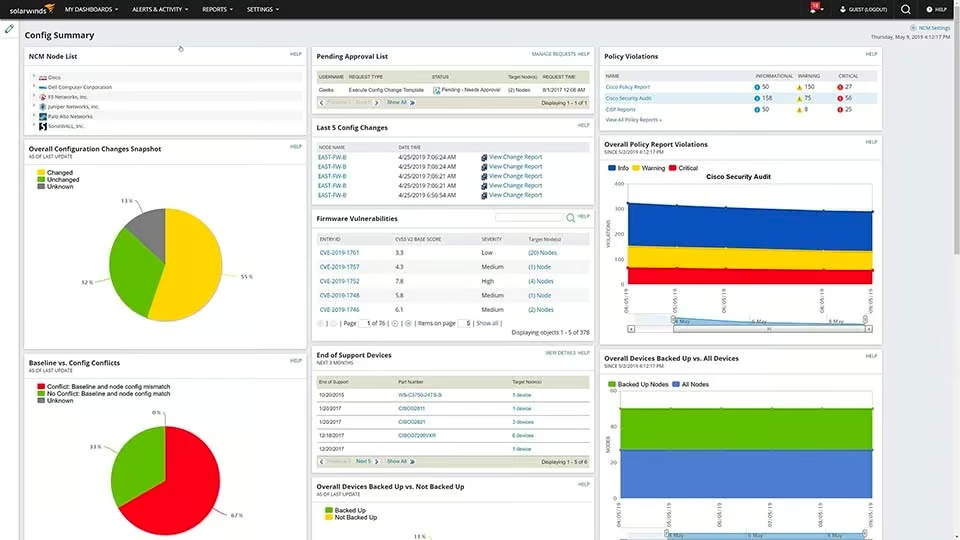
SolarWinds Network Configuration Managerは、クラウド構成管理にも機能を拡張し、クラウドベースのネットワークインフラ向けに、自動バックアップ、変更追跡、コンプライアンスレポートなどの機能を備えたソリューションを提供する。リアルタイムの構成アラーム、バージョン管理、一括変更をクラウド構成に容易に適用でき、安定性とコンプライアンスを確保する。これにより、オンプレミスとクラウドのネットワーク構成を管理しながら、効率とパフォーマンスを向上させられる。
GitHub
GitHubはクラウド構成管理プラットフォームであり、円滑なコラボレーションとバージョン管理の機能を提供する。ブランチとマージの機能により、チームは構成スクリプトを同時に操作でき、効率的な協力が可能になる。継続的インテグレーション(CI)ツールは、テスト、検証、デプロイの手順を自動化し、一貫性のあるエラーのない構成を確保する。コードレビュー機能は、ベストプラクティスとセキュリティ要件に従うことで構成の品質を高める。GitHubの課題追跡機能とプロジェクト管理機能は、設定プロセスをさらに簡素化し、クラウドインフラ管理チーム向けの包括的なソリューションを提供する。
Ansible
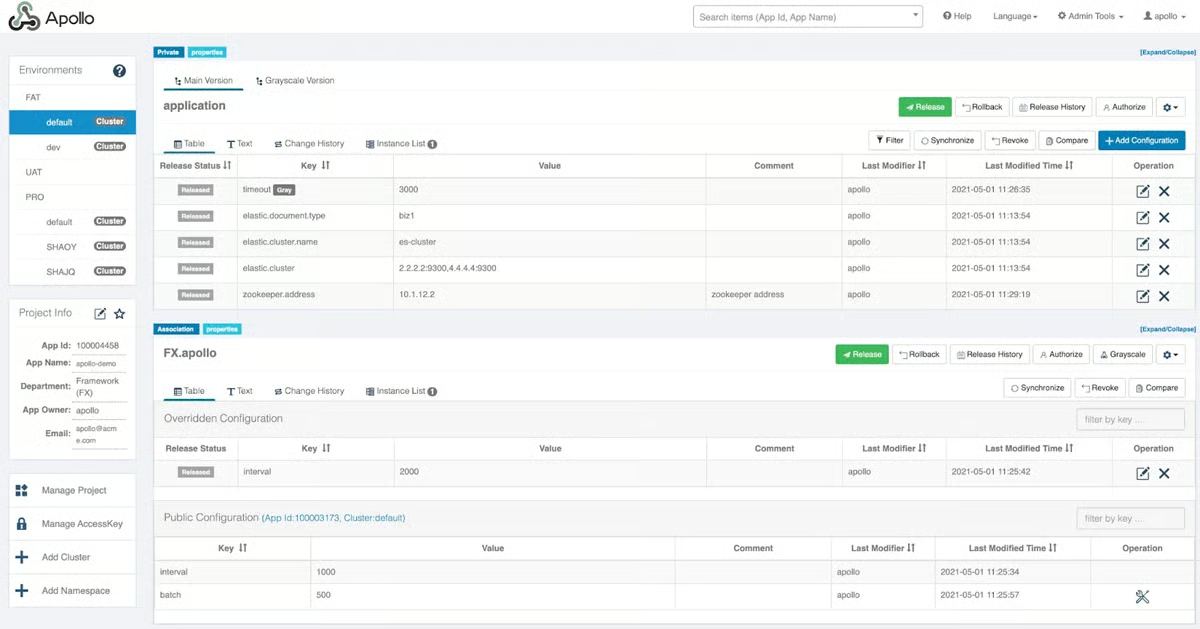
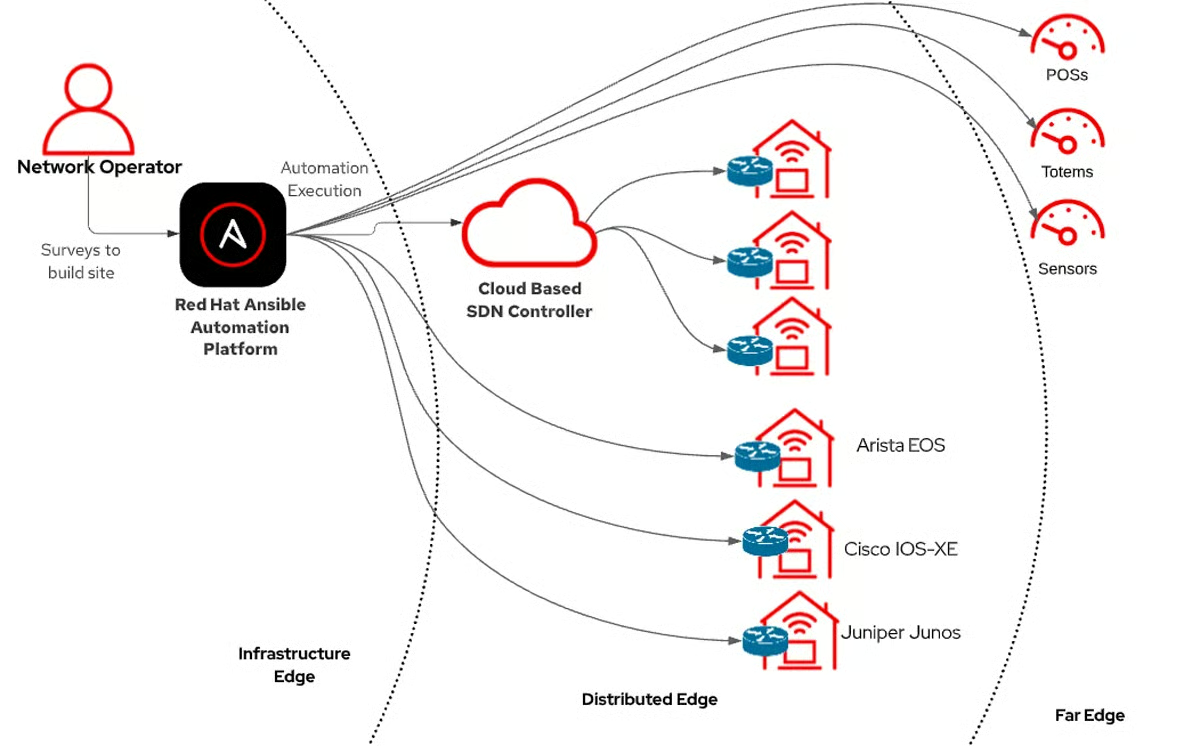
Ansibleは、リソース管理を一元化し、マルチティアデプロイを可能にすることで、IT自動化を容易にする。サーバーやストレージなど複数のコンポーネントを組み合わせ、既知の状態を確保する。Ansibleのエージェントレス設計は構成にかかる時間を短縮し、モジュールによってインフラの自動化を改善する。メリットとして、簡素化された自動化、短い学習曲線、そして単純なジョブ記述にYAMLを使用して30分で迅速にデプロイできることが挙げられる。
結論:クラウド構成管理でインフラを保護する
クラウドコンピューティングの構造が変化するなか、高度なソリューションを必要とする新たなセキュリティ課題が生じている。こうした課題を克服するには、クラウド構成管理が不可欠だ。クラウド構成管理では、手法、ツール、ポリシーを目的に応じて組み合わせることで、セキュリティ上の問題に対処するとともに、動的なクラウド環境における保護を強化する。セキュリティ態勢を向上させることで、企業は進化するテクノロジーに内在するリスクを適切に管理しながら、クラウドコンピューティングのメリットを最大限に活用できる。