













医療費請求会社へのサイバー攻撃により、126万人を超える人々の情報が流出した可能性があり、医療分野における最大のセキュリティリスクは病院の外に潜んでいることが多いと浮き彫りになった。
医療機関向け米国ソフトウェアベンダーのMedical Computer Business Services(MCBS)は、攻撃者が2025年9月22日から26日にかけて同社ネットワークに不正アクセスしたと明らかにした。
侵入は攻撃中に検知されていたものの、同社が影響を受けた個人への通知を始めたのは、5月下旬に終了した約8か月にわたる調査を経た直後のことだった。
公表された報道では、このインシデントはPEARランサムウェアグループと関連付けられており、同グループは3.3 TBのデータを盗み出したと主張している。しかしMCBSが確認したのは、不正な第三者がシステムにアクセスし、ファイルを取得した可能性があるという点だけだ。
MCBSのデータ侵害が起きた経緯
BleepingComputerによると、同社は先月下旬にこのインシデントを公表した。しかし、同社によれば正確に1,261,464人に影響したこのハッキングは、2025年にさかのぼる。
MCBSは、攻撃者がネットワークに侵入した方法や、どのようにして盗まれたデータにアクセスして持ち出すことに成功したのかについて、技術的な詳細を明らかにしていない。しかし、同社は述べている、2025年9月25日に同社ネットワークで「不正アクセスを経験した」と。
この発見を受け、同社は直ちに外部のサイバーセキュリティ専門家に連絡し、インシデントを封じ込め、その規模を特定するための調査を開始した。
Pure Extraction And Ransom(PEAR)ハッキンググループはこの侵害への関与を認め、その後、攻撃中に持ち出したと主張する3.3 TBのデータを公開した。同グループは、流出情報に含まれるものとして、人事、業務、メッセージング、ビジネスパートナーのデータを挙げた。
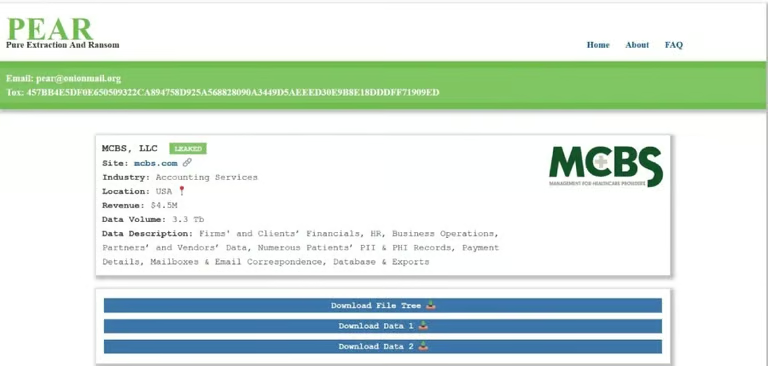
MCBSは5月28日に調査を終了し、実際に同社ネットワークからデータが盗まれたことを確認した。同社はこのインシデントをPEARの犯行とは断定しておらず、同グループが主張する3.3 TBという規模も検証していない。
誰に、どのような影響が及んだのか
MCBSは複数の米国医療機関に対し、医療費請求、保険請求処理、患者アカウント管理などのレベニューサイクルマネジメントサービスを提供しているため、今回の侵害は1社だけにとどまらなかった。
ジョージア州に拠点を置く同社によると、流出した情報は個人によって異なるが、氏名、住所、生年月日、社会保障番号、医療プランの受給者番号、健康保険番号などが含まれている可能性がある。
そのほか、病歴、患者の精神的・身体的状態、治療内容、診断情報も含まれる。
MCBSは、7つの提携医療機関も影響を受けたと指摘している。内訳は以下のとおり。
- C&C MD PC
- Nuclear Medicine and Pathology Associates
- Radiation Oncology Associates, LLP
- SkinPath Solutions, LLC
- South Georgia Radiology Consultants PC
- Stephen W. Brown & Radiology Associates of Augusta, LLP
- Vascular Radiology Associates II, LLP
今回の侵害の規模は、医療機関が繰り返し直面するサイバーセキュリティ上の課題を浮き彫りにしている。攻撃者は医療機関を個別に侵害するのではなく、複数の医療機関の機密データを一元管理する第三者ベンダーを標的にするケースが増えている。その結果、1件の侵入が多数の組織に連鎖的に拡大し、はるかに多くの個人に影響を及ぼす可能性がある。
影響を受けた個人と医療機関が取るべき対策
PEARランサムウェアグループが盗んだデータを公開したと主張し、MCBSも患者の機密情報にアクセスされた可能性を認めていることから、影響を受けた個人は、個人情報盗難、医療詐欺、フィッシング攻撃の兆候に警戒を続けるべきだ。
個人は金融、保険、医療関連のアカウントを注意深く監視し、不正利用警告またはセキュリティ凍結を設定するとともに、信用情報レポートを定期的に確認すべきだ。まだ不審な活動に気付いていない人も警戒を怠ってはならない。盗まれたデータは、最初の侵害から長い時間がたった後も繰り返し利用されたり、売買されたりすることが多いためだ。
企業は第三者ベンダーを利用する場合、ベンダーによる患者データへのアクセスを棚卸しし、最小権限と多要素認証を適用し、通常とは異なるデータのエクスポートを監視するとともに、侵害発生時の明確な通知要件を定めるべきだ。
こちらも読む:CareCloudのセキュリティインシデントが患者データを流出させ、同社が6つ保有するEHR環境のうち1つを停止させた。医療分野のSaaS侵害がもたらす運用上のリスクを浮き彫りにする事例だ。