













Une cyberattaque visant une entreprise de facturation médicale a potentiellement exposé les informations de plus de 1,26 million de personnes, soulignant que les principaux risques de sécurité dans le secteur de la santé se trouvent souvent en dehors de l’hôpital.
Medical Computer Business Services (MCBS), un éditeur américain de logiciels destinés aux prestataires de soins, a révélé que des attaquants avaient obtenu un accès non autorisé à son réseau entre le 22 et le 26 septembre 2025.
Bien que l’intrusion ait été détectée pendant l’attaque, l’entreprise vient seulement de commencer à informer les personnes concernées, après près de huit mois d’enquête qui s’est achevée fin mai.
Des informations publiques ont établi un lien entre l’incident et le groupe de rançongiciel PEAR, qui a affirmé avoir volé 3,3 To de données. MCBS a toutefois confirmé uniquement que des acteurs non autorisés avaient accédé à ses systèmes et pourraient avoir récupéré des fichiers.
Comment la fuite de données de MCBS s’est produite
Selon BleepingComputer, l’entreprise a révélé l’incident à la fin du mois dernier. Mais le piratage, qui aurait touché exactement 1 261 464 personnes, remonte à 2025.
MCBS n’a fourni aucun détail technique sur la manière dont les attaquants ont obtenu l’accès à ses réseaux ni sur la façon dont ils ont réussi à accéder aux données volées. Toutefois, l’entreprise a indiqué que, le 25 septembre 2025, elle avait « subi un accès non autorisé » à son réseau.
Après cette découverte, l’entreprise a immédiatement fait appel à des spécialistes externes de la cybersécurité, contenu l’incident et lancé une enquête afin d’en déterminer l’ampleur.
Le groupe de hackers Pure Extraction And Ransom (PEAR) a revendiqué la fuite, puis publié 3,3 To de données qui, selon lui, avaient été exfiltrées pendant l’attaque. Le groupe a notamment cité parmi les informations divulguées des données liées aux ressources humaines, aux opérations, à la messagerie et aux partenaires commerciaux.
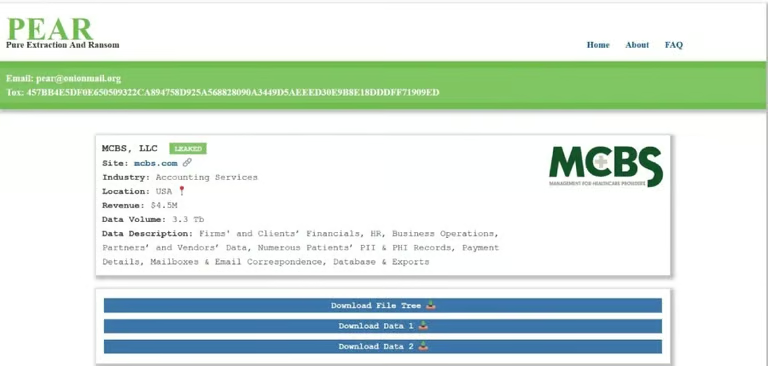
MCBS a achevé son enquête le 28 mai et confirmé que des données avaient bien été dérobées sur son réseau. L’entreprise n’a pas attribué l’incident à PEAR ni vérifié l’affirmation du groupe concernant 3,3 To de données.
Qui et quelles données ont été touchés
Comme MCBS fournit des services de gestion du cycle de revenus — notamment la facturation médicale, le traitement des demandes de remboursement et l’administration des comptes patients — à plusieurs organismes de santé américains, la fuite a largement dépassé le cadre d’une seule entreprise.
L’entreprise, basée en Géorgie, a indiqué que les informations exposées variaient selon les personnes, mais pouvaient inclure les noms, adresses, dates de naissance, numéros de sécurité sociale, numéros de bénéficiaire de régime de santé et numéros d’assurance maladie.
Les autres informations comprennent les antécédents médicaux, l’état mental et physique des patients, leurs traitements et leurs diagnostics.
MCBS a également précisé que sept organismes de santé partenaires étaient concernés. Il s’agit de :
- C&C MD PC
- Nuclear Medicine and Pathology Associates
- Radiation Oncology Associates, LLP
- SkinPath Solutions, LLC
- South Georgia Radiology Consultants PC
- Stephen W. Brown & Radiology Associates of Augusta, LLP
- Vascular Radiology Associates II, LLP
L’ampleur de cette fuite met en lumière un défi récurrent de cybersécurité pour les prestataires de soins : les attaquants ciblent de plus en plus les fournisseurs tiers qui centralisent les données sensibles de plusieurs prestataires, plutôt que de compromettre les prestataires individuellement. Une seule intrusion peut ainsi se propager à de nombreuses organisations et toucher beaucoup plus de personnes.
Mesures à prendre pour les personnes et les organismes de santé concernés
Le groupe de rançongiciel PEAR affirmant avoir publié les données volées et MCBS confirmant que des informations sensibles sur les patients pourraient avoir été consultées, les personnes concernées doivent rester attentives aux signes d’usurpation d’identité, de fraude médicale et de tentatives d’hameçonnage.
Les particuliers doivent surveiller étroitement l’activité de leurs comptes bancaires, d’assurance et médicaux, placer une alerte à la fraude ou un gel de sécurité, et consulter régulièrement leurs rapports de solvabilité. Même ceux qui n’ont pas encore remarqué d’activité suspecte doivent rester prudents, car les données volées sont souvent réutilisées ou revendues longtemps après la fuite initiale.
Les entreprises qui font appel à des fournisseurs tiers doivent inventorier les accès de ces fournisseurs aux données des patients, appliquer le principe du moindre privilège et l’authentification multifacteur, surveiller les exportations inhabituelles de données et définir clairement les obligations de notification en cas de fuite.
À lire aussi : un incident de sécurité CareCloud a exposé des données de patients et perturbé l’un des six environnements EHR de l’entreprise, mettant en évidence le risque opérationnel des intrusions visant les solutions SaaS de santé.