













Ein Cyberangriff auf ein Unternehmen für medizinische Abrechnungen hat möglicherweise Informationen von mehr als 1,26 Millionen Menschen offengelegt. Dies zeigt, dass die größten Sicherheitsrisiken im Gesundheitswesen oft außerhalb des Krankenhauses liegen.
Medical Computer Business Services (MCBS), ein US-amerikanischer Softwareanbieter für Gesundheitsdienstleister, teilte mit, dass Angreifer zwischen dem 22. und 26. September 2025 unbefugten Zugriff auf sein Netzwerk erlangt hatten.
Obwohl der Angriff noch während des Geschehens entdeckt wurde, hat das Unternehmen erst jetzt damit begonnen, die betroffenen Personen zu benachrichtigen – nach rund achtmonatigen Ermittlungen, die Ende Mai abgeschlossen wurden.
Öffentliche Berichte bringen den Vorfall mit der Ransomware-Gruppe PEAR in Verbindung, die behauptete, 3,3 TB Daten gestohlen zu haben. MCBS hat jedoch lediglich bestätigt, dass unbefugte Akteure auf Systeme zugegriffen und möglicherweise Dateien erlangt haben.
So lief der Angriff auf MCBS ab
BleepingComputer zufolge legte das Unternehmen den Vorfall Ende vergangenen Monats offen. Der Hack, von dem das Unternehmen sagt, dass er genau 1.261.464 Menschen betraf, geht jedoch auf das Jahr 2025 zurück.
MCBS machte keine technischen Angaben dazu, wie die Angreifer Zugriff auf seine Netzwerke erlangten oder wie sie die gestohlenen Daten erfolgreich abrufen und abziehen konnten. Allerdings teilte das Unternehmen mit , dass es am 25. September 2025 „unbefugten Zugriff“ auf seinem Netzwerk festgestellt habe.
Nach dieser Entdeckung kontaktierte das Unternehmen umgehend externe Cybersicherheitsexperten, schränkte den Vorfall ein und leitete eine Untersuchung ein, um dessen Umfang zu bestimmen.
Die Hackergruppe Pure Extraction And Ransom (PEAR) bekannte sich zu dem Angriff und veröffentlichte anschließend 3,3 TB Daten, die sie nach eigenen Angaben während des Angriffs exfiltriert hatte. Die Gruppe nannte unter den offengelegten Informationen Daten aus den Bereichen Personalwesen, Betrieb und Messaging sowie Daten von Geschäftspartnern.
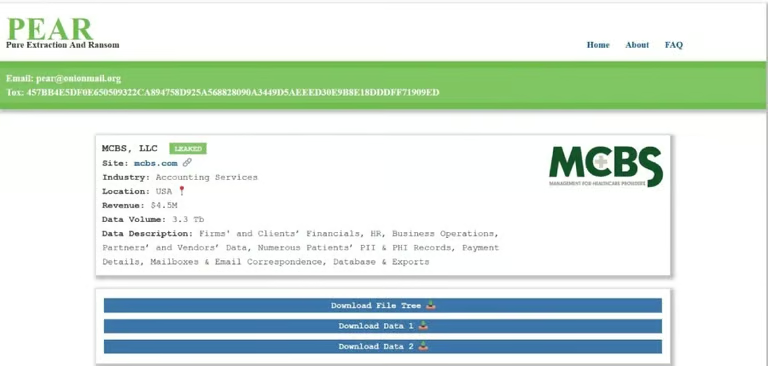
MCBS schloss seine Untersuchung am 28. Mai ab und bestätigte, dass tatsächlich Daten aus seinem Netzwerk gestohlen worden waren. Das Unternehmen hat den Vorfall jedoch nicht PEAR zugeschrieben und die Behauptung der Gruppe, 3,3 TB Daten erbeutet zu haben, nicht bestätigt.
Wer und was betroffen war
Da MCBS für mehrere US-amerikanische Gesundheitsorganisationen Dienstleistungen zur Steuerung des Erlöszyklus erbringt – darunter medizinische Abrechnungen, die Bearbeitung von Versicherungsansprüchen und die Verwaltung von Patientenkonten –, ging der Angriff weit über ein einzelnes Unternehmen hinaus.
Das Unternehmen mit Sitz in Georgia erklärte, welche Informationen offengelegt wurden, hänge von der jeweiligen Person ab. Dazu könnten Namen, Adressen, Geburtsdaten, Sozialversicherungsnummern, Mitgliedsnummern von Krankenversicherungen und Krankenversicherungsnummern gehören.
Zu den weiteren Informationen zählen die Krankengeschichte, die psychische und körperliche Verfassung der Patienten, Behandlungen und Diagnosen.
MCBS wies außerdem darauf hin, dass sieben Partnerorganisationen im Gesundheitswesen betroffen waren. Dazu gehören:
- C&C MD PC
- Nuclear Medicine and Pathology Associates
- Radiation Oncology Associates, LLP
- SkinPath Solutions, LLC
- South Georgia Radiology Consultants PC
- Stephen W. Brown & Radiology Associates of Augusta, LLP
- Vascular Radiology Associates II, LLP
Das Ausmaß dieses Angriffs verdeutlicht eine wiederkehrende Herausforderung für Gesundheitsdienstleister im Bereich Cybersicherheit: Angreifer nehmen zunehmend Drittanbieter ins Visier, die sensible Daten mehrerer Anbieter zentral verwalten, anstatt einzelne Gesundheitsdienstleister direkt zu kompromittieren. Dadurch kann sich ein einziger Angriff über zahlreiche Organisationen ausbreiten und deutlich mehr Menschen betreffen.
Maßnahmen für betroffene Personen und Gesundheitsorganisationen
Da die Ransomware-Gruppe PEAR behauptet, die gestohlenen Daten veröffentlicht zu haben, und MCBS bestätigt hat, dass möglicherweise auf sensible Patienteninformationen zugegriffen wurde, sollten betroffene Personen auf Anzeichen von Identitätsdiebstahl, medizinischem Betrug und Phishing-Versuchen achten.
Betroffene sollten die Aktivitäten auf ihren Finanz-, Versicherungs- und medizinischen Konten genau überwachen, eine Betrugswarnung oder Kontosperre einrichten und regelmäßig ihre Kreditauskünfte prüfen. Auch wer bislang keine verdächtigen Aktivitäten festgestellt hat, sollte vorsichtig bleiben, da gestohlene Daten häufig noch lange nach dem ursprünglichen Angriff wiederverwendet oder verkauft werden.
Unternehmen, die Drittanbieter einsetzen, sollten den Zugriff der Anbieter auf Patientendaten erfassen, das Prinzip der geringsten Berechtigung und die Multifaktor-Authentifizierung anwenden, ungewöhnliche Datenexporte überwachen und klare Anforderungen für die Benachrichtigung über Datenschutzverletzungen festlegen.
Lesen Sie auch: EinSicherheitsvorfall bei CareCloud legte Patientendaten offen und beeinträchtigte eine der sechs EHR-Umgebungen des Unternehmens. Damit wurde das Betriebsrisiko von SaaS-Angriffen im Gesundheitswesen deutlich.