

















Ransomware hat sich zu einem wirkungsvollen Werkzeug für Cyberkriminelle entwickelt, die vertrauliche Unternehmensdaten zu ihrem finanziellen Vorteil ausnutzen wollen. Ransomware-Angriffe haben Unternehmen jeder Größe, an allen Standorten und in sämtlichen Branchen getroffen – vom Bank- und Finanzwesen über Versorgungsunternehmen bis hin zum Bildungswesen.
Wenn Sie Ihr Unternehmen vor potenziellen Angriffen schützen wollen, ist es ebenso wichtig wie jede Art von Ransomware-Schutzlösung, einige der Faktoren und Anzeichen zu verstehen, nach denen ein Ransomware-Hacker bei der Auswahl seines nächsten Ziels sucht. Dazu können der Wert der Daten, geografische Standorte oder der Einsatz von Remote-Mitarbeitern durch ein Unternehmen gehören.
Welche Branchen sind besonders häufig Ziele von Ransomware?
Ein gemeinsames Merkmal der meisten bei Ransomware-Angreifern beliebten Branchen ist ihr Zugriff auf enorme Mengen vertraulicher Daten, die eine Organisation möglicherweise geheim halten will oder sogar muss. Dadurch steigt die Wahrscheinlichkeit, dass sie das Lösegeld zahlen. Dies sind die am häufigsten angegriffenen Branchen.
Banken und Finanzdienstleister
Die Gründe für Angriffe auf Banken und Finanzdienstleister liegen weitgehend auf der Hand. Sie haben nicht nur Zugriff auf das Kapital, das für die Zahlung hoher Lösegeldsummen erforderlich ist, sondern verfügen häufig auch über äußerst vertrauliche Kundeninformationen – und Vermögenswerte.
Die Welt des Bank- und Finanzwesens ist besonders anfällig für Cyberangriffe, und Unternehmen dieser Branche waren laut dem Bericht des Cybersicherheitsunternehmens Trellix für 2021 die am wahrscheinlichsten von Ransomware-Angreifern ins Visier genommenen Unternehmen.
Bildungswesen
Das Bildungswesen weist ähnliche Schwachstellen wie lokale Behörden auf und verfügt häufig nicht über die notwendigen Ressourcen, um Strategien gegen Ransomware zu implementieren. Der Zugriff auf private Informationen von Lehrkräften und Studierenden macht Bildungseinrichtungen zusätzlich zu attraktiven Zielen.
In den vergangenen Jahren ist das Bildungswesen zu einem beliebten Ziel für Ransomware-Angreifer geworden. Eine 2022 vom Antimalware-Anbieter Emsisoft durchgeführte Untersuchung ergab, dass Bildungseinrichtungen in den USA 2021 88 Ransomware-Vorfälle meldeten. Dies führte landesweit zu Beeinträchtigungen des täglichen Betriebs an mehr als 1.000 Schulen. Bei der Hälfte dieser Vorfälle wurden personenbezogene Daten von Lehrkräften und Studierenden online veröffentlicht.
Die finanziellen Gesamtauswirkungen dieser Angriffe lassen sich nicht mit Sicherheit beziffern. Wie in jeder anderen von Ransomware betroffenen Branche dürften die Kosten jedoch erheblich sein. Ein Sophos-Bericht zur Lage der Ransomware im Bildungswesen ergab, dass Bildungseinrichtungen im Primar- und Sekundarbereich 2021 1,58 Millionen US-Dollar für Ransomware ausgaben. Hochschulen gaben 1,42 Millionen US-Dollar aus.
Möchten Sie mehr darüber erfahren, wie Sie Ihre Daten im Fall eines Ransomware-Angriffs sichern? Dann werfen Sie einen Blick auf die besten Backup-Lösungen zum Schutz vor Ransomware
Energie und Versorgungsunternehmen
Versorgungsunternehmen sind sowohl für Angreifer, die Infrastrukturen beschädigen wollen, als auch für Cyberkriminelle, die Geld erpressen wollen, beliebte Ziele. In einem Bericht aus dem Jahr 2022 stellte das Cybersicherheitsunternehmen CyberSaint fest, dass 43 % der von Ransomware betroffenen Energie-, Öl- und Versorgungsunternehmen letztlich das Lösegeld zahlten.
Da sie eine so kritische Infrastruktur bereitstellen, stehen Energie- und Versorgungsunternehmen stärker als andere Ransomware-Ziele unter Druck, die Angelegenheit so schnell wie möglich zu lösen. Das bedeutet mitunter, das Lösegeld zu zahlen – Colonial Pipeline ist dafür in jüngerer Vergangenheit das bekannteste Beispiel.
Staatliche Stellen
Ähnlich wie Versorgungsunternehmen sind staatliche Organisationen beliebte Ziele für Angreifer, die die für den täglichen Betrieb der Gesellschaft notwendige Infrastruktur beschädigen wollen. Staatliche Einrichtungen verfügen außerdem häufig über besonders vertrauliche Daten, an die Ransomware-Angreifer gelangen können.
Darüber hinaus fehlen staatlichen Organisationen auf lokaler Ebene, etwa Stadt- oder Kreisverwaltungen, oft die Zeit und die Ressourcen, um robuste Cybersicherheitsmaßnahmen umzusetzen, und sie verwenden tendenziell veraltete Technologien. In manchen Fällen macht sie das zu besonders leichten Zielen für Ransomware und ermöglicht den Diebstahl äußerst persönlicher Daten wie Grundstücksurkunden und Sozialversicherungsnummern – mit vergleichsweise geringem Aufwand für die Angreifer.
Fertigungsindustrie
Unter den beliebten Ransomware-Zielen gehören Fertigungsunternehmen außerdem zu den Unternehmen, bei denen gestohlene Daten am wahrscheinlichsten online veröffentlicht werden. Laut Unit 42 von Palo Alto Networks veröffentlichten Cyberkriminelle allein 2020 die Daten von 45 Fertigungsunternehmen. IBM berichtete, dass das Unternehmen 2021 mehr Cyberangriffe für die Fertigungsindustrie abwehrte als für jede andere Branche.
Für Industrieunternehmen gibt es jedoch auch gute Nachrichten. Eine Branchenumfrage von Sophos aus dem Jahr 2021 ergab, dass 36 % der Befragten von Ransomware-Angriffen betroffen waren und bei fast der Hälfte von ihnen die Daten verschlüsselt wurden. Dieselbe Umfrage ergab jedoch auch, dass nur 19 % der betroffenen Unternehmen das Lösegeld zahlten. Das könnte daran liegen, dass Unternehmen der Fertigungsindustrie besser als andere Branchen darauf vorbereitet sind, Daten aus Backups wiederherzustellen, da die Entschlüsselung gestohlener Dateien nur selten funktioniert.
Möchten Sie mehr über Ransomware-Angreifer und ihre Vorgehensweise erfahren? Lesen Sie den Zusammenhang zwischen Ransomware und Kryptowährungen
Wichtige Anzeichen und Schwachstellen, nach denen Ransomware-Angreifer suchen
Wie bei jedem geplanten Angriff achten Ransomware-Angreifer bei der Bewertung von Zielen auf bestimmte Schwachstellen und Faktoren. Unternehmen mit den finanziellen Mitteln und Ressourcen, um hohe Summen zu zahlen, Unternehmen mit Zugriff auf vertrauliche Daten und Unternehmen ohne die Sicherheitsinfrastruktur, die einen Ransomware-Angriff abwehren könnte, sind bevorzugte Beute für Hacker. Zu verstehen, nach welchen wichtigen Anzeichen und Schwachstellen Ransomware-Angreifer suchen, ist ein entscheidender Bestandteil des Schutzes vor künftigen Angriffen.
Wertvolle Daten
Der wichtigste Faktor für Ransomware-Angreifer ist der Wert der Daten einer Organisation. Wenn Bedrohungsakteure hochsensible Informationen stehlen oder verschlüsseln können, sind ihre Opfer möglicherweise eher bereit, ein höheres Lösegeld zu zahlen. Selbst wenn sie kein Lösegeld erhalten, erzielen sensiblere Daten bei Käufern im Darknet einen höheren Preis.
Diese Vorliebe zeigt sich an den Arten von Organisationen, die in letzter Zeit Ziel von Ransomware-Angriffen waren. Laut IBM waren professionelle Dienstleistungen, Finanzdienstleistungen und die Fertigungsindustrie 2021 die beliebtesten Ransomware-Ziele; Energie, Einzelhandel und Gesundheitswesen folgten dicht dahinter. All diese Branchen verarbeiten vertrauliche Daten wie Finanzinformationen oder persönliche Identifikationsmerkmale und sind daher ideale Ziele.
Fehlende Sicherheitsinfrastruktur
Wenig überraschend bevorzugen Ransomware-Angreifer auch Ziele, denen ausreichende Cybersicherheitsmaßnahmen fehlen. Kleine und mittlere Unternehmen sind für die Hälfte oder mehr aller Ransomware-Angriffe verantwortlich. Diese Unternehmen verfügen mit geringerer Wahrscheinlichkeit über eine ebenso umfassende Sicherheitsausstattung wie größere Konzerne und sind daher leichtere Ziele. Außerdem gibt es mehr Unternehmen dieser Größe als große Konzerne.
Dieser Trend könnte sich verstärken, wenn Ransomware-as-a-Service (RaaS) weiter an Popularität gewinnt. Immer mehr Ransomware-Gruppen beginnen, ihre Werkzeuge im Franchise-Modell anzubieten, sodass praktisch jeder gegen eine Gebühr Ransomware-Angriffe durchführen kann. Die zunehmende Nutzung von RaaS bedeutet, dass sich mehr unerfahrene Cyberkriminelle an solchen Angriffen beteiligen könnten. Diese neuen Angreifer werden wahrscheinlich leichtere Ziele bevorzugen.
Unternehmen in Branchen, die noch wenig Erfahrung mit Cybersicherheit haben, etwa der Fertigungsindustrie oder Logistik, könnten diesem Trend zum Opfer fallen. Ransomware-Angreifer könnten solche Organisationen bevorzugen, da sie mit geringerer Wahrscheinlichkeit über ausreichende Infrastrukturen verfügen, um die Angreifer abzuwehren.
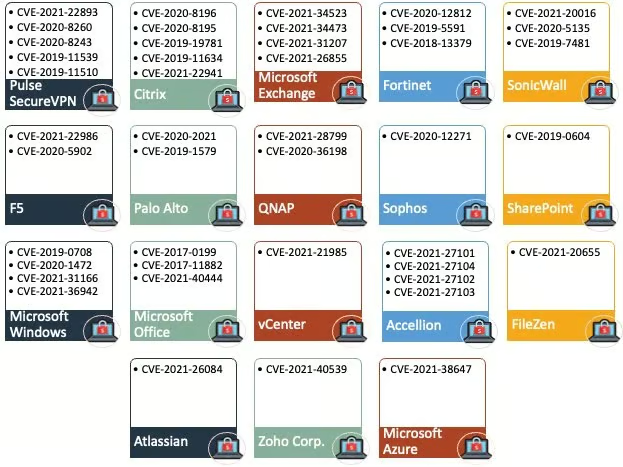
Ein Twitter-Thread aus dem Jahr 2021 untersuchte die häufigsten von Ransomware-Gruppen ausgenutzten Schwachstellen und stellte fest, dass Schwachstellen in 18 Produkten am häufigsten ins Visier genommen wurden (siehe Abbildung unten). Da es sich bei vielen davon um bekannte Schwachstellen handelt, bleibt das Thema Patchen ein großes Problem.
Geld für ein Lösegeld
Cyberkriminelle suchen typischerweise auch nach Zielen, die ein höheres Lösegeld zahlen können. Deshalb verzeichnete die Unterhaltungsbranche, in der häufig Projekte im Wert von mehreren Millionen US-Dollar umgesetzt werden, laut Verizons 2019 Data Breach and Investigation Report 2019 die zweithöchste Zahl an Cyberangriffen. Ein erfolgreicher Ransomware-Angriff auf wohlhabendere Unternehmen kann den Angreifern eine deutlich höhere Einnahme bescheren und so ihre Aufmerksamkeit auf sich ziehen.
Auf den ersten Blick scheint diese Zahl dem Trend zu widersprechen, dass Angreifer kleine und mittlere Unternehmen ins Visier nehmen. Doch selbst ein mittelständisches Unternehmen kann einer Einzelperson oder einer kleinen Gruppe eine beträchtliche Geldsumme bieten. Außerdem ist wichtig zu beachten, dass KMU zwar die häufigsten Ziele sind, daraus aber nicht zwangsläufig folgt, dass es sich um neue Unternehmen handelt.
Wenn Ihr Unternehmen jährlich mindestens einige Millionen US-Dollar Umsatz erzielt, könnten Sie ein Ziel sein. Allgemein gilt: Je profitabler Ihr Unternehmen ist, desto attraktiver sind Sie als Ziel.
Sie möchten gute Nachrichten über Ransomware hören? Erfahren Sie mehr darüber, wie ein Unternehmen einen Ransomware-Angriff überstand, ohne das Lösegeld zu zahlen
Schadenspotenzial
Finanzielle Motive sind nicht die einzige Triebkraft hinter Ransomware-Angriffen. Einige Cyberkriminelle wollen so viel Zerstörung wie möglich anrichten, insbesondere bei staatlich unterstützten Cyberangriffen. Ob sie damit ein Zeichen setzen oder ein Gefühl von Macht erleben wollen – manche Ransomware-Angreifer suchen nach Zielen mit dem größtmöglichen Schadenspotenzial.
Unternehmen der Software-Lieferkette gehören zu den am stärksten gefährdeten Organisationen. Ein Beispiel ist der SolarWinds-Angriff, der durch den Angriff auf ein einziges System zahlreiche Kunden betraf, oder der Kaseya-Angriff, der Tausende Kunden des Unternehmens gefährdete. Wenn Sie Informationen mehrerer Kunden verwalten oder mit der Software vieler anderer Unternehmen verbunden sind, könnten Sie ein ideales Ziel sein.
Anbieter von Software-as-a-Service (SaaS) sind daher in mancher Hinsicht ideale Ziele. Wenn Sie mehreren anderen Unternehmen IT-Dienstleistungen anbieten, könnte ein Ransomware-Angriff auf Ihr Unternehmen weitreichende Schäden verursachen. Dieses Potenzial könnte Angreifer anziehen.
Auch kritische Infrastrukturen bleiben ein attraktives Ziel für alle, die Schaden anrichten wollen. Colonial Pipeline hat gezeigt, wie wirksam solche Angriffe sein können.
Remote-Mitarbeiter
Während der COVID-19-Pandemie führten viele Unternehmen die Remote-Arbeit ein. Daten zeigen, dass diese Unternehmen möglicherweise einem erhöhten Ransomware-Risiko ausgesetzt sind. Die Software, die Sie zur Zusammenarbeit mit Remote-Mitarbeitern verwenden, kann Schwachstellen aufweisen, die Ransomware-Angreifer ausnutzen wollen. Außerdem sind Remote-Mitarbeiter tendenziell schlechter durch grundlegende Ransomware-Schutzmaßnahmen wie unveränderliche Daten-Backups geschützt.
Das Remote Desktop Protocol (RDP), das Remote-Mitarbeiter möglicherweise intensiver nutzen als andere, ist bei Ransomware-Gruppen besonders beliebt. In einer Studie nutzten Cyberkriminelle RDP-Schwachstellen bei 47 % aller Ransomware-Angriffe aus – mehr als jede andere Kategorie.
Virtuelle private Netzwerke (VPNs) sind ein weiteres häufiges Ziel. Diese Werkzeuge können Sie zwar schützen, indem sie Ihren Internetverkehr verschlüsseln, doch ungepatchte Schwachstellen oder veraltete Versionen können sie zu Einfallstoren für Cyberkriminelle machen. Wenn Ihr Unternehmen diese oder ähnliche Tools für die Remote-Zusammenarbeit nutzt, könnten Sie gefährdet sein.
Zero Trust ist eine Möglichkeit, Mitarbeiter im Homeoffice und Remote-Mitarbeiter abzusichern. Die Firewall-Anbieter für Unternehmen Fortinet und Palo Alto Networks stellten 2021 sichere Router für Mitarbeiter im Homeoffice und in kleinen Büros vor.
Ransomware ist nicht die einzige Malware-Art, vor der Sie sich in Acht nehmen müssen. Lesen Sie Was ist Malware? Definition, Zweck und gängige Schutzmaßnahmen
Geografische Standorte
Interessanterweise zeigen aktuelle Untersuchungen, dass Ransomware-Angriffe häufig auf bestimmte geografische Gebiete konzentriert sind. In aktiven Ransomware-Threads im Darknet fanden KELA-Forscher im Juli 2021 heraus, dass mehr als 40 % der Bedrohungsakteure die USA als gewünschten Standort ihrer Opfer nannten. Kanada und Australien folgten mit jeweils rund 37 %.
Diese geografische Konzentration ist wahrscheinlich auf die hohe Dichte wohlhabender oder besonders bedeutender Unternehmen zurückzuführen. Auch politische Motive könnten eine Rolle spielen. Bestimmte Gebiete wie Bundesstaaten oder Städte könnten ähnlichen Mustern folgen, wobei die größten und wohlhabendsten Regionen mehr Angriffe verzeichnen.
Wenn Ihr Unternehmen in diesen Gebieten ansässig ist, besteht für Sie möglicherweise ein höheres Ransomware-Risiko als für andere. Dieser Faktor ist wahrscheinlich weniger ausschlaggebend als der Wert der Daten und die Sicherheitsinfrastruktur, sollte aber dennoch berücksichtigt werden.
So verhindern Sie Ransomware
Cyberkriminelle handeln nicht zufällig. Ransomware-Angriffe folgen bestimmten Motiven. Wenn Sie diese Faktoren verstehen, können Sie einschätzen, welchem Risiko Sie ausgesetzt sind.
Unabhängig davon, wie gefährdet Sie sind, ist der Schutz vor Ransomware entscheidend. Wenn Sie jedoch in eine dieser Kategorien fallen, sollten Sie möglicherweise umfassendere Maßnahmen gegen Ransomware in Betracht ziehen.
- Daten-Backups: Einer der besten Schutzmechanismen gegen Ransomware besteht darin, nach Möglichkeit unveränderliche Backups Ihrer Daten zu erstellen. Die Entschlüsselung funktioniert nicht zuverlässig genug. Wenn Sie jedoch über eine Möglichkeit verfügen, Ihre gestohlenen Daten zu wiederherzustellen und erneut verfügbar zu machen, haben Sie Ransomware-Angreifern einen großen Teil ihrer Macht über Sie genommen. Das ist jedoch nicht narrensicher, da Angreifer möglicherweise von diesen Backups wissen und versuchen, auch sie zu beschädigen. Je nachdem, wie lange die Bereitstellung dieser Backups dauert, sind sie außerdem möglicherweise keine praktikable Lösung für die Verwüstungen, die Ransomware im täglichen Betrieb einer Organisation anrichten kann.
- Verdächtigen Netzwerkverkehr stoppen: Sicherheitslösungen wie Intrusion Detection and Prevention (IDPS) oder Next-Generation-Firewalls (NGFW) können potenziell bösartigen Datenverkehr aus Ihrem Netzwerk blockieren.E-Mail-Gateways haben außerdem die Möglichkeit, einen der häufigsten Infektionsvektoren für Ransomware zu entfernen: Phishing, Spoofing und Ähnliches. EDR und SIEM-Systeme sind ebenfalls zentrale Sicherheitsmaßnahmen.
- Kreativ denken: Täuschungstechnologie kann Sie frühzeitig vor Ransomware oder einem anderen Cyberangriff warnen. Das Verschlüsseln von Daten – selbst während ihrer Verwendung – kann die Gefahr beseitigen, dass vertrauliche Daten an die Öffentlichkeit gelangen.
- Wachsam bleiben: Letztlich sind diese Tools jedoch nur so effektiv wie die Personen, die sie einsetzen. Daher bleibt persönliche Wachsamkeit ein entscheidender Faktor bei der Verhinderung jeglicher Malware-Angriffe. Ob Sie nun verdächtige E-Mail-Anhänge nicht öffnen oder Ihre Passwörter sicher aufbewahren – eine gute Cybersicherheitshygiene ist eine wirksame Abschreckung gegen Ransomware. Deshalb besteht eine der einfachsten Abwehrmaßnahmen gegen Ransomware darin, solide Mitarbeiterschulungen zur Sensibilisierung anzubieten.
Benötigen Sie Hilfe beim Schutz Ihrer Organisation vor Ransomware? Rapid7 bietet Managed Detection and Response (MDR) und Extended Detection and Response (XDR), damit Ihre Endpunkte frei von Ransomware bleiben. Chatten Sie mit einem MDR-Experten noch heute.
Fazit
Ransomware ist eine der größten Bedrohungen, denen Unternehmen heute ausgesetzt sind. Glücklicherweise kann das Wissen darüber, wonach Ransomware-Hacker bei der Auswahl ihrer Ziele suchen, Unternehmen dabei helfen, sich besser auf einen Angriff vorzubereiten.
Faktoren wie der geografische Standort, der Zugriff auf vertrauliche Daten oder eine unzureichende Sicherheitsinfrastruktur können die Wahrscheinlichkeit von Ransomware-Angriffen erhöhen. Gleiches gilt für die Präsenz einer Organisation in bestimmten Branchen wie dem Bankwesen, dem Gesundheitswesen oder der Fertigungsindustrie.
Zwar gibt es Möglichkeiten, sich gegen Ransomware zu verteidigen, doch keine davon ist narrensicher. Selbst solide Schutzmaßnahmen sind ständig dem Risiko ausgesetzt, von findigen Hackern umgangen zu werden. Wenn Sie dennoch berücksichtigen, wonach Ransomware-Angreifer bei ihren Zielen suchen könnten, können Sie Ransomware einen Schritt voraus bleiben und Ihre Daten sowie die Ihrer Kunden schützen.
Möchten Sie mehr darüber erfahren, wie Sie sich gegen Ransomware schützen können? Dann sehen Sie sich Ransomware-Prävention: So schützen Sie sich vor Ransomware
HINWEIS: Dieser Artikel wurde ursprünglich am 22. September 2021 von Devin Partida verfasst. Am 1. Dezember 2022 wurde er von Zephin Livingston aktualisiert.