

















Eine kritische Schwachstelle in der Open-Source-Logging-Software Apache Log4j 2 sorgt in der Cybersicherheitswelt für ein chaotisches Wettrennen: Die Apache Software Foundation (ASF) veröffentlichte ein dringendes Sicherheitsupdate, während Angreifer nach verwundbaren Servern suchten.
Log4j 2, entwickelt von der ASF, ist ein weitverbreitetes Java-Paket, das Logging in zahlreichen beliebten Anwendungen ermöglicht. Der als CVE-2021-44228 bezeichnete Fehler ist eine Zero-Day-Schwachstelle, die eine nicht authentifizierte Remote-Codeausführung (RCE) ermöglicht und Angreifern die Kontrolle über die Systeme geben kann, auf denen die Software ausgeführt wird.
Die als Log4Shell bezeichnete Schwachstelle erhielt mit 10/10 die höchstmögliche Bewertung. Die Apache Foundation veröffentlichte im Rahmen der Version 2.15.0 von Log4j 2 einen Notfall-Patch, der die RCE-Schwachstelle behebt, und Cybereason veröffentlichte einen Impfstoff zum Schutz vor der Log4Shell-Schwachstelle.
Lesen Sie die neuesten Informationen zur Apache-Log4Shell-Schwachstelle
Die große Reichweite von Log4j
Die Software wird sowohl von Unternehmensanwendungen als auch von cloudbasierten Diensten verwendet. Daher könnte die Schwachstelle weitreichende Auswirkungen auf Unternehmen haben, so Sicherheitsexperten. Berichten zufolge kann Log4Shell auch die Standardkonfigurationen mehrerer Apache-Frameworks wie Apache Struts2, Apache Druid und Apache Flink beeinträchtigen.
„Angesichts der Allgegenwärtigkeit dieser Bibliothek … sind die Auswirkungen dieser Schwachstelle äußerst gravierend“
„Angesichts der Allgegenwärtigkeit dieser Bibliothek, der Auswirkungen des Exploits (vollständige Kontrolle über den Server) und der einfachen Ausnutzbarkeit sind die Auswirkungen dieser Schwachstelle äußerst gravierend“, schrieben Free Wortley, CEO des Cybersicherheitsunternehmens LunaSec, und Chris Thompson, Entwickler bei dem Unternehmen, in einem Blogbeitrag. „Jeder, der Apache Struts verwendet, ist wahrscheinlich verwundbar. Wir haben bereits ähnliche Schwachstellen gesehen, die bei Angriffen wie dem Datenleck bei Equifax von 2017 ausgenutzt wurden.“
Sie schrieben, dass viele Dienste für den Exploit anfällig seien, darunter Cloud-Dienste wie Apple iCloud und Steam sowie Anwendungen wie Minecraft. Open-Source-Projekte wie Paper, der von Minecraft verwendete Server, haben damit begonnen, Log4j 2 zu patchen. Auch Server von Unternehmen wie Twitter, Cloudflare, Apple und Tencent wurden als anfällig für Log4Shell identifiziert.
Die Log4Shell-Schwachstelle kommt wenige Monate nachdem
Open-Source-Sicherheit auf der diesjährigen Black-Hat-Konferenz ein zentrales Diskussionsthema war.
Lesen Sie auch: Die besten Tools für das Schwachstellenmanagement
Unternehmen sollen den Patch einspielen
Die U.S. Cybersecurity and Infrastructure Security Agency (CISA) hat eine Warnung herausgegeben, in der Nutzer aufgefordert werden, den Patch einzuspielen, die Software zu aktualisieren oder die vom ASF empfohlenen Abhilfemaßnahmen zu ergreifen.
Die RCE-Schwachstelle – die Ende vergangenen Monats zunächst vom Alibaba Cloud Security Team entdeckt wurde – betrifft die Log4j-Versionen 2.0-beta9 bis 2.14.1. Laut LunaSec kann Log4Shell auf verwundbaren Servern ausgenutzt werden, wenn Daten des Nutzers über ein beliebiges Protokoll an den Server gesendet werden. Der Server protokolliert anschließend die Daten in der Anfrage, die die schädliche Payload enthält, woraufhin die Log4j-Schwachstelle durch die Payload ausgelöst wird.
Der Server stellt über die Java Naming and Directory Interface (JNDI) eine Anfrage an attacker.com, und die Antwort enthält einen Pfad zu einer entfernten Java-Klassendatei, die in den Serverprozess eingeschleust wird. Die eingeschleuste Payload löst eine zweite Phase aus und ermöglicht es einem Angreifer anschließend, beliebigen Code auszuführen.
Tweet löst Ansturm von Sicherheitsforschern und Angreifern aus
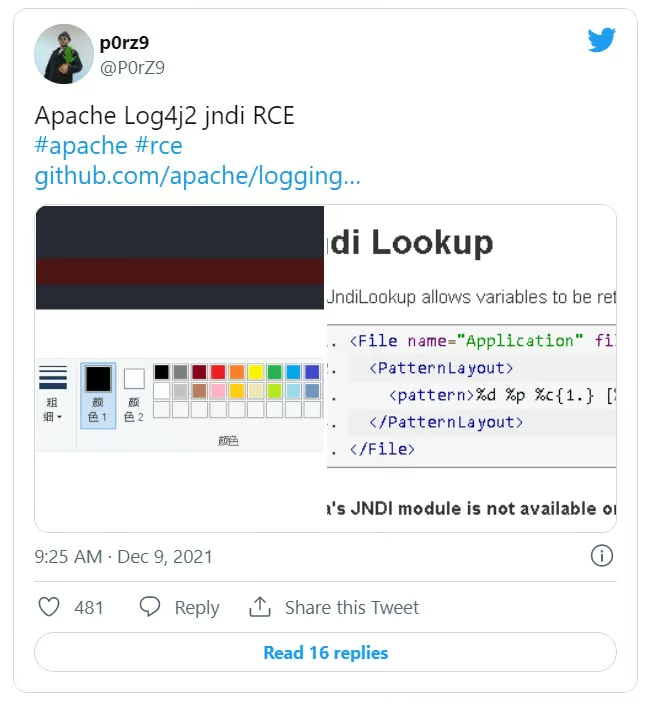
Die hektischen Aktivitäten rund um Log4Shell wurden am Donnerstag ausgelöst, als die Schwachstelle auf Twitter in einem Tweet mit Proof-of-Concept-Code (PoC) öffentlich gemacht wurde.
„Für viele wird es ein langes Wochenende“
„Das ist ein Worst-Case-Szenario“, sagte Casey Ellis, Gründer und CTO des Crowdsourcing-Sicherheitsanbieters Bugcrowd, gegenüber eSecurity Planet und verwies auf die „Kombination aus der allgegenwärtigen Nutzung von Log4j in Software und Plattformen, den vielen, vielen Möglichkeiten, die Schwachstelle auszunutzen, den Abhängigkeiten, die das Patchen dieser Schwachstelle ohne Beeinträchtigung anderer Komponenten erschweren, und der Tatsache, dass der Exploit selbst in einen Tweet passt. Für viele wird es ein langes Wochenende.“
Lesen Sie auch: Die beste Patch-Management-Software
Angreifer suchen nach Servern
Mehrere Organisationen, darunter Computer-Notfallteams (CERTs) aus Deutschland und Neuseeland, erklärten, sie hätten Angreifer beobachtet, die nach für Log4Shell anfälligen Servern suchten. Vertreter der Deutschen Telekom erklärten in einem Tweet, dass sie „Angriffe in unserer Honeypot-Infrastruktur aus dem TOR-Netzwerk“ beobachten.
In einem ähnlichen Tweet berichtete das Sicherheitsunternehmen GreyNoise, es „sehe derzeit 2 eindeutige IPs, die das Internet nach der neuen Apache-Log4j-RCE-Schwachstelle durchsuchen …“
„RCE-Schwachstellen auf Webservern gehören zu den schwerwiegendsten Problemen“, sagte John Bambenek, Principal Threat Hunter beim Cybersicherheitsunternehmen Netenrich, gegenüber eSecurity Planet. „Da bereits PoC-Code veröffentlicht wurde, werden wir wahrscheinlich noch heute erste Ausnutzungsversuche beobachten. Da Webanwendungen mit einer solchen Konfiguration typischerweise sensible Informationen verarbeiten, sollten die entsprechenden Abhilfemaßnahmen sofort umgesetzt werden – dazu gehört auch die Aktualisierung von Java.“
Er fügte hinzu, dass auch Web Application Firewalls aktualisiert werden sollten, um eine geeignete Regel zum Blockieren solcher Angriffe aufzunehmen.
Schwachstelle getestet
Forscher des Attack Teams des Cybersicherheitsunternehmens Randori schrieben in einem Blogbeitrag, dass sie einen funktionierenden Exploit entwickelt und die Log4j-Schwachstelle im Rahmen der offensiven Sicherheitsplattform des Anbieters erfolgreich in Kundenumgebungen ausgenutzt hätten.
„Die Schwachstelle ist über eine Vielzahl anwendungsspezifischer Methoden erreichbar“, schrieben sie. „Grundsätzlich ist jedes Szenario für einen Exploit anfällig, in dem eine Remote-Verbindung beliebige Daten liefern kann, die von einer Anwendung unter Verwendung der Log4j-Bibliothek in Protokolldateien geschrieben werden. Diese Schwachstelle wird mit sehr hoher Wahrscheinlichkeit in freier Wildbahn ausgenutzt werden und dürfte Tausende Organisationen betreffen. Sie stellt ein erhebliches reales Risiko für betroffene Systeme dar.“
Weitere verwundbare Produkte erwartet
Allerdings sei es nicht einfach, die langfristigen Auswirkungen von Log4Shell einzuschätzen, schrieben die Randori-Forscher. Die unmittelbaren Folgen würden jedoch spürbar sein.
„Die Log4j-2-Bibliothek wird in Unternehmenssoftware auf Java-Basis sehr häufig verwendet“, schrieben sie. „Aufgrund dieser Bereitstellungsmethode sind die Auswirkungen schwer zu quantifizieren. Wie bei anderen bekannten Schwachstellen wie Heartbleed und Shellshock gehen wir davon aus, dass in den kommenden Wochen eine zunehmende Zahl verwundbarer Produkte entdeckt wird. Aufgrund der einfachen Ausnutzbarkeit und der breiten Anwendbarkeit vermuten wir, dass Ransomware-Akteure diese Schwachstelle umgehend ausnutzen werden.“
Dor Dali, Director of Information Security beim Cybersicherheitsanbieter Vulcan Cyber, sagte gegenüber eSecurity Planet, dass er die Schwachstelle zu den drei schlimmsten zählen würde, die in diesem Jahr aufgetreten sind.
„Es wäre nicht übertrieben zu sagen, dass jedes Unternehmen Java verwendet und Log4j eines der beliebtesten Logging-Frameworks für Java ist“, sagte Dali. „Wenn man die Zusammenhänge betrachtet, haben die Auswirkungen dieser Schwachstelle eine erhebliche Reichweite und ein beträchtliches Schadenspotenzial, wenn nicht sofort Gegenmaßnahmen ergriffen werden. Die Log4j-Schwachstelle lässt sich relativ einfach ausnutzen, und wir haben bereits bestätigte Berichte gesehen, dass Angreifer aktiv Kampagnen gegen einige der größten Unternehmen der Welt durchführen.“
Weiterführende Lektüre: Die beste Software für das Risikomanagement