

















Cyberbedrohungsgruppen staatlicher Akteure und Ransomware-Angreifer versuchen, eine kritische Schwachstelle im scheinbar allgegenwärtigen Open-Source-Logging-Tool Apache Log4j auszunutzen, während sich die Angriffe ausbreiten – nur wenige Tage nachdem die Schwachstelle, die Hunderte Millionen Geräte betreffen könnte, Ende vergangener Woche öffentlich gemacht wurde.
Microsoft-Forscher berichteten, dass die Schwachstelle für Remote Code Execution (RCE) von staatlichen Akteuren mit Verbindungen zu China, Nordkorea, Iran und der Türkei ausgenutzt wird. Die Aktivitäten umfassen „Experimente während der Entwicklung, die Integration der Schwachstelle in freier Wildbahn eingesetzte Payloads, deren Bereitstellung sowie die Ausnutzung gegen Ziele, um die Ziele der Akteure zu erreichen.“
Die Schwachstelle kann missbraucht werden, damit ein Angreifer die Kontrolle über ein anvisiertes System erlangt.
Zu den beiden bekannten Gruppen gehören Phosphorous aus dem Iran und Hafnium aus China. Laut Microsoft setzt Phosphorous Ransomware ein und beschafft sich den Log4j-Exploit beziehungsweise nimmt daran Änderungen vor. Außerdem wurde Hafnium dabei beobachtet, „die Schwachstelle für Angriffe auf Virtualisierungsinfrastrukturen zu nutzen, um die typische Zielauswahl auszuweiten“, schrieben die Forscher im Blogbeitrag. „Bei diesen Angriffen wurde beobachtet, dass mit HAFNIUM verbundene Systeme einen DNS-Dienst nutzten, der typischerweise mit Testaktivitäten in Verbindung steht, um Systeme zu identifizieren.“
Erfolgreiches Patching und Scanning von Log4j gemeldet
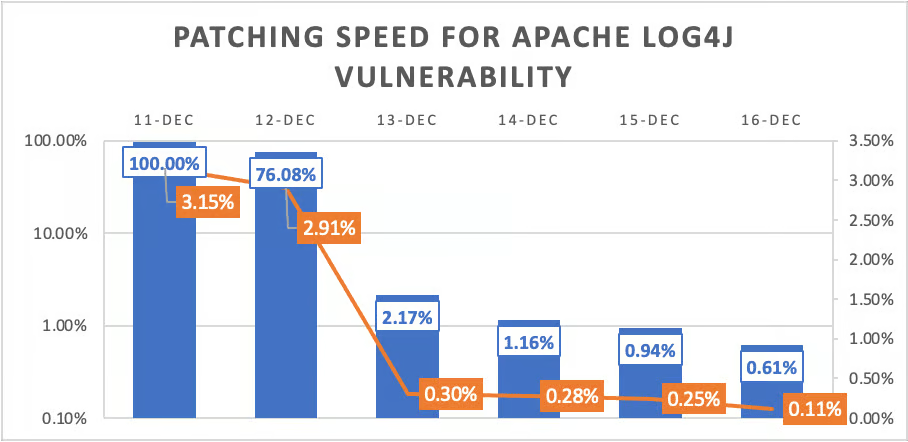
Update: In einer positiven und unerwarteten Entwicklung berichtete das Unternehmen für das Management externer Angriffsflächen Cyberpion, dass Unternehmen die Log4j-Schwachstellen ungewöhnlich schnell, wenn auch nicht fehlerfrei, patchen.
Unterdessen hat die U.S. Cybersecurity and Infrastructure Security Agency (CISA) ein Scanning-Tool veröffentlicht, das „Organisationen dabei helfen soll, potenziell anfällige Webdienste zu identifizieren, die von den Log4j-Schwachstellen betroffen sind“.
Cyberpion scannte mehr als 500 Unternehmen, um deren Gefährdung durch die Schwachstelle im Zusammenhang mit ihren verbundenen Online-Assets und -Infrastrukturen von Drittanbietern zu bewerten. Die große Mehrheit (95 %) der Organisationen war mit externer, anfälliger Infrastruktur verbunden. Während jedoch am 11. Dezember 3 % ihrer Drittanbieter-Assets offengelegt waren, waren es am 16. Dezember nur noch 0,11 %.
Um den Angriff schnell zu blockieren, fügten viele Sicherheitsteams Firewall-Regeln hinzu. Einige davon konnten jedoch mit etwas ausgefeilteren Payloads leicht umgangen werden, was laut dem Unternehmen darauf hindeutet, dass weiterhin viele Schwachstellen bestehen und ausgenutzt werden können.
Lesen Sie auch: Beste Software für Patch-Management
Ausweitung der Log4j-Angriffe
Gleichzeitig berichten Cybersicherheitsexperten, dass böswillige Akteure das Spektrum der Angriffe auf den Zero-Day-Exploit von Log4j ausweiten. Dieser wird als CVE-2021-44228 geführt und wurde Log4Shell getauft. Apache verfolgt Schwachstellen bei ihrem Auftreten, und VMware hat eine eigene Warnung herausgegeben.
Forscher von Bitdefender schrieben in einem Blogbeitrag, dass frühe Exploit-Versuche Cryptojacking und Botnetze wie das Muhstik-Botnetz umfassten.
Während die meisten beobachteten Angriffe auf Linux-Server zielen, gibt es jedoch zunehmend Angriffe auf Windows-Systeme. Dazu gehört eine neue Ransomware-Familie namens Khonsari, die erstmals am 11. Dezember als bösartige .NET-Binärdatei beobachtet wurde.
Microsoft-Forscher schrieben außerdem, dass mehrere als Access Broker agierende Gruppen Log4Shell nutzen, um zunächst Zugriff auf Zielnetzwerke zu erlangen und diesen Zugriff anschließend „an Ransomware-as-a-Service-Partner zu verkaufen. Wir haben beobachtet, dass diese Gruppen versuchen, sowohl Linux- als auch Windows-Systeme auszunutzen. Dies könnte zu einer Zunahme der Auswirkungen von menschengesteuerter Ransomware auf beiden Betriebssystemplattformen führen.“
Wie Bitdefender hat auch Microsoft beobachtet, dass die Schwachstelle in bestehende Botnetze wie Mirai integriert wurde.
Greg Linares, Principal Software Architect bei Cylance, sagte in einem Tweet, er erwarte innerhalb des nächsten Tages oder so die Entwicklung eines Wurms, der die Log4j-Schwachstelle ausnutzt.
Lesen Sie auch: Top-Tools für das Schwachstellenmanagement
Zunahme der Exploit-Versuche
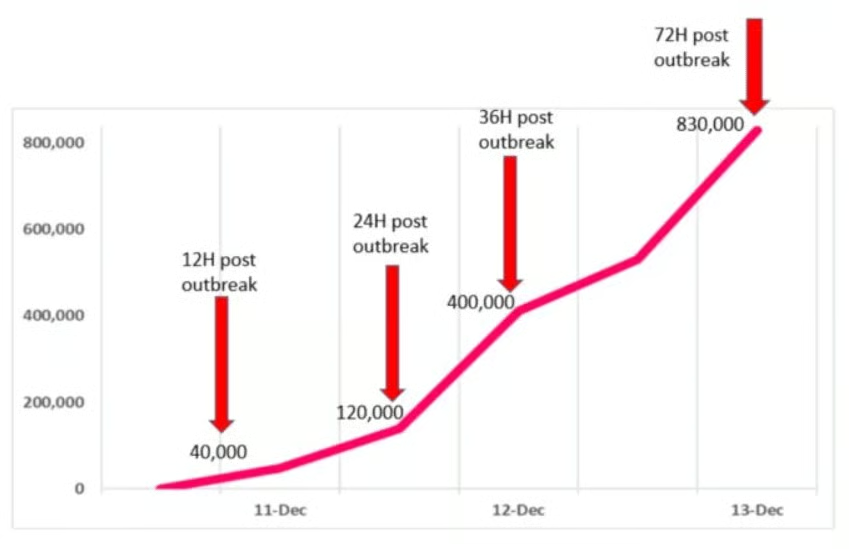
Insgesamt nehmen Geschwindigkeit und Bandbreite der Angriffe rasch zu. Sicherheitsforscher von Check Point Software erklärten in einem Blogbeitrag, dass am 9. Dezember die ersten bewaffneten Proofs of Concept (POCs), die die Schwachstelle demonstrierten, im Internet auftauchten. Am folgenden Tag wurden Tausende Angriffe gemeldet, nach 72 Stunden waren es bereits mehr als 800.000.
Seit Check Point mit der Umsetzung seines Schutzes begonnen hatte, verhinderte das Unternehmen innerhalb von drei Tagen mehr als 1,8 Millionen Versuche, „die Schwachstelle zuzuweisen“. Mehr als 46 Prozent der Versuche gingen dabei von bekannten bösartigen Gruppen aus, schrieben die Forscher.
Laut Check Point wurde versucht, die Log4j-Schwachstelle in mehr als 44 Prozent aller Unternehmensnetzwerke weltweit auszunutzen.
„Drei Tage nach dem Ausbruch fassen wir zusammen, was wir bislang sehen: eindeutig eine Cyberpandemie, die ihren Höhepunkt noch nicht erreicht hat“, schrieben sie.
In einem Tweet sagte Cloudflare-CEO Matthew Prince am selben Tag, die Lage könnte noch schlimmer sein. Prince zufolge beobachtet sein Unternehmen mehr als 400 Exploit-Versuche pro Sekunde, und „die Payloads werden beängstigender. Ransomware-Payloads haben in den vergangenen 24 Stunden massiv zugenommen.“
Zweite Schwachstelle entdeckt
Noch komplizierter wird die Lage durch eine zweite Log4j-Schwachstelle, die als CVE-2021-45046 geführt wird und weniger schwerwiegend ist (mit einem CVSS-Wert von 3,7 von 10) als die erste (höchster Schweregrad mit einem Wert von 10 von 10). Sie betrifft Log4j-Versionen von 2.0-beta9 bis 2.12.1 sowie von 2.13.0 bis 2.15.0 – also Versionen, für die die Apache Software Foundation (ASF) Ende vergangener Woche einen Notfallpatch zur Behebung der ursprünglichen Schwachstelle herausgegeben hatte. Die ASF erklärte, der Notfallpatch für Log4Shell sei „in bestimmten Nicht-Standardkonfigurationen unvollständig“.
Die Gruppe, die das Log4j-Projekt betreut, schrieb in einer Warnung, die neue Schwachstelle könne genutzt werden, um „mithilfe eines JNDI-[Java Naming and Directory Interface-]Lookup-Musters bösartige Eingabedaten zu erstellen, die zu einem Denial-of-Service-Angriff (DoS) führen“.
Casey Ellis, Gründer und CTO von Bugcrowd, sagte gegenüber eSecurity Planet, es sei nicht überraschend, dass weitere Schwachstellen in Log4j gefunden wurden oder dass Fehlerbehebungen für die Software angesichts einer derart viel beachteten Schwachstelle wie Log4Shell weitere Forschung und Entdeckungen auslösen könnten.
„In diesem Fall wurde die ursprüngliche Fehlerbehebung so entwickelt, dass sie das ausnutzbare Symptom abschwächte, aber die eigentliche Ursache nicht ordnungsgemäß beseitigte“, sagte Ellis und lobte die Betreuer von Log4j. „Dies verdeutlicht auch die gefährliche Abhängigkeit von Open-Source-Nutzern von Bibliotheken, die große Teile des Internets antreiben, letztlich aber von nicht finanzierten Freiwilligen mit begrenzter verfügbarer Zeit geschrieben und gepflegt werden. Ein großes Dankeschön an die Log4j-Betreuer, die sicherlich eine noch geschäftigere und stressigere Woche erlebt haben als die Cybersicherheitsbranche.“
Weitere Schwachstellen in Sicht?
Davis McCarthy, Principal Security Researcher bei Valtix, sagte gegenüber eSecurity Planet, die „Technik, JNDI-Lookups mit von Nutzern erzeugten Daten zu missbrauchen, existiert seit Jahren. Angesichts der Aufmerksamkeit, die CVE-2021-44228 erhalten hat, würde es mich nicht überraschen, wenn wir eine dritte CVE im Zusammenhang mit Log4j2 sehen.“
Inmitten all dessen versuchen Cybersicherheitsexperten und Technologieunternehmen, die Angriffswelle einzudämmen. Zusätzlich zu dem von der ASF herausgegebenen Notfallpatch veröffentlichte Cybereason einen „Impfstoff“ gegen die Schwachstelle, während die NCC Group eine Abwehrmaßnahme einführte, die Log4j daran hindert, Klassen remote über LDAP zu laden, und CrowdSec ein Tool zur Exploit-Erkennung vorstellte.
Das jüngste Unternehmen, das ein Log4j-Abwehrtool anbietet, ist WhiteSource. Es stellt ein kostenloses Entwickler-Tool namens WhiteSource Log4j Detect, ein CLI-Tool, bereit, das Organisationen beim Erkennen und Beheben der Log4j-Schwachstellen CVE-2021-44228 und CVE-2021-445046 unterstützt.
CISA greift ein
Außerdem verstärkt die U.S. Cybersecurity and Infrastructure Security Agency (CISA) ihre Kommunikation zu Log4Shell. In einer aktualisierten Warnung ordnete die Behörde an, dass alle zivilen Bundesbehörden Log4j und drei weitere Schwachstellen bis zum 24. Dezember patchen. Zudem setzte sie Log4Shell auf ihre Liste der bekanntermaßen ausgenutzten Schwachstellen.
CISA fordert Anbieter außerdem auf, betroffene Produkte zu identifizieren, abzusichern und mithilfe des neuesten Patches zu aktualisieren, der sowohl vor Log4Shell als auch vor der nachfolgenden Schwachstelle schützt. Zudem sollen sie ihre Kunden über die Betroffenheit ihrer Produkte informieren und dazu auffordern, Softwareupdates zu priorisieren.
„Diese Schwachstelle gehört zu den schwerwiegendsten, die ich in meiner gesamten Karriere gesehen habe, wenn sie nicht sogar die schwerwiegendste ist“
Dies geschah, nachdem sich CISA am 13. Dezember in einer Telefonbesprechung mit Branchenführern getroffen und sie zu sofortigem Handeln aufgefordert hatte. Laut CNN sagte CISA-Direktorin Jen Easterly den Führungskräften Berichten zufolge: „Diese Schwachstelle gehört zu den schwerwiegendsten, die ich in meiner gesamten Karriere gesehen habe, wenn sie nicht sogar die schwerwiegendste ist. Wir erwarten, dass die Schwachstelle von hochentwickelten Akteuren umfassend ausgenutzt wird, und haben nur begrenzte Zeit, um die notwendigen Schritte zu unternehmen und die Wahrscheinlichkeit schädlicher Vorfälle zu verringern.“
Die von CISA dargelegten Schritte umzusetzen, wird nicht einfach sein, sagte Ellis von Bugcrowd.
„Für die meisten Organisationen wird das nahezu unmöglich sein“, sagte er. „Sie müssen Log4j finden, bevor sie es patchen können, und viele stecken noch bei diesem Schritt fest. Wenn Log4j gefunden wird, ist es wahrscheinlich tief in bestehende Anwendungen eingebettet und erfordert Regressionstests, um sicherzustellen, dass ein Patch nichts anderes beschädigt. Kurz gesagt: Der Zeitdruck ist gut, um diejenigen zum Handeln zu bewegen, die die Sache nicht ernst nehmen. Für viele wird dieser Zeitrahmen jedoch schwer einzuhalten sein.“
Eine Cyberpandemie
Dennoch warnten die Check-Point-Forscher, dass die Log4Shell-Schwachstelle „uns offenbar noch jahrelang begleiten wird“, wenn Unternehmen und Dienstanbieter nicht sofort Maßnahmen ergreifen, um Angriffe auf ihre Produkte zu verhindern.
„Seit dem Ausbruch der COVID-19-Pandemie hat sich die Gesellschaft bereits daran gewöhnt, von Varianten, Ausbreitung und anderen Begriffen zu hören, die aus epidemiologischen Theorien stammen“, schrieben sie. „Die Phänomene, die die Welt bei der Ausnutzung dieser Schwachstelle erlebt, sind sehr ähnlich. Angesichts der bevorstehenden Feiertage, an denen Sicherheitsteams möglicherweise langsamer Schutzmaßnahmen umsetzen, ist die Bedrohung unmittelbar. Dies funktioniert genau wie eine Cyberpandemie – hoch ansteckend, breitet sich schnell aus und hat mehrere Varianten, die weitere Angriffswege erzwingen.“
Weiterführende Lektüre: Die besten Tools für das Third-Party-Risikomanagement (TPRM) 2021