













Les responsables informatiques savent que si les autorités de réglementation et les assureurs en cybersécurité leur imposent de réaliser des tests d’intrusion réseau, c’est pour s’assurer qu’ils protègent leurs réseaux contre les accès malveillants. Mais les hackers ne suivent pas le même calendrier que les autorités.
Les tests d’intrusion réseau axés sur la conformité — réalisés une fois par an ou par trimestre — aident seulement les entreprises à identifier les faiblesses présentes aux moments précis où elles effectuent les tests. Cela peut suffire à les aider à éviter d’éventuelles amendes et poursuites judiciaires, mais cela ne constitue pas une posture de sécurité proactive.
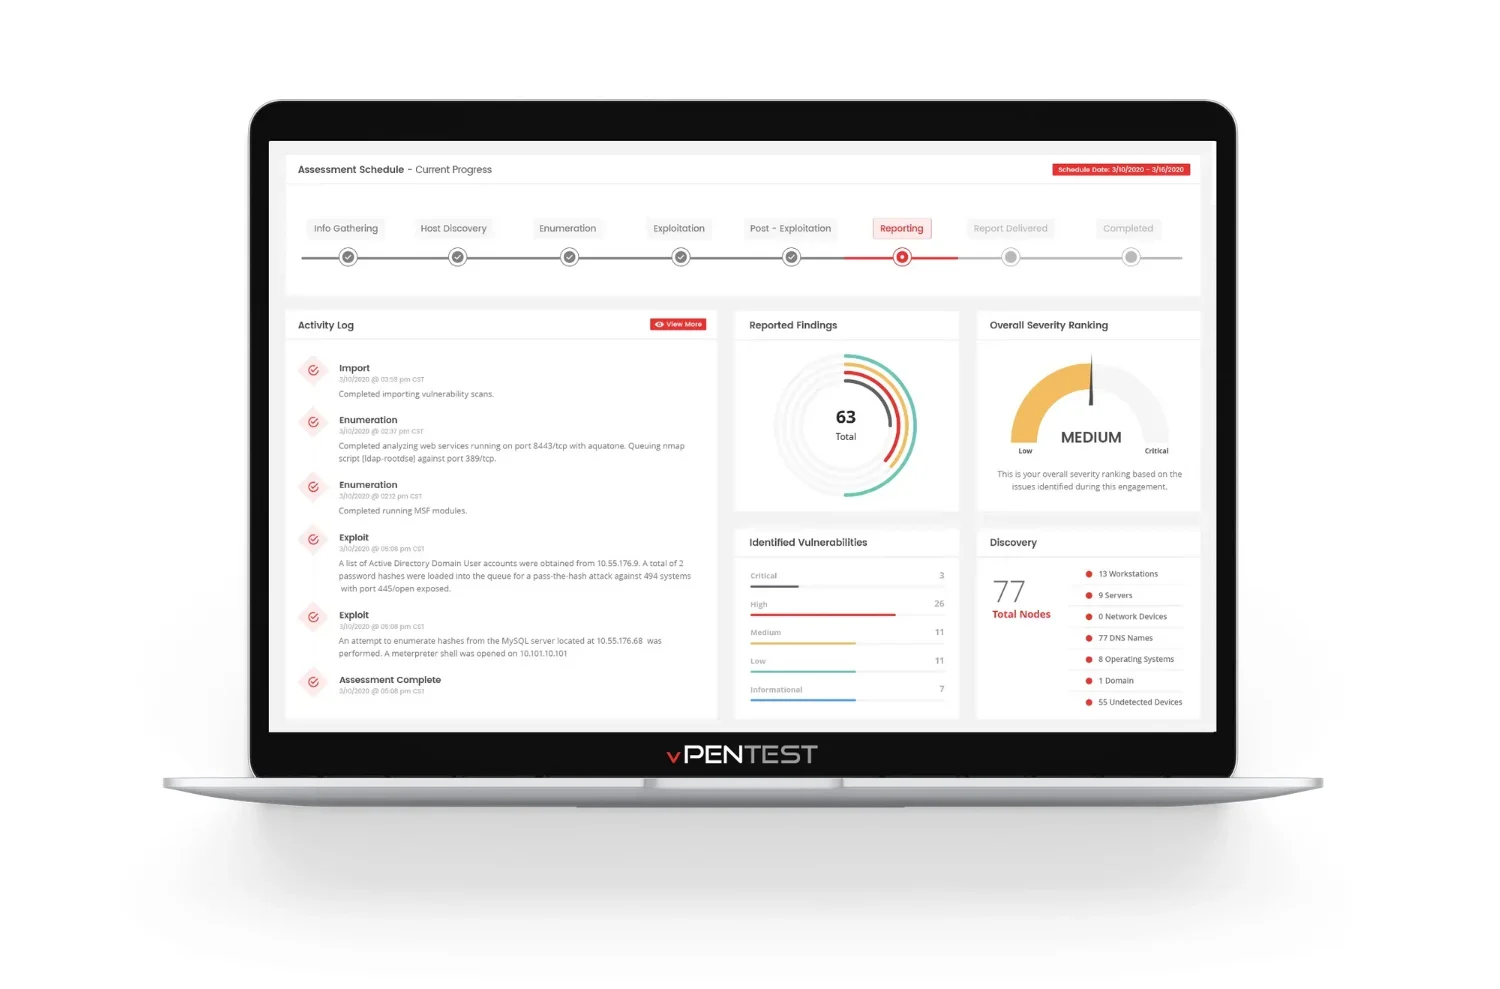
Les responsables informatiques et leurs entreprises peuvent mieux protéger leurs activités et leurs clients en augmentant la fréquence de leurs tests d’intrusion réseau. Mais les coûts élevés des consultants externes tendent à les freiner.
En adoptant des tests d’intrusion réseau automatisés — qui peuvent coûter plus de 60 % moins cher que les tests d’intrusion réseau traditionnels ou manuels — les entreprises peuvent garder une longueur d’avance sur les risques et renforcer leurs défenses de manière plus proactive.
Surmonter les contraintes de temps et de coût des tests traditionnels
Les tests d’intrusion réseau consistent à pirater le réseau informatique d’une entreprise, de manière simulée, afin de découvrir et d’identifier ses vulnérabilités et faiblesses de sécurité.
Les autorités de réglementation, les cyberassureurs et, parfois, les grands clients imposent aux entreprises de réaliser des tests d’intrusion réseau une fois par an ou par trimestre. Les entreprises font généralement appel à des consultants en sécurité pour effectuer ces tests au moyen de méthodes de piratage manuelles.
« Les consultants utilisent de nombreux outils qui nécessitent beaucoup de processus manuels, et cela prend du temps, explique Jason Wells, COO chez Vonahi Security. De plus, une fois que vous avez signé un contrat avec une société de conseil, vous devez vous adapter à son calendrier, puis lui laisser le temps d’exécuter le test et de rédiger son rapport. Du début à la fin, tout cela peut prendre quatre à six semaines. » Étant donné la fréquence à laquelle les entreprises mettent à jour leurs réseaux — et la rapidité avec laquelle de nouvelles vulnérabilités de sécurité apparaissent — un rapport vieux de quatre à six semaines est déjà obsolète au moment de sa finalisation.
Mais si des tests d’intrusion réseau plus fréquents pouvaient considérablement améliorer la capacité des entreprises à protéger leurs réseaux, la plupart s’en tiennent à une approche axée sur la conformité, ponctuelle et purement formelle, simplement parce que c’est ce qu’elles peuvent se permettre. « Vous ne pouvez pas effectuer des tests d’intrusion en continu si vous payez un consultant pour les réaliser, explique Wells. C’est trop cher. »
Adopter une approche continue pour réduire les risques de sécurité
Une approche automatisée des tests d’intrusion réseau répond aux principaux problèmes de coût et de temps d’investissement des entreprises.
Les tests d’intrusion réseau automatisés répondent aux normes de sécurité rigoureuses établies par les autorités de réglementation et les assureurs — en satisfaisant à toutes les exigences de conformité et de cyberassurance grâce à une reproduction complète des tests manuels — et permettent aux entreprises d’obtenir un rapport dans les jours ouvrés suivant le test, plutôt qu’après plusieurs semaines.
Les entreprises peuvent également planifier des tests automatisés à la demande, sans devoir se coordonner avec des consultants. « Si vous avez besoin d’un test aujourd’hui, vous pouvez l’obtenir aujourd’hui », explique Wells. Et comme un test d’intrusion réseau automatisé coûte plus de 60 % moins cher qu’un test traditionnel, les entreprises peuvent se permettre d’en réaliser plus fréquemment.
En réalisant des tests d’intrusion réseau plus fréquents et en surveillant plus continuellement la sécurité de leur réseau, les entreprises peuvent agir plus rapidement face aux problèmes grâce à une visibilité plus précise et en temps réel sur les activités du réseau. Elles disposent également de davantage de temps à consacrer au renforcement des contrôles de sécurité dans les domaines critiques, plutôt qu’à la gestion des relations avec les consultants et à la planification des tests.
« Nous allons faire tout ce que ferait votre consultant, mais nous allons le faire grâce à l’automatisation, afin que ce soit plus rapide et plus économique, et que vous puissiez le faire plus fréquemment, explique Wells. Effectuer des tests une fois par mois vous aide à identifier et à corriger vos problèmes. Ainsi, lorsqu’un véritable attaquant s’introduit sur votre réseau, vous avez déjà corrigé les lacunes, les faiblesses et les failles de votre réseau. »
Conclusion : une façon plus intelligente de protéger votre réseau
Garder une longueur d’avance sur les attaquants peut réduire considérablement les risques de sécurité d’une entreprise. Mais une approche des tests axée sur la conformité et limitée à un seul test annuel ne permet pas aux entreprises de suivre le rythme. « L’année dernière, de nouvelles vulnérabilités exploitables sont apparues environ deux fois par semaine, explique Wells. C’est pourquoi la fréquence est ce qui donne sa valeur aux tests d’intrusion réseau. Elle transforme une solution axée sur la conformité en un outil que les entreprises peuvent réellement utiliser pour assurer leur sécurité de manière proactive. »
Réduire les risques de sécurité grâce à une solution économique, automatisée et soutenue par des experts, comme Vonahi, aide les entreprises à développer leurs efforts pour prendre la sécurité au sérieux et mieux protéger leurs activités et leurs clients, tout en respectant leurs obligations de conformité.
vPenTest by Vonahi est la principale plateforme SaaS de tests d’intrusion réseau automatisés, qui rationalise la réalisation des tests d’intrusion réseau. Pour en savoir plus ou obtenir une démo gratuite, rendez-vous sur vonahi.io.