













IT-Verantwortliche wissen, dass der Grund, warum Aufsichtsbehörden und Cyberversicherer von ihnen Netzwerk-Penetrationstests verlangen, darin besteht, sicherzustellen, dass sie ihre Netzwerke vor dem Zugriff durch Angreifer schützen. Doch Hacker arbeiten nicht nach demselben Zeitplan wie Aufsichtsbehörden.
Compliance-orientierte Netzwerk-Penetrationstests – jährlich oder vierteljährlich durchgeführt – helfen Unternehmen lediglich dabei, Schwachstellen zu identifizieren, die zu den jeweiligen Zeitpunkten der Tests bestehen. Das reicht möglicherweise aus, um potenzielle Bußgelder und rechtliche Schritte zu vermeiden, stellt aber keine proaktive Sicherheitsstrategie dar.
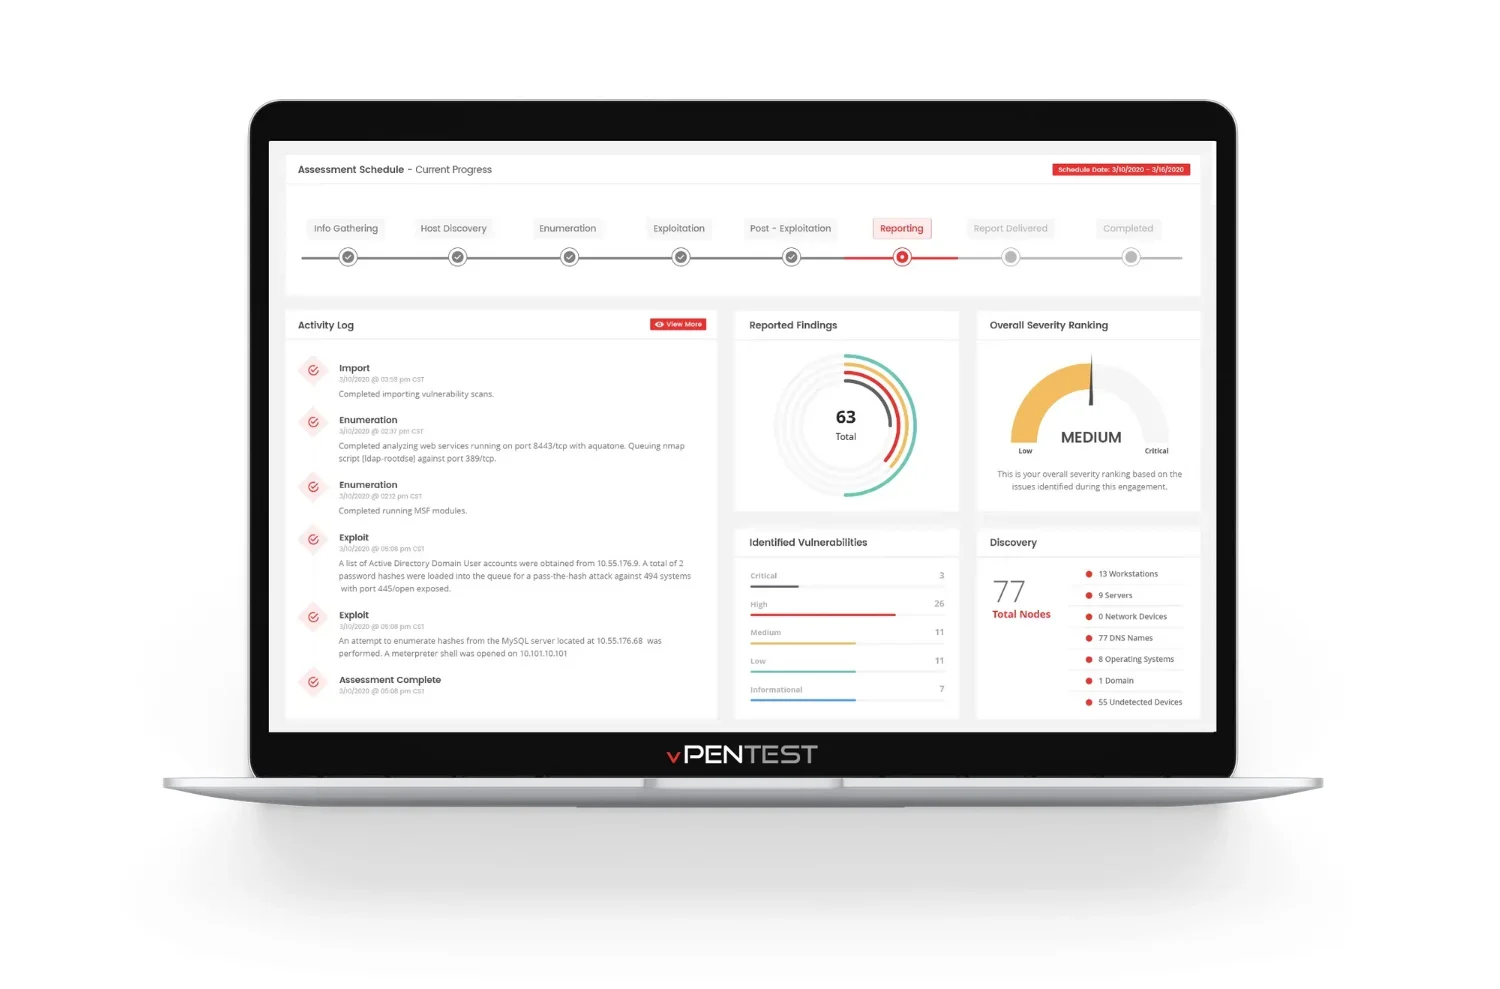
IT-Verantwortliche und ihre Unternehmen können ihre Firmen und Kunden besser schützen, indem sie die Häufigkeit ihrer Netzwerk-Penetrationstests erhöhen. Die hohen Kosten externer Berater halten sie jedoch oft davon ab.
Mit automatisierten Netzwerk-Penetrationstests – die über 60 % weniger kosten können als herkömmliche oder manuelle Netzwerk-Penetrationstests – können Unternehmen Risiken im Blick behalten und ihre Abwehr proaktiver stärken.
Zeit- und Kostenprobleme bei herkömmlichen Tests überwinden
Netzwerk-Penetrationstests sind ein simuliertes Hacking des Computernetzwerks eines Unternehmens, um Sicherheitslücken und Schwachstellen aufzudecken und zu identifizieren.
Aufsichtsbehörden, Cyberversicherer und (manchmal) große Kunden verlangen von Unternehmen, jährlich oder vierteljährlich Netzwerk-Penetrationstests durchzuführen. Typischerweise beauftragen Unternehmen Sicherheitsberater damit, die Tests mithilfe manueller Hacking-Methoden durchzuführen.
„Berater testen mit zahlreichen Tools, die viele manuelle Prozesse erfordern, und das kostet Zeit“, sagt Jason Wells, COO bei Vonahi Security. „Wenn man dann einen Vertrag mit einem Beratungsunternehmen hat, muss man sich nach dessen Zeitplan richten, ihm Zeit für die Durchführung des Tests einräumen und anschließend darauf warten, dass es Zeit für die Erstellung des Berichts aufwendet. Vom Anfang bis zum Ende kann das alles vier bis sechs Wochen dauern.“ Angesichts der Häufigkeit, mit der Unternehmen ihre Netzwerke aktualisieren, und der Geschwindigkeit, mit der neue Sicherheitslücken entstehen, ist ein vier bis sechs Wochen alter Bericht bei seiner Fertigstellung bereits veraltet.
Obwohl häufigere Netzwerk-Penetrationstests die Fähigkeit von Unternehmen, ihre Netzwerke zu schützen, erheblich verbessern könnten, bleiben die meisten bei einem Compliance-getriebenen, punktuellen „Häkchen-setzen“-Ansatz, weil sie sich nur diesen leisten können. „Fortlaufende Penetrationstests sind nicht möglich, wenn man einen Berater dafür bezahlt“, sagt Wells. „Das ist zu teuer.“
Einen fortlaufenden Ansatz verfolgen, der Sicherheitsrisiken reduziert
Ein automatisierter Ansatz für Netzwerk-Penetrationstests begegnet den Kosten- und Zeitaufwandsproblemen von Unternehmen.
Automatisierte Netzwerk-Penetrationstests erfüllen die strengen Sicherheitsstandards von Aufsichtsbehörden und Versicherern – sie erfüllen sämtliche Compliance- und Cyberversicherungsanforderungen, indem sie manuelle Tests vollständig nachbilden – und liefern Unternehmen innerhalb weniger Geschäftstage nach der Durchführung eines Tests einen Bericht statt erst nach Wochen.
Unternehmen können automatisierte Tests außerdem nach Bedarf planen, ohne sich mit Beratern abstimmen zu müssen. „Wenn Sie heute einen Test benötigen, können Sie ihn heute bekommen“, sagt Wells. Da ein automatisierter Netzwerk-Penetrationstest zudem über 60 % günstiger ist als ein herkömmlicher, können Unternehmen sich häufigere Tests leisten.
Häufigere Netzwerk-Penetrationstests und eine kontinuierlichere Überwachung ihrer Netzwerksicherheit ermöglichen es Unternehmen, dank genauerer Einblicke in die Netzwerkaktivitäten in Echtzeit schneller auf Probleme zu reagieren. Außerdem bleibt ihnen mehr Zeit, um Sicherheitskontrollen in kritischen Bereichen zu verbessern, statt Beraterbeziehungen und die Terminplanung von Tests zu verwalten.
„Wir werden alles tun, was auch Ihr Berater tun würde, aber wir erledigen es automatisiert, damit es schneller und kosteneffizienter geht und Sie es häufiger durchführen können“, sagt Wells. „Wenn Sie einmal im Monat testen, können Sie Ihre Probleme identifizieren und beheben. Wenn dann ein tatsächlicher Angreifer in Ihr Netzwerk eindringt, haben Sie die Lücken, Schwachstellen und Sicherheitslöcher in Ihrem Netzwerk bereits geschlossen.“
Fazit: Ein intelligenterer Weg zum Schutz Ihres Netzwerks
Angreifern einen Schritt voraus zu sein, kann die Sicherheitsrisiken eines Unternehmens erheblich reduzieren. Ein Compliance-getriebener Testansatz, der nur einmal jährlich durchgeführt wird, kann Unternehmen jedoch nicht dabei helfen, Schritt zu halten. „Im vergangenen Jahr traten ungefähr zweimal pro Woche neue ausnutzbare Schwachstellen auf“, sagt Wells. „Deshalb ist die Häufigkeit entscheidend für den Wert von Netzwerk-Penetrationstests. Sie macht aus einer Compliance-getriebenen Lösung etwas, das Unternehmen tatsächlich für proaktive Sicherheit einsetzen können.“
Die Reduzierung von Sicherheitsrisiken durch eine kosteneffiziente, automatisierte und von Experten unterstützte Lösung wie Vonahi hilft Unternehmen, ihre Maßnahmen zu skalieren, Sicherheit ernst zu nehmen und ihre Firmen und Kunden besser zu schützen – und dabei ihre Compliance-Verpflichtungen zu erfüllen.
vPenTest von Vonahi ist die führende automatisierte SaaS-Plattform für Netzwerk-Penetrationstests, die die Bereitstellung von Netzwerk-Penetrationstests optimiert. Weitere Informationen oder eine kostenlose Demo erhalten Sie unter vonahi.io.