













ITリーダーは、規制当局やサイバー保険会社がネットワーク侵入テストの実施を求める理由が、攻撃者によるネットワークへの侵入から自社を守れていることを確認するためだと理解している。しかし、ハッカーは規制当局と同じスケジュールでは活動しない。
コンプライアンス重視のネットワーク侵入テストは、年1回または四半期ごとに実施するだけでは、テストを行った特定の時点で存在する脆弱性しか組織が特定できない。そのため、潜在的な罰金や法的措置を回避する助けにはなるかもしれないが、積極的なセキュリティ態勢とは言えない。
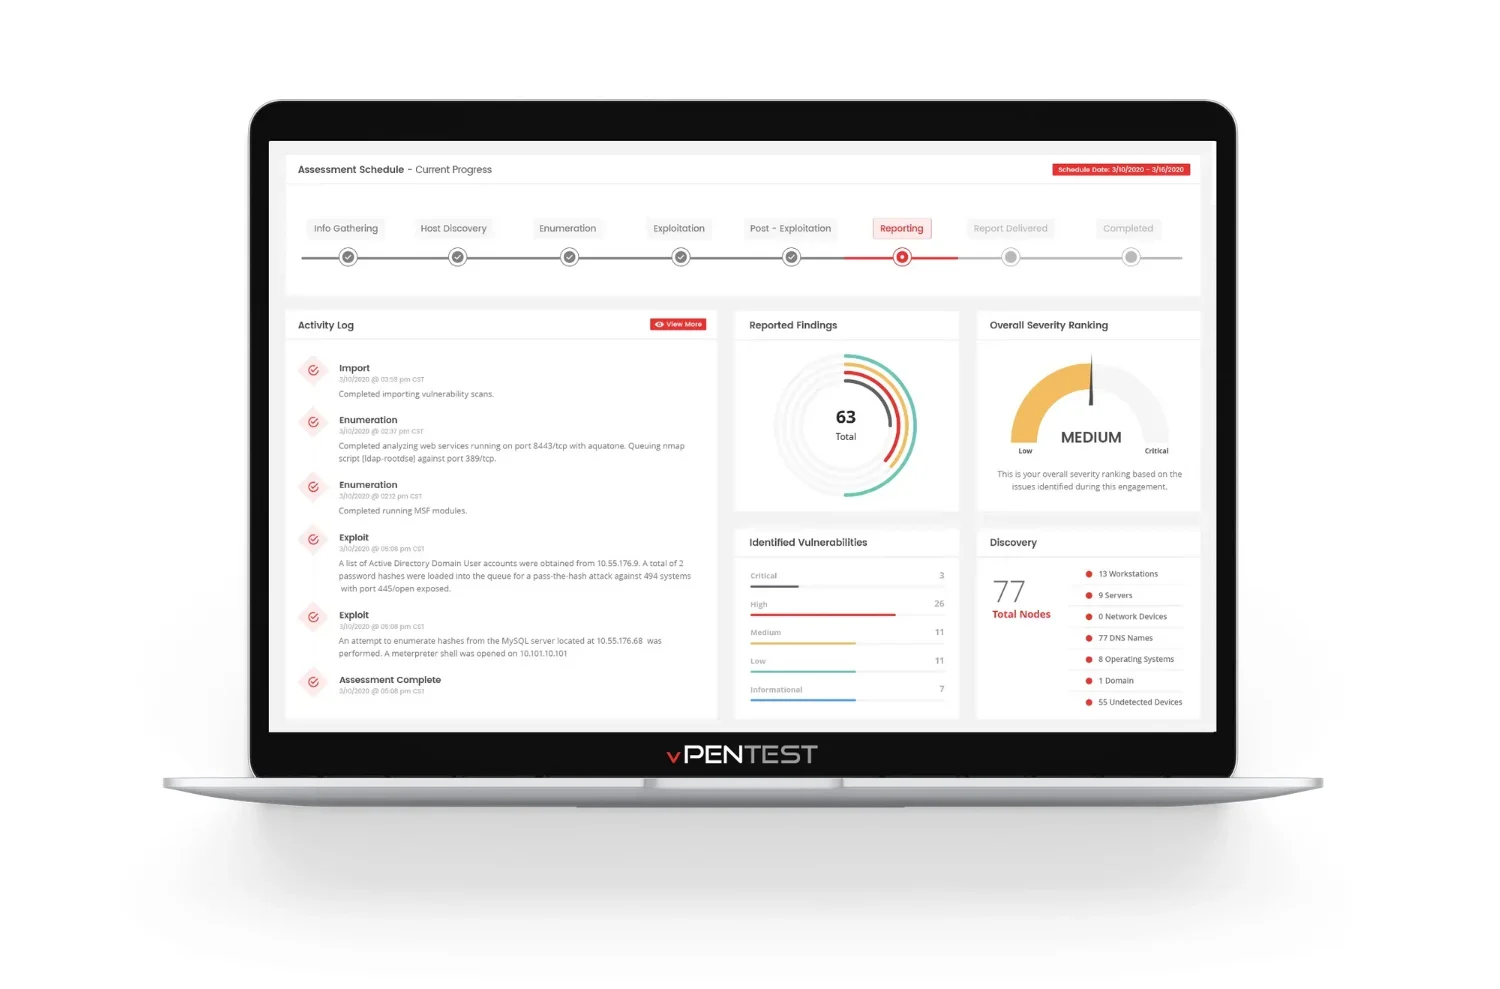
ITリーダーとその企業は、ネットワーク侵入テストの頻度を高めることで、自社の事業と顧客をより適切に守れる。しかし、外部コンサルタントに依頼する高額な費用が、実施の妨げになりがちだ。
従来型または手動のネットワーク侵入テストより60%以上も低コストになり得る自動化ネットワーク侵入テストを取り入れれば、企業はリスクを常に把握し、より積極的に防御を強化できる。
従来型テストに伴う時間とコストの課題を克服する
ネットワーク侵入テストとは、セキュリティ上の脆弱性や弱点を明らかにして特定するため、企業のコンピューターネットワークに対して模擬的なハッキングを行うプロセスだ。
規制当局、サイバー保険会社、そして場合によっては大口顧客が、企業に年1回または四半期ごとのネットワーク侵入テスト実施を求めている。企業は通常、手動のハッキング手法を使ってテストを実施するセキュリティコンサルタントに依頼する。
「コンサルタントは、多くの手動プロセスを必要とするツールを数多く使ってテストするため、時間がかかります」と、Vonahi SecurityのCOOであるJason Wells氏は話す。「それに、コンサルティング会社と契約すると、その会社のスケジュールに合わせなければなりません。その後、テストの実施に時間を割いてもらい、さらにレポートの作成にも時間を割いてもらう必要があります。開始から終了まで、すべて合わせると4~6週間かかることがあります」。企業がネットワークを更新する頻度や、新たなセキュリティ脆弱性が発見される速さを考えれば、4~6週間前のレポートは完成した時点ですでに古くなっている。
ネットワーク侵入テストをより頻繁に実施すれば、ネットワークを保護する企業の能力に大きなメリットがある。しかし、多くの企業がコンプライアンス主導で、特定時点の確認にとどまる、チェックボックスを埋めるだけのアプローチを続けているのは、単にそれしか費用を負担できないからだ。「コンサルタントに依頼している限り、継続的な侵入テストはできません」とWells氏は言う。「費用が高すぎるのです」。
セキュリティリスクを低減する継続的なアプローチを取り入れる
ネットワーク侵入テストを自動化すれば、企業が抱えるコストと時間投資の課題に対応できる。
自動化ネットワーク侵入テストは、規制当局や保険会社が定める厳格なセキュリティ基準を満たす。手動テストを完全に再現することで、コンプライアンス要件とサイバー保険の要件をすべて満たし、テスト実施後数営業日以内にレポートを企業に提供できる。数週間も待つ必要はない。
企業は、コンサルタントとの調整を必要とせず、オンデマンドで自動テストをスケジュールすることもできる。「今日テストが必要なら、今日テストを受けられます」とWells氏は話す。また、自動化されたネットワーク侵入テストは従来型のテストより60%以上安価であるため、企業はより頻繁に実施できる。
ネットワーク侵入テストの頻度を高め、ネットワークセキュリティをより継続的に監視することで、企業はネットワーク上の活動をより正確かつリアルタイムに把握でき、問題に対して迅速に対応できる。また、コンサルタントとの関係管理やテストのスケジュール調整ではなく、重要領域のセキュリティ対策強化に時間をかけられるようになる。
「コンサルタントが行うことをすべて実施します。ただし、より迅速かつ費用対効果の高い方法で、しかもより頻繁に実施できるよう、自動化を通じて行います」とWells氏は話す。「月1回テストを行えば、問題を特定して修正できます。そのため、実際の攻撃者がネットワークを攻撃してきたときには、ネットワークのギャップや弱点、脆弱な部分をすでに修正できているのです」。
結論:ネットワークを守る、よりスマートな方法
攻撃者の先手を取ることで、企業のセキュリティリスクを大幅に低減できる。しかし、年1回だけテストを行うコンプライアンス主導のアプローチでは、企業が追いつくことはできない。「昨年は、悪用可能な新たな脆弱性が週におよそ2回のペースで発見されました」とWells氏は話す。「だからこそ、ネットワーク侵入テストの価値を決めるのは頻度なのです。頻度によって、コンプライアンス主導のソリューションが、企業が積極的なセキュリティ対策に実際に活用できるものへと変わります」。
Vonahiのように、費用対効果が高く、自動化され、専門家の知見に裏付けられたソリューションを通じてセキュリティリスクを低減すれば、企業は取り組みを拡大してセキュリティに本気で取り組み、自社の事業と顧客をより適切に保護しながら、コンプライアンス上の義務も果たせる。
VonahiのvPenTestは、ネットワーク侵入テストの提供を効率化する、業界をリードする自動化ネットワーク侵入テストSaaSプラットフォームだ。詳しくは、または無料デモをご希望の場合は、vonahi.io。