













Octobre est le Mois de la sensibilisation à la cybersécurité, une période durant laquelle particuliers et entreprises réfléchissent à l’essor des menaces dans notre monde numérique. Les cyberattaques ne se limitent plus aux serveurs d’entreprise ou aux logiciels malveillants complexes ; elles arrivent de plus en plus souvent sur les appareils que nous transportons dans nos poches.
L’une des menaces les plus trompeuses est le smishing — l’hameçonnage par SMS. Contrairement aux e-mails, qui peuvent être interceptés par les filtres anti-spam, les SMS passent souvent entre les mailles du filet, exploitant notre confiance dans l’immédiateté des communications.
J’en ai fait moi-même l’expérience le jour où j’ai été « smishé » par quelqu’un prétendant être Oprah.
L’incident de smishing
Un soir, j’ai reçu un SMS qui a immédiatement attiré mon attention. Le message affirmait : « Oprah organise son plus grand concours ! » Il comportait un numéro de bon d’achat et un lien vers un site web (oprahstoday[.]com).
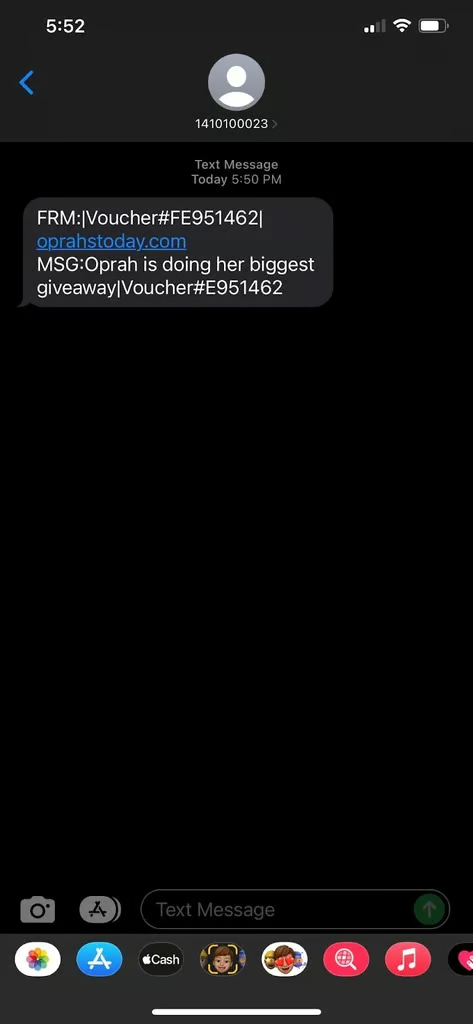
Pendant un instant, j’ai hésité. Le message s’appuyait sur une certaine familiarité. Après tout, qui ne connaît pas Oprah ? La formulation jouait sur la nostalgie de ses célèbres concours, rendant l’arnaque presque crédible pour une personne ordinaire.
Cette hésitation aurait suffi à l’attaquant.
La curiosité m’a attiré vers le lien, mais heureusement, mon scepticisme s’est manifesté avant que je ne clique. J’ai analysé le site par la suite : c’était une page d’hameçonnage soigneusement conçue pour voler des informations personnelles. Un exemple classique d’ingénierie sociale — exploiter la confiance, la curiosité et le sentiment d’urgence pour pousser les victimes à se compromettre elles-mêmes.
Comprendre le smishing
Le smishing fonctionne parce que les SMS semblent plus personnels et plus fiables que les e-mails.
Le mécanisme est simple : les attaquants envoient des messages frauduleux pour inciter leurs victimes à cliquer sur un lien, à télécharger un logiciel malveillant ou à fournir des informations sensibles. Une fois la victime engagée, elle peut transmettre ses identifiants, ses informations bancaires ou l’accès à des systèmes d’entreprise sans même s’en rendre compte.
Les attaques par smishing exploitent souvent l’urgence (« Réclamez votre prix avant son expiration ! ») ou l’autorité (« Votre compte bancaire a été bloqué ; cliquez ici pour le vérifier »).
Dans mon cas, les escrocs ont exploité la familiarité, en s’appuyant sur la notoriété d’Oprah pour tenter d’abaisser ma garde.
L’essor de l’hameçonnage dopé à l’IA
Aussi inquiétante qu’ait été mon expérience avec « Oprah », les menaces évoluent encore plus rapidement aujourd’hui. Grâce à l’intelligence artificielle, les attaquants peuvent désormais générer des messages d’hameçonnage et de smishing très personnalisés et convaincants. L’IA peut récupérer des données sur les réseaux sociaux, cerner les centres d’intérêt d’une personne et créer des messages d’un réalisme troublant.
Par exemple, au lieu d’un SMS générique annonçant un concours organisé par une célébrité, un système d’IA pourrait générer un message de smishing adapté à votre ville, à votre lieu de travail ou même à vos achats en ligne récents. Cette précision augmente considérablement les chances de faire tomber quelqu’un dans le piège.
En outre, l’IA peut reproduire des styles rédactionnels, ce qui permet aux attaquants d’imiter les communications officielles et de créer des images et des vidéos convaincantes, brouillant ainsi la frontière entre les messages authentiques et frauduleux.
Points clés pour se protéger
Forte de mon expérience et de mon observation de la sophistication croissante des campagnes d’hameçonnage, j’ai identifié plusieurs mesures clés que les particuliers et les entreprises devraient envisager.
- Réfléchissez avant de cliquer : Prenez le temps de vous interroger sur la légitimité d’un message, en particulier s’il contient un lien ou une demande d’argent. C’est souvent la première et la meilleure défense.
- Vérifiez la source : Si un SMS prétend provenir de votre banque, de votre patron ou même d’Oprah, vérifiez-le par les canaux officiels. Ne faites pas confiance aux numéros de téléphone ou aux URL fournis dans le message.
- Formez-vous régulièrement : Les entreprises devraient organiser régulièrement des formations de sensibilisation à la sécurité, afin d’apprendre aux employés à reconnaître les schémas suspects et à les signaler rapidement.
- Utilisez des outils de sécurité : De nombreux opérateurs mobiles et applications de sécurité proposent des filtres contre le spam et l’hameçonnage. Maintenir les appareils à jour en installant les correctifs de sécurité réduit également le risque de liens malveillants.
- Soyez attentif aux menaces liées à l’IA : À mesure que l’hameçonnage dopé à l’IA se généralise, le scepticisme ne suffit plus. Chacun doit partir du principe que les attaquants peuvent connaître des informations personnelles et concevoir des pièges très réalistes. Une sécurité en profondeur — outils techniques, sensibilisation des utilisateurs et politiques organisationnelles — est donc plus essentielle que jamais.
Avec le recul, mon expérience du « concours d’Oprah » aurait pu se terminer très différemment si j’avais cliqué.
Le Mois de la sensibilisation à la cybersécurité est l’occasion de partager des histoires comme celle-ci, afin que chacun apprenne à s’arrêter, à s’interroger et à se protéger contre les menaces en constante évolution.
Le smishing n’est qu’une branche de l’hameçonnage, mais c’est l’une des plus répandues en raison de notre dépendance aux appareils mobiles. Associé à la capacité de l’IA à personnaliser et à automatiser les attaques, il transforme rapidement le paysage des menaces.
Ce qui m’a sauvé à ce moment-là, c’est la sensibilisation — et c’est précisément le sujet de ce mois. La cybersécurité est souvent présentée comme une bataille technique menée à l’aide de pare-feu et de systèmes de détection des intrusions. Mais la vérité, c’est qu’elle commence par la vigilance humaine. Ma mésaventure avec une attaque par smishing se faisant passer pour Oprah a montré à quel point la confiance et la familiarité peuvent être exploitées.
À mesure que les attaquants adoptent l’IA pour rendre leurs arnaques plus convaincantes, nous devons redoubler d’efforts en matière de formation, de vigilance et de défense proactive.
Que mon histoire serve de rappel : personne n’est à l’abri. La meilleure protection commence par la sensibilisation, le scepticisme et la volonté de réfléchir avant de cliquer.
À mesure que l’IA rend l’hameçonnage plus convaincant, les défenseurs ripostent eux aussi. Découvrez comment Proofpoint déploie des solutions de cybersécurité fondées sur l’IA agentique pour relever le défi.